


ファイルレス方式と SMB 脆弱性を悪用するマイニングマルウェアに注意
本レポートは、アンラボコリアより発表された内容を翻訳したものです。
---------------------------------------------------------------------------------------------
仮想通貨 (Cryptocurrency、暗号通貨) を採掘するマイニングマルウェアが相次いで流布されている中、さらに巧妙な手法を用いるマルウェアが確認された。このマイニングマルウェアは2017年に全世界を襲ったランサムウェア WannaCry が利用していた EternalBlue SMB 脆弱性を利用していることから 「WannaMine」 という名で呼ばれている。内部拡散の可能性が高く、企業は特に注意する必要がある。
最初に感染したシステムでシステムアップデートファイルに偽装した sysupdater0.bat が実行されると、システムの OS を確認する。Windows Vista 以上の場合は PowerShell スクリプトを追加でダウンロードする。Windows XP の場合は PowerShell を使用することができないため、VB スクリプトファイル (*.vbs) をダウンロードして cscript.exe ファイルを通じて実行する。
こうして実行されたスクリプトは採掘機能とともに、ハッキングツールのMimikaz と EternalBlue シェルコード (MS17-010) を実行して悪意ある機能を遂行し、別のシステムへの感染を試みる。
Windows Vista 以上のシステムの場合は、ダウンロードされた PowerShell スクリプトが関数 「DownloadString」 を用いてファイルレス形式で動作する。この際、特定のポートで通信するプロセスが存在すると、 PowerShell プロセスを終了する。この他にも、採掘中にシステムが終了されることを防ぐため、感染システムを省エネモードに切り替える。
さまざまな方式で内部拡散を試みる
WannaMine は、感染した PC のネットワークアダプターの設定を確認して、現在の IP アドレスとサブネットマスクを基準にランダムな IP への拡散活動を行う。この際、遠隔 PC に接続されたポートごとに、WM を利用して遠隔プロセスを実行したり、SMB プロトコルを利用してサービスを生成するなどさまざまな方式を用いて内部拡散を試みる。
特に WannaMine は、 EternalBlue 脆弱性を利用してマルウェアの内部拡散を試みる。
EternalBlue 脆弱性を悪用することに成功すると、感染したシステムの OS を確認し、悪性 PowerShell スクリプトをファイルレス方式でダウンロード・実行する。
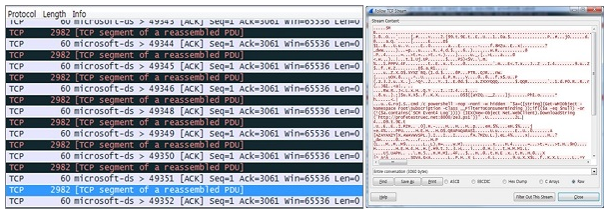
[図 1] EternalBlue パケット (左) と内部シェルコード (右)
[図 1] は WannaMine が EternalBlue 脆弱性攻撃を試みる際に確認するパケットおよびパケット内部のシェルコードである。EternalBlue SMB 脆弱性は2017年の WannaCry 拡散に悪用されて以来、攻撃者によって継続的に利用されている。
EternalBlue 脆弱性の他に WMI、ADMIN$ 共有フォルダー、遠隔地サービス登録などは Windows システムの正常な機能であるため、これらの機能に関連するネットワークパケットのみでは悪性の有無を判別しにくい。
企業のセキュリティ管理者は SMB、WMI プロトコルが悪用されることを防ぐため、デフォルトポートを変更したり、該当するサービスを非アクティブ化するなど、対策を講じる必要がある。また、常に最新のセキュリティパッチが適用されているかを注意深く確認しなければならない。
V3 製品群では、ファイルレス方式の WannaMine を以下の診断名で検知している。
<V3 製品群における診断名>
- BAT/Downloader
- VBS/Downloader
- Script/Powershell


