


ランサムウェア Ryuk に類似した情報搾取マルウェアが拡散中
本レポートは、アンラボコリアより発表された内容を翻訳したものです。
---------------------------------------------------------------------------------------------
アンラボセキュリティ対応センター (ASEC) が個人情報の搾取を目的とするマルウェアを確認した。マルウェアの目的、動作方式とともに注目されているのが、このマルウェアが2018年に特定の国を狙って流布されたランサムウェア 「Ryuk」 に類似した特徴を持っている点である。
個人情報に関連するキーワードおよび文字列を検索して外部に転送
今回確認された情報搾取型マルウェアは感染した PC から特定のファイル拡張子 (フォーマット)、ファイルサイズ、ファイル名などの条件に当てはまるファイルを探し、特定のキーワードが存在するかを確認した後、FTP を通じて攻撃者サーバーに転送する。このマルウェアが探すファイルは txt、xls、xlsx、doc、docx、pdf、jpg、zip、rar などの拡張子を持つ文書ファイルやイメージファイル、圧縮ファイルなどである。
また、該当するファイルの内部に personal、report、confident、mail などのキーワードと dd-mm-yyyy のような日付形式の文字列があるか確認する。
その他にも 000-00-0000 形式の数字文字列をスキャンするが、これはアメリカの社会保障番号 (Social Security number、SSN) の形式と一致する。
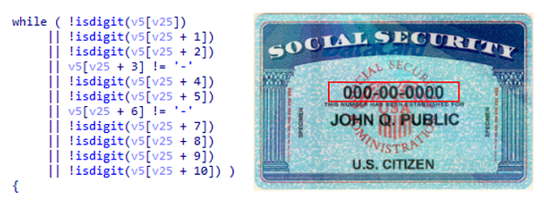
[図 1] 文字列形式の検索コード (左) とアメリカの社会保障番号の例 (右、Wikipedia.org より)
ランサムウェア Ryuk と同様の特徴を持つ
今回確認されたマルウェアは個人情報の搾取を目的としているにもかかわらず、2018年に発見されたランサムウェアRyuk と共通するいくつかの特徴がある。 Ryuk と同じ文字列を使用しており、内部コードの流れも類似している。
詳しく説明すると、2018年8月に発見された Ryuk は、感染後にファイルやファルダ―を暗号化する際に「AhnLab」 という名前のフォルダーを探して暗号化対象から除外していた。
今回確認されたマルウェアも [図 2] のように文字列を用いて流出対象のファイルを見つける過程で AhnLab に関連するフォルダーの存在有無を確認し、そのフォルダー内のファイルは流出対象から除外している。
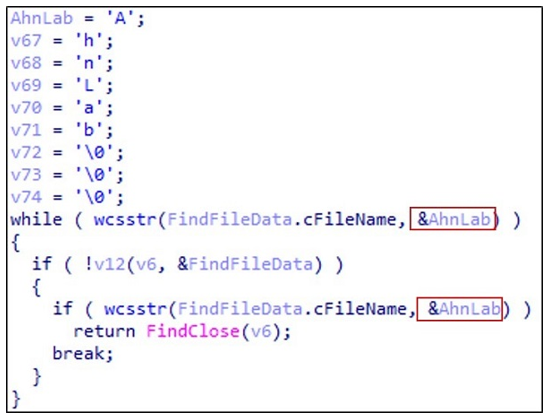
[図 2] AhnLab フォルダーを確認する文字列コード
Ryuk との関係性が疑われるもう一つの根拠は、今回確認されたマルウェアが流出対象から除外するファイルの中に「RyukReadMe.txt」 が含まれている点である。このファイル名は Ryuk が感染システムに生成するランサムノートのファイル名と同一である。
特定の国が狙われている?亜種にも注意を…
このマルウェアの初期バージョンであると推定されるマルウェアは、感染システムの設定言語を確認して [表 1] の国の場合は感染対象から除外していた。しかし、現在は言語を確認する過程が省略されており、すべての言語がターゲットにされていることが分かる。
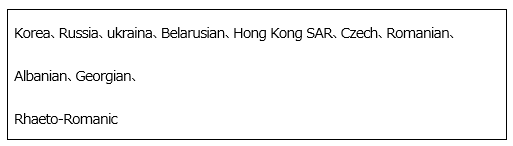
[表 1] 除外言語リスト
流出対象を探すキーワードに [個人情報 (personal)] や [残高 (balance)] を意味する英単語と James、Emma、William などの名前が含まれている点、アメリカの社会保障番号と同一形式の数字を検索する点、NSA・FBI などのアメリカ捜査機関の名前がスキャン文字列に含まれている点など、依然として特定の国をターゲットにしていると推定される特徴が存在するが、いつでも亜種が作成され流布される可能性があるため、安心は禁物である。
アンラボの V3 製品群では、上記のマルウェアを以下の診断名で検知しており、ファイル流出のために接続する C&C サーバーも ASD (AhnLab Smart Defense) により遮断している。
<V3 製品群における診断名>
- Trojan/Win32.Ryukstealer


