


仮想通貨を採掘するマルウェアの動向
本レポートは、アンラボコリアより発表された内容を翻訳したものです。
---------------------------------------------------------------------------------------------
アンラボセキュリティ対応センター (AhnLab Security Emergency response Center、以下 ASEC) が、2019年上半期に流布されたマイニング (採掘) マルウェアによる感染被害状況について発表した。
ASEC の集計によると、2019年上半期に確認されたマイニングマルウェア数 (サンプル数基準) は121万8千件であり、前年同期 (186万8千件) に比べ34.7%減少した。感染報告件数も22万1千件で、前年同期 (220万5千件) より89.9%も急減している。
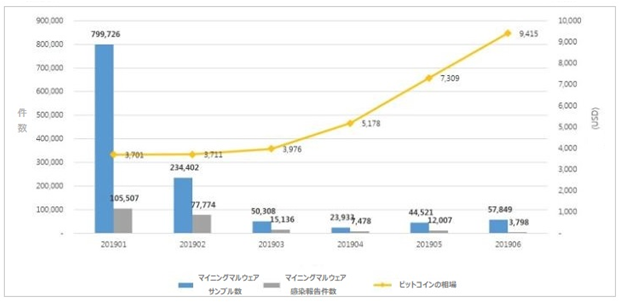
[図 1] 2019年上半期におけるマイニングマルウェアの推移 (*サンプル数および感染報告件数)
2017年末にビットコインなどの主要仮想通貨の価格が急上昇したことにより、マイニングマルウェアのサンプル数と感染件数も共に増加した。
しかし、2018年以降、仮想通貨の相場とマイニングマルウェアの推移は比例しておらず (※[図 2] を参照)、このような傾向は2019年に入ってより明らかになっている。[図 1] を確認すると、3月からビットコインの価格が上昇しているにもかかわらず、マイニングマルウェアのサンプル数と感染件数は急減していることがわかる。
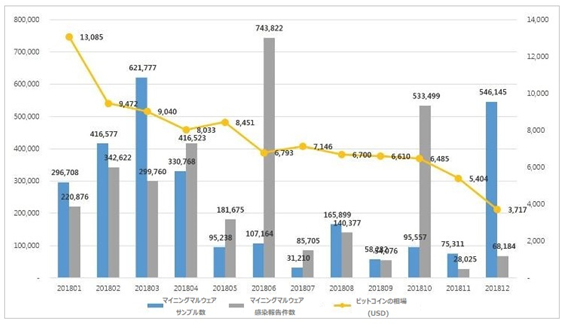
[図 2] 2018年のマイニングマルウェアおよびビットコインの相場の推移
傾向が変化した原因を一言で言い表すことは難しいが、以前に比べて仮想通貨の価値が下がっていることが原因の一つであると考えられる。2017年下半期のビットコインの価値の急上昇に伴って、2017年第4四半期と2018年第1四半期にマイニングマルウェアが増加したが、2017年末にビットコインの価値が頂点に達した後騰落を続けたため、マイニングマルウェアの拡大も止まった。
しかし、仮想通貨の価値が以前より落ちているからといって油断してはならない。景気総合指数のように仮想通貨の価値が景気先行指数になると、下半期にマイニングマルウェアのサンプル数と感染報告件数が増加する可能性も排除できない。
実際に、より多くの仮想通貨を採掘するため、企業の高仕様サーバーシステムを狙うマイニングマルウェアが増加しており、企業のセキュリティ担当者は継続的な注意を払う必要がある。
2019年上半期に韓国国内で流布されたマイニングマルウェアは、主に仮想通貨 Monero を採掘するアルゴリズム(Cryptonight) や、採掘する仮想通貨の種類に関係なくビットコインで補償する採掘アルゴリズム (Nicehash) を適用していた。
Monero は、他の仮想通貨に比べて匿名性が保障されるため犯罪に利用しやすく、攻撃者に人気がある。
マイニングマルウェアは、主にアドウェアを通じてユーザー PC に潜り込む。また、韓国企業のシステムを感染させたマイニングマルウェアの多くは、ビットコインで補償する採掘アルゴリズム (Nicehash) を使用していることが確認されている。
最近では、スマートフォンを狙うマイニングマルウェアも確認されており(https://jp.ahnlab.com/site/securitycenter/securitycenterboard/securityInsightView.do?seq=2481 )、企業も個人ユーザーもマイニングマルウェアによる被害に遭わないよう注意しなければならない。


