


新しいランサムウェア、慣れた道を選ぶ
本レポートは、アンラボコリアより発表された内容を翻訳したものです。
---------------------------------------------------------------------------------------------
最近、新しいランサムウェアがフィッシングサイトを介して流布されたことが確認された。このフィッシングサイトは、以前にランサムウェア 「GandCrab」 の流布に利用されたことがあるサイトであり、同じ方法と経路を用いた攻撃による被害が依然として発生しているため、注意が必要である。
今回確認されたランサムウェアの流布は、GandCrab v5.2の配布サイトを介して行われた。配布サイトのみならず、アンチウイルス製品による検知を回避するために感染後20分が経過してから活動を開始する点、スクリプトファイルの内部情報とエンコードされた情報においても同じである。
しかし、感染方法においては GandCrab と異なっており、GandCrab は JavaScript サーバーからマルウェアをダウンロードするが、新しいランサムウェアはすでに JavaScript 内に悪意のあるコードが含まれているため、追加で悪性ファイルをダウンロードする必要がない。
すなわち、攻撃者は GandCrab と同じ方法と経路 (フィッシングサイト) を用いながら、悪意のある行為の遂行方法のみアップグレードさせて、より容易に新しいランサムウェアを流布したのである。
新しいランサムウェアは、PC を感染させた後、[図 1] のようにランサムノートを生成し、暗号化が完了すると PC の壁紙 (背景) を [図 2] のように変更した。
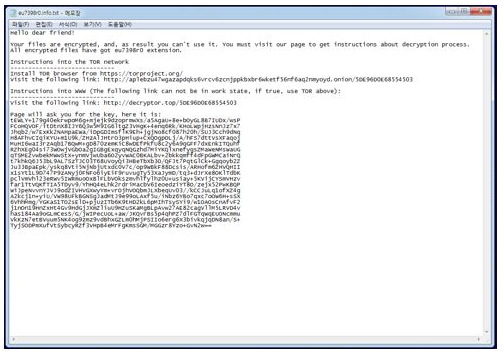
[図 1] 新しいランサムウェアのランサムノート
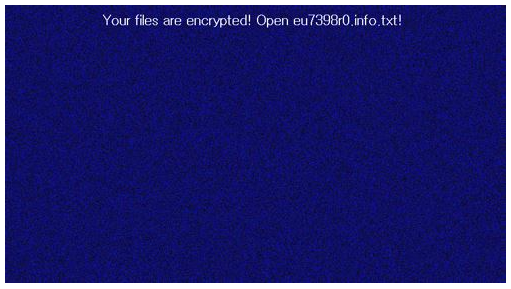
[図 2] 新しいランサムウェアに感染した PC の壁紙
V3 製品群は、このランサムウェアを以下の名前で診断・検知している。
<V3 製品群における検知名>
- JS/Gandcrab.S9
- Malware/MDP.Behavior.M2084
- Malware/MDP.Behavior.M2193
- Malware/MDP.Behavior.M2194
GandCrab や今回見つかったランサムウェアのように、フィッシングサイトを介して流布されるマルウェアによる被害を予防するためには、Web サイトの広告・E-mail の本文に記載されたリンクなどの検証されていない URL に接続しないように注意しなければならない。


