


GandCrab 暗号化も自ら判断して実行!?
本レポートは、アンラボコリアより発表された内容を翻訳したものです。
---------------------------------------------------------------------------------------------
このところ、ランサムウェア 「GandCrab」 の進化がめざましい。GandCrab はこれまでも、さまざまな流布方法や継続的なバージョンアップにより、韓国国内のユーザーに被害を与えてきたが、近ごろは、拡張子によって選択的に暗号化を行うなど、攻撃の巧妙さがさらに増している。
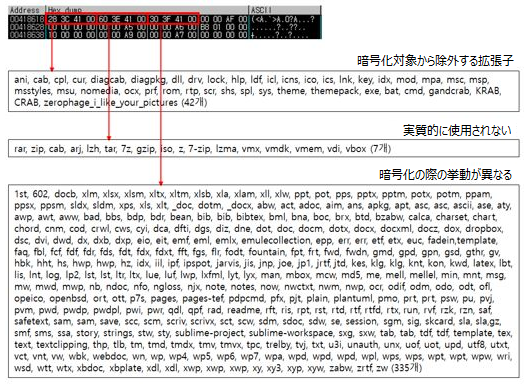
近ごろ発見された GandCrab v5.2 では、暗号化対象ファイルの拡張子を確認する方法と、それに基づいて暗号化を行う方式がそれまでのバージョンとは異なることが確認された。GandCrab v5.2 は、暗号化の対象を拡張子によって 3 つのグループに分けて確認・管理しているが、そのうち、暗号化から除外する対象として、▲特定の拡張子のファイル ([図1] 参照) ▲ファイル名に特定のデータが含まれている場合 ([図2] 参照) ▲フォルダーのパスに特定のデータが含まれている場合 ([図3] 参照) ▲ファイルの属性が 「読み取り専用」 に設定されている場合、などを定めている。
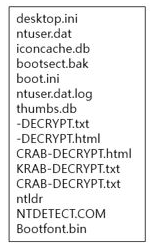
[図2] 暗号化除外対象に含まれるデータ
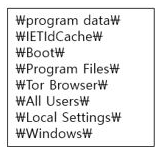
[図3] 暗号化除外対象のフォルダーのパス
GandCrab v5.2 は、ファイルを暗号化する方式もこれまでのバージョンと違っており、使用するアルゴリズムは同じだが、特定の大きさに分けて実行するのが特徴である。
アンラボでは、GandCrab の亜種および流布状況を継続的にモニタリングしており、その結果を V3 製品に素早く適用している。そのため、GandCrab などランサムウェアの被害を予防するために、日頃から V3 のエンジンを最新バージョンに保ち、リアルタイムスキャン機能を有効にしておく必要がある。
V3 製品では GandCrab
v5.2 について、下記の検知名で検知している。
<V3検知名>
Trojan/Win32.Agent
Trojan/Win32.Gandcrab
Malware/Win32.Generic


