


取引明細書だと思って開いてみたら…!
本レポートは、アンラボコリアより発表された内容を翻訳したものです。
---------------------------------------------------------------------------------------------
このほど、マルウェア「Lokibot」において、取引明細書ファイルを装ったものが発見された。法人ユーザーを対象に、業務メールに偽装して流布されていることから、特に注意が必要である。
2015 年から拡散し始めた Lokibot は、主にスパムメールによって流布される情報流出型マルウェアである。Lokibot は、ブラウザに保存したアカウント情報、FTP、メール、仮想通貨ウォレットなど、さまざまな情報を搾取するが、今回の攻撃も例外ではなかった。
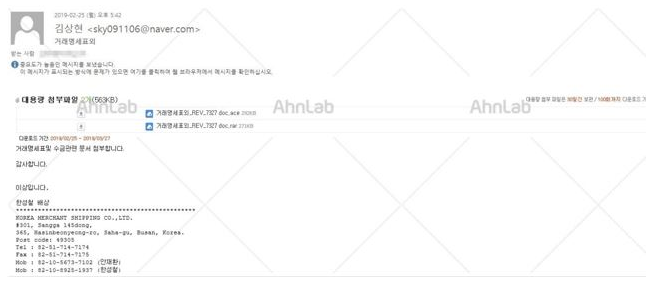
[図1] 取引明細書に偽装したスパムメール
発見されたメールには、取引明細書にように見える圧縮ファイルが
2 個添付されていた。それぞれ異なるフォーマット (.ace と
.rar) で圧縮されているが、いずれも Lokibot を圧縮したファイルである。
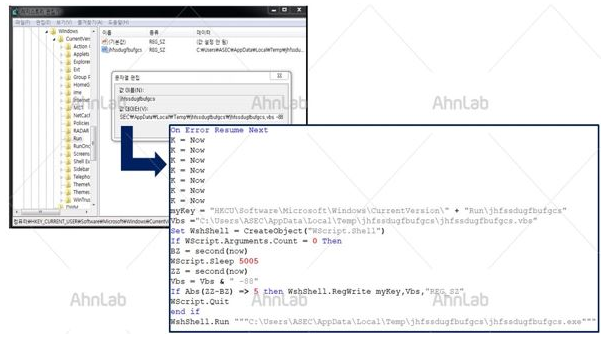
添付ファイルを実行すると、悪性ファイルは Temp パスにフォルダを作成した上で、そのフォルダに自身をコピーする。さらに、システムが起動するたびにマルウェアを実行するために、[図2] のように起動プログラムにマルウェアを実行させる vbs ファイルを登録する。
Lokibot は、感染したシステムにインストールされた主な FTP クライアント、メールアプリケーション、ブラウザのインストールパスなど、システムにインストールされているプログラムを参照し、抽出したユーザー情報を攻撃者の
C&C サーバーに送信する。このようにして、ユーザーのさまざまな情報が攻撃者に送られてしまうわけだ。
攻撃者に送信された情報は、二次犯罪に悪用される可能性が高いため、とにかく感染しないよう注意を払うことが重要である。
V3 製品では、このマルウェアについて、下記の検知名で検知している。
<V3 検知名>
- Trojan/Win32.Injector


