


仮想通貨ウォレットに付随する情報流出マルウェアに注意!
本レポートは、アンラボコリアより発表された内容を翻訳したものです。
---------------------------------------------------------------------------------------------
マルウェア専門分析機関であるアンラボセキュリティ対応センター (AhnLab Security Emergency response Center, ASEC) では、Alibaba コイン (ABBC コイン) のウォレットプログラムとともにインストールされて、ユーザーの情報を流出させるマルウェアを発見した。仮想通貨のウォレットプログラムとともにインストールされる仕組みで、仮想通貨の利用者には、より一層の注意が求められる。
「仮想通貨ウォレット」 は、仮想通貨取引の際に使用する公開鍵 (Public Key) と秘密鍵 (Private Key) を保管・管理する一種のプログラムであり、取引の際の認証や、ブロックチェーンとの通信を行うものである。このところ、Alibaba コインの価格が上昇し、関心が高まっていることから、攻撃者は、Alibaba コインのウォレットプログラムを使用するユーザーを攻撃対象としたものと見られる。
今回確認されたマルウェアは、Alibaba コイン (ABBC コイン) のプログラムが実行されると、AppData\Roaming フォルダ内に [図1] のような仮想通貨のウォレットプログラムとともに、「sys.exe」 というファイルをインストールし、実行する。「sys.exe」 はダウンローダーであり、最新のセキュリティ技術であるサンドボックスを用いた分析・検知を回避する手口で、分析環境ではない場合に限り、悪意ある動作を行う。
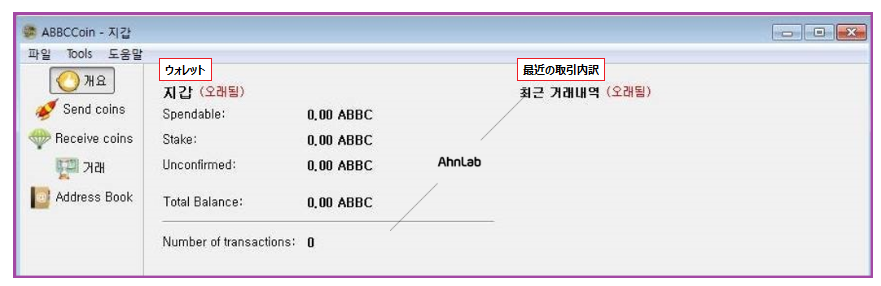
[図1] ABBC コインのウォレットプログラム
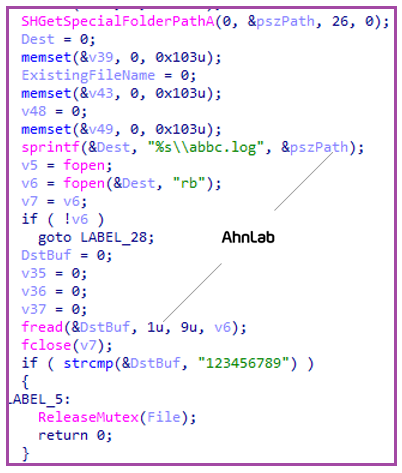
[図2] 用いられているサンドボックス回避手法
ダウンローダーが正常に起動すると、まず特定の業者の Web サイトから、エンコードされた実行ファイル (PE) をダウンロードする。このファイルは、ダウンロードする際やファイルとして存在する場合にはエンコードされた状態であるが、実際は、DLL により作成されたマルウェアである。このエンコードされたファイルをダウンローダーが読み取ってデコードし、その後メモリ上で実行するという方式により、セキュリティソリューションによる検知を回避する。
このような方式でインストールされ、起動されたマルウェアは、システム、プロセスおよびプログラムの一覧、eメール、ブラウザ履歴などの情報を抽出して保存し、攻撃者に送信する。この際、[図2] のように各種の文書や圧縮ファイル、写真ファイルの一覧や、仮想通貨に関するファイルの一覧を収集するほか、Web ブラウザ上で入手した ID・パスワードや、クリップボードに保存されたデータまでも流出させる。
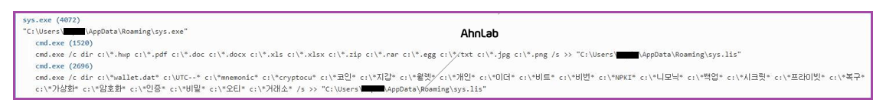
対象拡張子:
hwp, pdf, doc, docx, xls, xlsx, zip, rar, egg, txt, jpg, png
対象キーワード:
使用が確認された C2 アドレスは以下のとおりである。
C2_1: h**p://test[.]everydayspecial[.]com/test1/
C2_2: h**p://test[.]everydayspecial[.]com/test2/
C2_3: h**p://honew[.]elimbiz[.]com/include/test2/
上記のうち、3 つめの C2 サーバーについては、分析時点において既に通信が不可能な状態であった。
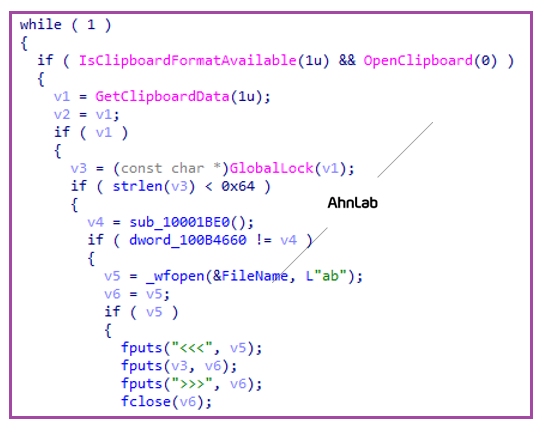
[図4] クリップボードをファイルとして保存する処理
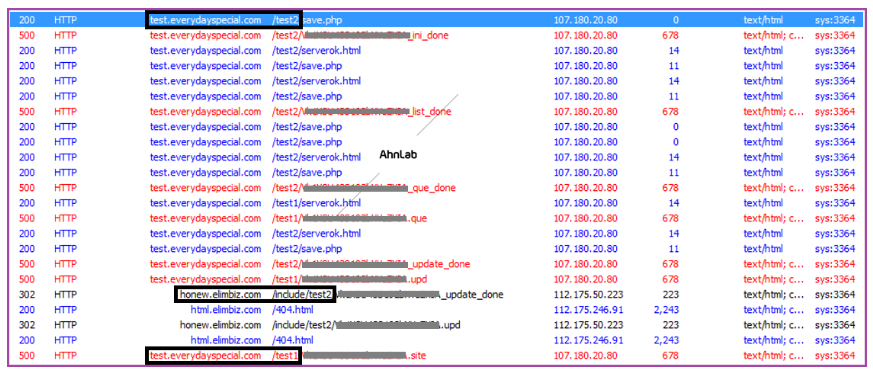
[図5] C2 サーバーとの通信および接続ログ
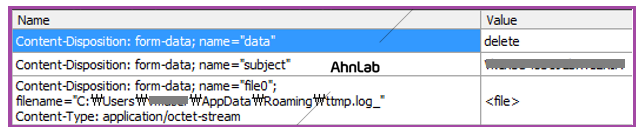
なお、このマルウェアは、コンピューターの再起動と同時に起動するために Run キーが登録されるが、ここで登録されるキーの名前として、[図7] のようにアンラボ (AhnLab) をという文字を使用していることがわかっている。

[図7] Run キー登録の際に使用した文字列の中アンラボ (AhnLab) の文字が見える
V3 製品では、このマルウェアについて、下記の検知名で検知している。
<V3 検知名>
- Dropper/Win32.Agent(2019.03.15.00)
- Trojan/Win32.Downloader(2019.03.15.00)
- BinImage/EncPE(2019.03.15.01)
- Backdoor/Win32.Infostealer(2019.03.15.06)


