


マイニングマルウェアに狙われる仮想通貨 TOP 4
本レポートは、アンラボコリアより発表された内容を翻訳したものです。
---------------------------------------------------------------------------------------------
アンラボセキュリティ対応センター (ASEC, AhnLab Security Emergency response Center) は、収集したサンプルの数と感染報告の件数をもとに、2018 年のマルウェアに関する統計をまとめた。その結果、仮想通貨マイニングマルウェアとランサムウェアが圧倒的な比重を占めていたが、2018 年を代表するこれら 2 つのマルウェアは、これまでとはかなり異なる様相を見せていることがわかった。
2018 年は、「マイニングマルウェアの年」 だったと言っても過言ではない。2018 年にアンラボが集計したマイニングマルウェアのサンプルは、2017 年に比べて 2254 %増という爆発的な値を記録した。とりわけ、不特定多数に対し無作為に配布されるというマルウェアの特性から、マイニング演算に CPU を使用する CPU マイニング関連マルウェアの比重が最も高いことがわかった。また、2018 年の 1 年間にアンラボが確認した感染報告件数約 335 万 4 千件のうち、上位 10 位までの検知名が検知された感染報告件数は約 222 万 8 千件で、全体の約 66 %を占めた。
本文では、アンラボセキュリティ対応センター (ASEC) が分析した 2018 年のマイニングマルウェアのトレンドと、主な特徴について紹介する。
2018 年は、マイニングマルウェアのサンプルと感染レポートの数が大きく増加しており、それらのマルウェアのサンプル数は、2017 年の 12 万 7 千件から
299 万件へ、2254 %という高い増加率を示した。
マイニングマルウェアの爆発的な増加は、仮想通貨 (Cryptocurrency) の急激な価値上昇に起因するものとみられる。実際に、Bitcoin
と Monero の価格の推移を示した [図 1] と [図 2] からも分かるように、2018 年第 1 四半期における仮想通貨の価格上昇とともに、マイニングマルウェアの数と感染報告の件数が爆発的に増加している。
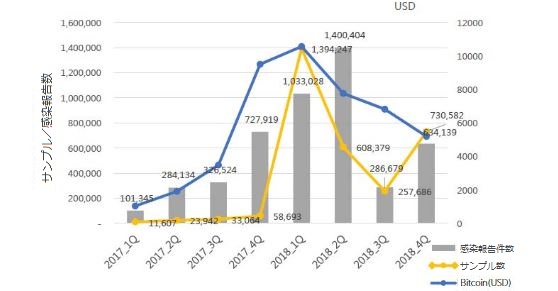
(※ Bitcoin 相場:CoinMarketCap (https://coinmarketcap.com) の資料より)
なお、仮想通貨の代名詞として知られる Bitcoin と違って、Monero は取引の匿名性が保証されていて、誰がいくら送ったのか知られることがないため、高価な
GPU (Graphics Processing Unit) を装着した高性能なシステムではない一般の
CPU (Central Processing Unit) 環境でもマイニングが可能な代表的なコインである。こうした理由から、攻撃者は不特定多数を感染させて、マイニングを行うことが可能な
Monero を選択することが知られている。
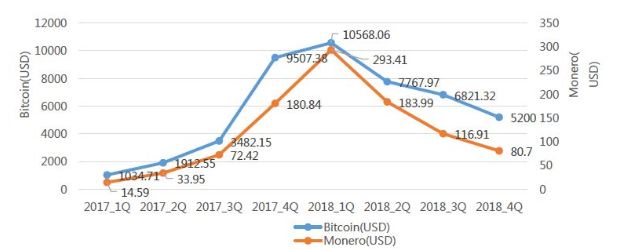
[図 2] Bitcoin と Monero の価格の推移 (2017~2018)
アンラボでは、2010 年から V3 が検知する検知名として ”Miner” を使用している。マイニングマルウェアのサンプルの流布と活動は、前述のとおり、仮想通貨の価値に比例して増減している。Bitcoin は、2009 年に初めて登場し、その後、マイニングを行うためのマイニングツールが現れてきたものと思われる。[図 3] を見ると、マイニングを目的としたマイニングマルウェアの数と感染レポートの数が 2011 年から徐々に増え始めている。2013 年第 4 四半期の感染レポートの数が第 3 四半期の約 6 万 2 千件から 40 万件近くまで 537 %の増加を示しているが、この時も Bitcoin の価格が前の四半期の
111 ドルから 502 ドルに 350 %も上昇している。こうした例から、仮想通貨の価値の上昇がマイニングマルウェアの増減にある程度影響を及ぼしていると推測することができる。
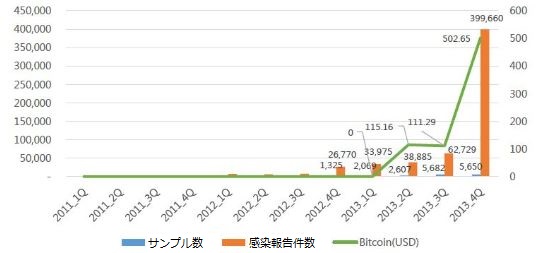
[図 3] マイニングマルウェアのサンプル数と感染報告件数 (2011~2013)
しかしながら、マイニングマルウェアの活動が仮想通貨の価値に左右されると断定することはできない。一例として、2018 年第 4 四半期のマイニングマルウェアの活動が挙げられる。この時期、マイニングマルウェアは特異な様相を示していた。2018 年第 3 四半期には 25 万 7 千件であったサンプル数が、 2018 年第 4 四半期には 73 万件と、 183 %の増加を示した ([図 1] 参照) 。サンプル数だけの増加であれば、単に亜種が増加したものと考えることもできるが、この期間は感染レポート数についても同じように、第 3 四半期の 28 万 6 千件から第 4 四半期の 63 万 4 千件へ、121 %増加している。これは、過去に見てきたような、仮想通貨の価値上昇に比例したマイニングマルウェアの増加とは逆の現象であった。
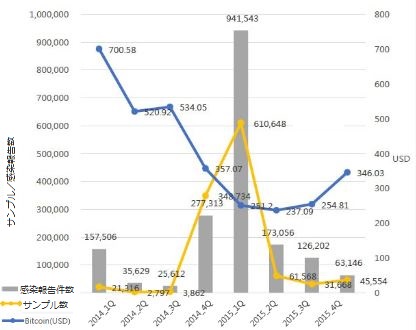
[図 4] マイニングマルウェアのサンプル数と感染報告の件数 vs Bitcoin の価格 (2014~2015)
そうであれば、過去にも類似した事例があったのか確認してみる必要がある。仮想通貨の価値上昇と関係なく、2018 年第 4 四半期のようにサンプル数または感染レポート件数が増加したことがあっただろうか? これに対する答えは
[図 4] で確認することができる。 2014 年第 4 四半期から 2015 年第 1 四半期の間に類似の例が存在した。
[図 4]のように、 Bitcoin の価格が下落する中で、2014 年第 4 四半期から増加し始めたサンプル数は、2015 年第 1 四半期において最高に達した。このように、仮想通貨の相場上昇と関係なくサンプルと感染報告の数が増加する点について特別な因果関係は確認できなかった。マルウェア作成者らは相場と関係なくマイニングマルウェアを流布し、活発に活動する可能性があることが過去の事例からわかる。
マイニングマルウェアの流布方法
マイニングマルウェアは、ユーザーが知らないうちにシステムのリソース (CPU、 GPU 演算) を利用して仮想通貨をマイニングするマルウェアをいう。Bitcoin が広く知られている仮想通貨は、取引内訳を記録したブロックを生成することで、その対価として得ることができ、こうした行為は 「マイニング (Mining) 」 と呼ばれる。このマイニング行為は、過去には正当な目的で利用されていた。しかし最近では、関連するマルウェアが増加する中で、ハッカーがユーザーのシステムを利用してマイニングする 「クリプトジャッキング (Cryptojacking) 」 が浮上してきた。マイニング行為についてもう少し詳しく見ると、取引内訳を記録したブロックのハッシュがランダムに生成され、これを一つ一つ代入する方式でハッシュを検証する。その過程で反復的な演算を素早く行うために、コンピューターの
CPU または GPU リソースを多く使用する。マイニングマルウェアはまさにこのような行為をユーザーに知られずに行い、感染したシステムのリソースを搾取するのだ。
マイニングマルウェアのマイニング行為による被害の程度は、個人か企業かによって違いがある。個人ユーザーの場合、CPU や GPU リソースの消費により PC 性能が低下する。企業の場合は、不必要なリソースの消費による電力の浪費はもちろん、ビジネス上の全般的な生産性低下につながるおそれがある。マイニングには、反復的な演算のために高性能
CPU が搭載された設備が必要だが、企業のサーバーは代表的な高性能コンピューティング設備である。そして、速いスピードで反復的な演算を続けるということは、より多くの電力の消費が必要であるという意味だ。したがって、ビジネスの連続性のために
24 時間稼動する企業の高性能サーバーは、攻撃者にとってこの上ない格好のエサに違いない。
では、マイニングマルウェアはどのように流布するのだろうか? 一般的に
Windows 環境では以下のような方式で流布および感染する。
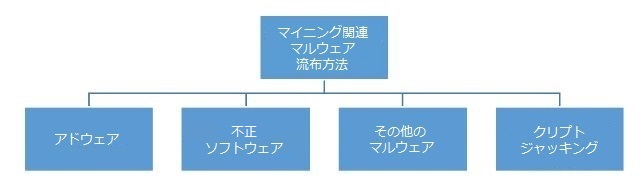
[図 5] マイニングマルウェアの感染経路
まず、「クリプトジャッキング (cryptojacking) 」 または 「ドライブ・バイ・マイニング (Drive by Mining) 」 がある。この方式は、システムにアドウェアやマルウェアを特にインストールしたり感染させたりせずにマイニングが可能であるという点が特徴的である。攻撃者がマルウェアをウェブサイトに組み込むと、ユーザーがウェブサイトを閲覧したり、攻撃者が意図したウェブサイトに移動した時にマイニングを行う。ただ、この方法の短所は、ブラウザでそのページが開かれている間だけ動作するという点だ。そのため、これを利用してマイニングを行う攻撃者は、一般的にユーザーがそのページに最大限留まらせるために、刺激的な内容のウェブサイトを運営する。もちろん、そのようなウェブサイトを運営せず、一般的なウェブサイトの脆弱性を利用して管理者に知られることなくスクリプトを組み込むこともある。
マイニングマルウェアに用いられる流布方法のうち、2018 年の 1 年間に最も多く悪用されたのはアドウェアであった ([図 6] 参照)。2018 年の
1 年間にアンラボが集計した感染報告事例約 335 万 4 千件のうち上位10位までの検知名が検知された感染レポートが約 222 万 8 千件で、全体の約 66 %を占めていた。
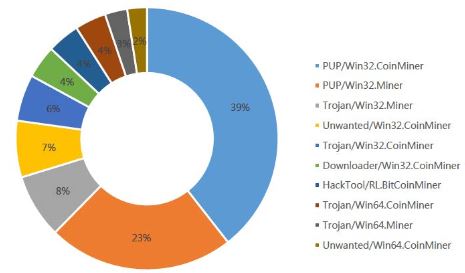
[図 6] 2018 年マイニングマルウェア感染報告サンプル数 TOP 10
アンラボでの検知名において 1 位と 2 位を占めた PUP/Win32.CoinMiner
と UP/Win32.Miner は、アドウェア 「SmartPoint」 によってインストールされる。このプログラムは、PUP (Potentially Unwanted Program) であり、ユーザーにポイントを付与するという文言のインストール案内ページを提供するものであるが、インストールの際にユーザーの
PC のリソースを大きく占有し、不便を生じさせる。
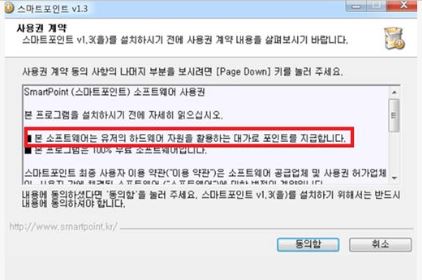
[図 7] スマートポイントのインストール画面
4 番目に高い割合を占める Unwanted/Win32.CoinMiner
は、現在は配布が中断しているアドウェア 「Epic Scale」 と関係している。Epic Scale は主にファイル共有プログラム 「Torrent」 のインストールファイルに組み込んで流布されており、ユーザー数の多いプログラムであるだけに、実際の感染者数も高いものと思われる。
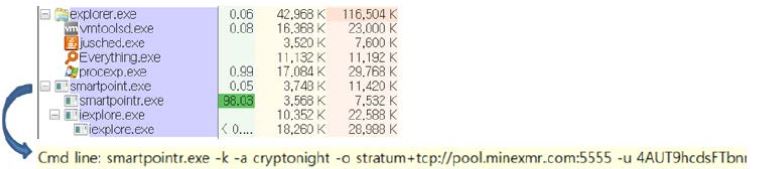
[図 8] スマートポイントによるマイニング行為
感染報告サンプルから確認されたマイニングのタイプの現状
2018 年に最も多く悪用されたマイニングのタイプはオープンソースをベースとする CPU マイニング (xMiner, XRig) であった。これは、[図 9]のとおり、2018 年のマイニングマルウェア感染レポートのサンプル上位
10 位以内のサンプルの中から 4 万個を標本として抽出し、分析・分類した結果から確認することができる。攻撃者は、自ら作成するよりも既知のオープンソースを変形させたマイニングツールを攻撃に用いたものと考えられる。
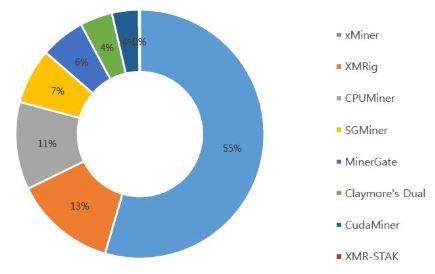
[図 9] マイニングの種類の比率 (感染報告サンプル基準)
2018 年にマイニングマルウェアに最も多く狙われた仮想通貨は?
では、マイニングマルウェアはどのような仮想通貨のマイニングに使われるのだろうか? 最も多くマイニングマルウェアのマイニング対象になった仮想通貨 4 種類は、Monero、Dash、Ethereum、Zcash の順であった。
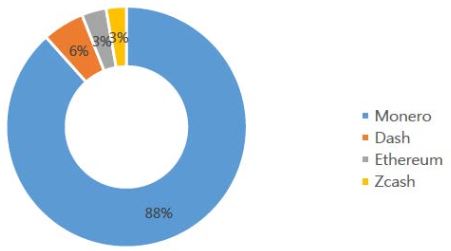
[図 10] マイニング対象の仮想通貨 TOP 4 (感染報告サンプル基準)
Monero の割合が目立つが、これは、Monero が他の仮想通貨と異なり、匿名性に重点を置いて開発されており、これを利用してマルウェア作成者らが犯罪行為に悪用しているためである。
マルウェアを利用した金銭的な利益は、マルウェア作成者にとっての強力な動機となる。過去にバンキング型トロイの木馬とランサムウェアによって金銭的な利益を得た経験のある彼らにとって、匿名性まで保証される仮想通貨は、この上なく魅力的なものであろう。さらに、マイニングマルウェアの作成は、ランサムウェアに比べて、時間と費用の面で経済的である。なぜなら、マイニングマルウェアの大部分は、オープンソースを変形させたものであるため、作成や維持の点で、参入障壁がランサムウェアに比べて低いためである。
多くのセキュリティサービス企業が言及しているように、マルウェアの作成者のトレンドはランサムウェアからマイニングマルウェアに移行しつつある。今後は、ユーザーに知られることなく、システムにもっと長くとどまる戦略に進化するだろう。また、Windows 環境以外の IoT 環境でも流布されて動作するマイニングマルウェアの脅威も見過ごしてはならない。
このような脅威のトレンドの変化に対応するために、セキュリティサービス企業では、従来の Windows、Linux、Mac OS といった環境だけでなく、より多くのデバイスに対し、セキュリティを保護するべく努力している。こうした試みと努力は、セキュリティサービス企業の次元に留まらず、企業の管理者、そして一般の個人ユーザーの積極的な参加も必要である。ユーザーは、製品を選択する際に、セキュリティを考慮して製造された製品の優先度を高め、使用の際にはセキュリティパッチおよび最新バージョンへのアップデートを習慣化し、セキュリティ脅威に対する新たな一歩踏み出す必要があるだろう。


