


請求書 (invoice) メールに偽装してユーザー情報を狙うマルウェア 「Emotet」 に注意
最近、請求書 (invoice) メールに偽装してユーザー情報を狙うマルウェアが流布されている。
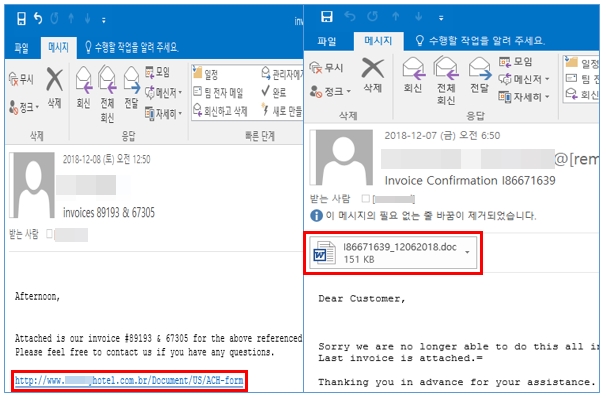
請求書 (invoice) に偽装したメール
攻撃者は、メールに文書ファイル (.doc) を添付したり、悪性 URL を掲載して悪性ファイルのダウンロードを誘導する方法でマルウェアを流布した。
ユーザーがメールに添付されたファイルまたはダウンロードしたファイルを実行すると、正常な文書ファイルと、マクロが使用できない旨のメッセージおよびマクロのインストールを推奨するボタンが表示される。ユーザーがボタンをクリックすると、マルウェア 「Emotet」 が実行される。
Emotet は、ユーザー PC で実行中の Web ブラウザを確認し、ID・パスワードなどのユーザー情報およびPC システム情報を搾取して攻撃者に転送する。
また、特定の Web サイトにアクセスして追加でマルウェアをダウンロードしたり、ユーザー PC が起動するたびに自らが動作するように設定を変更するなどの悪性行為を行う。
上記マルウェアによる被害を防止するためには、以下の対策を実施する必要がある。
・ 送信元が不明なメールに添付されたファイル/URL を実行しない。
・ アンチウイルス製品のバージョンを最新の状態に維持し、リアルタイムスキャンを実行する。
・ OS およびインターネットブラウザ (IE、chrome、Firefox など)、Office SW などに最新のセキュリティパッチを適用する。


