


Adobe Flash Player アップデートを偽装する採掘マルウェア 「Rarog」 に注意
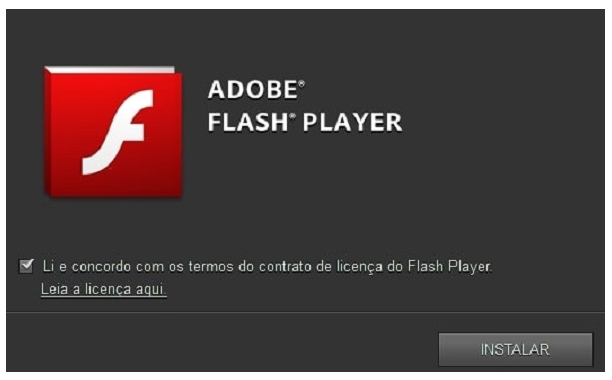
偽の Adobe Flash Player
Adobe Flash Player に偽装した仮想通貨採掘マルウェアが流布しており、注意が必要である。
今回の事例で攻撃者は、オンライン広告のリンクなどを利用してユーザーを特定のサイトに誘導した後、偽の Adobe Flash Player アップデート画面を表示した。ユーザーがアップデートを実行すると、C&C サーバーから仮想通貨採掘マルウェア 「Rarog」 をダウンロードし、ユーザー PC から情報を収集して攻撃者に転送する。
Rarog は、ダウンロードされる際にインターネットセキュリティ設定を 「信頼済みサイト」 に自動設定し、Windows セキュリティ警告が発生しないようにするため、ユーザーが気づきにくい。
上記マルウェアによる被害を予防するためには、以下の対策を実施する必要がある。
・ 最新バージョンのアンチウイルス製品をインストールする。
・ 疑わしい Web サイトへのアクセスを控える。
アンラボの ASEC 対応チームのパク・テファンチーム長は、「今回発見されたマルウェアは、ボット型で採掘マルウェアをインストールしたが、攻撃者の意図によっては DdoS などの他の形でもマルウェアをインストールすることができる。有名ソフトウェアのアップデートを装うマルウェアは相次いで発見されており、注意が必要である」 と述べた。
V3 製品では、当該マルウェアを以下の診断名で検知できる。
- Malware/Gen.Generic
- Trojan/Win64.Miner
- Unwanted/Win32.BitMiner
- Unwanted/Win64.XMR-Miner


