


仮想通貨を採掘するマルウェアを動画違法共有サイトで再び発見
本レポートは、アンラボコリアより発表された内容を翻訳したものです。
----------------------------------------------------------------------------------------------
最近、動画違法共有サイトを通じてユーザーに内緒で仮想通貨を採掘する事例が発見された。特に今回の攻撃では Web アセンブリ (WebAssembly) スクリプトが使用されていることが確認された。
当該サイトのメインページに悪性スクリプトは挿入されていなかったが、動画を見るために掲示物をクリックすると悪性スクリプトがロードされる。実行されたスクリプトはユーザーのリソースを使用して仮想通貨を採掘する。
今回の攻撃の主な目的は、仮想通貨の採掘のためのリソースを搾取することである。このため、攻撃者は JavaScript ではなく、高速度・高性能な Web アセンブリスクリプトを使用した。Web アセンブリを使用すると、Web ページ内で直接コードを実行するため、Web ブラウザが終了した場合や一部ロードされる情報が存在しない場合は動作しない。
もし、アンチウイルス製品がインストールされている PC から悪性スクリプトが挿入されたサイトに継続的にアクセスする場合は、アンチウイルス製品が繰り返し当該ブラウザのキャッシュファイルを検知し、多数の検知ログが発生する可能性がある。
アンチウイルス製品を円滑に使用するためには、アンチウイルス製品が悪性スクリプトを検知したら直ちに Web ブラウザを終了し、全体システムに対して詳細スキャンを実施することをお勧めする。また、適切な措置が施されるまで、当該サイトへのアクセスを控えることが望ましい。
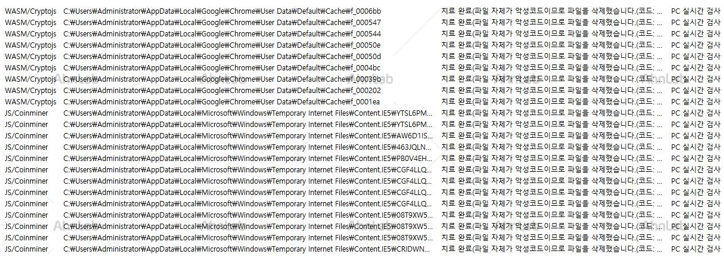
V3 製品では、当該マルウェアを以下の診断名で検知できる。
- JS/Coinminer
- JS/Miner
- WASM/Cryptojs


