


SMB 脆弱性を悪用して流布されるランサムウェア 「WannaCryptor」
本レポートは、アンラボコリアより発表された内容を翻訳したものです。
----------------------------------------------------------------------------------------------
WannaCryptor は、Wanna Cry、Wcrypt などとも呼ばれるランサムウェアであり、現在、スペイン、イギリス、ロシアなど、世界各地から感染による被害が報告されている。
* 概要
WannaCryptor は、2017年2月に初めて発見された。このランサムウェアは、ハッカー集団であるShadowBrokers が NSA(National Security Agency、国家安全保障局) から搾取して2017年4月に公開した 「SMB(Server Message Block) 脆弱性 (MS17-010)」 の亜種として2017年5月に作成されたものである。マイクロソフト社は SMB(Server Message Block) 脆弱性に対するパッチを2017年3月にリリースしたが、まだセキュリティアップデートが適用されていないシステムは多数存在しており、2015年5月現在、全世界で感染が広まっている。
* 感染経路
WannaCryptor は、SMB 脆弱性 (MS17-010) により感染する。2017年3月にリリースされたセキュリティパッチが適用されていないシステムでは、原因となる動作がなくてもランサムウェアに感染する恐れがある。
WannaCryptor の流布に関連した Microsoft Windows SMB 脆弱性は次のとおりである。
----------------------------------------------------------------------------------------
Windows SMB のリモートでコードが実行される脆弱性 (CVE-2017-0143)
Windows SMB のリモートでコードが実行される脆弱性 (CVE-2017-0144)
Windows SMB のリモートでコードが実行される脆弱性 (CVE-2017-0145)
Windows SMB のリモートでコードが実行される脆弱性 (CVE-2017-0146)
Windows SMB の情報漏えいの脆弱性 (CVE-2017-0147)
Windows SMB のリモートでコードが実行される脆弱性 (CVE-2017-0148)
----------------------------------------------------------------------------------------
SMB 脆弱性の影響を受けるシステムは次のとおりである。
----------------------------------------------------------------------------------------
Windows 10 (脆弱性はあるが、WannaCryptor の攻撃対象ではない)
Windows 8.1
Windows RT 8.1
Windows 7
Windows Server 2016
Windows Server 2012 R2
Windows server 2008 R2 SP1 SP2
----------------------------------------------------------------------------------------
自らのローカルIP アドレス帯域のクラス D(xxx.xxx.xxx.1~255) をスキャンして SMB プロトコルパケットを繰り返し転送する。

その後、受信されるデータを検証し、脆弱性が発生するSMB パケットのヘッダーに実行コードを追加したデータを転送する。ターゲットシステムの OS にセキュリティパッチが適用されていない場合は、悪意のあるシェルコードが動作する。
- 次の IPC$ 共有フォルダーパスが使用される。
\\192.168.56.20\IPC$
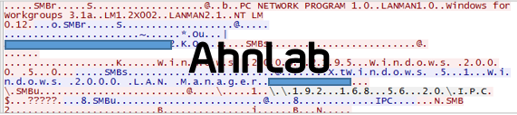
- 脆弱性発生後、実行されるシェルコードには次の内容が含まれる。
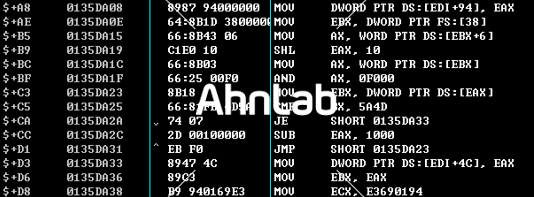
* 症状
WannaCryptor に感染すると、次の拡張子を持ったファイルを暗号化した後、拡張子に 「.WNCRY」(変形して 「.WNCRYT」 などの場合もある) を追加する。
------------------------------------------------------------------------------------------------------------------------
.der .pfx .key .crt .csr .p12 .pem .odt .ott .sxw .stw .uot .3ds .max .3dm .ods .ots .sxc .stc .dif .slk .wb2 .odp
.otp .sxd .std .uop .odg .otg .sxm .mml .lay .lay6 .asc .sqlite3 .sqllitedb .sql .accdb .mdb .db .dbf .odb .frm
.myd .myi .ibd .mdf .ldf .sln .suo .cs .c .cpp .pas .h .asm .js .cmd .bat .ps1 .vbs .vb .pl .dip .dch .sch .brd .jsp
.php .asp .rb .java .jar .class .sh .mp3 .wav .swf .fla .wmv .mpg .vob .mpeg .asf .avi .mov .mp4 .3gp .mkv
.3g2 .flv .wma .mid .m3u .m4u .djvu .svg .ai .psd .nef .tiff .tif .cgm .raw .gif .png .bmp .jpg .jpeg .vcd .iso
.backup .zip .rar .7z .gz .tgz .tar .bak .tbk .bz2 .PAQ .ARC .aes .gpg .vmx .vmdk .vdi .sldm .sldx .sti .sxi .602
.hwp .snt .onetoc2 .dwg .pdf .wk1 .wks .123 .rtf .csv .txt .vsdx .vsd .edb .eml .msg .ost .pst .potm .potx .ppam
.ppsx .ppsm .pps .pot .pptm .pptx .ppt .xltm .xltx .xlc .xlm .xlt .xlw .xlsb .xlsm .xlsx .xls .dotx .dotm .dot .docm
.docb docx .doc
------------------------------------------------------------------------------------------------------------------------
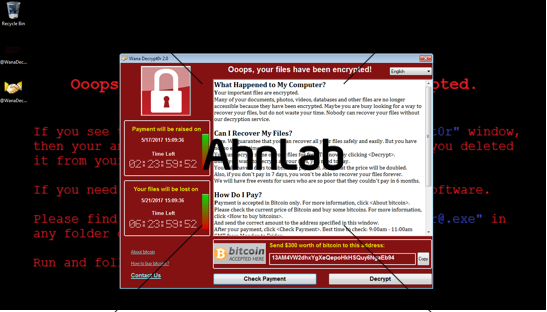
ファイルを暗号化した後、待ち受け画面を変更する。
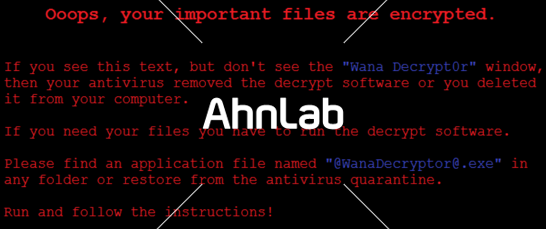
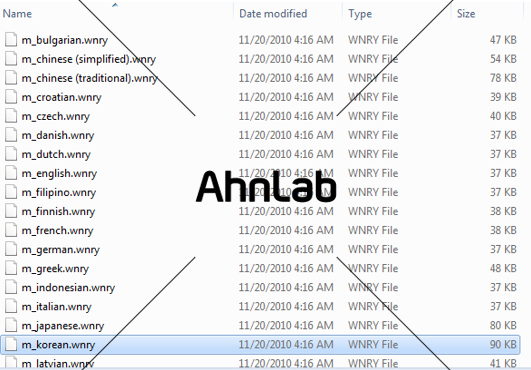
300ドル相当のビットコインを要求するメッセージが表示される。メッセージは28言語で作成されている。
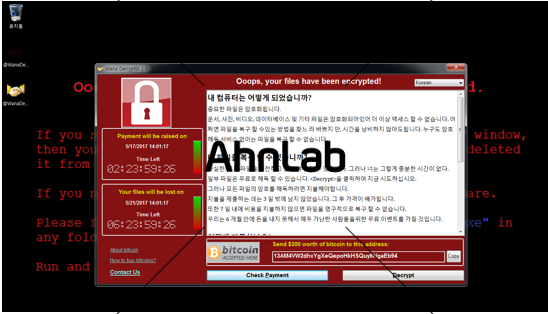
* 分析
ランサムウェアが実行されると、http://www.iuqerfsodp9ifjaposdfjhgosurijfaewrwergwea.com へのアクセスを試み、成功するとランサムウェアは終了する。ランサムウェアが発見されたときには、すでに上記のドメインは存在しなかったため、ある分析家がドメインを購入してランサムウェアの流布を遮断した。
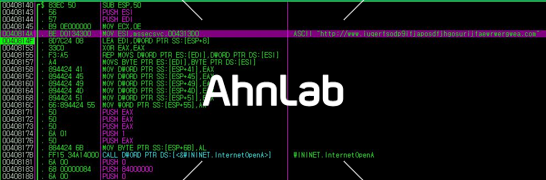
ネットワークの問題などにより上記ドメインにアクセスできなかった場合は、ランサムウェア関連ファイルの生成後、ファイルの暗号化が行われる。
※ 変形により、生成されるフォルダー名やファイル名が多少異なる場合がある。
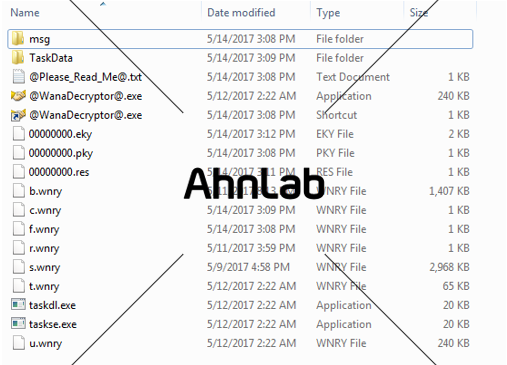
msg フォルダーには、言語別メッセージファイルを生成する。
TaskData フォルダーには、オンライン上での匿名性を保証する Tor 関連ファイルを生成する。Tor を使用して追跡を妨害する。

* 対応
アンラボ V3 製品では、当該ランサムウェアを以下の検知名で検知できる。
- Trojan/Win32.WannaCryptor.C1951322
- Trojan/Win32.WannaCryptor.C1951351
- Trojan/Win32.WannaCryptor.R200571
- Trojan/Win32.WannaCryptor.R200572
- Trojan/Win32.WannaCryptor.R200579
- Trojan/Win32.WannaCryptor.R200580
亜種が相次いで発見されているため、最新の Windows セキュリティパッチを適用する必要がある。
※ 参照
ランサムウェア WannaCrypt 攻撃に関するお客様ガイダンス
https://blogs.technet.microsoft.com/jpsecurity/2017/05/14/ransomware-wannacrypt-customer-guidance/


