


ランサムウェア 「ケルベル (Cerber)」
本レポートは、アンラボコリアより発表された内容を翻訳したものです。
----------------------------------------------------------------------------------------------
今年の初頭には、2015年から検知されていたランサムウェア 「テスラクリプト (TeslaCrypt)」 などの流布が減り、ランサムウェア 「ケルベル (Cerber)」 が急速に広がった。
ファイルを暗号化した後、音声で感染を知らせる特徴を持つ 「Cerber」 。その名前はギリシャ神話に登場する地獄の番犬 「ケルベロス (Cerberus)」 から由来したと思われる。
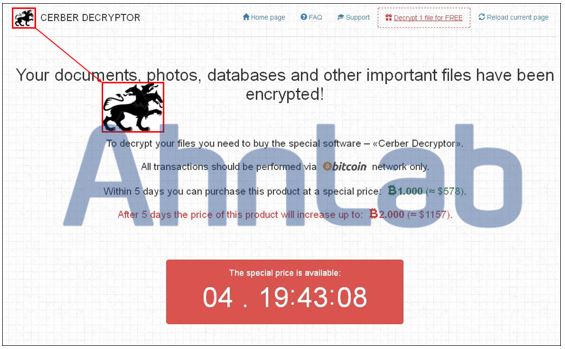
[図 1] Cerber が使用した Cerberus のイメージ
Cerberに感染すると、文書・イメージファイルなどが暗号化され、使用できなくなる。攻撃者は、暗号化の解除と引き換えにユーザーに金銭の支払いを要求する。
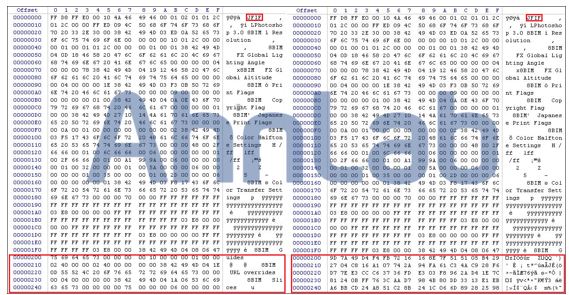
[図 2] 正常なイメージファイルの情報 (左) / 暗号化されたイメージファイルの情報 (右)
初期の Cerber は、マルバタイジング (Malvertising) 手法を使用していたが、現在は、マルバタイジング手法のみならずスパムメールを通じたオンライン全範囲において攻撃が行われている。
最近では、NSIS ツールを利用して作成された Cerber の新しいバージョンも発見された。
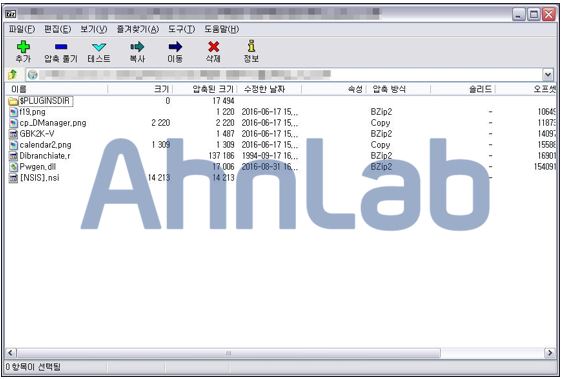
[図 3] 悪性ファイルの内部情報
この新しいバージョンでは、悪性ファイルが実行されると、[図 4] のようなファイルが生成され、システム内部ファイルを暗号化する。
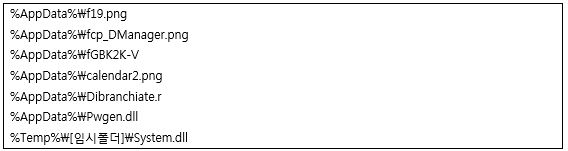
[図 4] 生成されたファイル情報
既存の Cerber は、暗号化されたファイル名をランダムな文字列に変更し、拡張子 「.CERBER2」 を追加していた。しかし、新しいバージョンでは、拡張子 「.CERBER3」 を追加し、暗号化されたファイルパスにファイル 「# HELP DECRYPT #.url」 「# HELP DECRYPT #.html」 「# HELP DECRYPT #.txt」 を生成する。
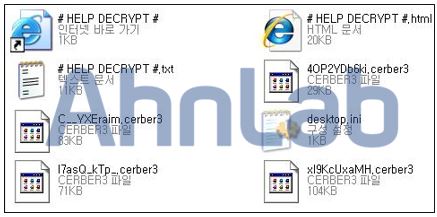
[図 5] 暗号化されたファイルパスに生成されるファイル
生成されたファイルには [図 6] のように感染の知らせおよび金銭を要求するメッセージが含まれており、追加的な悪性行為は行わない。
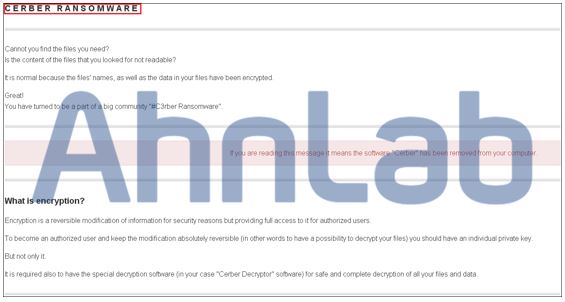
[図 6] Cerber 感染メッセージ
ランサムウェアは、次第に進化し、攻撃範囲を拡大している。
ランサムウェアによる被害を予防するためには、セキュリティアップデートを適用することでドライブバイダウンロード (Drive-by-download) 攻撃を防ぎ、疑わしいメールの添付ファイルを開かないように注意しなければならない。また、使用中のアンチウイルス製品のエンジンバージョンを常に最新の状態に維持しなければならない。
V3 製品では、当該ランサムウェアを以下の診断名で検知できる。
- Trojan/Win32.Cerber (2016.09.01.00)


