


Tor ネットワークを悪用するマルウェア
本レポートは、アンラボコリアより発表された内容を翻訳したものです。
----------------------------------------------------------------------------------------------
Tor ネットワークを悪用するマルウェアはスパムメールの添付ファイルを通じて流布される。
添付ファイルを実行すると [図1] のようにイメージのダブルクリックを誘導するメッセージが表示される。
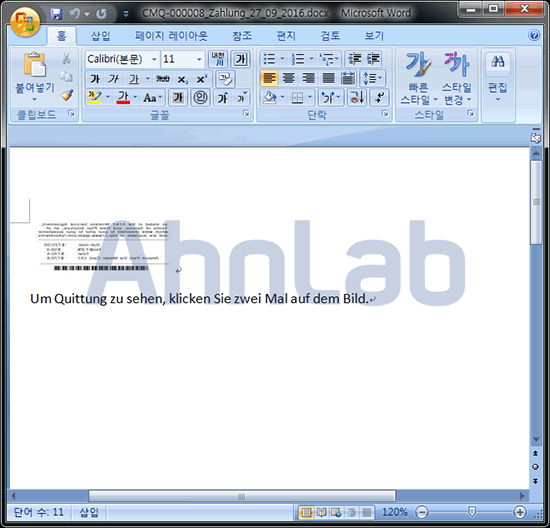
[図 1] 悪性ファイルの内容
イメージをダブルクリックすると、文書 OLE (Object Linking & Embedding) 領域に含まれた悪性 Java Script が実行される。
Java Script は難読化されており、難読化を解除すると Windows PowerShell スクリプトで作成されていることが確認できる。※ [図 2]
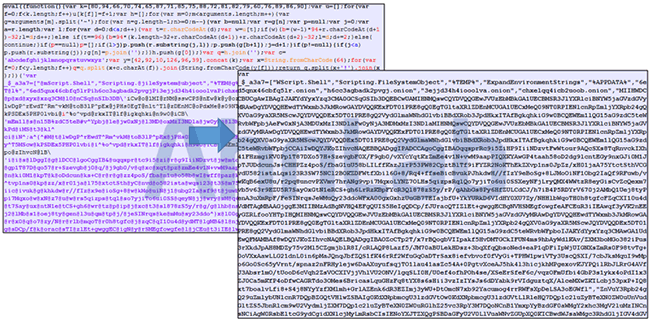
[図 2] 難読化解除
PowerShell は、システム管理用に設計された Windows スクリプト言語であり、コマンドを使用してシステムをハンドリングすることができる。PowerShellで作成されたマルウェアは Windows XP から Windows 8まで対応しており、ほとんどの Windows プラットフォームが攻撃される恐れがあるため、注意が必要である。
攻撃者は、攻撃を行う際、予めインストールされた Proxifier を利用した。Proxifier は、プログラムで発生するネットワーク要求を途中で横取りし、指定されたポリシーに従って外部に送信するソフトウェアである。攻撃者はポリシーを改ざんし、主要ブラウザである IE、Chrome、Firefox などから攻撃者が指定したターゲット URL が要求されると、プロキシを通じて送信されるようにした。
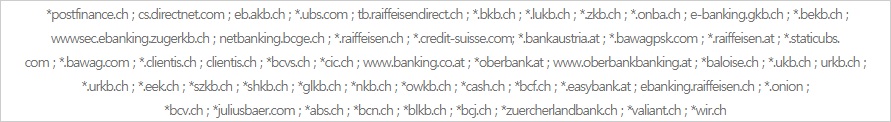
[図 3] ターゲット URL
ホストでプロキシを設定しておくと、外部に送信されるデータは設定されたプロキシを通じて送信される。攻撃者はこのプロキシサーバーアドレスを自分の Tor ネットワークアドレスに設定することで、Proxifierを通じて送信されるパケットが自分に送信されるようにした。
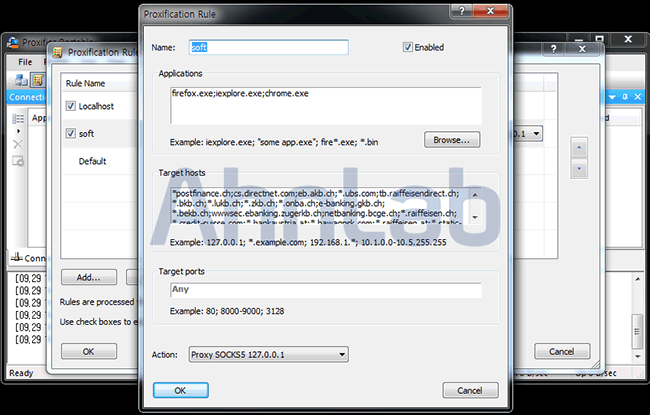
[図 4] Proxifierを利用した悪性ポリシー
上記の攻撃を図で表したのが [図 4] である。このような攻撃類型を 「中間者攻撃 (man in the middle attack)」 という。プロキシが改ざんされ、送信過程で情報が改ざんされたり流出したりする恐れがある。
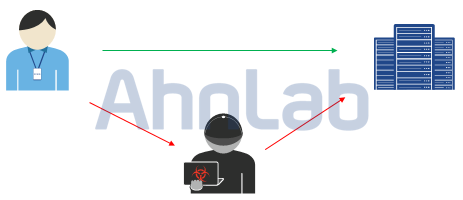
[図 5] 中間者攻撃
V3 製品では、当該マルウェアを以下の診断名で検知できる。
- W97M/Dropper (2016.09.29.00)


