


ランサムウェアダウンローダー
本レポートは、アンラボコリアより発表された内容を翻訳したものです。
----------------------------------------------------------------------------------------------
ランサムウェアは、実行ファイル (PE ファイル) による感染以外にも、さまざまな種類のダウンローダーを利用してファイルをダウンロード・実行する過程で感染する。
一般的なランサムウェアダウンローダーの種類は [図 1] のとおりである。
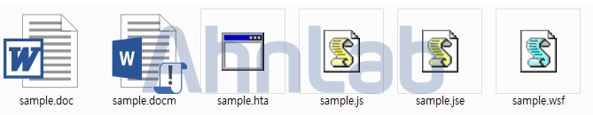
[図 1] ランサムウェアダウンローダーの種類
[図 2] は、最近発見されたランサムウェア Locky に利用された DOC ファイルの内部マクロである。
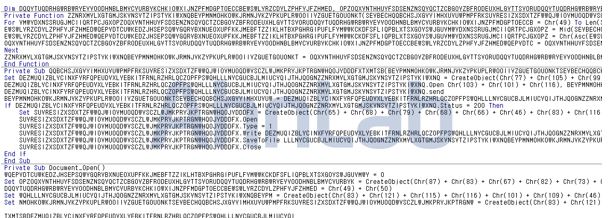
[図 2] DOC ファイルの内部マクロ
HTA ファイル (HTML アプリケーションファイル) は、ブラウザに接続して実行される HTML ファイルと異なり、基本ウィンドウで実行される。最近流布された HTA ファイルを実行したら .zepto 拡張子に変更される Locky に感染した。
[図 3] HTA ファイル実行時に表示される基本ウィンドウ
HTA ファイルの内部は [図 4] のとおりである。
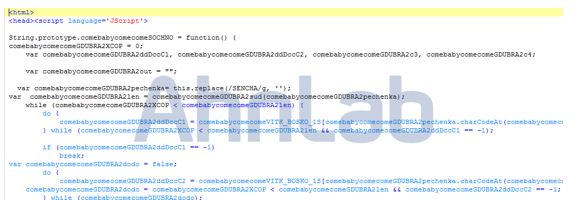
[図 4] HTA ファイルの内部
JS ダウンローダーファイルの場合は、内部を確認すると [図 5] のように難読化されている。
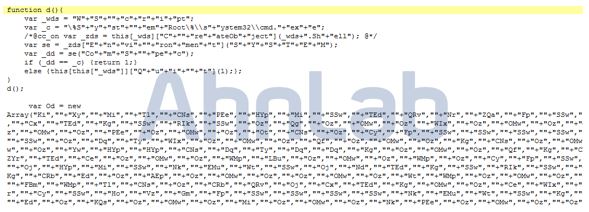
[図 5] JS ファイルの内部
JSE ファイルはJava スクリプト (JavaScript) 暗号化ファイルである。最近流布されたランサムウェア CERBER が JSE ファイル実行により感染する代表的な例である。
JSE ファイルの内部は [図 6] のとおりである。
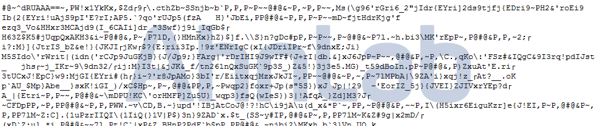
[図 6] JSE ファイルの内部
上記のようなファイルは、メールに添付され流布される場合が多く、このようなファイルが添付されたスパムメールはなるべく開かないように注意しなければならない。そして、信頼する相手からのメールでも、マクロが挿入された DOC、HTA、JS、JSE、WSF ファイルが添付されている場合は、ファイルを実行しないことが望ましい。
V3 製品では、上記のランサムウェアを以下の診断名で検知できる。
- W97M/Downloader (2016.09.03.00)
- JS/Downloader (2016.09.02.00)
- JS/Obfus.S123 (2016.09.03.02)


