


再び登場したランサムウェア 「Locky」 に注意
本レポートは、アンラボコリアより発表された内容を翻訳したものです。
----------------------------------------------------------------------------------------------
最近、拡張子を zepto に変更する Locky ランサムウェアが発見された。
このランサムウェアの復旧ツールはなく、暗号化されたファイルは復旧できないため、感染しないように格別の注意を払う必要である。
Locky は、「Dridex」 で知られる海外金融関連マルウェアを配布したグループの Necurs Botnet を通じて広がったとされており、2月中旬に初めて発見されて以来、深刻な被害をもたらし、注目を浴びた。
最初は既存の Dridex と同様に doc 文書が含まれたスパムメールが流布されたが、3月以降、Java Script ファイルが含まれた圧縮ファイルが全世界で大量に流布された。
Necurs Botnet が6月以降活動を中止したことで Dridex と Locky も少し勢いが鈍くなったように見えたが、6月末からのNecurs Botnet 活動再開により、再びLocky の流布も活発化している。
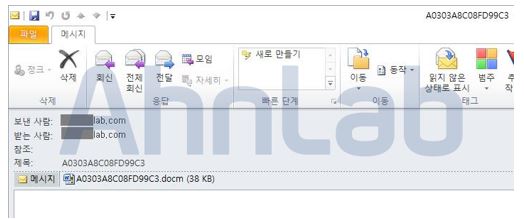
[図 1] Locky をダウンロードするスパムメール
今回発見された事例では、docm ファイルが添付されており、ファイル内部にはLocky をダウンロードして感染させるマクロスクリプトが含まれていた。当該ファイルを実行するとexe ファイルが追加でダウンロード・実行される。このファイルが Locky であり、実行されるとユーザーに気づかれないようにこっそりと暗号化を行う。暗号化が完了すると、ユーザーにランサムウェアに感染したことを知らせるためにデスクトップの背景を変更し、金銭を要求する。
特に、ユーザーがファイルを実行する確率を高める目的で、メール送信者のメールアドレスがメール受信者のメールアドレスと同じようになるように改ざんを行うので注意が必要である。
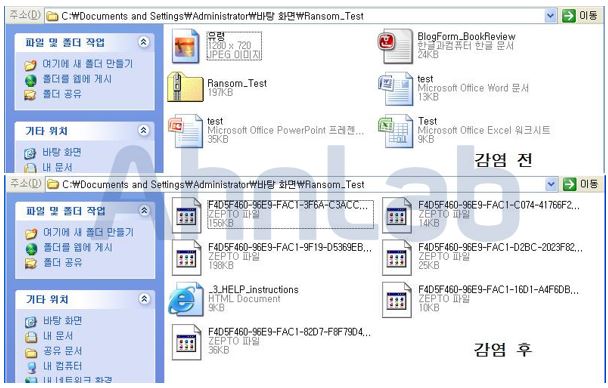
[図 2] ランサムウェアに感染する前 (上) と後 (下)
このランサムウェアは、暗号化が完了すると、拡張子に Locky ではなく zeptoを追加する特徴がある。ファイル名も変更され、前の 「-」 を除いた16進数16文字が感染したシステムごとに付与される ID 値である。
また、このランサムウェアに感染すると、特定の外部サーバーと通信を行う。
感染したシステム情報を外部に送信し攻撃者が識別できるようにするためであるか、すでに感染したシステムを暗号化の対象から除外するためであると思われる。
V3 製品では、今回発見された Locky を以下の診断名で検知できる。
- Trojan/Win32.Locky (2016.07.07.01)
- W97M/Downloader (2016.07.07.04)


