


(2016年上半期) 顧客満足ヒット商品 - 「AhnLab MDS」
本レポートは、アンラボコリアより発表された内容を翻訳したものです。
----------------------------------------------------------------------------------------------
最近さまざまな産業分野においてランサムウェア被害の発生および持続的標的型攻撃 (以下、APT 攻撃) が続いており、ランサムウェアと知能型マルウェアは、△スピアフィッシングメールの添付ファイルまたはメール本文内の URL リンク、△セキュリティが脆弱なWebサイトに接続するだけでマルウェアに感染する 「ドライブバイダウンロード」 方式を通じて流布されている。
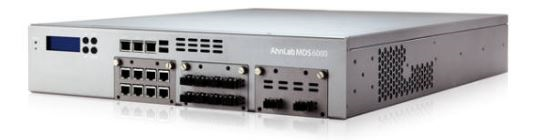
< AhnLab MDS >
AhnLab MDS はネットワークからエンドポイントまで、マルウェアが流入する可能性がある主要段階でセキュリティ脅威を検知し対応する 「APT 攻撃対応ソリューション」 である。
既存の APT 攻撃対応ソリューションでは、ソリューションが疑わしいファイルをビヘイビア(行為)基盤分析技術により分析を行っている最中に、疑わしいファイルがすでに企業内 PC で実行されてしまうことで被害が発生する。すなわち、「時間差被害」 である。
この時間差被害が発生することを防ぐために AhnLab MDS は 「実行保留 (execution holding)」 機能を使用する。「実行保留 (execution holding) 」 機能とは、新種・亜種のランサムウェアやその他マルウェアが PC で実行されることを一旦保留にし、仮想環境で分析する技術である。暗号化チャネル、ネットワーク、PC デバイスなど、さまざまなチャネルを通じて流入される疑わしいファイルが PC で実行されることを遮断する。
サンドボックス基盤動的分析の結果により悪性と判断された場合は永久削除する。
また AhnLab MDS は、「検知 – 分析 – モニタリング – 対応」 プロセスにより、セキュリティ脅威がネットワークに流入される最初の段階から C&C サーバー通信を通じての2次感染を防ぐ。内部での流布・情報流出といった最終段階まで APT 攻撃のライフサイクルを中心に可視性および対応体制を提供する。
静的 (static)·動的 (dynamic) マルウェア分析技術が融合されたハイブリッド脅威分析技術により、未知の脅威を検知することも可能である。
アンラボ独自の 「メモリ分析基盤エクスプロイト検知技術」 が適用された AhnLab MDS は、悪意のある行為の種類や発生の有無にかかわらずマルウェアを検知する。
ゼロデイ攻撃はもちろん、サンドボックス分析の迂回を試みるマルウェアに対する詳しい分析ができる。悪性文書ファイルを利用する新種のスピアフィッシングやウォータリングホール攻撃にも効果的に対応する。


