


2016年1月~3月に注目されたランサムウェア
本レポートは、アンラボコリアより発表された内容を翻訳したものです。
----------------------------------------------------------------------------------------------
1. JavaScript 形式で作成された 「Ransom32」
Ransom32 は、Java Script 形式で作成された初のランサムウェアである。
迷惑メールに添付された Java Script は難読化されており、実行するとランサムウェアをダウンロード・実行する機能をする。 Tor ネットワークおよび AES、RSA 暗号化アルゴリズムを使用する。
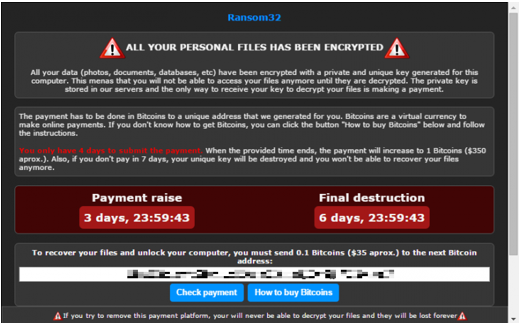
[図 1] Ransom32 感染画面
2. フィッシングメールを通じて流布される 「CryptoJoker」
CryptoJoker は、AES 256 暗号化アルゴリズムを使用する。フィッシングメールを通じて流布され、暗号化されたファイルの拡張子の後ろに .crjoker が付く特徴がある。暗号化後にユーザーに表示される警告メッセージは英語とロシア語で表記される。
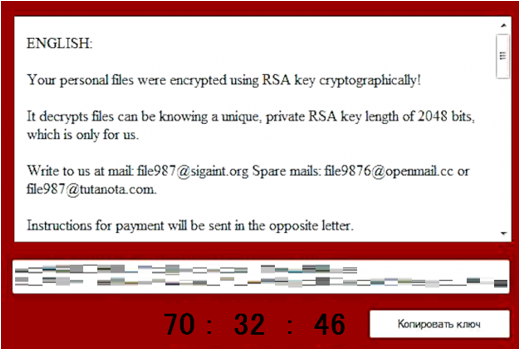
[図 2] CryptoJoker 感染画面
3. リモート接続後、直接感染させる 「LeChiffre」
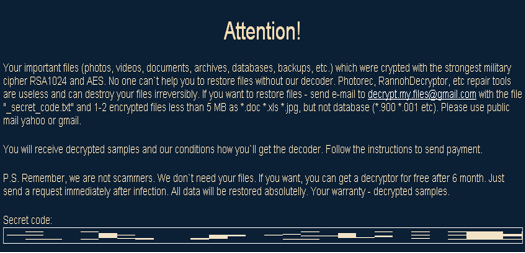
フランス語が語源と思われる 「数字」 または 「暗号化」 という意味の LeChiffre は、既存のマルウェアおよびランサムウェアと異なり、攻撃者がセキュリティの脆弱なシステムを見つけリモート接続し、直接感染させる。
暗号化されたファイルの拡張子の後ろに .LeChiffre を付け、Base64 で暗号化する。
4. MP3 拡張子に変更する 「TeslaCrypt 3.0」
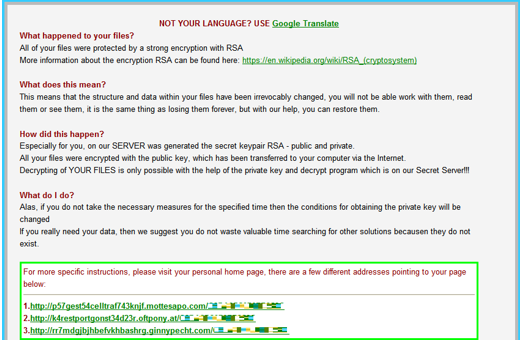
TeslaCrypt 3.0 が登場し、暗号化アルゴリズムとファイル名の後ろに付く拡張子に変化があった。
TeslaCrtpy 3.0 は、暗号化されたファイルの拡張子の後ろに .xxx、.TTT、.Micro、.mp3 が付く特徴がある。
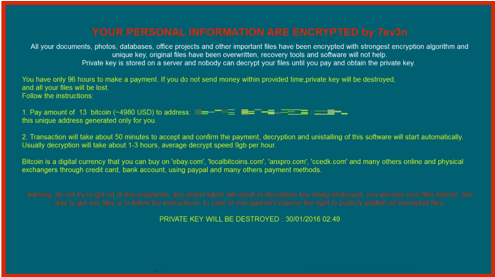
5. Windows の特殊キーを無効にする 「7EV3N」
7EV3N は、E メールに添付されたダウンロード URL を通じてインストールされるランサムウェアである。さまざまな種類の Windows 特殊キーを無効化し、暗号化されたファイルの後ろに .R5A を付ける。
6. Angler Exploit Kit を利用した 「HydraCrypt」
HydraCrtpt は、Exploit Kit を利用して流布される。暗号化されたファイルの拡張子の後ろに .hydracrypt_ID_[8桁のランダム文字] を付け、AES 暗号化アルゴリズムを使用する。
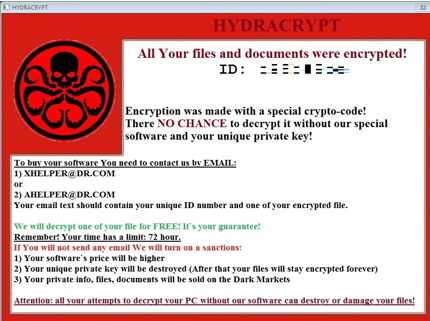
[図 6] HydraCrypt 感染画面
7. 偽 PDF ファイルの実行を誘導する 「NanoLocker」
NanoLocker は、AES、RSA 暗号化アルゴリズムを使用する。E メールに添付された偽の PDF ファイルを実行するように誘導し、ランサムウェアに感染させる。暗号化後にユーザーに表示される感染画面を通じて、決済およびファイル復旧に関するボタンを提供する。
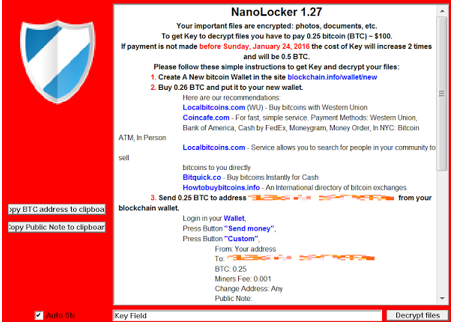
[図 7] NanoLocker 感染画面
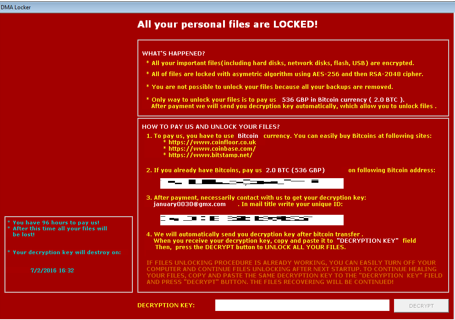
8. ホワイトリスト方式を導入した 「DMA Locker」
DMA Locker は、AES 暗号化アルゴリズムを使用する。攻撃者の設定により一部のフォルダーおよびファイル拡張子は暗号化されないようにホワイトリスト (whitelist) として分類される。
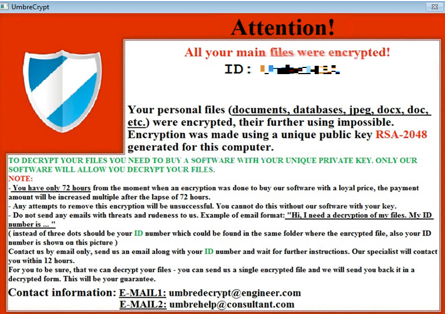
9. 拡張子の後ろに ID を追加する 「UmbreCrypt」
UmbreCrypt は、E メールの添付ファイルを通じて流布される。AES 暗号化アルゴリズムを使用し、暗号化されたファイルの後ろに umbrecrypt_ID_[感染 PC_id] を付ける。一部フォルダーは暗号化されないようにホワイトリストとして設定される。
10. ライブチャット機能を提供する 「PadCrypt」
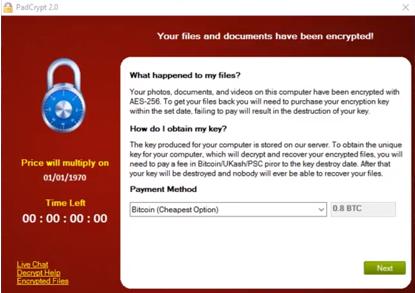
PadCrypt は、E メールに添付された zip ファイル内部の二重拡張子 (.pdf.scr) を持ったファイルを実行するとインストールされる。AES 暗号化アルゴリズムを使用し、画面左側の 「ライブチャット (Live Chat)」 をクリックすると別ウィンドウが開かれ、チャットができるようになる。
11. 大量の迷惑メールを通じて流布される 「Locky」
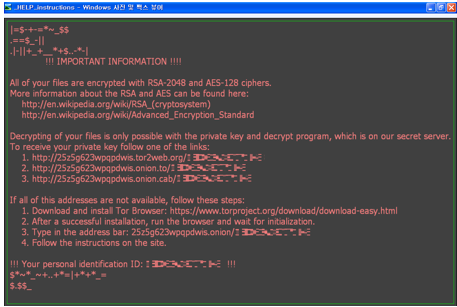
Lockyは、E メールの添付ファイルに含まれた文書ファイルまたは JavaScript を実行すると感染するランサムウェアである。 AES 暗号化アルゴリズムを使用し、暗号化されたファイルの拡張子の後ろに .lokcy が付く。
迷惑メールで有名な Dyre、Dridex 作成者と提携し大量の迷惑メールが送信されたため、現在も被害が拡大している状況である。
12. Mac OS X で動作する 「Keranger (Mac)」
Keranger は、Mac OS X で動作するランサムウェアであり、RSA 暗号化アルゴリズムを使用する。暗号化されたファイルの拡張子の後ろに .encrypte が付く。このランサムウェアは、オープンソース Torrent クライアントソフトウェアである 「Transmission」 と共に配布される特徴がある。
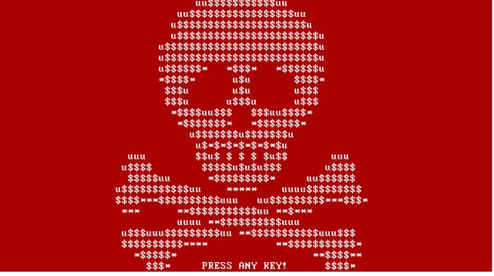
13. MBR 領域を改ざんする 「Petya」
Petya は、E メールの添付ファイルを通じて感染するランサムウェアである。MBR 領域を改ざんして正常に起動できなくした後、金銭を要求する。
マルウェア作成者は、セキュリティソリューションを迂回するさまざまな機能を装備したランサムウェアの亜種を継続的に流布している。また、ランサムウェアは、暗号化アルゴリズムを使用して暗号化するため、一度感染してしまうと事実上ファイルを復旧することは困難である。
ランサムウェアによる被害を予防するためには、以下のような対策が必要である。
・ 送信者不明または疑わしい E メールは、なるべくすぐに削除する。
・ 普段から重要なデータはバックアップしておく。
・ 使用中のセキュリティソフトウェアのバージョンを最新の状態に維持する。


