


再び登場したPOSシステムへの脅威
本レポートは、アンラボコリアより発表された内容を翻訳したものです。
----------------------------------------------------------------------------------------------
2013年末に発生したPOS端末ハッキングによる大規模クレジットカード情報流出事件以来、しばらく静かだったPOS端末ハッキング事件が再び発生した。
2015年7月、韓国仁川でクレジットカードが不正に利用される事件が相次いで発生した。
クレジットカードを紛失した被害者は一人もいなく、一部の被害者がある飲食店でクレジットカードを使用した履歴があることから、警察とクレジットカード会社は当該飲食店のPOS(Point-of-Sales)端末がハッキングされたと判断している。
一方で海外でも、POSシステムを狙った新種マルウェアが相次いで発見されるなど、POSシステムへの脅威が再び登場している。
POSセキュリティ対策への懸念
金融監督院およびPOSシステムの全面的なIC化対応システムへの入れ替えのためのタスクフォース(task force)は、7月1日、「POSシステムのセキュリティ標準規格」を発表した。
2015年3月から約4か月にわたり論議された「POSシステムのセキュリティ標準規格」は、① 物理的なハッキングの試みの発生時にPOS端末メモリを自動で破壊、② 情報流出を防ぐためのEnd-to-End方式の「全体暗号化」などを骨子としている。
金融監督院は与信金融協会と共に、「与信専門金融業法」を改定し、情報処理業者(Value Added Network、以下VAN)の登録制も平行している。これにより、7月21日より新規加盟店およびPOS端末の新規設置時に、セキュリティ標準に基づいて作られた端末のみ設置・使用しなければならなく、これに違反した場合は、VANと加盟店に5千万ウォン以下の罰金が科せられる。
但し、既存加盟店のPOS端末に対しては、3年間の猶予期間を設けて新規端末に入れ替えるように誘導する。しかし、既存加盟店においても、端末の故障などが発生した場合は、新規端末に入れ替えなければならない。
問題は、新規端末への入れ替えにかかる費用である。かなりの費用が必要になるため、零細加盟店の場合、負担が大きい。また、IC化対応システムへの入れ替え業者として選ばれたVAN3社のうち2社においてまだ端末の認証許可が下りていない状況であり、新規端末の数が足りないという指摘もある。
さらに、7月に発生したPOSシステムへのハッキング事件は、「POSシステムのセキュリティ標準規格」が発表された後に発生しており、金融当局が設けたクレジットカードおよびPOSシステムハッキング事故防止策の実効性についての疑問の声があがっている。
現在、韓国国内外で進化型のPOSマルウェアが相次いで発見されており、POSシステムへの脅威は簡単に解決されない見込みである。
POSシステムへの脅威
POSマルウェアが全世界で注目されるようになったきっかけは、2013年12月に発生したアメリカ大手流通会社Target社へのハッキング事件である。約4千万件のクレジットカード情報が流出し、約7千万人に被害が発生した。この事件に使用されたマルウェアは「BlackPOS」であった。
2014年7月には、POSシステムを感染させて顧客名、住所、クレジットカード番号などの情報を流出するマルウェア「Backoff」が発見された。北米地域に広く流布されたと知られるBackoffは、メモリ内でのトラックデータの収集およびキーロガー行為をするマルウェアであり、さまざまな亜種が存在することが確認された。
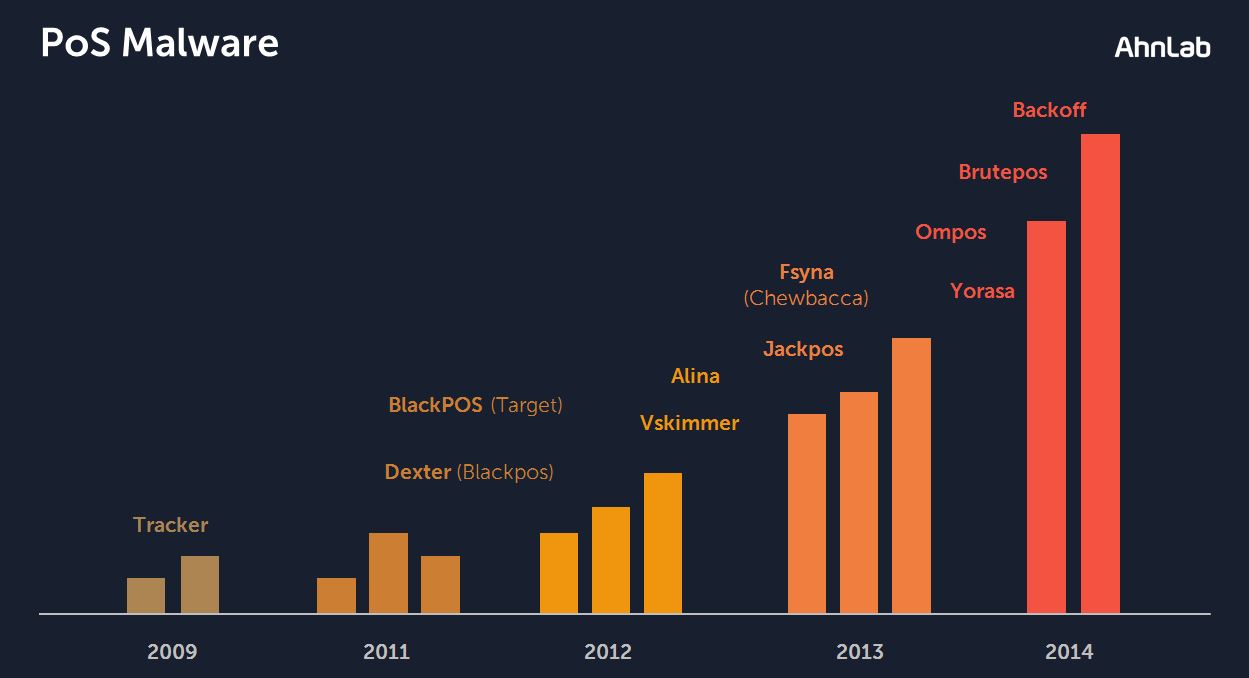
[図 1] 主なPOSマルウェアの推移 (2009年~2014年)
そして、今年発見されたPOSマルウェアとして、「PoSeidon」、「MalumPOS」などがある。
3月に発見されたPoSeidonは、Target社へのハッキングに利用された「BlackPOS」と、インターネットバンキングを狙う代表的なマルウェアである「Zeus」の機能が組み合わさったマルウェアである。POSシステムのメモリ領域に保存されたクレジットカード情報を探し出す機能のみならず、カード番号の有効性まで調べる機能があり、システムを再起動してもシステムにそのまま残る。
また、6月に発見されたMalumPOSは、オラクルのPOSシステム用プラットフォームである「MICROS」からクレジットカード所有主の名前とカード番号を搾取するマルウェアである。MICROSは、全世界の約33万顧客会社のPOSシステム用プラットフォームとして提供されており、被害が発生する恐れがある。
POSシステムを狙うマルウェアは、韓国でも頻繁に発見されている。
2014年初に「Ompos」というマルウェアを利用してPOS システム管理業者のサーバーをハッキングしPOSシステムを感染させてクレジットカード情報を狙った事件がその代表的な例である。
ほとんどのPOSシステムは閉鎖型ネットワークではなく、一般的な常用ネットワークを使用している。
一部の大型流通業者はPOSシステムと支払い承認ネットワークを別途の専用線で運用しているが、中小規模加盟店や零細加盟店では常用ネットワークを通じてPOSシステムに繋げて支払い承認をしている。
さらに、最近のPOSシステムは、顧客情報、ポイント情報など、さまざまな顧客管理情報との連携のために他ネットワークに繋げる場合が多い。
このようなネットワーク接続環境ではセキュリティ脆弱性が存在する可能性が高く、もし無線インターネットを利用する場合は、ネットワークへの攻撃の可能性がさらに高まる。
加盟店のオーナーまたは職員がPOS端末を使用して個人PCのようにオンラインショッピングやSNSなどをしているところも問題である。このような不適切なPOSシステムの使用によりマルウェアに感染しやすくなる。
また、リモート制御プログラム、Internet Explorer、Adobe Reader、Microsoft Officeなど、さまざまなアプリケーションをPOSシステムにインストールする場合もある。この場合、Webブラウザ、PDF/DOCなどの文書プログラム、JAVAなどの脆弱性など、一般的なPC環境で発生するセキュリティ脅威がPOSシステムにも存在することになる。
この他に、費用の問題などによりPOSシステムのプログラムを低い仕様のPCや古いOSにインストールして運用する場合が多いのも問題である。特に、一部加盟店のPOS端末は、サポートが終了したWindows XPおよびWindows XPを基盤としたWEPOS(Windows Embedded for Point of Service)、POSReady 2009(Windows Embedded POSReady 2009)をOSとして使用しているため、セキュリティに非常に脆弱である。
上記のように、ほとんどのPOSシステムは、マルウェアや環境的な特殊性により、さまざまな脅威にさらされている。金融当局の主導により「全体暗号化」などのセキュリティ技術が適用されたIC化対応端末への入れ替えが進んでいるが、すべてのPOS端末を新規端末に入れ替え完了するまではかなり時間がかかると予想されるため、POSシステムは相変わらずセキュリティに脆弱である。
現在できる対策として、アンチウイルス製品の使用やデータの暗号化、暗号通信の適用などが考えられるが、すでにマルウェアに感染しているPOSシステムの場合、データの暗号化や暗号通信を適用しても効果はない。
また、アンチウイルス製品は、新種マルウェアに対応できなく、低い仕様のシステムやネットワーク速度に制限がある環境で運用されるPOSシステムの場合はアンチウイルス製品のシグネチャアップデートなどによりリーソスの問題が発生する恐れがある。
このような状況の中、POSシステムの特殊な環境的要因および最新のPOS脅威を多角的に考慮したセキュリティソリューションへのニーズが高まっている。
「AhnLab EPS」、POS脅威に対抗
アンラボは、POS端末のような特殊な目的を持つシステムのための専用セキュリティソリューションである「AhnLab EPS(Endpoint Protection System)」を提供している。
AhnLab EPSは、安定的な運用に対するニーズが高く、決まったプログラムのみ使用するシステムに最適化されたセキュリティソリューションであり、マルウェアを強力に防御する。
AhnLab EPSは、ホワイトリスト(Whitelist)ベースで不要なプログラムの実行を遮断し、マルウェアの流入および活動を抑制する。特に、専門的なセキュリティ知識がなくても運用が可能であり、中央管理のため、店舗におけるセキュリティソリューション運用負担が少ない。
また、強力なLockdown機能(POSシステムの運用に不必要なアプリケーションおよびシステム機能、媒体・ネットワーク接続を統制)により、すべてのPOSシステムを外部からの攻撃、未知の脅威から保護する。
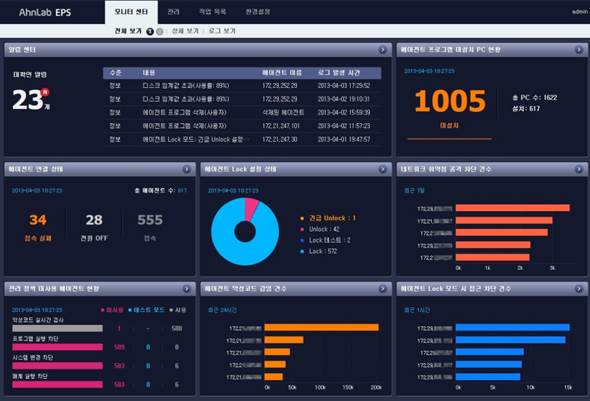
[図 2] 特殊な目的を持つシステム専用のセキュリティソリューションである「AhnLab EPS」
AhnLab EPSは、サーバーに搭載されるマルウェア分析エンジンを通じて、端末システムの資源をほとんど使わずにシステムで生成されるすべての実行ファイルに対してリアルタイムスキャンおよび分析を遂行することができる。さらに、POS端末におけるマルウェアへの対応、未知の脅威分析まで遂行できる。
すなわち、POSシステムの安定的な運用に重点をおいて、マルウェアの検知および対応を通じてセキュリティポリシーを強化できるところがAhnLab EPSの強みである。
このようにAhnLab EPSは、ビジネス運用に影響を与えずにマルウェアの事前遮断および統制ができるため、生産性の向上、運用費用の削減に貢献する。
AhnLab EPSは、現在、大手流通会社のPOSシステムや、半導体および家電の生産ライン、産業設備の制御、KIOSK、ATMなどのさまざまな分野の特殊目的システムに導入され、その性能と効果を認められている。


