


ハッキングに対するWebサイトの防御力を高める3つの方法
本レポートは、アンラボコリアより発表された内容を翻訳したものです。
----------------------------------------------------------------------------------------------
Lenovo公式サイトのような大規模サイトがハッキングされると、世間で話題になる。しかし、ハッキングの大半は、自らを保護する技術を持っていない小規模サイトを対象に行われる。
2014年には、数千個のWordPressサイトがハッキングされた。
ホスティングサーバーにWordPressサイトを作成してアップロードすることは非常に簡単である。
しかし、WordPressサイトも定期的なメンテナンスが必要ということをユーザーは忘れてはならない。攻撃者は、推測されやすいパスワードを使用するサイトや最新パッチを適用していないサイトを狙うからである。
例えば、2015年初旬、米国のセキュリティサービス企業であるZscalerは、マルウェアに感染したWordPressサイトが接続ユーザーのログイン情報を攻撃者サイトに送信していることを発見した。
また、2014年には、「SoakSoak」というマルウェアが人気のあるプラグインの脆弱性を利用して10万個以上のWordPressサイトを感染させた。
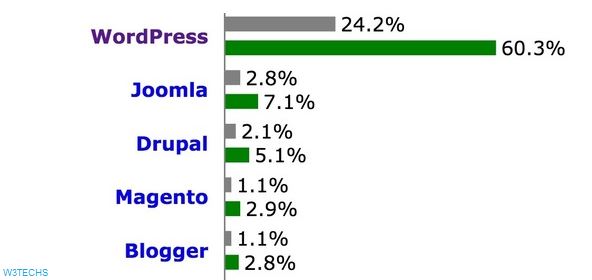
Web技術会社であるW3Techsによると、WordPressサイトはWebサイト全体の24%を占めており、JoomlaとDrupalサイトも5%を占めている。攻撃者は、このようなソフトウェアを集中的に狙う。一般的に攻撃者は、CMS(Content Management Systems、コンテンツ管理システム)への無差別な総当り攻撃(brute force attack)を試みた後、発見されて間もない脆弱性を素早く利用する。
以下は、ハッキングに対する防御力を高める3つの対策である。
1. なるべく迅速にアップデートを行う。
Webサイトを所有・管理している場合、CMSアップデートを管理するホースティングサービスを使用するか、自身のサイトに該当する脆弱性情報を継続的に把握できるプロセスを構築しなければならない。
しかし、脆弱性情報を継続的に把握することは簡単ではない。
CMSまたはプラグインの脆弱性に対し迅速にパッチを適用するためには、ソフトウェアとプラグインの脆弱性フィードに加入しなければならないが、Sucuri SecurityのCEOであるトニー・ペレスは、「サイトを運営しながら配信されるすべてのパッチ情報を確認して適用することは難しく、開発者も脆弱性に一々対応することは不可能である。」と指摘する。
Sucuri、Cloudflare、IncapsulaのようなWebセキュリティサービスを使用すると、既知の攻撃を遮断してくれるため、パッチを適用する時間を稼ぐことができる。
2. プラグインとテーマを忘れない。
最近の攻撃者はWebサイトを感染させるためにプラグインとテーマの脆弱性を集中的に狙う場合が多い。
WordPress セキュリティ会社であるWordfenceの CEOマーク・マンダーは、「一般的に攻撃者は、ゼロデイ脆弱性もしくは直近に発見された脆弱性を利用し、なるべく多くのWordPressサイトを占有した後、その占有したサイトを次の攻撃に利用する。」と述べた。
セキュリティ機能を提供するWordPressプラグインは多数あり、Wordfence、BulletProof Security、iThemes Securityは、Webサイトの侵害スキャン、最も一般的な攻撃に対する防御力を高めるWordPressサイトのセキュリティ設定など、さまざまなセキュリティ関連機能を提供する。
3. 定期的にWebサイトのメンテナンスを行う。
ホースティングされるWebサイトを所有すると、それに伴う責任およびメンテナンスの必要性が生じる。
管理者は、サイトをバックアップし、そのバックアップをWebサーバーにコピーして別途保管しなければならない。もし、自らが管理できない場合は、完全に管理されるサイトを選択すれば良い。
Wordpress.comは、多様なテンプレートと幅広い柔軟性を提供する。Joomla、Drupalのような他のCMSの場合は、ホースティングサービス提供会社がサーバーで該当CMSを管理しながら、継続的にWebサイトのパッチをサポートできる。


