AI 사이버 공격, 안랩 AI-Native 보안으로 완벽 대응
사이버 공격에 AI를 활용하는 사례가 늘어나면서 기업의 보안 대응 방식에도 변화가 요구되고 있다. 공격자는 AI를 이용해 취약점을 빠르게 탐색하고 공격 과정을 자동화하며, 짧은 시간에 여러 공격 경로를 반복적으로 시도할 수 있다.
AI 기반 공격의 특징은 새로운 공격 기법의 등장보다 기존 공격의 자동화와 고속화에 있다. 반면 기업의 보안 환경에서는 공격 표면 관리, 위협 탐지, 사고 대응 등이 개별적으로 운영되는 경우가 많아 빠른 판단과 대응에 어려움이 있다.
이제 개별 보안 기술을 추가하는 것보다 공격 표면 식별부터 탐지, 대응, 검증까지 연결하는 보안 운영 체계가 중요하다.
Offensive AI와 Defensive AI를 결합한 Dual AI Operations
안랩은 AI 네이티브 보안 플랫폼 ‘AhnLab AI PLUS'를 중심으로 공격자와 방어자 관점의 AI를 결합한 Dual AI Operations(듀얼 AI 운영) 전략을 제시한다.
- Offensive AI: 공격자 관점에서 외부 노출 자산과 취약점을 찾고 실제 침투 가능성을 검증한다. 보안팀이 우선 조치해야 할 위험을 파악하도록 돕는다.
- Defensive AI: 방어자 관점에서 위협을 탐지, 조사 및 대응한다. 다양한 보안 데이터를 AI로 분석해 위협 우선순위와 대응 방안을 제시한다.
안랩의 AI는 공격 시뮬레이션과 탐지 결과를 반복적으로 비교해 검증한다. 이 과정에서 탐지되지 않은 위협과 개선 사항을 확인하고 보안 운영에 반영할 수 있다.
AI 공격 방어를 위한 안랩의 AI 네이티브 보안 체계
안랩은 공격 전 위험 관리부터 침해 이후 대응까지 연결하기 위해 다음과 같은 보안 체계를 제공한다.
- Layer 1: ASM/AI Pentest (Offensive) - 내·외부 공격 표면을 식별하고 AI 에이전트로 실제 침투 가능성을 검증한다.
- Layer 2: EDR/ZTNA (Defensive) - 엔드포인트의 위협 행위를 분석하고 사용자와 단말의 신뢰도에 따라 접근을 제어한다.
- Layer 3: XDR - 여러 보안 영역의 위협 신호를 하나의 사건으로 재구성하고 대응 우선순위를 제시한다.
- Layer 4: AI SOC - AI의 분석 속도와 보안 전문가의 판단을 결합해 주요 위협에 대한 대응을 지원한다.
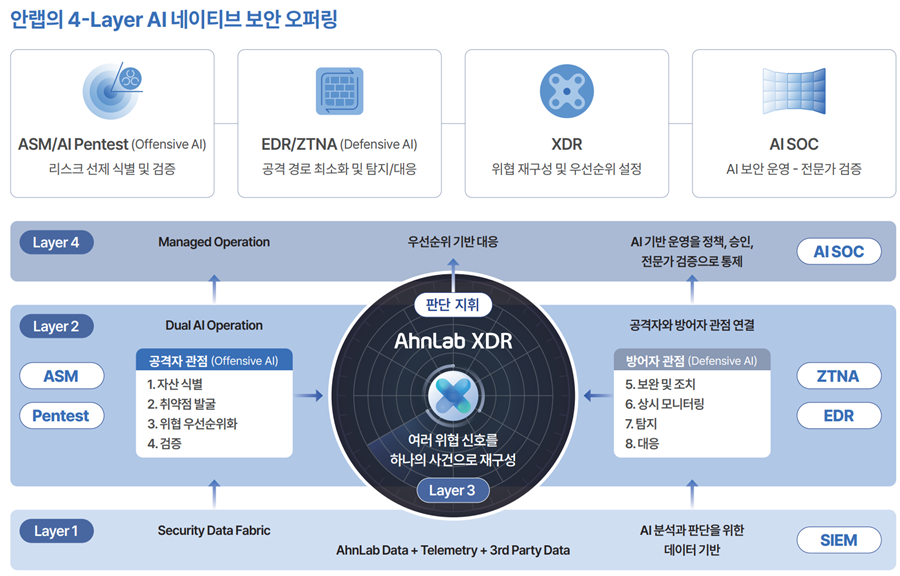
[그림] 안랩의 4-Layer AI 네이티브 보안 오퍼링
이를 통해 공격자가 악용할 수 있는 위험을 사전에 파악하고, 실제 공격 발생 시 탐지부터 조치까지 이어지는 AI 기반 보안 운영 체계를 구축할 수 있다.
안랩의 AI 네이티브 보안 체계에 관한 자세한 내용은 아래 데이터시트를 통해 확인할 수 있다.
- AhnLab콘텐츠마케팅팀


