ARTEX 사이버 위협 심층 분석 보고서
보고서 요약
ARTEX는 GitHub 사용자 Autumn-27이 공개한 오픈소스 LLM 기반 자율 침투 테스트 프레임워크이다. 다수의 AI Agent가 역할을 분담하여 자산 탐색, 취약점 식별 및 검증 등 침투 테스트 과정을 계획하고 수행하도록 설계되었으며, 필요 시 사용자가 실행 과정에 개입할 수 있다. 백엔드는 Go로 개발되었으며 웹 인터페이스는 Next.js 기반으로 구성되어 있다.
ARTEX는 중국 보안 커뮤니티에서 개발된 프로젝트일 가능성이 높은 것으로 판단된다. 프로젝트 문서와 사용자 인터페이스가 대부분 중국어로 작성되어 있으며, 중국의 WeChat 플랫폼을 통해 SecSentry 커뮤니티를 운영하고 있다. 또한 프로젝트 문서에는 중국 본토의 사이버보안 및 데이터 보호 관련 법률이 명시되어 있다. 개발자는 ARTEX를 Baidu의 ‘agent+’ 공방 대회 우승 프로젝트라고 소개하고 있다.
Part 1. ARTEX 인프라 추적
ARTEX 관련 인프라를 추적한 결과, ARTEX 인스턴스가 호스팅된 약 600개의 추가 IP가 확인됐다. 일부 IP에서는 CyberStrikeAI를 비롯한 다른 보안 도구도 함께 운영되고 있었다. 다만 ARTEX와 CyberStrikeAI는 공개 도구이므로 인스턴스가 확인되거나 동일 IP에서 두 도구가 함께 운영된다는 사실만으로 악성 여부, 운영 주체 또는 특정 공격과의 연관성을 판단할 수 없다.
인터넷에 노출된 운영 디렉터리에서는 웹쉘 제어, 내부망 탐색, 피벗, 자격증명 활용 및 임플란트와 관련된 자료가 확인됐다. 해당 자료는 공격 활동과 부합하는 정황을 보여주지만, ARTEX가 모든 산출물을 생성했거나 두 사례가 동일한 운영자에 의해 수행됐다는 근거는 확인되지 않았다. 원본 저장소가 사라진 이후에도 ARTEX 기반 명칭과 인터페이스, 에이전트 설정 등을 변경한 파생 배포본이 확인됐다.
Part 2. ARTEX 침투테스트 결과 분석
ARTEX를 이용한 두 차례 침투 테스트에서는 대상 조사 결과에 따라 후속 작업을 계획하고 도구를 실행하는 과정이 확인됐다. 파일 업로드 취약점이 있는 웹 서버에서 웹쉘을 업로드해 프로그램을 실행했으며, Apache ActiveMQ 환경에서 초기 접근 성공 뒤 내부 호스트 네 대에서 원격 명령을 실행했다.
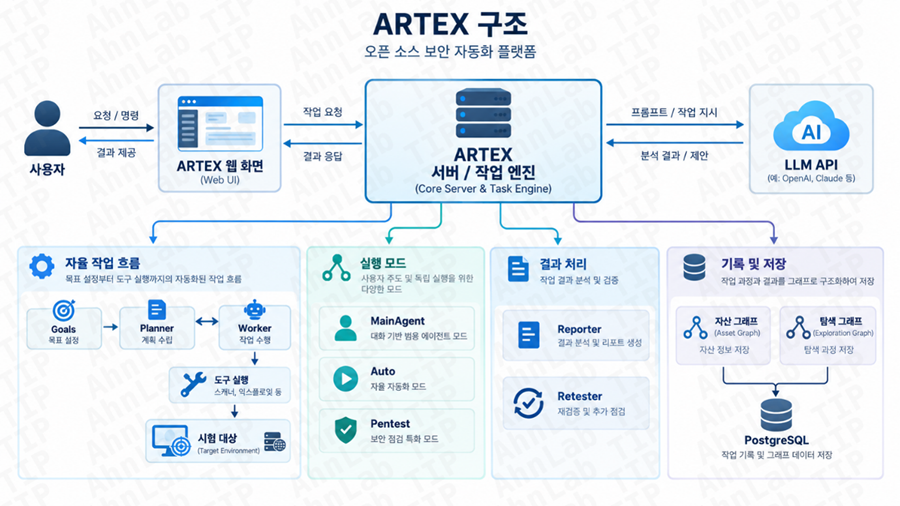
[그림] ARTEX 동작 흐름과 Agent 구성
테스트 결과 구체적인 취약점이나 공격 기법에 대한 별도 안내 없이 사용자의 중간 개입만으로 목표에 도달하는 모습을 확인할 수 있었다. ARTEX는 파일 업로드 취약점을 이용해 웹 서버에서 계산기 프로그램을 실행했으며, ActiveMQ 환경에서는 초기 접근 이후 내부 호스트 4대에서 원격 명령을 실행하는 데 성공했다.
Part 3. ARTEX 침해 사례 분석
2026년 10월 한국과 일본에서 연이어 공개된 대규모 침해사고는 대부분 내부 핵심 시스템이 아니라 외부에 노출된 웹서비스와 앱 백엔드 API, 위탁 SaaS (메일 발송이나 백업처럼 위탁 업체가 클라우드로 제공하는 서비스)같은 외곽 접점에서 시작됐다. 같은 기간 PHP, Node.js 등 웹 백엔드 런타임 및 GitLab 등 널리 쓰이는 소프트웨어에서 인증 없이 원격 코드 실행이 가능한 취약점이 연이어 공개됐고, ARTEX 등 AI 에이전트가 실제 침해 과정에 쓰였다는 보고도 잇따랐다.
한국에서는 9월 말부터 시중은행을 시작으로 저축은행, 캐피탈, 상호금융, 가상자산사업자, 보험사까지 금융권 연쇄 침해가 이어졌고, 기업용 회계 소프트웨어 업체와 대형 교회, 대학, 프랜차이즈 등 비금융권에서도 유출이 확인됐다. 일본에서도 같은 시기 수백만에서 수천만 건 규모의 개인정보 유출 공표가 이어졌으며, 일본 정부 기관은 공개 앱을 분석해 백엔드 서버를 공격하는 수법을 주요 원인 가운데 하나로 지목했다.
이런 흐름은 두 나라에만 국한되지 않는다. 같은 시기 미국, 유럽, 남미에서도 위탁 서비스와 외부 노출 웹사이트를 거친 침해, AI 에이전트를 이용한 대규모 자동화 공격이 보고됐다.
- ASEC


