과태료는 고작 15,000원인데 웬 카드 비밀번호까지?
과태료는 고작 15,000원인데, 납부하려면 카드번호는 물론 비밀번호까지 입력해야 한다. 안랩은 경찰청 교통민원24를 사칭해 이처럼 카드 결제정보를 탈취하는 스미싱 캠페인을 확인했다. 공격자는 문자 메시지에 포함된 링크로 접속을 유도한 뒤, 허위 과태료 내역과 안전결제 화면을 차례로 보여주며 금융정보를 수집한다. 탈취된 정보는 카드 복제나 해외 오프라인 결제 악용 등 추가 금융 피해로 이어질 수 있다. 교통 범칙금 안내로 위장한 이번 스미싱의 주요 수법과 피해 예방 방법을 살펴보자.
교통민원24 사칭으로 허위 과태료 납부 유도
이번 스미싱은 교통 범칙금 납부를 안내하는 문자 메시지에서 시작됐다. 메시지에 포함된 링크를 클릭하면 경찰청 교통민원24를 사칭한 피싱 사이트로 연결되며, 이곳에서 이름과 주민등록번호 입력을 먼저 요구한다.
그러나 해당 페이지에서는 입력한 개인정보가 실제로 유효한지 검증하지 않는다. 정보 입력을 완료하면 약 15,000원의 허위 과태료 내역이 표시되고, 이를 납부하도록 유도한다.
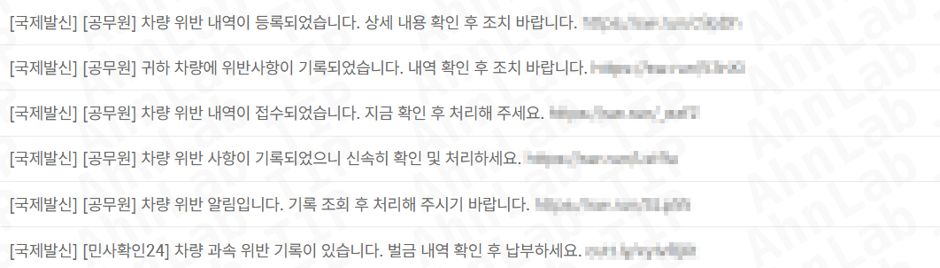
[그림 1] 범칙금 명목의 스미싱 문자
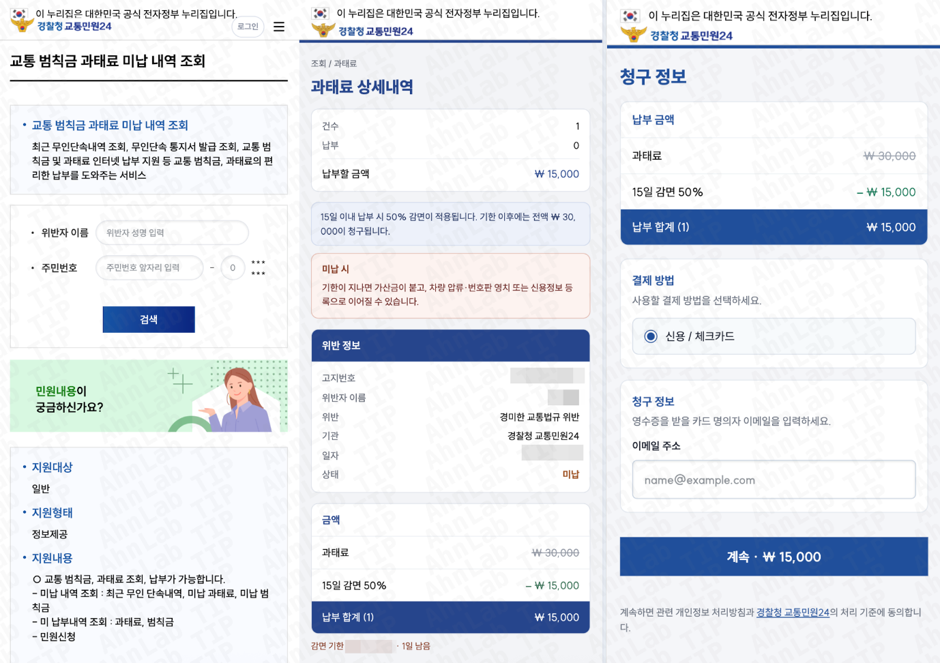
[그림 2] 개인정보 입력 요구 및 허위 과태료 표시
ISP 안전결제 사칭해 카드정보 탈취
사용자가 '납부하기'를 클릭하면 결제 수단으로 신용카드와 체크카드만 제시된다. 국내 주요 카드사 중 하나를 선택하면 ISP 안전결제 화면을 사칭한 페이지로 이동하며, 카드번호와 카드 소지자 이름, 유효기간, 보안코드(CVV)를 입력하도록 안내한다.
이어 카드 PIN 번호 6자리와 카드 비밀번호 4자리까지 추가로 요구한다. 사용자가 정보를 입력하면 화면에서는 결제가 진행되는 것처럼 보이지만, 이는 카드 결제정보와 금융 인증정보를 수집하기 위한 피싱 절차다.
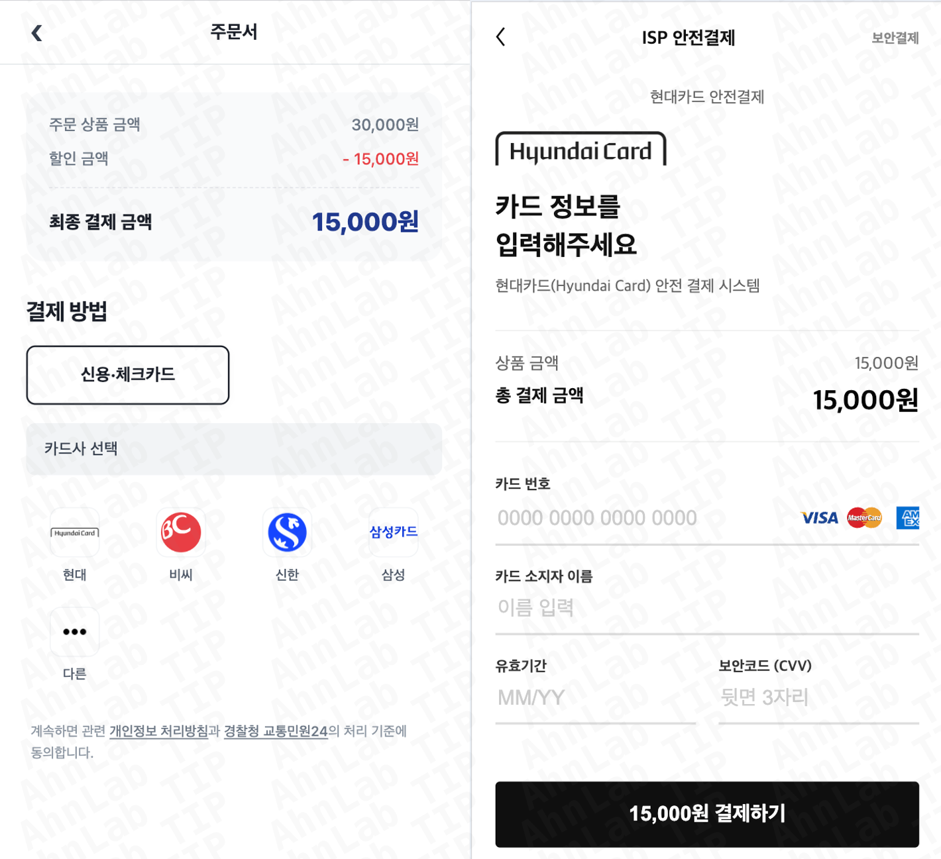
[그림 3] 결제 카드 선택 및 ISP 안전결제 사칭 화면
최종 화면에는 과태료 납부와 무관한 ‘쇼핑몰로 이동하기’ 버튼이 노출됐다. 해당 버튼은 생성형 AI를 이용한 피싱 페이지 제작 과정에서 삽입됐거나, 과거 다른 피싱 페이지의 구성 요소가 제거되지 않고 남아 있는 것으로 추정된다.
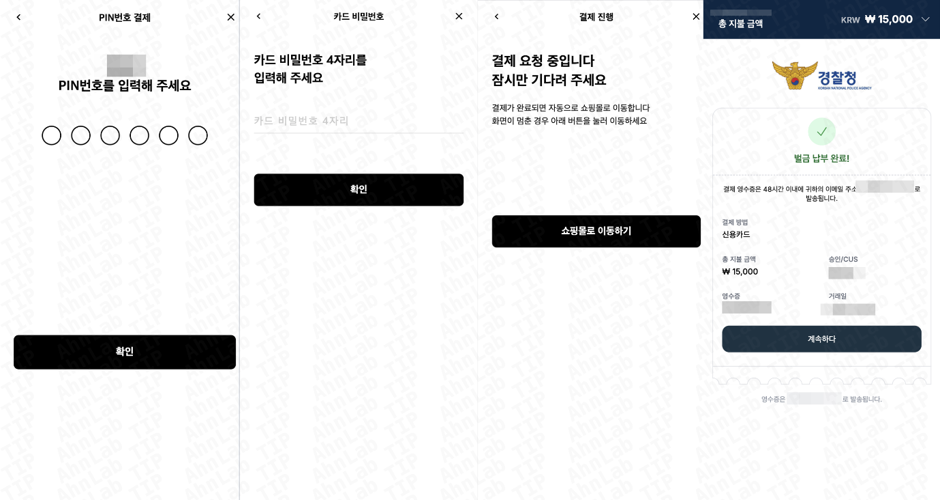
[그림 4] 카드 PIN 번호 및 비밀번호 요구, 결제 완료 페이지
카드정보 탈취 이후 추가 금융 피해 우려
이처럼 탈취된 카드 결제정보와 금융 인증정보는 카드 복제, 해외 오프라인 결제 악용, 디지털 지갑 등록 시도, 금융 인증 절차 악용 등 추가적인 금융 피해로 이어질 수 있다.
피해를 예방하려면 문자 메시지에 포함된 링크를 통해 과태료나 범칙금 내역을 확인하지 말고, 경찰청 교통민원24의 공식 웹사이트나 공식 애플리케이션에 직접 접속해야 한다. 출처가 불분명한 웹페이지에는 카드 결제정보와 금융 인증정보를 입력하면 안 된다.
공유 등급: TLP:GREEN
본 콘텐츠는 AhnLab TIP에 게시된 위협 정보를 바탕으로, 독자가 쉽게 이해할 수 있도록 주요 내용을 요약·재구성한 자료입니다. 위협 관련 상세 정보는 AhnLab TIP에서 확인할 수 있습니다.
- AhnLab콘텐츠마케팅팀


