발주서 확인하려다 정보 탈취?
발주서를 확인하려고 연 워드 문서가 정보 탈취 악성코드의 감염 경로가 될 수 있다. 안랩은 발주서 확인 요청으로 위장한 피싱 이메일을 통해 XLoader를 유포하는 공격 사례를 확인했다. 수신자가 첨부된 워드 문서를 열면, 문서에 포함된 악성 RTF 파일과 알려진 수식 편집기 취약점을 통해 악성 스크립트가 실행되고, 최종적으로 PC와 브라우저 정보를 탈취하는 XLoader 감염으로 이어진다. 정상적인 업무 요청으로 위장한 이번 공격의 감염 과정과 주요 특징, 그리고 대응 방안을 살펴보자.
DOCX 파일에 숨겨진 악성 RTF 문서
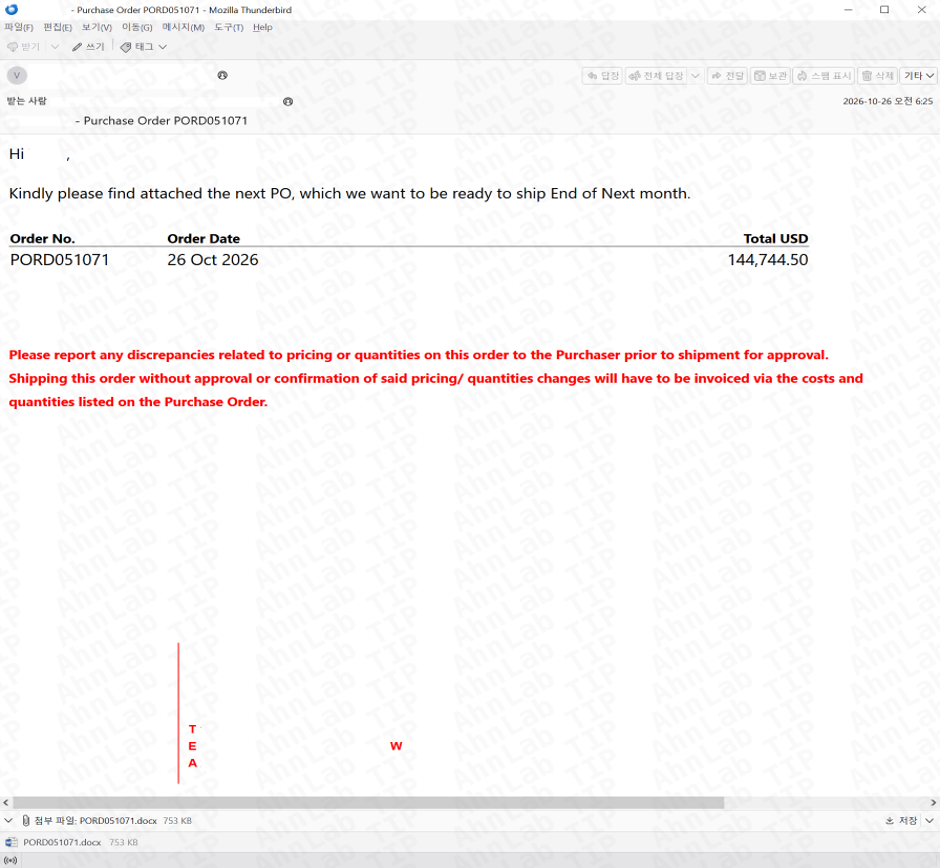
[그림 1] 발주서 확인 요청으로 위장한 피싱 이메일
이번 공격에서는 워드의 '다른 문서 내용 가져오기(altChunk)' 기능이 악용됐다. altChunk는 다른 형식의 문서 콘텐츠를 워드 문서로 가져오는 기능으로, 사용자가 첨부된 DOCX 파일을 열면 문서 내부에 포함된 악성 RTF 문서가 로드된다.
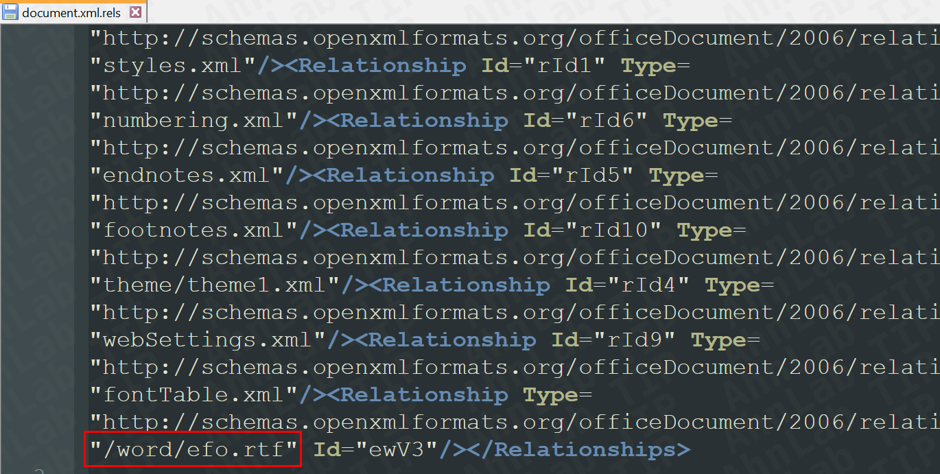
[그림 2] altChunk에 포함된 악성 RTF 문서 경로
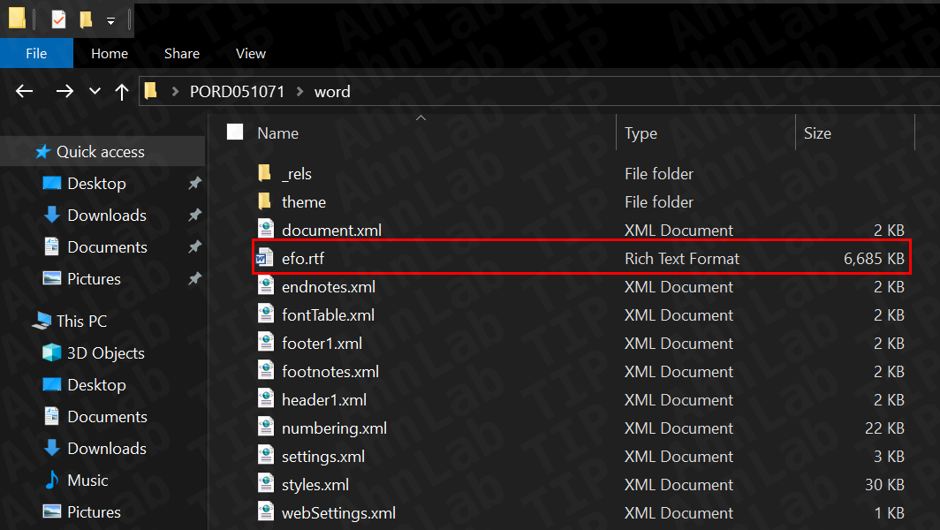
[그림 3] 워드 파일 내부의 악성 RTF 문서
악성 RTF 문서에는 OLE(Object Linking and Embedding) 객체가 포함돼 있다. 워드가 해당 문서를 처리하는 과정에서 OLE 객체에 포함된 악성 VBS 파일이 %TMP%\724812.vbs 경로에 생성된다.
이어서 수식 편집기의 알려진 취약점인 CVE-2017-11882를 악용하는 OLE 객체가 다음 명령을 실행해 VBS 파일을 실행한다.
- CmD.exe /C cscript %tmp%\724812.vbs
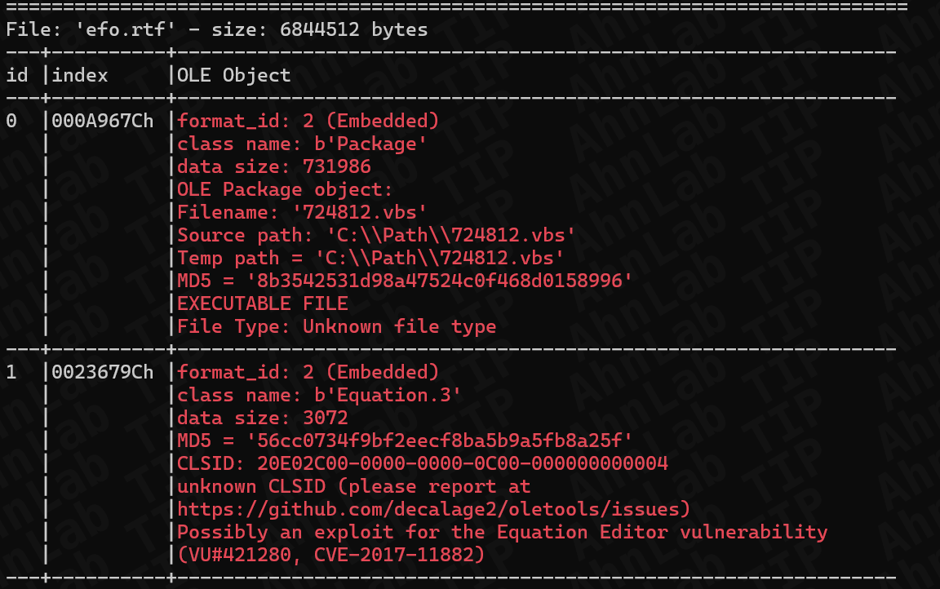
[그림 4] 악성 RTF 문서의 내부 OLE 객체
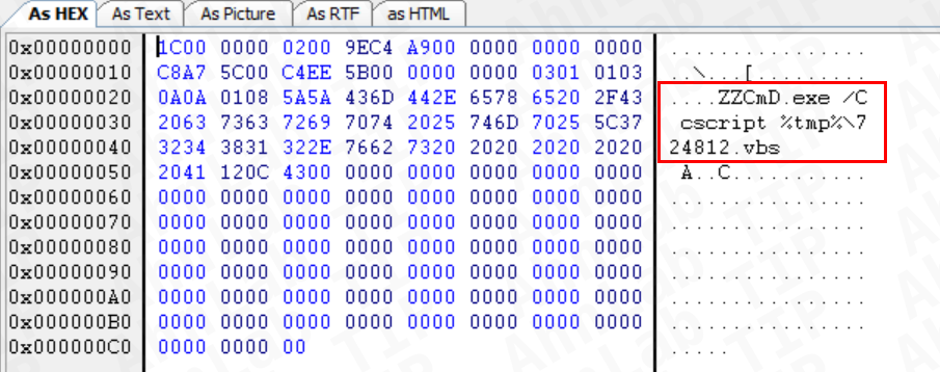
[그림 5] OLE 객체에 삽입된 악성 VBS 파일 실행 명령
VBS와 PowerShell을 이용한 악성코드 실행 및 지속성 확보
실행된 VBS 파일에는 Base64로 인코딩된 데이터와 1차 PowerShell 스크립트가 포함돼 있다. VBS 파일은 인코딩된 데이터를 %TMP%\Quisque.Dal 경로에 저장하고, 1차 PowerShell 스크립트를 실행한다.
해당 데이터는 디코딩하면 로더(Loader), 암호화된 페이로드(Payload), 2차 PowerShell 스크립트로 구성된다. 각 데이터의 위치와 크기는 다음과 같다.
|
시작 Offset |
끝 Offset |
길이 |
설명 |
|---|---|---|---|
|
0x0 |
0x284 |
0x285 |
로더 |
|
0x285 |
0x57A7C |
0x577F8 |
Payload |
|
0x57A7D |
0x5C997 |
0x4F1B |
2차 PowerShell 스크립트 |
[표 1] 디코딩된 데이터 파일 구조
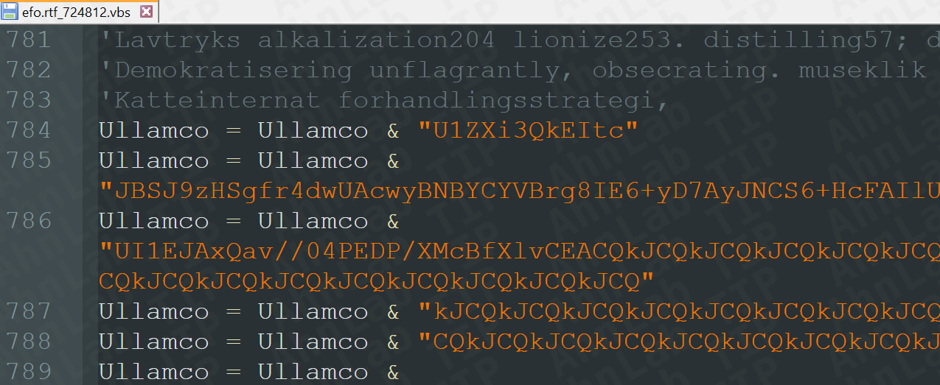
[그림 6] 악성 VBS 파일에 포함된 데이터
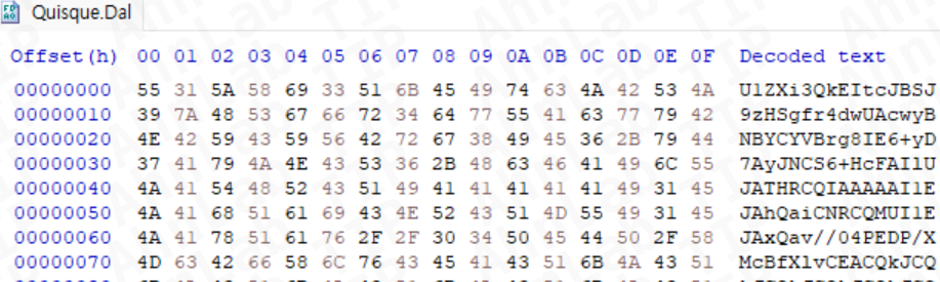
[그림 7] Base64로 인코딩된 데이터 파일
1차 PowerShell 스크립트는 실행 시 [표 2]와 같이 PowerShell 실행 경로와 스크립트를 각각 TORO와 Laboris 레지스트리 값에 저장한다. 이후 Run 키에 Cupidatat 값을 등록해 사용자가 Windows에 로그인할 때 저장된 PowerShell 스크립트가 자동으로 실행되도록 함으로써 지속성을 확보한다.
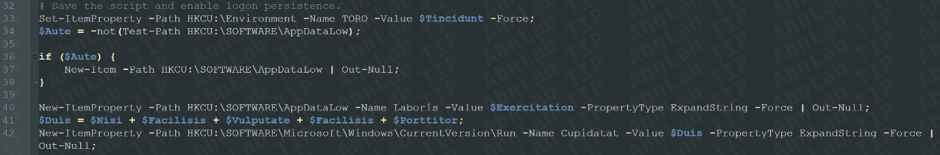
[그림 8] 악성 PowerShell 스크립트의 레지스트리 등록
|
레지스트리 경로 |
값 이름 |
값 데이터 |
|---|---|---|
|
HKCU\Environment |
TORO |
PowerShell.exe 경로 |
|
HKCU\SOFTWARE\AppDataLow |
Laboris |
1차 PowerShell 스크립트 |
|
HKCU\SOFTWARE\Microsoft\Windows\CurrentVersion\Run |
Cupidatat |
%TORO% -w 1 $inwindi=(Get-ItemProperty -Path 'HKCU:\SOFTWARE\AppDataLow\').Laboris; %TORO% ($inwindi) |
[표 2] 지속성 확보를 위한 레지스트리 등록 정보
레지스트리 등록 이후에는 다음 단계의 악성코드 실행이 이어진다. 1차 PowerShell 스크립트는 앞서 생성한 %TMP%\Quisque.Dal 파일을 복호화하고, 여기에 포함된 2차 PowerShell 스크립트를 실행한다.
2차 PowerShell 스크립트는 로더 악성코드를 실행하면서 암호화된 페이로드를 인자로 전달한다. 로더 악성코드는 전달받은 페이로드를 XOR 연산으로 복호화한 뒤 메모리에서 실행한다. 이 과정에서 사용된 XOR 키는 0x6B506102로 확인됐다.
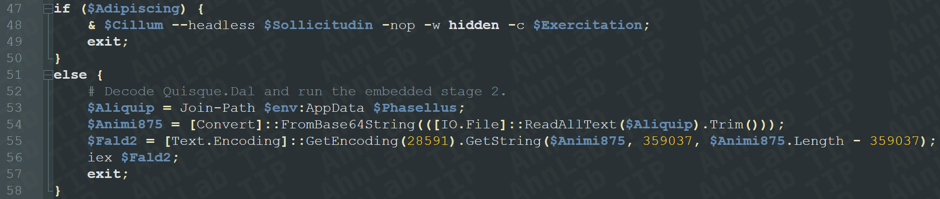
[그림 9] 2차 PowerShell 스크립트 실행 과정
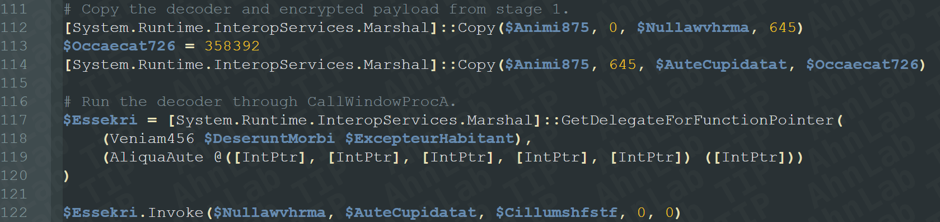
[그림 10] 로더 악성코드 실행 과정
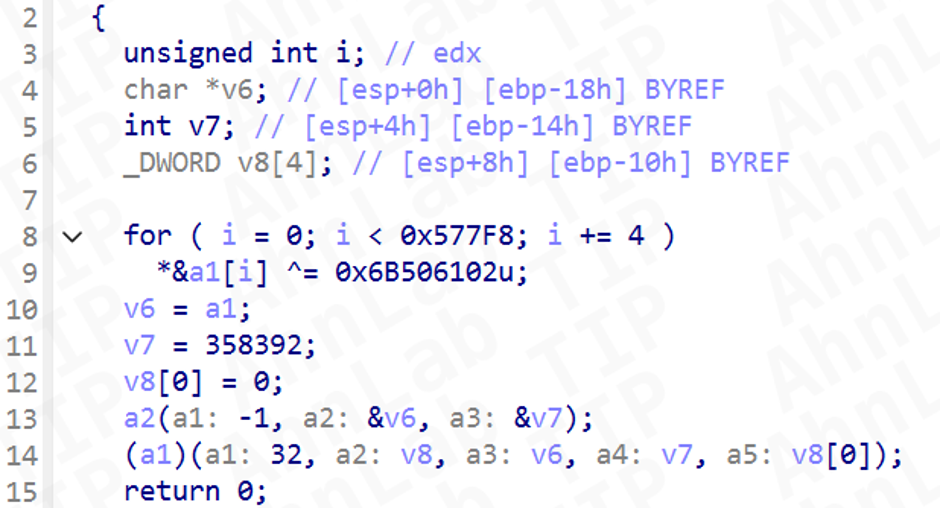
[그림 11] 로더 악성코드의 XOR 복호화 루틴
최종 악성코드는 정보 탈취형 XLoader
여러 단계의 스크립트 실행과 복호화 과정을 거쳐 최종적으로 실행되는 악성코드는 XLoader다. XLoader는 정보 탈취 외에도 추가 악성코드를 다운로드하기도 한다..
이번 공격에서 확인된 XLoader는 PC 정보와 브라우저 정보 등 민감한 데이터를 탈취할 수 있다. 분석 과정에서 확인된 XLoader의 버전은 8.9이며, 공격자의 C2 서버 주소는 다음과 같다.
- hxxp://www.dumbsplash[.]com/ilto/
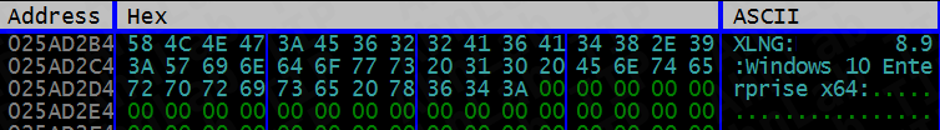
[그림 12] XLoader 버전 정보(8.9)
발주서 문서 위장 피싱 공격 대응 방법
이번 공격은 발주서로 위장한 DOCX 파일에 악성 RTF 문서를 포함시키고, VBS와 PowerShell 스크립트, 로더를 거쳐 최종적으로 XLoader를 실행하도록 설계됐다. 또한 레지스트리에 자동 실행 항목을 등록해 사용자가 Windows에 로그인할 때 악성 스크립트가 실행되도록 지속성을 확보했다.
이처럼 정상적인 업무 요청으로 위장한 이메일도 악성코드 유포에 악용될 수 있으므로, 피해 예방을 위해 다음과 같은 보안 수칙을 준수해야 한다.
- 발신자 확인
이메일을 수신하면 발신자의 이메일 주소와 도메인이 실제 거래처나 공식 기관에서 사용하는 것인지 확인해야 한다. 특히 발주서나 계약서 등 업무 관련 문서가 첨부돼 있더라도 발신자가 불분명하거나 예상하지 못한 요청이라면 주의가 필요하다. - 하이퍼링크 및 첨부파일 확인
이메일 본문이 첨부 파일이나 이미지 클릭을 유도하는 경우 연결된 URL을 미리 확인해야 한다. 공식페이지가 아닌 다른 경로를 거쳐 정상 웹사이트로 연결되는 리다이렉트 방식이 사용됐을 수 있기 때문이다.
또한 첨부파일의 확장자(.exe, .vbs, .js 등)도 주의 깊게 살펴봐야 한다. 이번 사례처럼 DOCX 형식의 문서에도 악성 콘텐츠가 포함될 수 있기에, 파일 확장자만으로 안전성을 판단해서는 안 된다. - 민감 정보 입력 주의
이메일에 포함된 링크를 통해 접속한 웹사이트에서 계정 정보 등 민감한 데이터를 요구한다면, 정보를 입력하기 전 공식 웹사이트의 URL인지 확인해야 한다. HTTPS 적용 여부와 보안 인증 상태도 점검하되, HTTPS가 적용된 웹사이트라고 해서 반드시 안전성이 보장된 것은 아니므로 의심스러운 사이트에는 민감 정보를 입력하지 않아야 한다.
- AhnLab콘텐츠마케팅팀


