안랩이 전하는 GovWare 2026 인사이트: Agentic AI 시대의 사이버보안
에이전틱 AI의 발전으로 사이버 위협과 기술 변화의 속도가 빨라지고 있다. AI가 정보를 분석하는 단계를 넘어 스스로 판단하고 행동하는 환경에서, 보안의 기본 원칙은 어떻게 유지해야 할까?
10월 13일부터 15일까지 싱가포르에서 열린 GovWare 2026은 ‘‘변하지 않는 원칙에 기반한 사이버보안: 에이전틱 속도의 사이버(Anchored in Unchanging Principles: Cyber at Agentic Velocity)’를 주제로, 빠르게 변화하는 사이버 환경에서도 책임성과 거버넌스, 신뢰, 인간의 감독을 유지하기 위한 방향을 모색했다.
안랩은 이번 행사에서 ‘Agentic AI Security: Fast. Intelligent. Autonomous’를 메인 테마로, AI SOC와 위협 인텔리전스(TI), CPS 보안 역량을 선보였다. 특히 복수의 AI 에이전트가 협업하는 보안 운영 방식과 ‘통제된 자율성(Controlled Autonomy)’에 대한 높은 관심을 확인했다.
GovWare 2026의 주요 논의와 안랩이 현장에서 확인한 사이버보안 인사이트를 살펴본다.
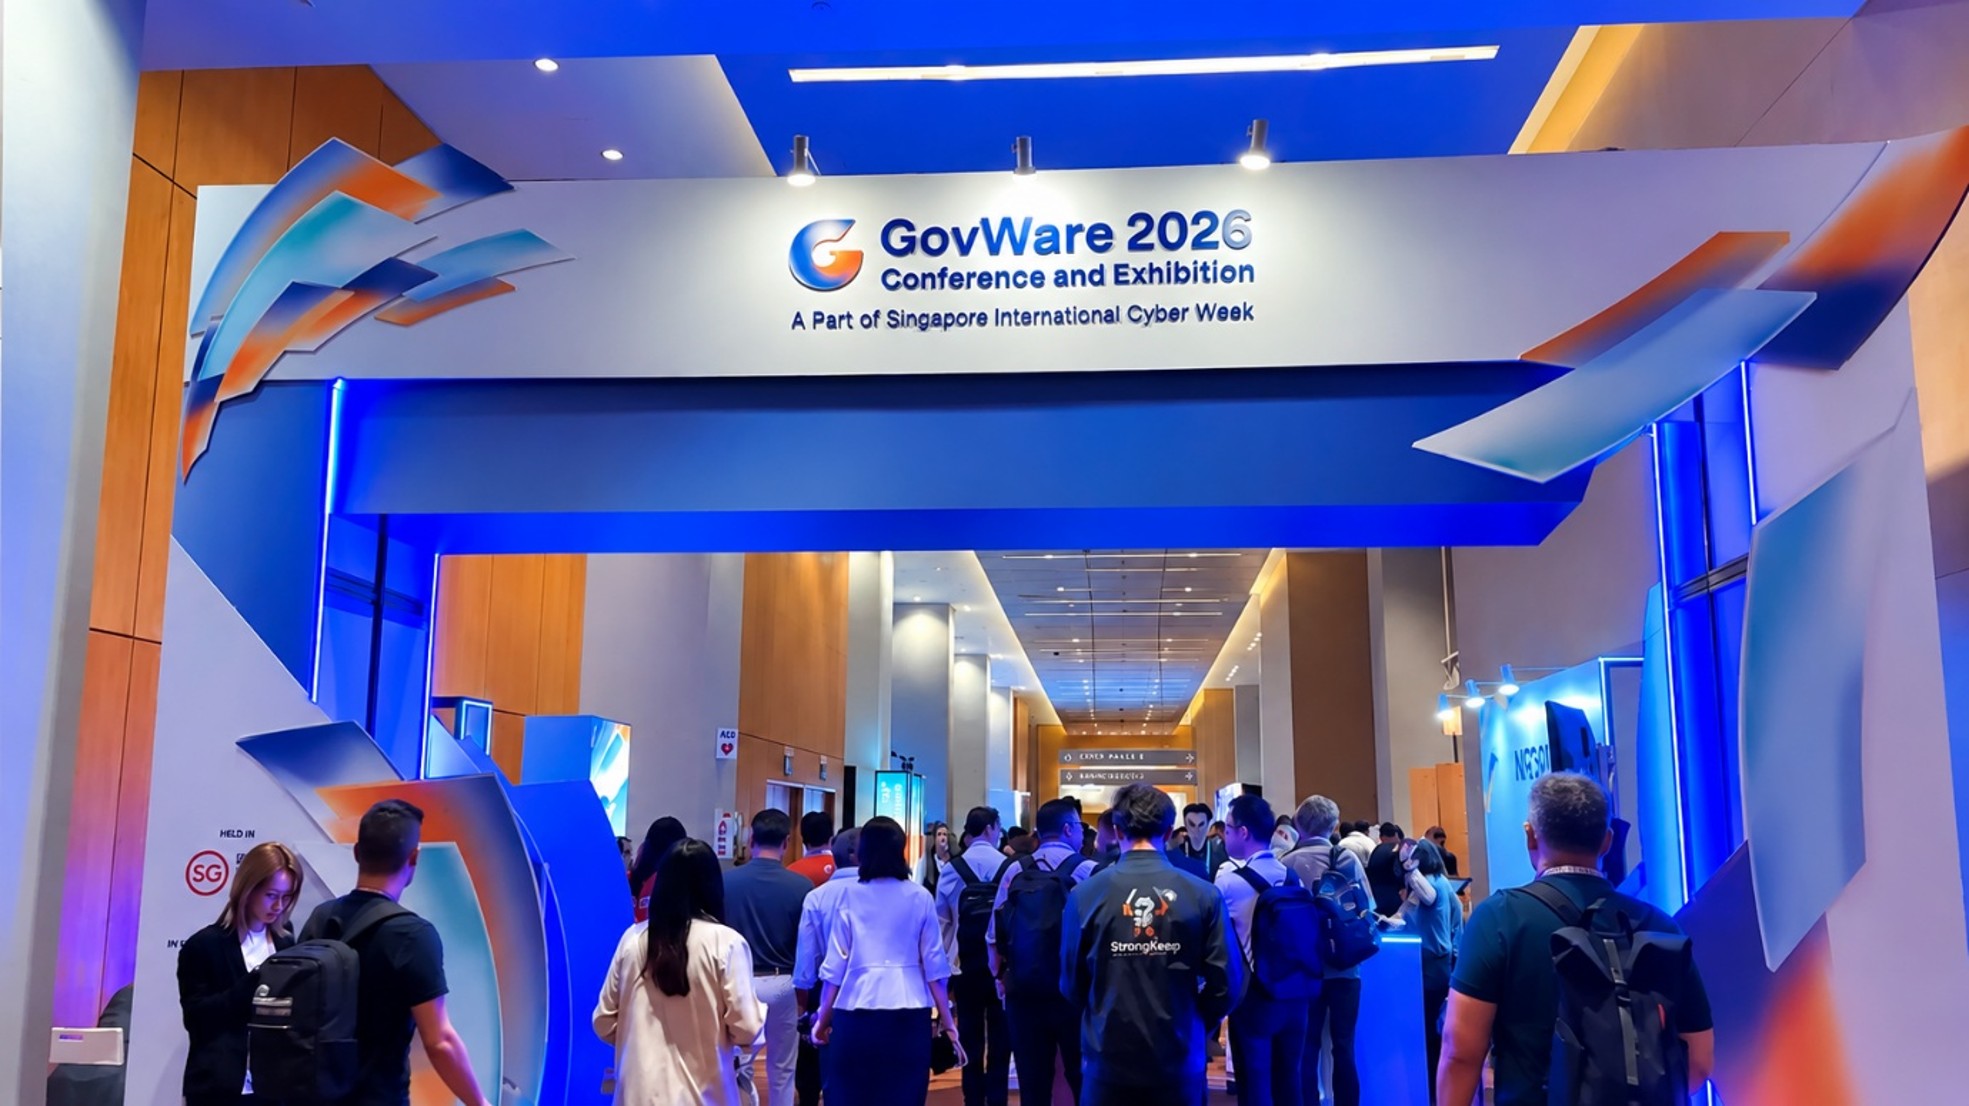
[사진 1] 10월 13일부터 15일까지 싱가포르 Sands Expo and Convention Centre에서 개최된 GovWare 2026.
GovWare 2026, Agentic AI 시대에도 변하지 않는 보안 원칙
GovWare는 싱가포르 사이버보안청(CSA)이 주관하는 싱가포르 국제 사이버 위크(SICW)의 주요 행사다.
올해 행사는 싱가포르 샌즈 엑스포 앤 컨벤션 센터(Sands Expo and Convention Centre)에서 3일간 개최됐다.
주최측에 따르면 이번 행사에는 90개 이상 국가·지역에서 1만 4,000명 이상의 참관객이 방문했다. 또한 300개 이상의 글로벌 기술 브랜드와 전시·파트너 기업이 참가했으며, 약 200명의 사이버보안 분야 전문가가 세션에서 발표했다.
이는 GovWare가 아시아태평양을 중심으로 각국 정부·기업·산업계의 보안 관계자가 모여 최신 위협 동향과 기술, 정책 방향을 교류하는 대표적인 사이버보안 행사로 자리매김하고 있음을 보여준다.
올해 공식 ‘‘변하지 않는 원칙에 기반한 사이버보안: 에이전틱 속도의 사이버(Anchored in Unchanging Principles: Cyber at Agentic Velocity)’는 AI 기술이 사이버 환경에 가져오는 변화의 속도와, 그 속에서도 유지해야 할 보안 원칙에 초점을 맞췄다.
AI 에이전트가 정보를 수집하고 판단하며 실행하는 역할까지 담당하게 되면서, 조직은 더 빠른 보안 대응 역량을 확보할 수 있게 됐다. 동시에 AI에 어느 수준까지 권한을 위임할 것인지, 어떤 판단에 인간의 개입이 필요한지, AI의 실행 결과에 대한 책임을 어떻게 관리할 것인지도 중요한 과제가 되고 있다.
GovWare 2026은 이러한 문제를 보안 기술뿐 아니라 조직 운영과 거버넌스의 관점에서도 다뤘다.
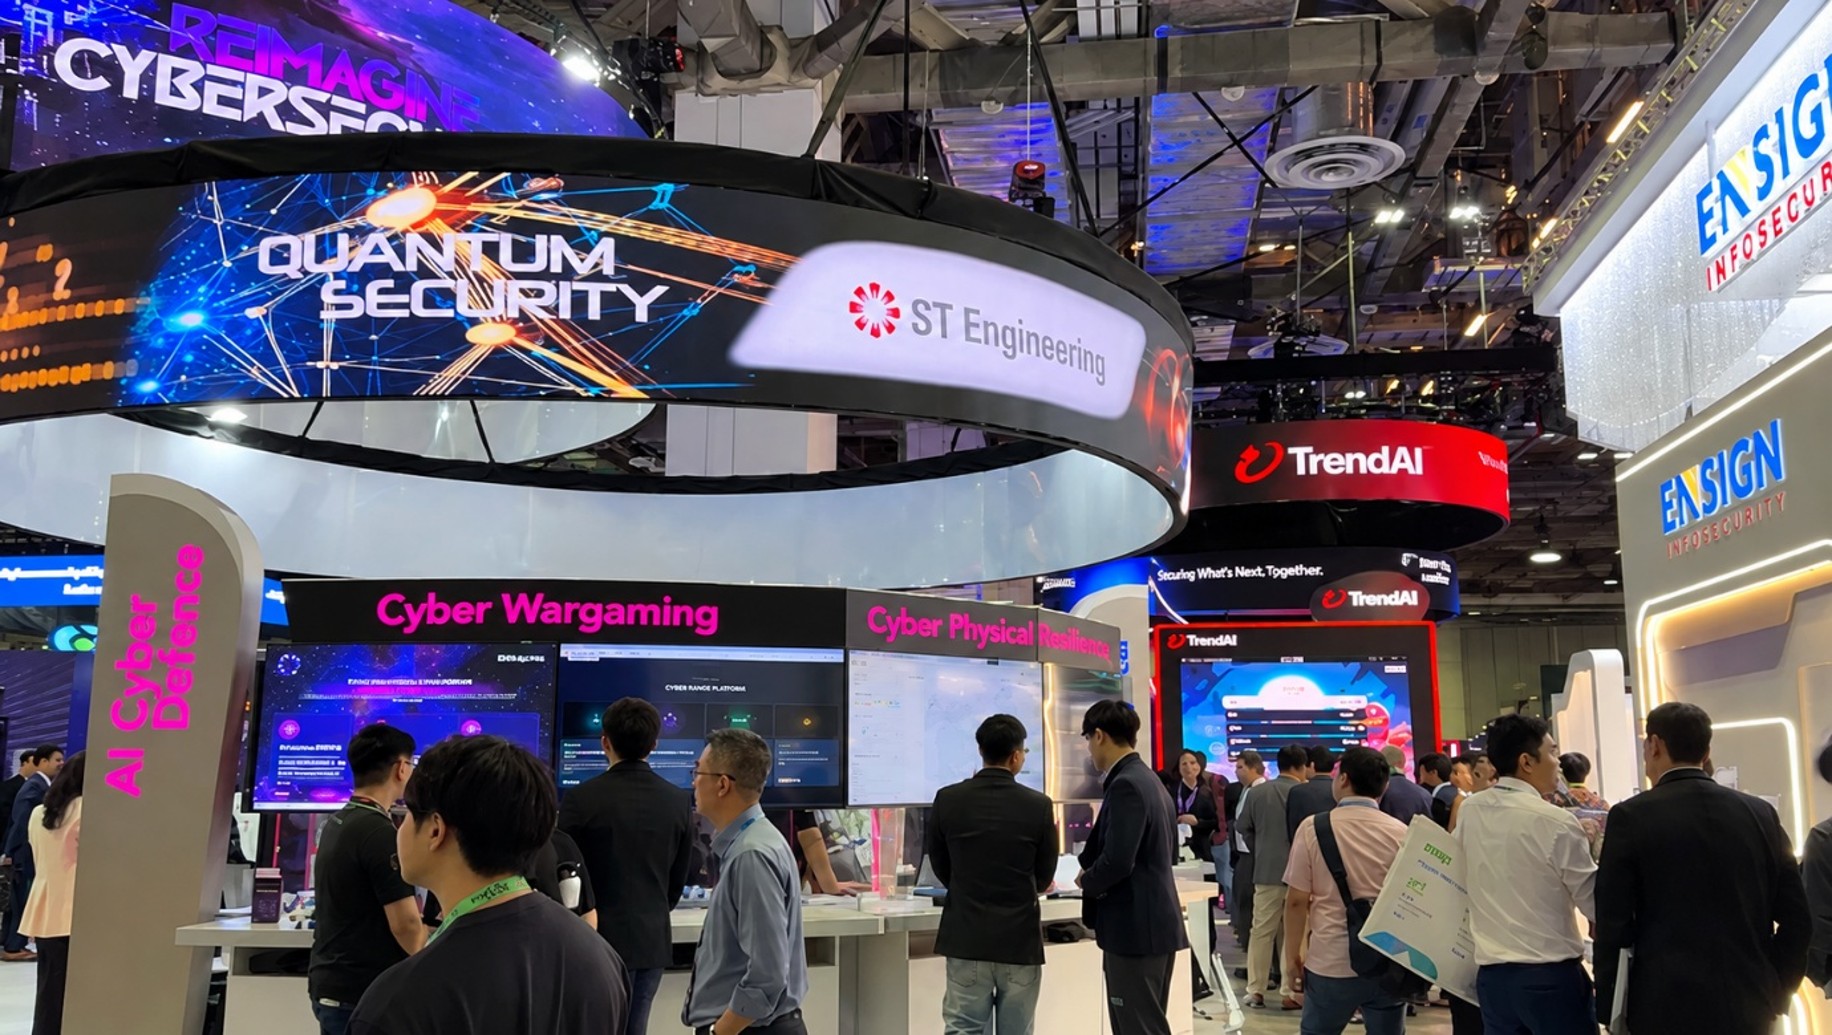
[사진 2] 다양한 사이버보안 기술과 솔루션을 선보인 ‘GovWare 2026’ 전시회 현장
AI의 자율성과 통제, 보안 운영의 새로운 과제
이번 GovWare에서는 에이전틱 AI와 AI 보안, AI 거버넌스, 제로트러스트, 위협 인텔리전스, OT 보안, 사이버 복원력 등 다양한 주제가 논의됐다.
특히 AI의 활용 확대에 따라 보안 운영에서 자율성과 통제의 경계를 어떻게 설정할 것인지가 중요한 화두로 제시됐다.
공식 프로그램에 포함된 ‘누가 어떤 의사결정 과정을 완결할 수 있는가? 사이버보안 자율성의 경계(Who Gets to Close Which Loop? The Boundaries of Cyber Autonomy)’ 세션에서는 사이버보안 자동화에서 AI에 부여할 자율성과 권한의 범위를 어떻게 설정할 것인지에 주목했다. 또한 ‘혼돈의 에이전트: 사용자를 대신해 행동하는 AI의 보안(Agents of Chaos: Securing AI That Acts on Your Behalf)’ 세션에서는 사용자를 대신해 업무를 수행하는 AI 에이전트의 보안 위험과 이를 안전하게 관리하기 위한 방안을 다뤘다.
이러한 논의는 AI 도입의 목적이 단순히 업무를 자동화하는 데 그치지 않으며, AI의 실행을 관리하고 검증할 수 있는 운영 체계가 함께 필요하다는 점을 보여준다.
안랩이 제시한 AI SOC와 ‘통제된 자율성’
안랩은 이번 행사에서 ‘Agentic AI Security: Fast. Intelligent. Autonomous.’를 메시지로 자사 AI 네이티브 보안 플랫폼 ‘AhnLab AI PLUS’ 중심의 AI SOC 역량을 소개했다. AI SOC는 안랩의 전시 영역 가운데 가장 높은 관심을 받은 분야였다.
안랩이 소개한 AI SOC는 복수의 AI 에이전트가 협업해 주요 보안 경보를 선별하고, 위협의 맥락을 분석하며, 분석 보고서 생성과 대응 의사결정을 지원하는 방식이다. 이는 보안 담당자의 반복적인 분석 업무 부담을 줄이고, 보다 신속하고 일관된 의사결정을 지원하는 데 목적이 있다. 여기에 적용되는 핵심 원칙이 ‘통제된 자율성(Controlled Autonomy)’이다.
AI가 수행하는 업무의 범위를 확대하되, 사전에 정의된 권한과 정책, 감사 및 승인 체계를 통해 실행을 관리한다는 개념이다. AI의 자율성을 높이는 동시에 보안 운영에 필요한 통제와 책임을 유지하는 접근이다.
이러한 방향은 GovWare 2026의 공식 주제와도 맞닿아 있다. AI의 활용 속도를 높이는 것만큼 그 판단과 실행을 신뢰할 수 있는 체계 안에서 운영하는 것이 중요하기 때문이다.
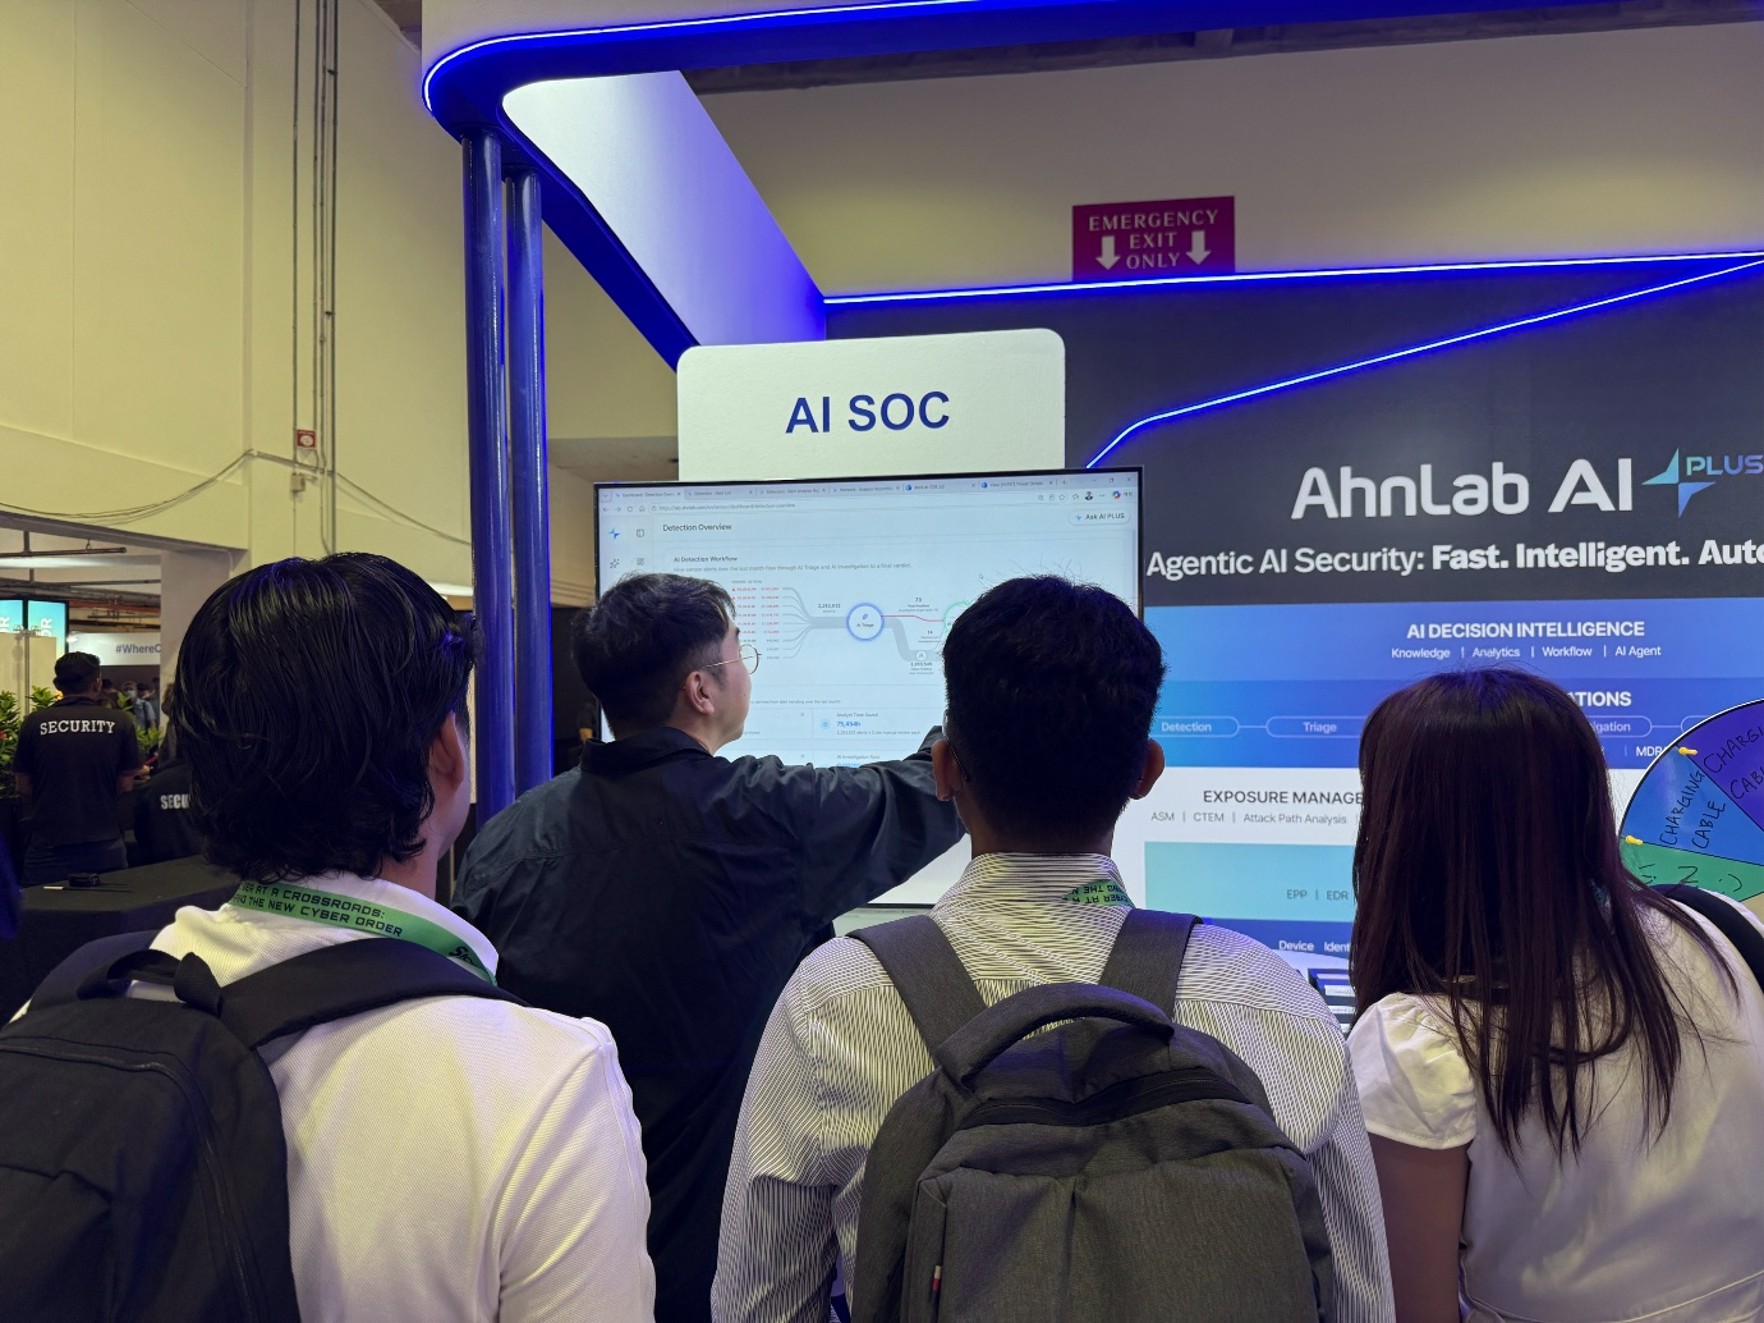
[사진 3] GovWare 2026에서 안랩은 복수의 AI 에이전트가 협업해 위협 분석과 대응 의사결정을 지원하는 AI SOC를 소개했다.
위협 인텔리전스, 개별 위협 정보를 넘어 공격의 맥락으로
위협 인텔리전스(Threat Intelligence)도 GovWare 2026의 주요 논의 분야였다. 공식 콘퍼런스에서는 ‘Cyber Threat Landscape & Intelligence(사이버 위협 환경과 인텔리전스)’ 등 최신 위협 동향과 공격 기법, 위협 행위자를 다루는 프로그램이 마련됐다.
최근 사이버 공격은 여러 시스템과 조직 간 연결 관계를 악용하고, 다양한 공격 기법을 결합하는 등 복잡한 양상을 보이고 있다. 이에 따라 개별 침해지표(IOC)를 확인하는 것을 넘어 공격자의 목적과 활동, 공격 인프라 및 침해 경로를 종합적으로 분석하고 위협의 맥락을 이해하는 것이 중요해지고 있다.
안랩은 이러한 위협 환경에 대응하기 위해 이번 행사에서 AhnLab TIP를 중심으로 위협 인텔리전스 역량을 선보였다. AhnLab TIP은 악성코드, 침해지표, 공격 기법, 위협 행위자 등 다양한 위협 정보를 제공하며, 특히 아시아태평양 지역 주요 위협 그룹에 대한 심층 분석 정보를 강점으로 내세웠다.
또한 안랩은 ASEC의 축적된 분석 역량과 자체적인 위협 행위자 명명 및 분류 체계(Threat Actor Naming & Taxonomy)를 바탕으로 공격 그룹의 활동을 체계적으로 분석하고 있다. 이러한 위협 인텔리전스는 보안 담당자가 공격의 배경과 특성을 파악하고, 위협 대응의 우선순위를 설정하며, 선제적인 탐지 및 대응 전략을 수립하는 데 활용될 수 있다.
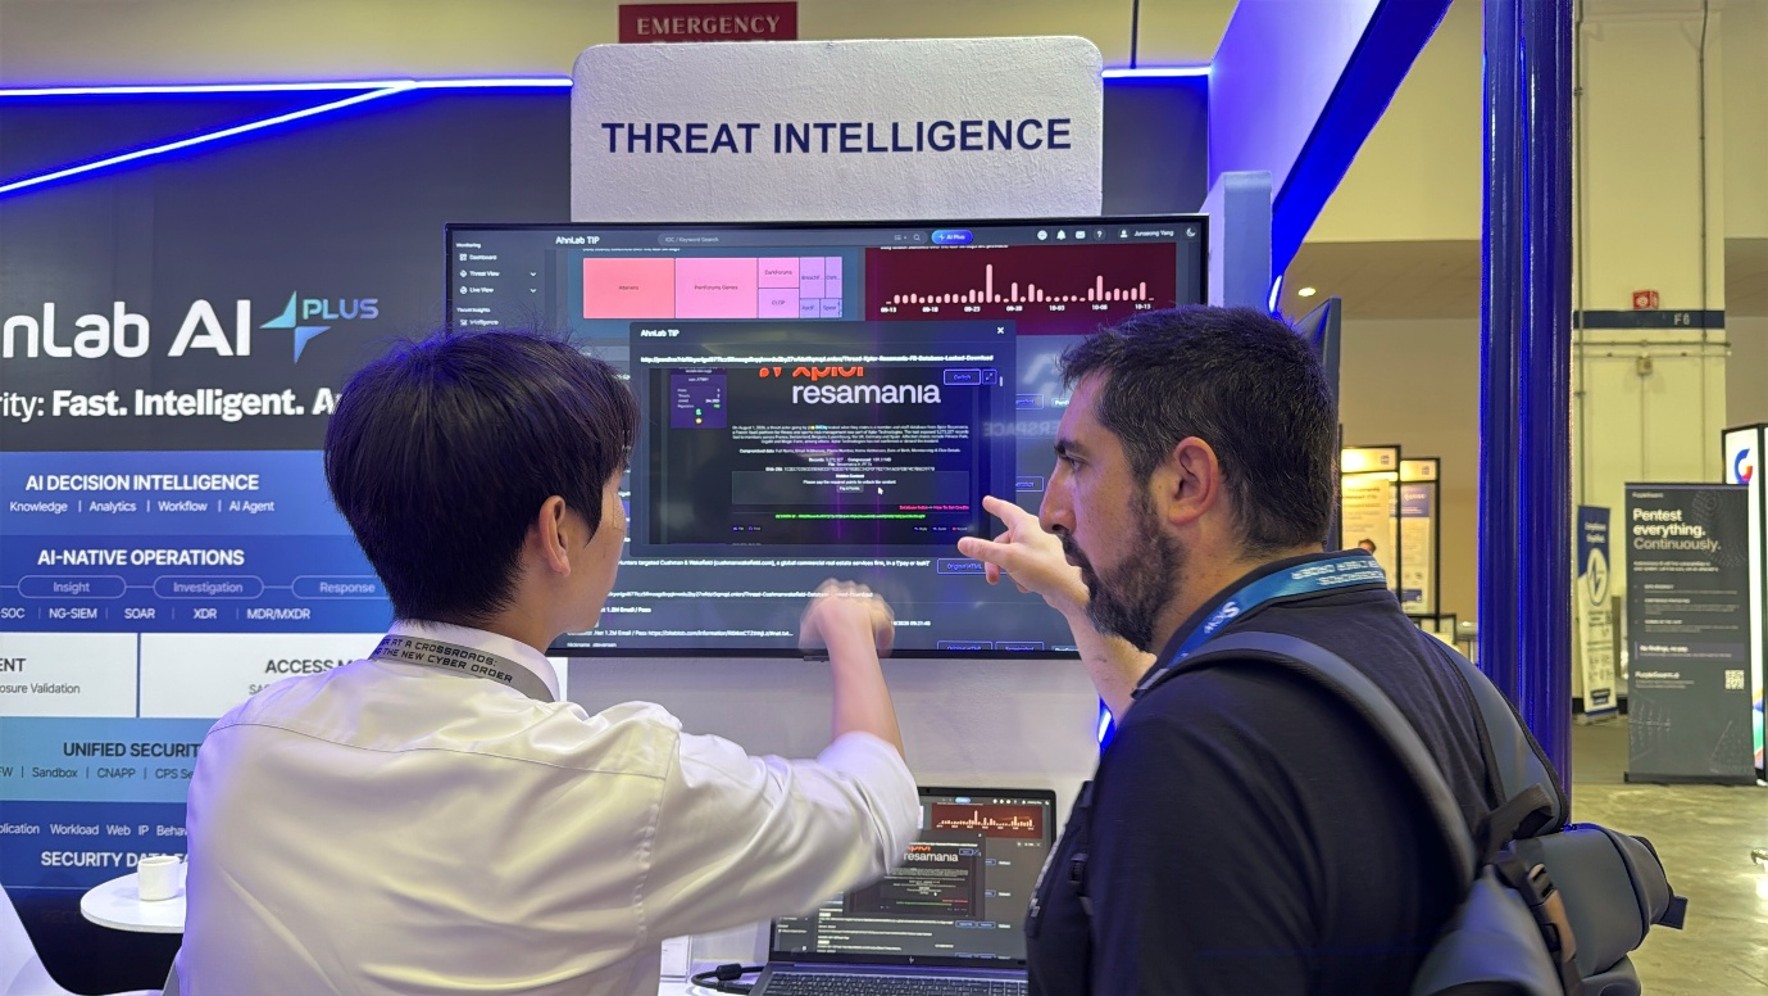
[사진 4] 안랩은 탐지를 넘어 사전 예방으로 확장되는 위협 인텔리전스의 가치를 소개했다.”
IT·OT 융합 환경, 산업 운영의 연속성을 고려한 보안
산업 환경의 사이버보안 역시 GovWare 2026의 주요 논의 분야 중 하나였다. 공식 프로그램에서는 ‘OT 환경의 사이버보안: 위협, 인텔리전스 및 자동화(Cybersecurity in OT Environments: Threats, Intelligence and Automation)’ 트랙을 통해 산업 환경의 사이버 위협과 대응 기술, 보안 자동화 및 복원력 등에 관한 논의가 진행됐다.
제조시설과 산업 제어 시스템 등 OT 환경에서는 사이버 공격이 정보 유출을 넘어 설비 장애와 생산 중단으로 이어질 수 있다. 특히 IT와 OT의 연결이 확대되면서 공격 표면이 넓어지고 있어, 개별 시스템의 보호뿐 아니라 두 환경을 아우르는 가시성과 통합적인 보안 관리의 중요성이 커지고 있다.
안랩은 이러한 보안 요구에 대응하기 위해 이번 행사에서 플랫폼 기반의 CPS(Cyber-Physical Systems) 보안 역량을 선보였다. AhnLab CPS는 OT 엔드포인트와 네트워크, OT와 연결된 IT 환경을 포괄하는 통합 CPS 보안 플랫폼으로, 산업 자산과 네트워크에 대한 가시성 확보, 이상 행위 탐지, 보안 관리 등을 지원한다.
현장에서는 제조·산업 환경을 겨냥한 사이버 위협이 확대되는 가운데, IT·OT 환경을 통합적으로 보호하면서 산업 운영의 안정성과 연속성을 확보할 수 있는 보안 체계에 관심이 이어졌다.
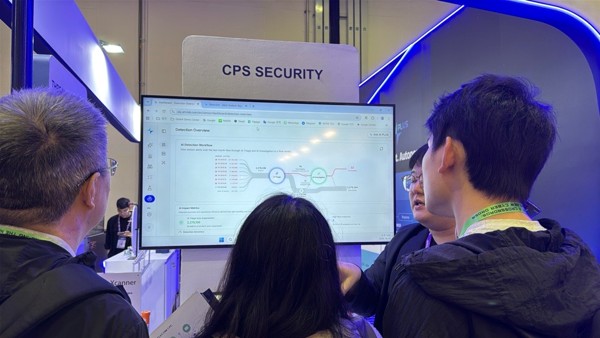
[사진 5] 안랩은 IT·OT 융합 환경의 위협 탐지와 보안 관리, 산업 운영의 연속성을 고려한 CPS 보안 역량을 선보였다.
실제 침해사고 분석으로 살펴본 보안 제품의 공격 표면
이번 GovWare에서는 실제 침해사고를 통해 변화하는 공격 기법과 보안 대응 과제를 살펴보는 자리도 마련됐다.
10월 14일에는 안랩 ASEC 소속 이정욱 매니저가 공식 초청 연사로 참여해 ‘실제 사이버 공격에서의 보안 제품 취약점 악용(Leveraging Security Product Vulnerabilities in Real-World Attacks)’을 주제로 발표했다.
이 매니저는 실제 침해사고 분석을 바탕으로, 시스템을 보호하기 위해 설치된 보안 소프트웨어에도 취약점이 존재할 경우 공격자의 침투 경로로 악용될 수 있음을 설명했다.
발표에서는 정상적인 웹사이트를 공격 거점으로 활용한 워터링 홀 공격, 계열사를 거쳐 본사 시스템으로 확산된 침해사고, 보안 소프트웨어의 제로데이 취약점을 악용한 랜섬웨어 공격 사례 등을 소개했다.
이러한 사례는 보안 제품을 포함한 전체 IT 환경의 취약점을 지속적으로 점검하고, 실제 공격 흐름과 맥락을 분석하는 것이 중요하다는 점을 보여준다.
안랩은 이번 발표를 통해 아태 지역에서 관찰된 실제 위협 사례와 분석 경험을 공유하고, 위협 인텔리전스의 활용 가치를 전달했다.
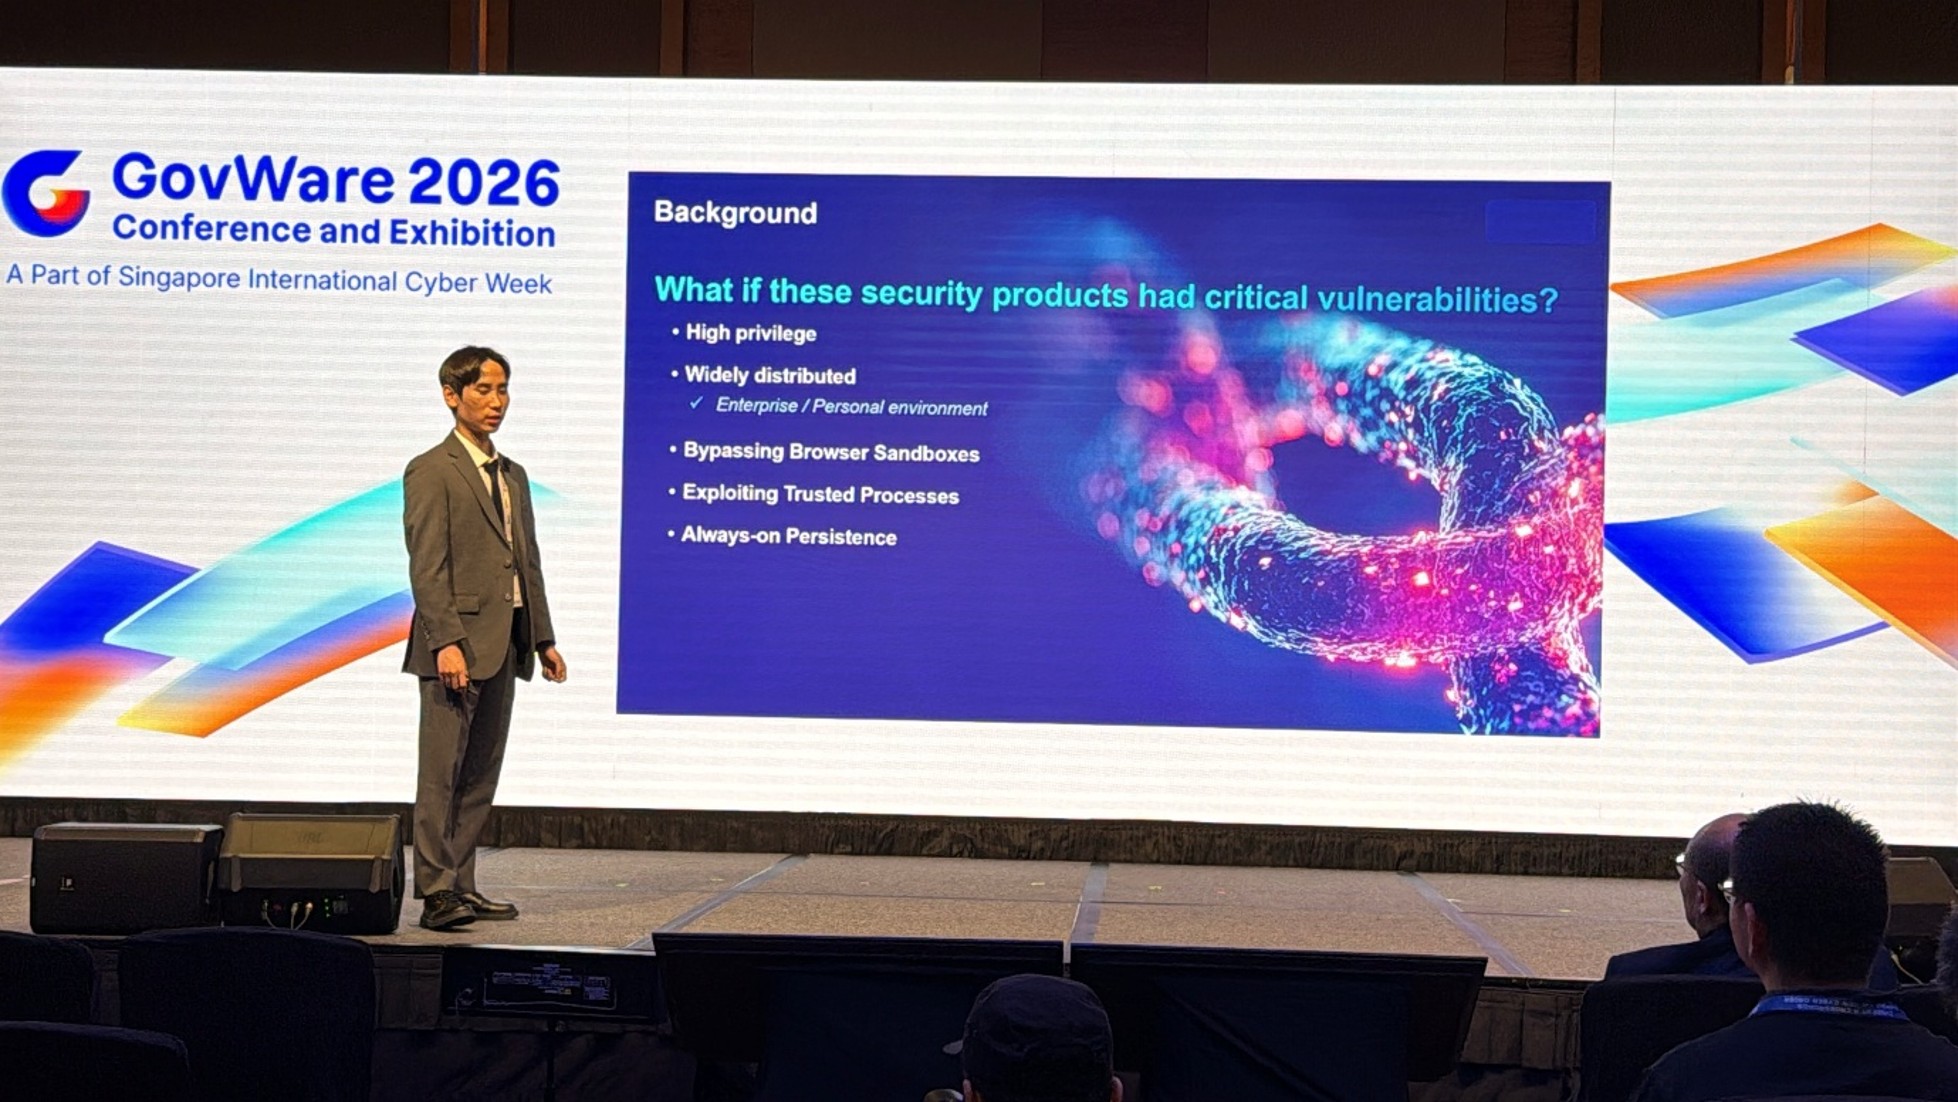
[사진 6] 안랩 ASEC 이정욱 매니저는 보안 소프트웨어의 취약점을 악용한 실제 침해사고 사례를 공유하며 위협 분석과 인텔리전스 활용의 중요성을 강조했다
현장에서 확인한 AI-네이티브 보안에 대한 관심
안랩 부스에는 싱가포르를 비롯해 말레이시아, 대만, 인도, 필리핀 등 다양한 국가의 기관 및 기업 보안 관계자 500여 명이 방문했다.
특히 AI SOC에 대한 관심이 높았다. 방문객들은 AI가 보안 상황을 분석·추론하고 대응을 지원하는 운영 방식에 주목했으며, CPS 보안과 위협 인텔리전스 분야에서도 실제 적용 방안에 관한 상담이 이어졌다.
안랩은 이번 행사를 통해 글로벌 고객의 보안 운영 과제와 기술 도입 요구를 확인하고, AI-네이티브 보안의 실제 활용 가능성에 대한 의견을 나눴다.
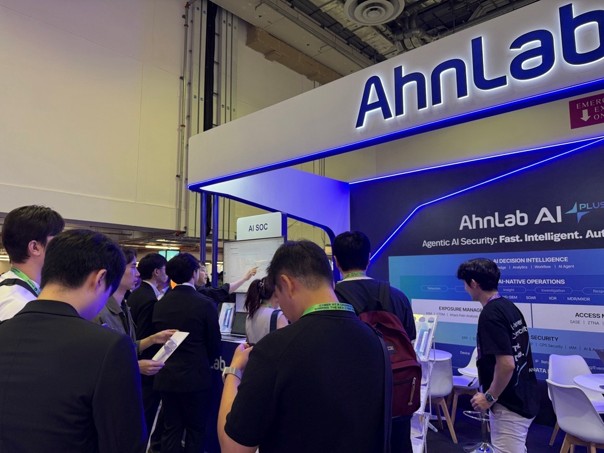
[사진 7] GovWare 2026에서 안랩의 AI SOC 기술과 AI 기반 보안 운영 역량에 관심을 보이는 참관객들
Agentic AI 시대, 자율성과 신뢰의 균형
GovWare 2026은 AI 기술의 발전 속도에 발맞추면서도 보안의 기본 원칙을 유지해야 한다는 과제를 제시했다. AI 에이전트의 자율성이 확대될수록 권한과 책임의 범위를 명확히 하고, 인간의 감독과 통제를 유지하는 것이 더욱 중요해지고 있다.
안랩은 이러한 변화에 대응해 AI 기반 보안 운영의 지능화와 자동화를 추진하는 동시에, 위협 분석 역량과 산업 환경의 보안 기술을 지속적으로 고도화해 나갈 계획이다.
안랩의 에이전틱 AI 보안 역량에 대한 자세한 내용은 안랩 홈페이지에서 확인할 수 있다.
- AhnLab


