보안 3.0 시대, AI 기반 추론이 바꾸는 보안 운영
보안 솔루션에서 경보가 많이 발생하는 것과 실제 위협을 빠르게 식별하는 것은 별개일 수 있다. 하나의 사이버 공격에서도 이메일과 엔드포인트, 계정, 네트워크 등 여러 영역에 서로 다른 흔적이 남기 때문이다.
최근에는 공격자들도 AI를 활용해 공격을 자동화하고 수법을 고도화하면서, 흩어진 이벤트를 연결해 공격의 전체 흐름을 파악하는 역량이 더욱 중요해지고 있다. 이러한 변화 속에서 안랩은 ISF 2026을 통해 시그니처와 행위 기반 탐지를 넘어 AI로 공격의 맥락을 추론하는 ‘보안 3.0’의 방향을 제시했다.
그 중심에는 기존 보안 기술에 AI의 추론 역량을 결합하는 ‘AhnLab AI PLUS’가 있다. 위협 검색부터 분석, 대응, 보고까지 안랩의 AI가 보안 운영을 어떻게 변화시키는지 살펴보자.
탐지를 넘어 추론으로, 달라지는 보안의 기준
과거에는 알려진 악성코드의 특징을 식별하는 시그니처 기반 탐지가 악성코드 대응의 중심이었다. 그러나 신·변종 악성코드와 탐지 우회 기술이 발전하면서 시그니처 기반 탐지만으로는 위협에 충분히 대응하기 어려워졌다. 이에 따라 엔드포인트에서 발생하는 프로세스와 파일, 레지스트리 등의 행위를 분석하는 EDR이 등장했고, 나아가 네트워크와 이메일 등 여러 보안 영역의 정보를 연계분석하는 XDR로 탐지 및 분석 범위가 확대됐다.
보안 기술의 발전으로 탐지 및 분석할 수 있는 정보의 범위는 넓어졌지만, 이를 처리하는 보안 담당자의 부담까지 줄어든 것은 아니다. 서로 다른 보안 솔루션에서 발생한 경보를 검토하고, 오탐 여부와 위험도를 판단하는 과정에는 상당한 시간과 전문성이 필요하다. 특히 제한된 인력으로 방대한 이벤트를 처리해야 하는 보안관제센터(SOC)에서는 분석 업무의 부담이 더욱 커질 수밖에 없다.
이런 어려움은 고도화된 탐지 회피 수법으로 더욱 심화되고 있다. 공격자는 취약한 드라이버를 악용하는 BYOVD(Bring Your Own Vulnerable Driver) 기법으로 EDR 프로세스를 강제로 종료하거나, 로그와 텔레메트리를 삭제해 침해 흔적을 감춘다. 인포스틸러로 탈취한 자격증명과 세션 쿠키를 이용해 정상적인 로그인으로 위장하는 방식도 활용된다.
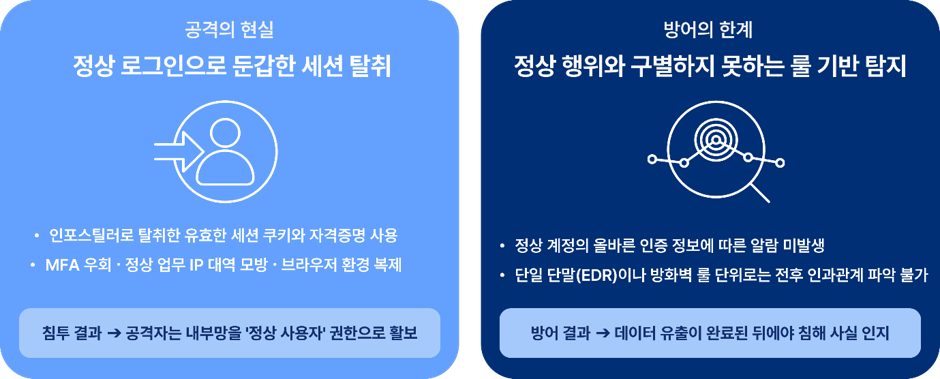
[그림 1] 탈취한 세션·자격증명을 이용한 정상 사용자 위장 공격과 룰 기반 탐지의 한계
파워셸(PowerShell)이나 PsExec처럼 정상적인 시스템 관리에도 사용되는 도구를 악용하면 개별 실행 기록만으로는 공격 여부를 구별하기 어렵다. 특정 행위 자체는 정상적인 시스템 관리 과정에서도 발생할 수 있기 때문이다. 이 경우 관련 프로세스의 실행 순서와 계정 접근, 외부 통신 등의 정보를 종합적으로 분석해야 공격 가능성을 보다 정확하게 판단할 수 있다.
이처럼 보안 운영에서는 무엇을 탐지했는지 확인하는 것을 넘어, 여러 이벤트의 연관성을 분석하고 공격의 맥락을 해석하는 역량이 필요하다. 안랩은 이런 변화에 대응해 AhnLab AI PLUS를 통해 기존 보안 기술에 AI의 추론 역량을 결합하는 방향을 추진하고 있다. 안티바이러스(AV), EDR, XDR을 대체하는 별도의 보안 제품을 추가하기보다, 기존 보안 체계에서 확보한 데이터를 활용해 AI가 위협 분석과 대응 판단을 지원하고, 사람이 최종 의사결정을 내리는 협업 운영 환경을 구현하는 것이 핵심이다.
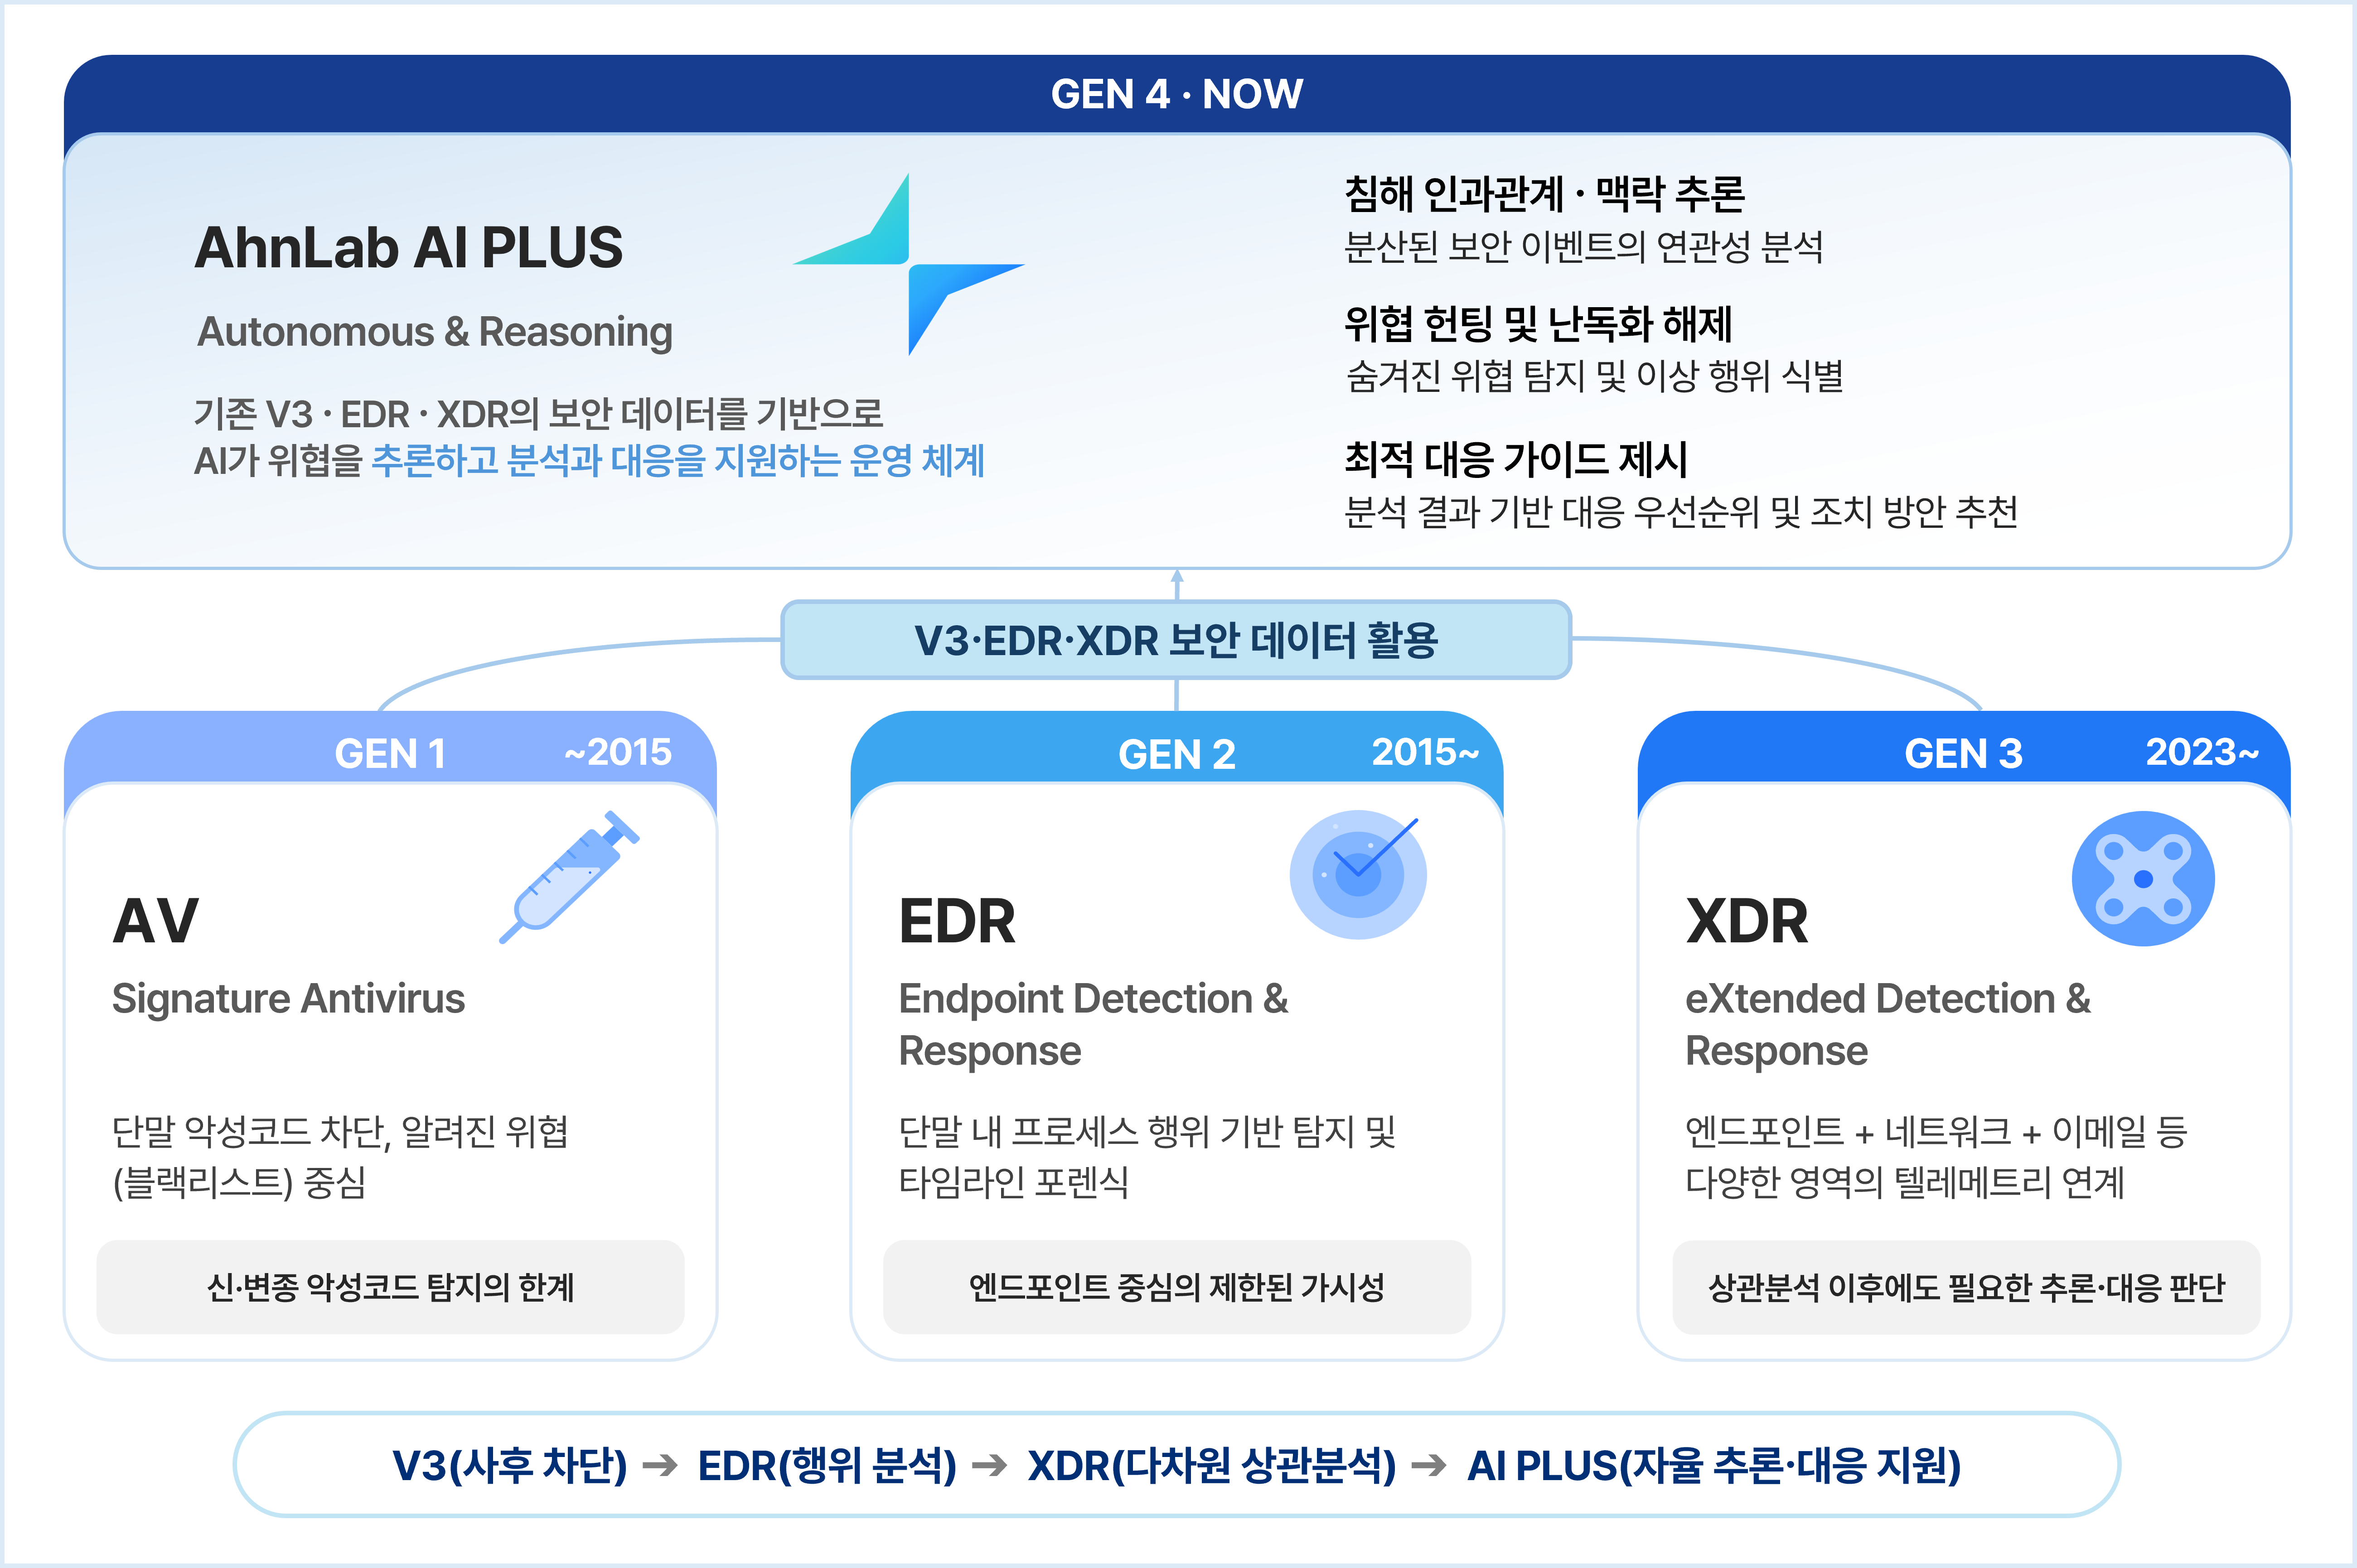
[그림 2] 안랩 보안 기술의 발전: AV에서 EDR·XDR을 거쳐 AI 기반 추론으로 진화
이를 구체화하는 AhnLab AI PLUS의 주요 기능은 ▲자연어 위협 검색 ▲AI 위협 분석 ▲AI 대응 방법 추천 ▲AI 기반 MDR 분석 보고서 생성이다. 안랩은 위협 탐색부터 분석, 대응 판단, 보고서 작성까지 이어지는 보안 운영 전반에 AI를 활용해 업무 효율성을 높이는 데 중점을 두고 있다.
자연어 기반 위협 검색으로 의심 이벤트 탐색
보안 담당자가 의심스러운 이벤트를 조사할 때 가장 먼저 수행하는 작업은 관련 기록을 검색하고 공격의 단서를 확보하는 것이다. 기존의 쿼리 기반 분석 환경에서는 데이터베이스 구조와 필드명, 검색 문법을 이해해야 원하는 정보를 추출할 수 있었다. 검색 조건을 잘못 지정하거나 필요한 항목을 누락하면 쿼리를 다시 작성해야 했고, 이러한 과정이 반복되면서 분석 시간이 길어지기도 했다.
AI 기반 자연어 위협 검색(Natural Language Threat Hunting)은 이러한 탐색 과정을 간소화한다. 보안 담당자가 일상적인 언어로 질문하면 AI가 요청의 의도를 해석해 검색 조건을 생성하고, 관련 로그와 이벤트를 찾아 결과를 정리하는 방식이다.
예를 들어 "지난 24시간 동안 임직원 PC에서 실행된 의심스러운 파워셸을 보여줘. Base64로 인코딩된 것 위주로"라고 질문하면, AI가 조건에 해당하는 스크립트 실행 기록을 검색하고 주요 행위와 위험 수준을 정리하도록 할 수 있다. [그림 3]은 이러한 자연어 질의를 통해 의심스러운 스크립트 실행 기록 2건을 검색하고, 각각의 실행 흐름과 위험도, 오탐 가능성 등을 제시한 예시다.
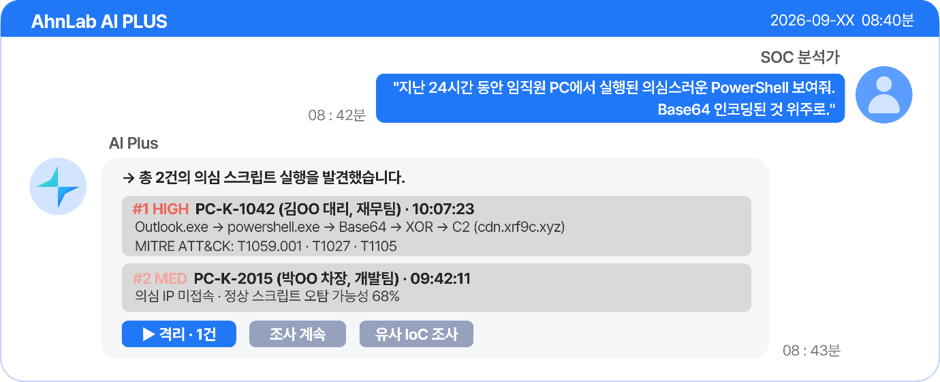
[그림 3] AI 기반 자연어 위협 검색 및 분석 결과 예시
특정 이벤트를 위협으로 판단한 근거를 추가로 질문하면 관련 프로세스의 실행 과정과 마이터 어택(MITRE ATT&CK) 공격 기법 등을 확인하며 후속 조사를 이어갈 수도 있다. 보안 담당자는 필드명과 스키마를 외워 검색식을 작성할 필요 없이, AI가 제시한 결과를 검토하고 추가 조사가 필요한 대상을 선별하는 데 집중할 수 있다.
AI 위협 분석으로 난독화된 코드와 공격 맥락 해석
위협 검색 다음으로 중요한 것은 확인된 명령이나 스크립트가 실제로 어떤 동작을 수행하는지 해석하는 일이다. 공격자는 파워셸 명령을 Base64로 인코딩하거나 XOR 연산으로 변형해 실행 내용을 숨긴다. 여기에 악성 파일을 디스크에 저장하지 않고 메모리에서 직접 실행하는 파일리스(Fileless) 기법까지 결합하면, 보안 담당자는 여러 단계의 난독화를 해제하고 코드의 동작을 확인해야 한다.
AI 기반 스크립트 분석은 이러한 복잡한 분석 작업을 지원한다. [그림 4]는 Base64와 XOR로 난독화된 코드를 해석해 실제 악성 행위를 자연어로 요약하는 과정을 보여준다. AI는 코드에 포함된 추가 페이로드 다운로드, DLL(동적 링크 라이브러리)의 메모리 로드, 레지스트리를 통한 지속성 확보 시도 등의 악성 동작을 분석해 정리한다. 이러한 동작은 마이터 어택의 공격 기법과 연결해 분류할 수 있다.
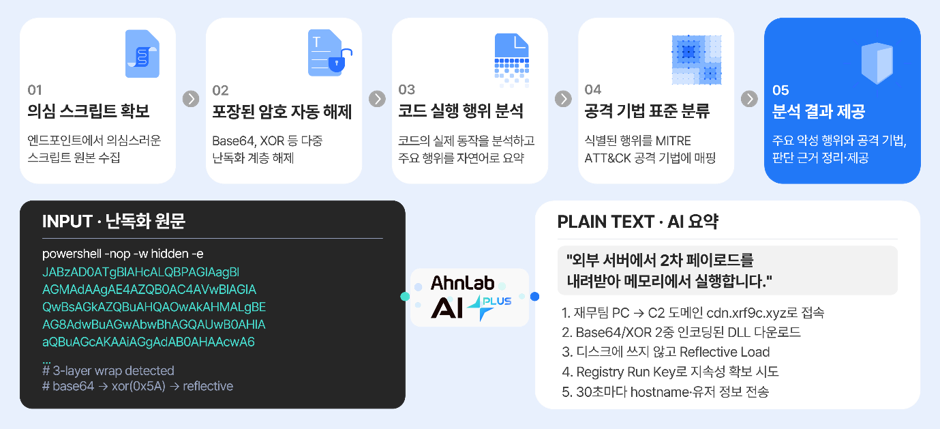
[그림 4] AI 기반 스크립트 난독화 해제 및 공격 행위 분석 과정
이 같은 접근 방식은 난독화된 코드를 반복해서 복원하고 해석해야 하는 부담을 줄여준다. 보안 담당자는 AI가 정리한 실행 내용과 판단 근거를 바탕으로 의심스러운 행위를 검증하고, 위협 여부를 판단하는 데 집중할 수 있다.
개별 위협의 의미를 파악했다면 다음으로 필요한 것은 서로 다른 보안 영역에서 발생한 이벤트의 연관성을 확인하는 일이다. 하나의 공격에서도 이메일과 엔드포인트, 계정, 네트워크 등 여러 보안 솔루션에 각기 다른 기록이 남기 때문이다. 특히 수천에서 수만 건의 경보가 발생하는 환경에서는 분산된 정보를 대조하고 공격의 전체 흐름을 파악하는 데 상당한 시간과 노력이 필요하다.
AI 기반 상관분석은 이벤트의 발생 시점과 관련 시스템, 프로세스 및 네트워크 활동 등을 종합해 공격 단계 간 인과관계를 추론하고, 연관된 기록을 인시던트 단위로 정리하는 과정을 지원한다. 안랩은 내부 시뮬레이션을 통해 4시간 동안 누적된 19,412건의 원시 경보를 AI로 분석하고, 이를 17건의 조치 대상 인시던트로 정리하는 결과를 제시했다.
이 과정에서 임직원을 대상으로 한 스피어 피싱에서 시작해 재무 데이터 유출 시도로 이어지는 공격 흐름도 식별했다. 이메일을 통한 위협 유입부터 파일리스 로더 실행, LSASS를 통한 자격증명 탈취, 내부 시스템으로의 전파, 외부 클라우드 저장소에 1.4GB의 데이터를 업로드한 기록까지 분산된 이벤트를 하나의 공격 경로로 재구성했다.
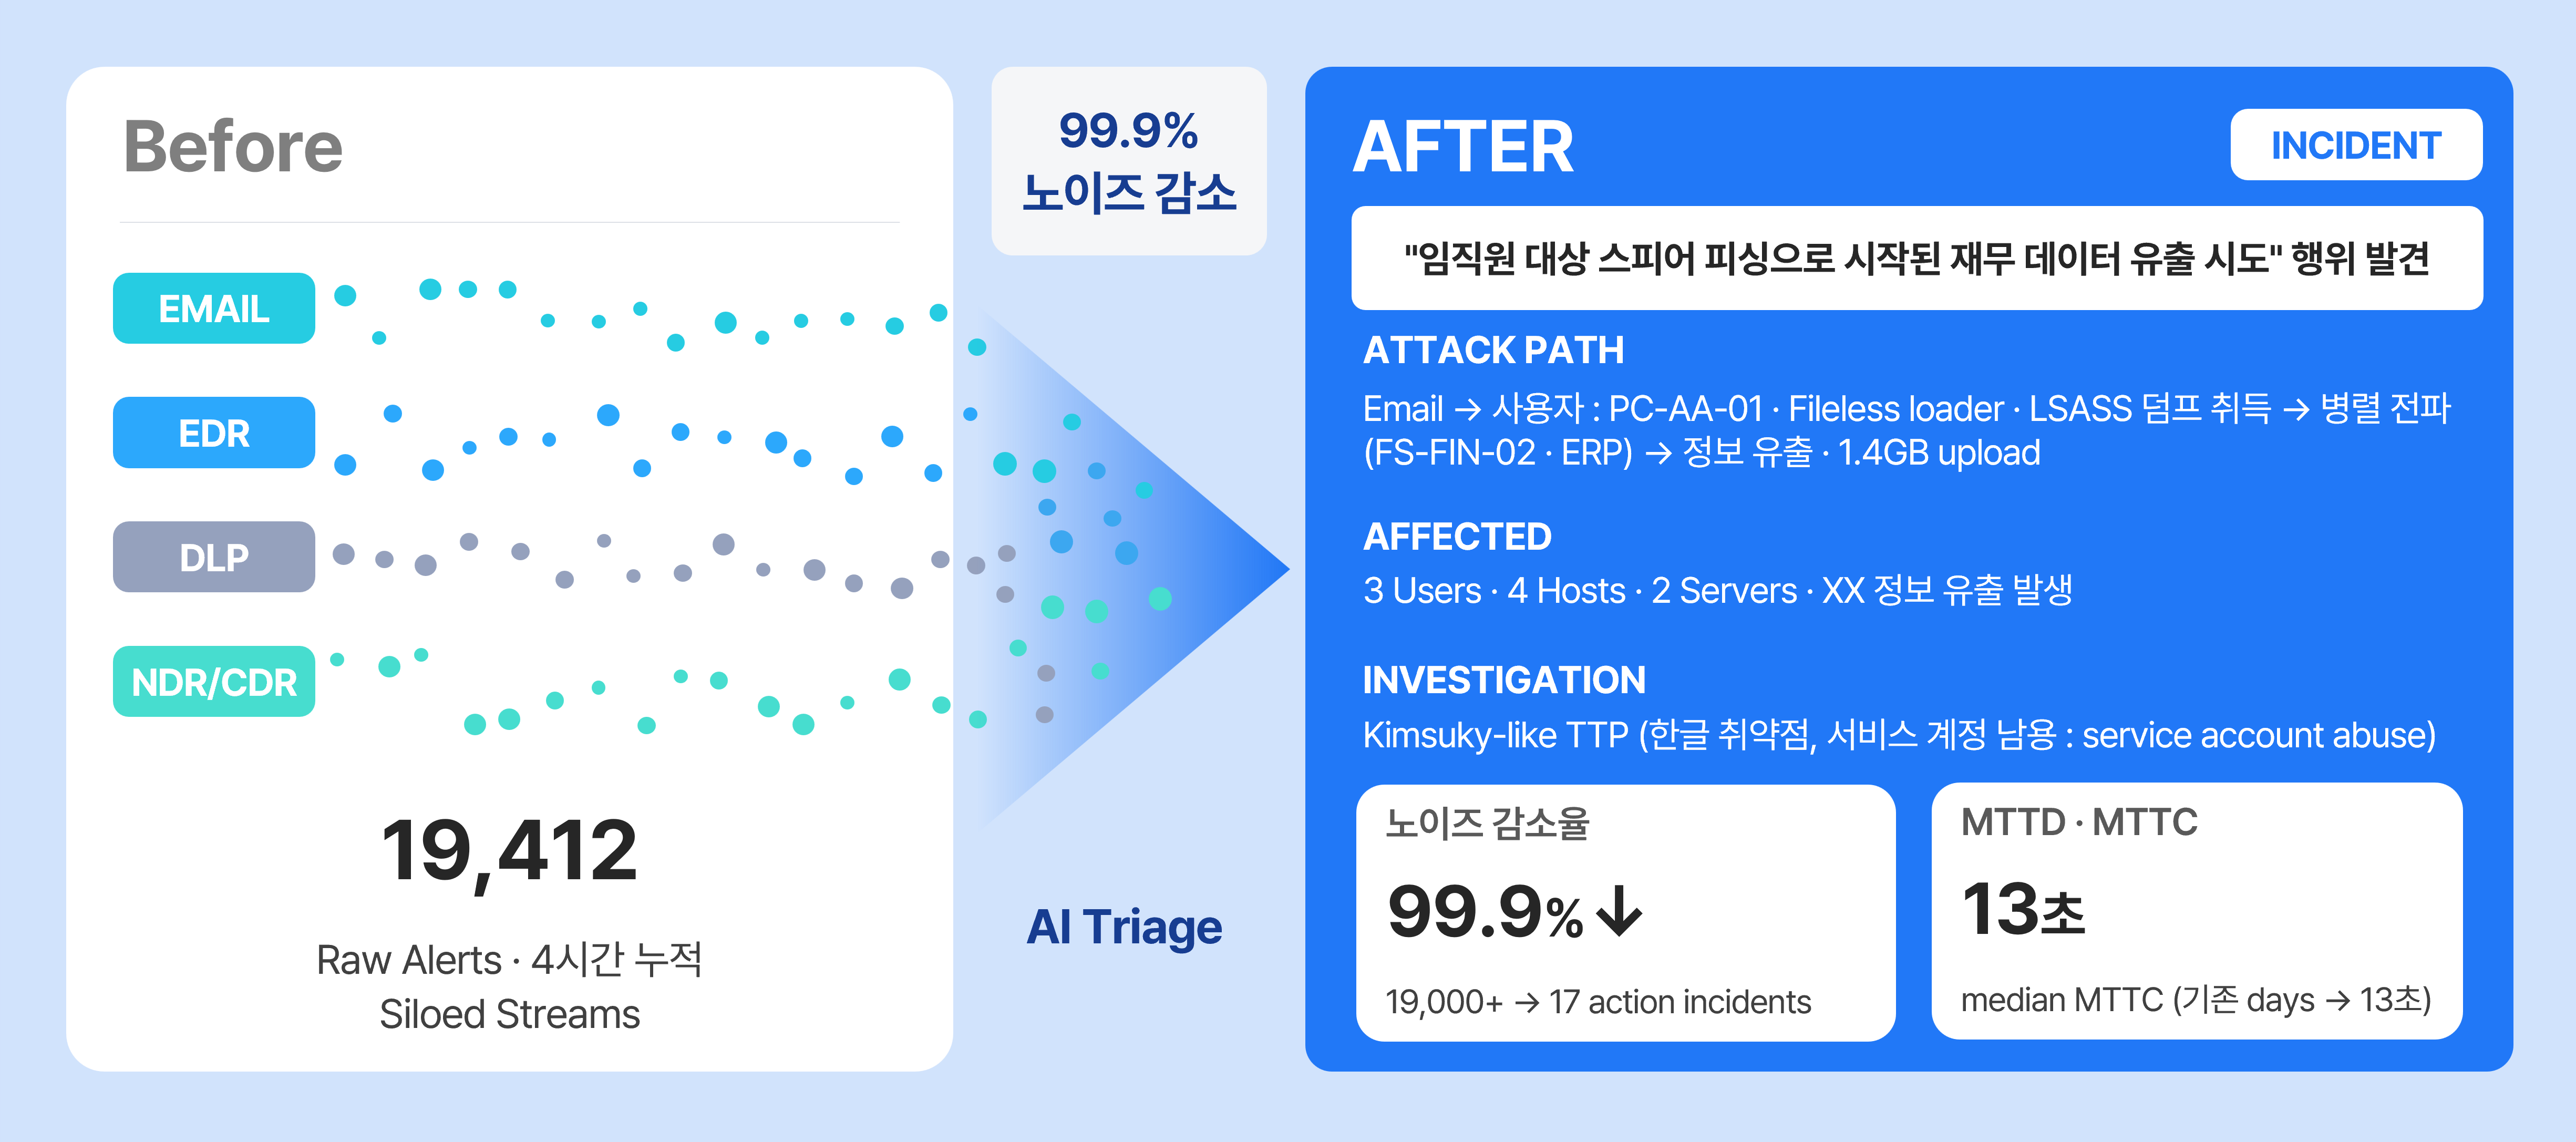
[그림 5] AI 기반 경보 분석 및 공격 경로 재구성 결과
위협 인텔리전스도 위협 분석의 중요한 판단 근거가 된다. 안랩은 국내 엔드포인트 환경에서 축적한 분석 정보와 안랩 시큐리티 인텔리전스 센터(ASEC)의 독자적인 침해지표(IoC), 공격 행위 패턴 등을 보유하고 있다. 특히 김수키(Kimsuky), 라자루스(Lazarus), 안다리엘(Andariel) 등 국내 표적 공격 캠페인에 관한 분석 정보는 확인된 이벤트를 기존 위협 사례와 비교하는 데 활용할 수 있다.
AI 기반 상관분석의 핵심은 단순히 경보 건수를 줄이는 것이 아니라, 개별 기록만으로는 파악하기 어려운 공격의 전체 맥락을 드러내는 데 있다. 이를 통해 보안 담당자는 공격의 시작점부터 내부 확산에 이르는 경로를 추적하고, 관련 시스템과 계정에 미친 영향을 파악해 침해 범위를 보다 체계적으로 조사할 수 있다.
AI 대응 방법 추천으로 조치 우선순위 제시
공격의 전체 흐름을 파악한 뒤에는 피해 확산을 막기 위한 대응 조치를 판단해야 한다. 안랩은 약 24분 동안 발생한 47건의 EDR 이벤트에 AI를 적용한 분석 결과를 제시했다. AI는 Excel 매크로 실행부터 파워셸 명령 수행, 지속성 확보, LSASS 자격증명 접근, 랜섬웨어 암호화 시도 정황까지의 과정을 하나의 공격 체인으로 재구성했다.
AI는 분석 결과를 바탕으로 단말의 네트워크 격리와 악성 프로세스 차단을 우선 제안하고, 레지스트리 Run 키·예약 작업·서비스에 등록된 지속성 항목 제거와 계정 자격증명 초기화 등을 권고했다. 동일한 침해지표(IoC)를 이용한 후속 점검에서는 다른 단말 2대에서도 동일한 악성 파일이 확인됐다.
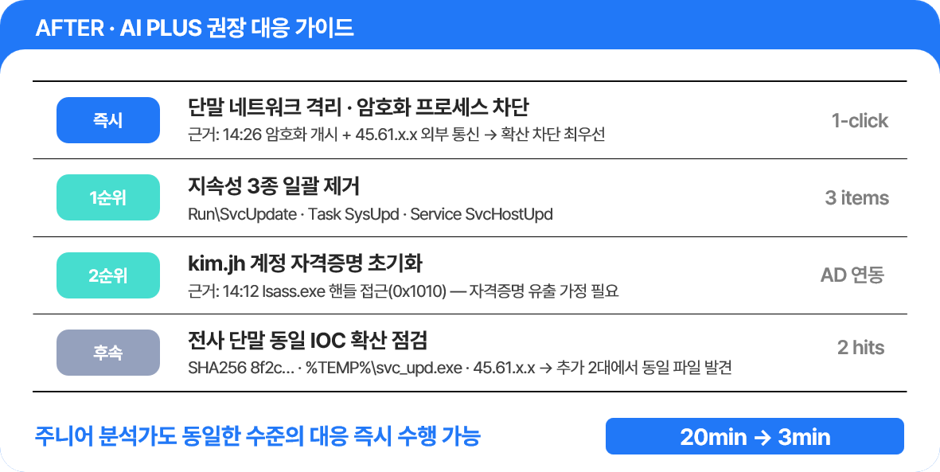
[그림 6] AI 기반 대응 조치 권고 및 우선순위 제시 예시
다만 AI가 대응 방안을 권고한다고 해서 모든 조치가 자동으로 실행되는 것은 아니다. 보안 담당자는 제시된 판단 근거와 업무 영향을 검토하고, 조직의 보안 정책과 승인 절차에 따라 최종 대응 여부를 결정한다. 이 방식은 보안 담당자의 숙련도에 따른 대응 편차를 줄이고, 보다 일관된 대응을 수행하는 데 도움이 된다.
AI 기반 MDR 분석 보고서로 보고 업무 간소화
위협을 분석하고 대응 방향을 결정한 뒤에도 보안 담당자에게는 사고 발생 경위와 분석 결과, 대응 내역, 재발 방지 권고 등을 문서화하는 업무가 남아 있다. 기존에는 여러 콘솔에서 필요한 정보를 수집하고 주요 이벤트와 침해지표를 정리한 뒤, 실무 담당자와 경영진을 위한 보고서를 각각 작성해야 했다.
AI 기반 MDR 분석 보고서는 이러한 작업을 지원한다. EDR이 수집한 프로세스, 파일, 레지스트리, 메모리, 네트워크, 스크립트 등의 데이터를 정규화하고, 공격 체인과 MITRE ATT&CK 매핑 결과를 바탕으로 보고서를 생성한다. 보고서에는 사고 개요와 타임라인, 주요 공격 행위, 침해지표, 전문가 관점의 평가, 대응 결과 및 재발 방지 권고 등이 포함된다. 동일한 분석 근거를 활용해 실무 상세본과 경영진 보고용 요약본을 제공하는 것도 특징이다.
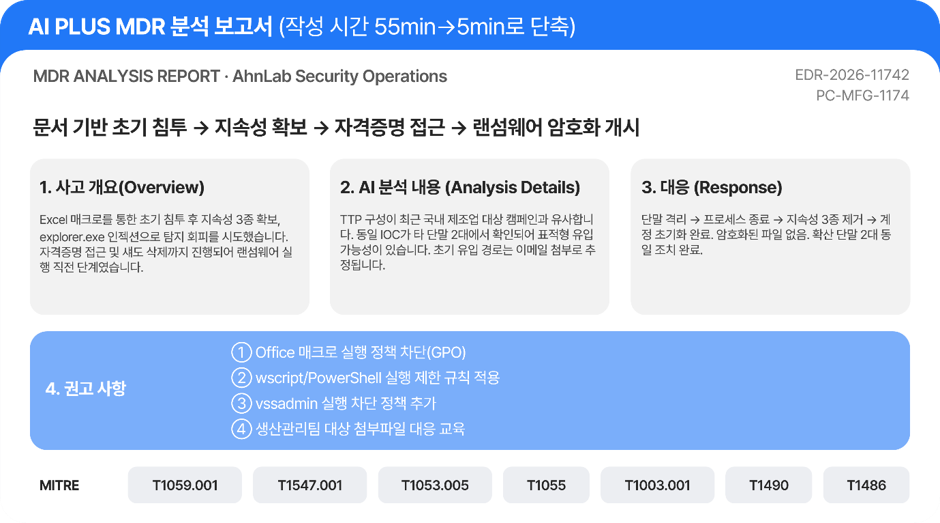
[그림 7] AhnLab AI PLUS 기반 MDR 분석 보고서 예시
그렇다면 AhnLab AI PLUS의 4대 기능을 실제 보안 운영에 적용했을 때 업무 시간은 얼마나 달라질까?
앞서 살펴본 47건의 EDR 이벤트 분석 사례를 기준으로 AhnLab AI PLUS 4대 기능의 적용 전후 소요 시간을 비교한 결과, 위협 검색은 15분에서 1분, 위협 분석은 70분에서 7분, 대응 판단은 20분에서 3분, 보고서 작성은 55분에서 5분으로 줄었다. 전체 소요 시간은 160분에서 16분으로 약 90% 단축된 셈이다.
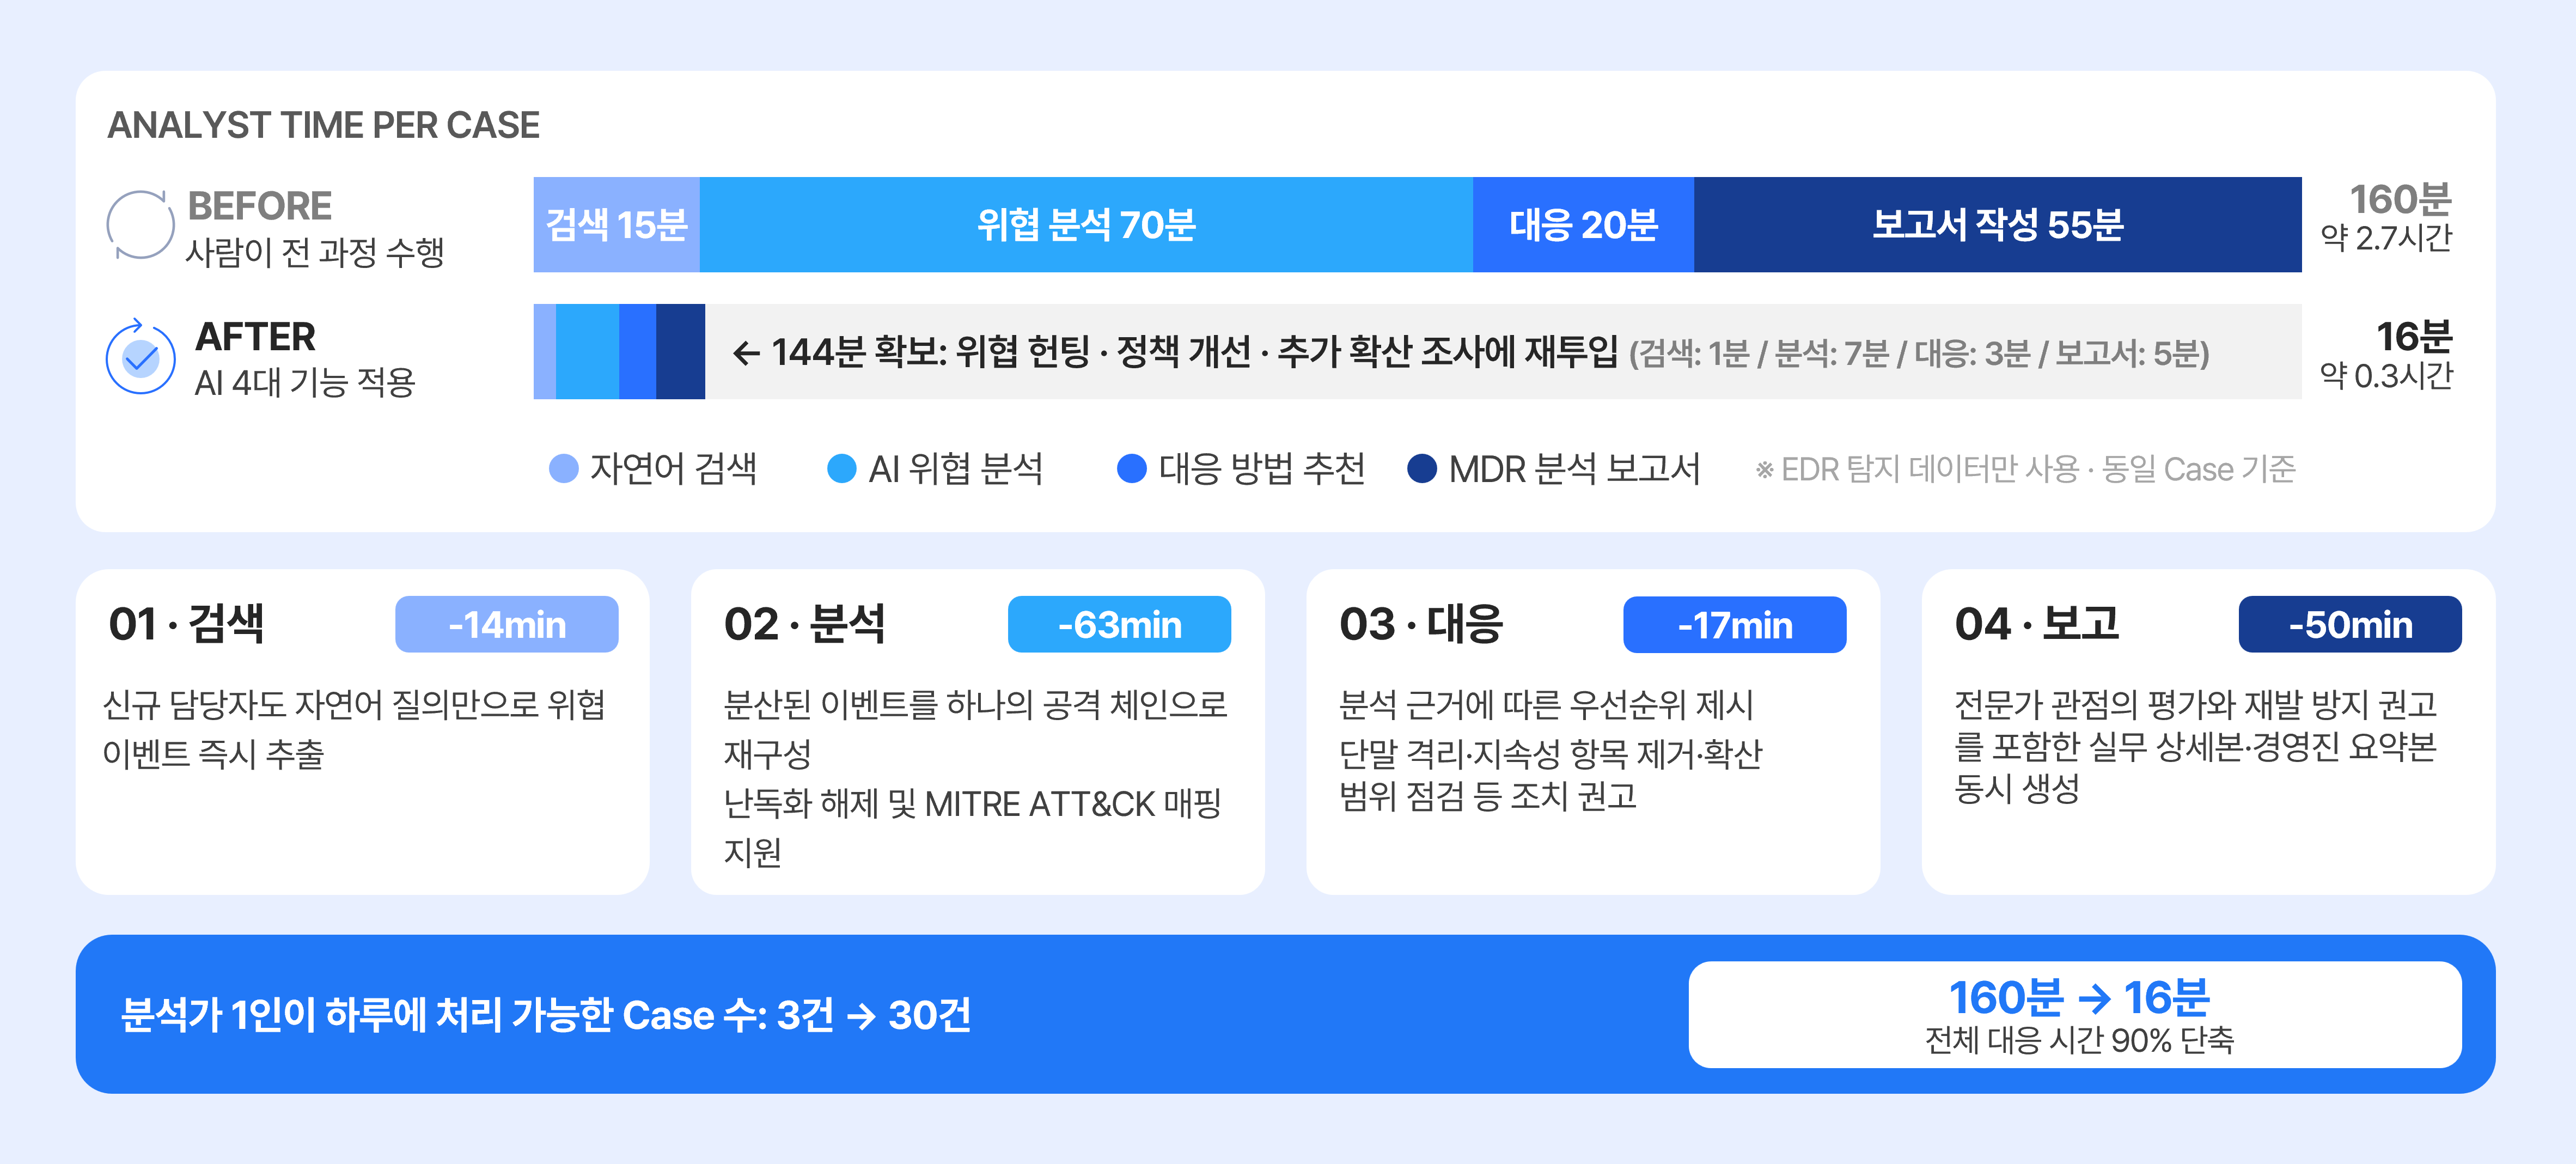
[그림 8] AhnLab AI PLUS 4대 기능 적용 전후 업무 소요 시간 비교(특정 EDR 분석 사례 기준)
이는 특정 EDR 분석 사례를 기준으로 산정한 비교 결과로, 모든 환경에서 동일한 성능을 보장하는 것은 아니다. 그러나 AI 활용으로 반복적인 검색과 분석, 대응 판단, 문서 작성에 투입되는 시간을 줄이면 보안 담당자는 추가 위협 헌팅과 침해 범위 조사, 보안 정책 개선 등에 더 많은 역량을 집중할 수 있다.
궁극적으로 AI 기반 보안 운영의 가치는 기존 보안 솔루션을 대체하는 것이 아니라, 수집된 방대한 보안 데이터의 맥락을 분석하고 이를 실제 대응에 필요한 판단 근거로 전환하는 데 있다. AI가 위협을 분석하고 필요한 조치를 제안하는 동안 사람은 그 결과를 검증하고 최종 대응을 결정한다. 이는 탐지 중심에서 추론과 대응 중심으로 발전하는 보안 운영의 방향을 보여준다.
- AhnLab콘텐츠마케팅팀


