SW가 공격 경로? 실제 침해사고로 살펴본 제품 취약점의 위험
GovWare 2026에서 안랩 ASEC이 공개한 실제 침해사고 3가지와 보안 대응 전략
보안 소프트웨어는 시스템을 보호하기 위한 필수 요소다. 하지만 높은 권한으로 실행되고 운영체제와 밀접하게 연결되는 특성 때문에, 취약점이 발생하면 오히려 공격자의 침투 경로로 악용될 수 있다.
안랩 ASEC(AhnLab Security intelligence Center)은 싱가포르에서 개최된 GovWare 2026에서 보안 제품의 취약점을 악용한 실제 침해사고 사례를 공개했다. 정상적인 언론사 웹사이트를 이용한 워터링 홀(Watering Hole) 공격부터 계열사를 통한 본사 침해, 제로데이 취약점을 악용한 랜섬웨어 공격까지, 서로 다른 세 가지 사건에는 공통적인 공격 방식이 존재했다.
공격자가 신뢰받는 보안 소프트웨어의 취약점을 침투 경로로 활용했다는 점이다.
이번 콘텐츠에서는 안랩이 분석한 실제 공격 사례를 통해 보안 제품이 어떻게 공격 표면(Attack Surface)이 되는지 살펴보고, 기업이 우선적으로 점검해야 할 보안 관리 과제를 정리한다.
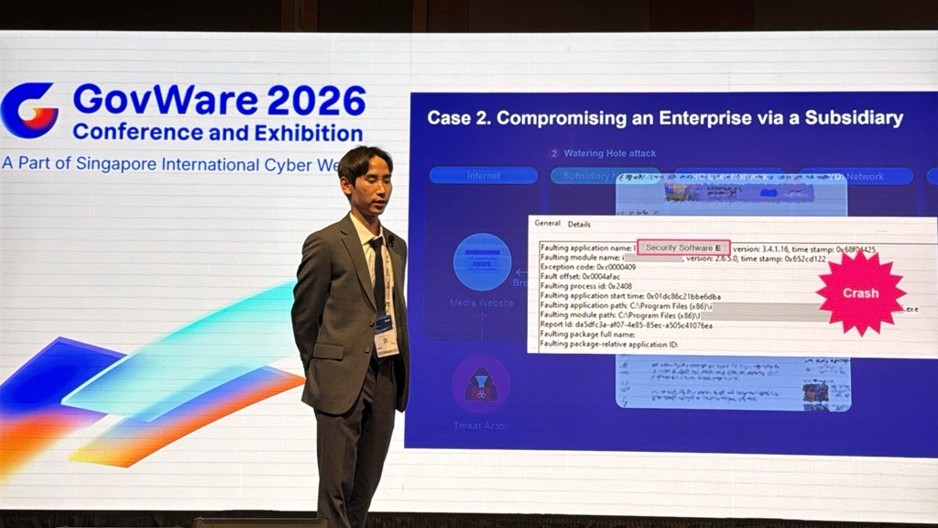
[사진] 안랩 ASEC 이정욱 연구원은 GovWare 2026에서 보안 소프트웨어의 취약점을 악용한 실제 침해사고 사례와 대응 방안을 발표했다.
1. 보안 소프트웨어가 공격 표면이 되는 이유
한국의 독특한 보안 소프트웨어 환경
한국에서는 오랫동안 인터넷뱅킹, 공공서비스, 전자상거래 등 다양한 온라인 서비스를 이용하기 위해 별도의 보안 프로그램을 설치하는 환경이 형성돼 왔다.
전자서명 및 인증을 위한 PKI 모듈, 키보드 입력정보 보호 프로그램, 부정거래 탐지 솔루션, 화면 캡처 방지 및 DRM 프로그램 등이 대표적이다.
과거에는 이러한 기능을 웹브라우저의 ActiveX 기술을 통해 제공하는 경우가 많았다. 그러나 주요 웹브라우저에서 ActiveX와 NPAPI 지원이 중단되면서, 이를 대체하기 위한 이른바 'Non-ActiveX' 방식의 보안 프로그램이 확산됐다.
Non-ActiveX는 브라우저 플러그인 대신 사용자의 PC에 별도의 실행 프로그램을 설치해 보안 기능을 제공하는 방식이다. 일부 프로그램은 백그라운드에서 상시 실행되며, 웹브라우저와 로컬 시스템 사이의 통신을 담당한다.
문제는 이러한 프로그램이 일반적인 웹 콘텐츠보다 높은 시스템 접근 권한을 갖거나, 운영체제의 주요 기능과 직접 연결되는 경우가 있다는 점이다.
공격자가 이러한 프로그램의 취약점을 악용한다면 단순한 웹페이지 접근을 넘어 시스템 내부에서 악성코드를 실행하는 공격으로 이어질 수 있다.
웹브라우저와 로컬 프로그램 사이의 통신 취약점
일반적으로 웹브라우저는 샌드박스(Sandbox)라는 격리된 환경에서 실행된다. 웹페이지에 포함된 스크립트가 운영체제의 명령을 임의로 실행하지 못하도록 제한하기 위해서다.
그러나 일부 Non-ActiveX 보안 프로그램은 웹서비스와 연동하기 위해 PC 내부에서 별도의 에이전트(Agent)를 실행한다.
이 에이전트는 로컬 통신 주소인 localhost를 통해 웹브라우저의 요청을 전달받고, 필요한 보안 기능을 수행한다.
정상적인 환경에서는 웹서비스와 로컬 보안 프로그램을 연결하는 기능이지만, 요청 검증이나 통신 처리 과정에 취약점이 존재한다면 공격자가 이를 악용할 수 있다.
예를 들어 공격자가 변조한 웹페이지에서 취약한 로컬 에이전트로 악의적인 요청을 전달하면, 브라우저의 샌드박스를 직접 우회하는 취약점을 사용하지 않고도 운영체제 수준에서 원격 코드 실행(Remote Code Execution, RCE)이 가능해질 수 있다.
즉, 웹브라우저와 로컬 보안 프로그램 사이의 신뢰 관계가 새로운 공격 경로가 될 수 있는 것이다.
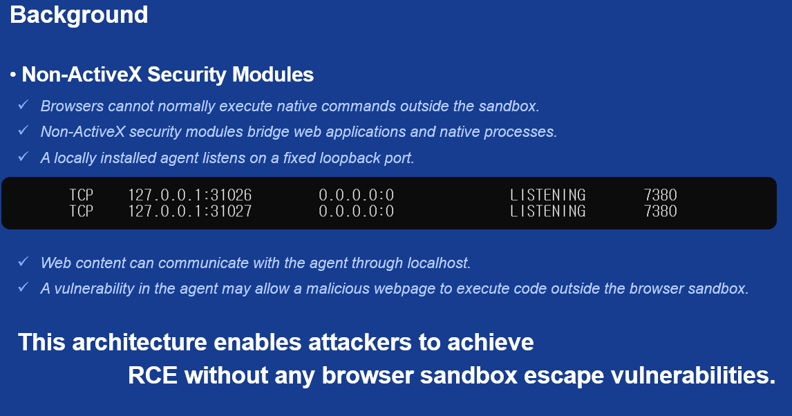
[그림 2] Non-ActiveX 보안 프로그램의 웹브라우저–로컬 에이전트 통신 구조: 웹브라우저와 로컬 보안 프로그램 사이의 통신 경로에 취약점이 존재하면, 악성 웹페이지가 시스템 내부의 코드 실행으로 이어질 수 있다.
2. 실제 침해사고 사례: ① 정상적인 언론사 웹사이트가 공격 거점으로
첫 번째 사례는 정상적인 언론사 웹사이트가 공격자에 의해 침해된 후, 해당 사이트를 방문한 이용자를 대상으로 악성코드를 유포하는 워터링 홀 공격에 활용된 사건이다.
워터링 홀 공격은 공격 대상이 자주 방문하거나 신뢰하는 웹사이트를 먼저 침해한 뒤, 해당 사이트를 방문하는 이용자를 감염시키는 공격 방식이다.
공격자가 피해자에게 직접 악성 파일을 전달하는 대신 정상적인 웹사이트를 공격 경로로 이용한다는 점이 특징이다.
언론사 내부 시스템 침해에서 시작된 공격
안랩의 조사에 따르면 공격자는 언론사의 내부 시스템에 침투한 뒤 탈취한 인증정보를 이용해 접근 범위를 확대했다.
이 과정에서 데이터베이스 서버에 접근해 SIGNBT 백도어를 설치하고, 내부 네트워크 탐색과 정보 유출을 위한 도구를 사용한 정황이 확인됐다.
SIGNBT는 북한 연계 위협 그룹인 Lazarus의 활동에서 사용된 것으로 알려진 악성코드다. 안랩은 침해 시스템에서 확인된 악성코드의 연관성을 근거로 Lazarus가 해당 공격에 관여했을 가능성을 제시했다.
다만 언론사에 대한 최초 침투 경로 자체는 확인되지 않았다.
이후 공격자는 데이터베이스 서버에서 웹서버로 이동해 언론사 웹페이지에 악성 스크립트를 삽입했다.
이로써 정상적인 언론사 웹사이트가 방문자를 대상으로 공격을 수행하는 워터링 홀로 변질됐다.
방문자의 환경에 따라 달라지는 공격
공격자는 웹사이트에 접속한 모든 이용자를 동일하게 공격하지 않았다.
삽입된 스크립트는 방문자의 운영체제, 웹브라우저 종류와 버전, IP 주소, 설치된 보안 소프트웨어 등을 확인했다.
일부 공격에서는 암호화폐 지갑 관련 정보도 표적을 선별하는 조건으로 활용됐다.
공격자는 이러한 조건에 따라 서로 다른 악성 페이로드를 전달하거나, 특정 환경에 맞는 보안 소프트웨어 취약점 공격 코드를 선택했다.
이는 불특정 다수에게 동일한 악성코드를 유포하는 방식과 달리, 공격 대상의 환경을 확인한 뒤 침투 가능성이 높은 경로를 선택하는 방식이었다.
대형 토목·엔지니어링 기업으로 확산
실제로 이 워터링 홀 공격은 국내 한 대형 토목·엔지니어링 기업의 침해로 이어졌다.
해당 기업의 직원이 변조된 언론사 기사를 열람하는 과정에서 PC에 설치된 보안 소프트웨어의 원격 코드 실행 취약점이 악용됐다.
그 결과 직원의 시스템에서 악성코드가 실행됐으며, Lazarus와 연관된 Brandoor 백도어가 설치됐다.
이 사례는 정상적인 웹사이트에 대한 신뢰와 보안 소프트웨어에 대한 신뢰가 동시에 악용될 수 있음을 보여준다.
보안 관점의 시사점
정상적인 웹사이트를 방문했다는 사실만으로 안전성을 보장할 수는 없다. 특히 웹 콘텐츠와 연동되는 로컬 보안 프로그램의 취약점이 존재한다면, 사용자의 별도 파일 실행 없이도 침해가 발생할 수 있다.
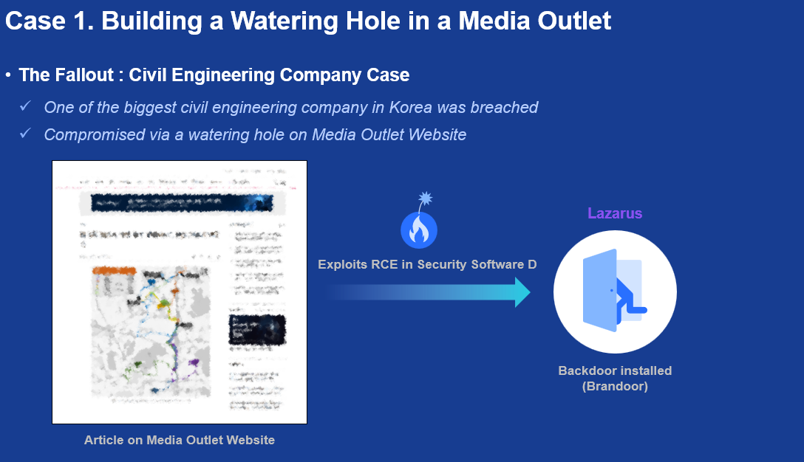
[그림 3] 언론사 웹사이트 침해에서 기업 PC 감염으로 이어지는 공격 흐름: 공격자는 정상적인 언론사 웹사이트에 악성 스크립트를 삽입하고, 방문자의 보안 소프트웨어 취약점을 악용해 기업 내부 시스템에 침투했다.
3. 실제 침해사고 사례: ② 계열사에서 시작된 공격, 본사 핵심 시스템까지 확산
두 번째 사례는 계열사 직원의 PC에서 시작된 침해가 본사 네트워크로 확산되고, 최종적으로 민감정보 유출로 이어진 사건이다.
이 사건에서도 공격의 출발점은 정상적인 언론사 웹사이트였다.
보안 소프트웨어 취약점을 통한 초기 침투
공격자는 언론사 웹사이트를 침해하고, 방문자의 PC에 설치된 특정 보안 소프트웨어의 취약점을 악용하는 공격 코드를 삽입했다.
계열사 직원이 해당 웹사이트에 접속하면서 공격이 시작됐다.
안랩은 사고 조사 과정에서 해당 직원의 PC에 설치된 보안 소프트웨어가 비정상적으로 종료된 Windows 오류 기록을 확인했다. 이 기록은 공격이 전달된 시점과 연관돼 있었다.
이후 공격자는 SIGNBT 백도어와 HookShot 터널링 악성코드를 설치했다.
SIGNBT는 감염 시스템에 대한 지속적인 원격 접근을 지원하고, HookShot은 침해 시스템을 경유해 네트워크 통신을 전달하는 역할을 수행했다.
두 악성코드 모두 기존 Lazarus 활동과의 연관성이 확인된 악성코드로, 안랩은 이를 공격 주체를 분석하는 근거로 활용했다.
또 다른 보안 제품 취약점으로 권한 상승
초기 침투에 성공한 공격자는 감염 PC에 설치된 다른 보안 소프트웨어의 로컬 권한 상승(Local Privilege Escalation, LPE) 취약점을 추가로 악용했다.
이를 통해 악성 프로세스의 실행 권한을 높이고, 시스템에 대한 통제 범위를 확대했다.
공격자는 이후 Mimikatz를 사용해 Windows의 LSASS(Local Security Authority Subsystem Service) 프로세스 메모리에서 인증정보를 탈취했다.
LSASS는 Windows에서 사용자 인증과 관련된 기능을 수행하는 주요 프로세스다. 이곳에 저장된 인증정보가 탈취되면 공격자가 다른 시스템에 접근하는 데 악용할 수 있다.
이 사례에서는 보안 소프트웨어의 취약점이 초기 침투뿐 아니라 권한 상승에도 사용됐다.
계열사에서 본사로 이어진 내부 이동
공격자는 탈취한 인증정보를 이용해 계열사 직원의 PC에서 본사 관리자 노트북으로 원격 데스크톱 프로토콜(RDP) 연결을 수행했다.
이를 통해 계열사와 본사 사이의 네트워크 경계를 넘어 본사 환경에 접근했다.
이후 공격자는 본사의 가상 데스크톱 인프라(VDI)에 저장된 민감정보를 수집했다.
당시 VDI 네트워크에는 외부 연결을 제한하는 방화벽 정책이 적용돼 있었지만, 공격자는 별도의 서버 네트워크에 위치한 백업 서버를 경유하는 방식으로 정보 유출 경로를 확보했다.
최종적으로 수집된 정보는 침해된 관리자 노트북을 거쳐 공격자의 외부 인프라로 유출됐다.
보안 관점의 시사점
이 사건은 계열사나 협력사와의 신뢰 관계가 공격 확산 경로로 악용될 수 있다는 점을 보여준다.
또한 개별 보안 제품의 취약점이 서로 결합되면 초기 침투, 권한 상승, 인증정보 탈취, 내부 이동으로 이어지는 공격 체인이 형성될 수 있다.
따라서 조직은 보안 제품의 취약점 관리뿐 아니라 계열사와 본사 사이의 접근 권한, 인증정보 보호, 네트워크 분리 정책을 함께 점검해야 한다.
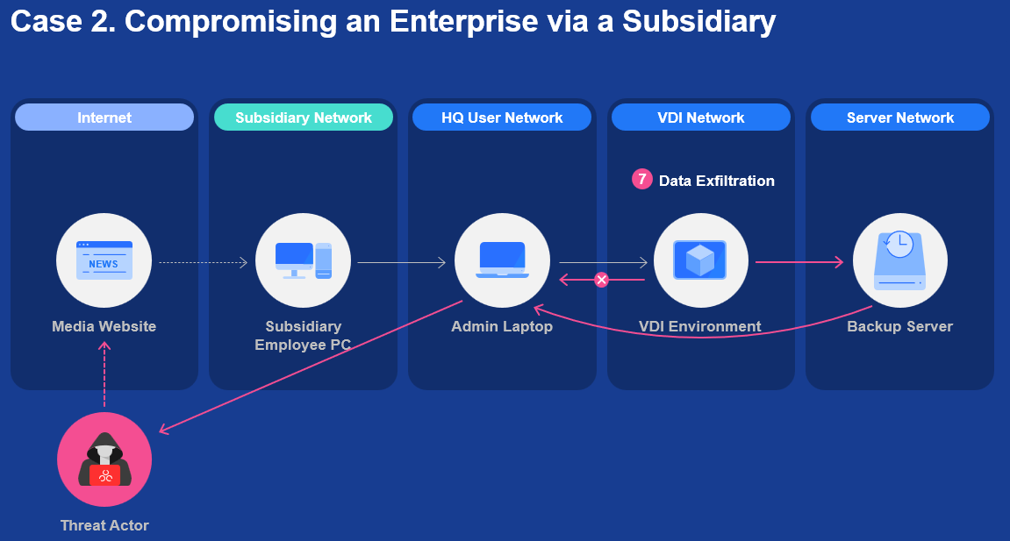
[그림 4] 계열사에서 본사 VDI 환경까지 이어진 공격 흐름: 계열사 PC에서 시작된 침해가 보안 소프트웨어의 권한 상승 취약점과 인증정보 탈취를 거쳐 본사 네트워크 및 VDI 환경으로 확산됐다.
4. 실제 침해사고 사례 ③ 보안 소프트웨어 제로데이 취약점이 랜섬웨어 공격으로
세 번째 사례는 보안 소프트웨어의 제로데이(Zero-day) 취약점을 악용한 공격이 조직 내부로 확산되고, 최종적으로 랜섬웨어 감염과 데이터 암호화로 이어진 사건이다.
제로데이 취약점은 취약점이 발견되거나 악용되는 시점에 이를 해결할 보안 패치가 아직 제공되지 않은 취약점을 의미한다.
이 사건에서 안랩은 실제 공격에 사용된 제로데이 취약점 공격 코드를 확보해 분석했다.
의료기관 웹사이트를 이용한 워터링 홀 공격
공격자는 정상적인 의료기관 웹사이트를 침해한 뒤 악성 자바 스크립트(JavaScript)를 삽입했다.
이후 해당 사이트를 방문한 직원의 PC에 설치된 보안 소프트웨어를 공격했다.
안랩의 분석에 따르면 악성 스크립트는 직원 PC에서 실행 중인 보안 소프트웨어와 웹소켓(WebSocket) 통신을 수행하고, 특수하게 조작된 요청을 전달했다.
이 요청은 보안 소프트웨어 내부의 문자열 처리 과정에서 버퍼 오버플로(Buffer Overflow) 취약점을 유발했다.
버퍼 오버플로는 프로그램이 확보한 메모리 공간보다 많은 데이터를 처리하면서 인접한 메모리 영역을 침범하는 취약점이다. 공격자가 이를 악용하면 프로그램의 정상적인 실행 흐름을 변경하거나 악성코드를 실행할 수 있다.
이번 사건에서는 해당 취약점을 통해 직원 PC에서 원격 코드 실행이 가능해졌다.
내부 시스템으로 확산된 공격
공격자는 직원 PC를 침해한 뒤 내부 네트워크의 구형 Windows 서버로 이동했다.
이 과정에서 SMB(Server Message Block) 취약점을 악용하고, 서버에 저장된 NTLM 해시와 평문 인증정보를 탈취했다.
이후 탈취한 NTLM 해시를 이용한 Pass-the-Hash 공격으로 MS SQL 서버에 접근했다.
Pass-the-Hash는 사용자 비밀번호 자체를 알지 못하더라도 탈취한 인증 해시를 재사용해 다른 시스템에 인증을 시도하는 공격 기법이다.
공격자는 추가로 확보한 평문 비밀번호를 사용해 NAS(Network Attached Storage)에 접근했다.
이러한 내부 이동은 네트워크 내 여러 시스템이 서로 연결돼 있는 환경에서 침해 범위가 빠르게 확대될 수 있음을 보여준다.
데이터 유출 이후 랜섬웨어 배포
공격자는 NAS에 저장된 민감 정보를 수집해 외부 인프라로 유출했다.
이후 감염된 직원 PC를 기반으로 건라(Gunra) 랜섬웨어를 배포했다.
랜섬웨어는 내부 네트워크를 통해 NAS까지 도달했으며, 저장된 데이터를 암호화해 조직의 업무에 상당한 영향을 미쳤다.
특히 이번 사례에서는 데이터 유출과 암호화가 연속적으로 발생했다.
이는 랜섬웨어 대응이 단순히 암호화된 파일의 복구에만 초점을 맞춰서는 안 된다는 점을 보여준다. 초기 침투 이후 공격자가 내부 시스템에 접근하고 정보를 수집하는 단계부터 위협을 탐지하고 차단하는 것이 중요하다.
보안 관점의 시사점
제로데이 취약점은 보안 패치만으로 즉시 대응하기 어려울 수 있다. 따라서 조직은 보안 소프트웨어의 비정상적인 실행과 프로세스 동작을 모니터링하고, 네트워크 내부 이동과 인증정보 탈취 등 후속 공격 행위를 함께 탐지할 수 있는 체계를 마련해야 한다.
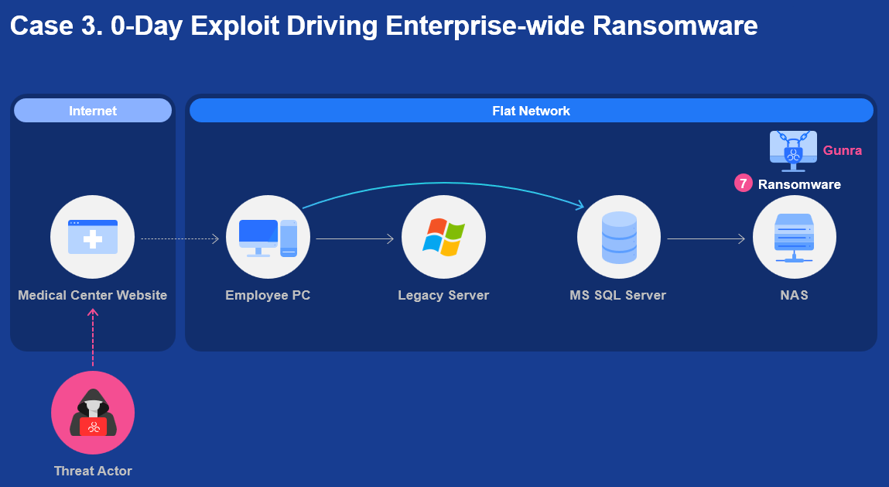
[그림 5] 보안 소프트웨어 제로데이 취약점을 악용한 랜섬웨어 공격 흐름: 의료기관 웹사이트를 통해 전달된 악성 스크립트가 보안 소프트웨어의 제로데이 취약점을 악용했으며, 이후 내부 이동과 정보 유출을 거쳐 Gunra 랜섬웨어 공격으로 이어졌다.
5. 세 가지 공격 사례가 보여주는 공통적인 위험
세 가지 사건은 피해 조직과 공격 목적, 최종 결과가 서로 달랐다.
첫 번째 사례에서는 정상적인 언론사 웹사이트가 공격 거점으로 활용됐고, 두 번째 사례에서는 계열사에서 시작된 침해가 본사로 확산됐다. 세 번째 사례에서는 제로데이 취약점이 랜섬웨어 공격의 초기 침투 경로로 악용됐다.
그러나 세 사건에는 공통적인 특징이 존재한다.
첫째, 보안 소프트웨어 자체가 주요 공격 표면이 됐다.
보안 제품은 시스템을 보호하기 위해 높은 권한을 갖거나 다양한 시스템 기능에 접근하는 경우가 있다. 이러한 특성은 정상적인 보안 기능을 수행하는 데 필요하지만, 취약점이 발생하면 공격자에게도 유리한 조건이 될 수 있다.
둘째, 정상적인 웹사이트가 악성코드 유포 경로로 악용됐다.
세 사례 모두 정상적인 웹사이트를 이용한 워터링 홀 공격이 주요 침투 경로로 사용됐다.
셋째, 조직 내부의 신뢰 관계가 공격 확산에 활용됐다.
공격자는 초기 침투 이후 탈취한 인증정보, 내부 네트워크 연결, 시스템 간 접근 권한 등을 활용해 침해 범위를 확대했다.
넷째, 보안 소프트웨어의 업데이트와 취약점 관리가 중요한 과제로 확인됐다.
보안 제품을 설치했다는 사실만으로는 충분한 보호 수준을 확보할 수 없다. 이미 알려진 취약점이 남아 있거나 보안 패치가 적시에 적용되지 않으면 공격에 노출될 수 있다.
6. 기업이 우선적으로 점검해야 할 보안 대응 전략
안랩은 실제 침해사고 분석 결과를 바탕으로 보안 대응 우선순위 3가지를 제시했다.
① 보안 제품의 예외 정책 점검과 신속한 업데이트
보안 제품은 신뢰받는 소프트웨어라는 이유로 일부 모니터링이나 보안 정책에서 예외 처리되는 경우가 있다.
그러나 이러한 예외가 공격자에게 악용될 수 있으므로, 보안 제품의 실행 프로세스와 권한, 예외 정책을 주기적으로 점검해야 한다.
또한 보안 소프트웨어에 대한 보안 패치를 적시에 적용하고, 오래된 버전이 사용되지 않도록 관리해야 한다.
특히 기업 전체에 배포된 보안 프로그램의 설치 현황과 버전을 파악하고, 업데이트가 누락된 시스템을 식별할 수 있는 중앙 관리 체계가 중요하다.
② 웹브라우저와 로컬 보안 프로그램 사이의 통신 모니터링
웹브라우저와 로컬 에이전트 사이의 통신은 일반적인 네트워크 경계 보안만으로 충분히 파악하기 어려울 수 있다.
따라서 localhost 통신과 보안 프로그램의 비정상적인 프로세스 실행, 예상치 못한 하위 프로세스 생성 등 의심스러운 행위를 모니터링해야 한다.
특히 보안 프로그램이 정상적인 기능 범위를 벗어나 운영체제 명령을 실행하거나 외부 프로세스와 비정상적으로 상호작용하는 경우를 탐지할 수 있어야 한다.
③ 중앙 보안관리 인프라 보호와 네트워크 접근 통제
EPP(Endpoint Protection Platform)나 패치 관리 시스템과 같은 중앙 보안관리 인프라는 다수의 엔드포인트를 관리하기 때문에 침해 시 영향 범위가 커질 수 있다.
안랩은 이러한 관리 인프라를 Tier 0 수준의 핵심 자산으로 취급할 것을 권고했다.
Tier 0는 조직의 인증·권한 및 핵심 보안관리 기능과 밀접하게 연결된 최상위 보호 대상 자산을 의미한다.
이를 위해 관리 인프라에 대한 접근 권한을 최소화하고, 네트워크 분리 정책을 적용하며, 불필요한 외부 터널링 통신을 제한해야 한다.
또한 계열사, 협력사, 본사 사이의 네트워크 연결과 인증정보 사용 현황을 점검해 하나의 시스템 침해가 다른 조직이나 핵심 시스템으로 확산되지 않도록 관리해야 한다.
7. 보안 제품도 지속적으로 검증해야 할 공격 표면
보안 소프트웨어는 기업의 시스템과 데이터를 보호하기 위한 핵심 요소다. 그러나 보안 기능을 제공한다는 이유만으로 해당 소프트웨어 자체의 안전성이 항상 보장되는 것은 아니다.
안랩이 분석한 세 가지 침해사고는 공격자가 보안 제품의 취약점과 시스템 간 신뢰 관계를 결합해 초기 침투부터 내부 확산, 정보 유출, 랜섬웨어 공격까지 수행할 수 있음을 보여준다.
특히 웹브라우저와 로컬 보안 프로그램 사이의 통신 구조, 높은 시스템 권한, 중앙관리 인프라 등은 보안 운영의 효율성을 높이는 요소이면서 동시에 지속적인 점검이 필요한 영역이기도 하다.
기업은 보안 제품의 설치 여부뿐 아니라 취약점 관리와 업데이트 상태, 실행 행위, 시스템 간 접근 권한까지 종합적으로 관리해야 한다.
보안 제품을 신뢰하는 것과 보안 제품의 안전성을 검증하는 것은 별개의 문제다.
신뢰받는 소프트웨어도 공격 표면이 될 수 있다는 전제하에, 보안 제품과 운영 환경 전반에 대한 지속적인 모니터링과 관리가 필요하다.
- AhnLab


