


AhnLab SOAR Basic으로 구현하는 보안 운영 최적화
안랩은 최근 자사 솔루션 간 연계 분석과 자동 대응이 가능한 솔루션 ‘AhnLab SOAR Basic’을 출시했다. AhnLab SOAR Basic은 ▲안랩 솔루션 연계로 자동화된 대응을 제공하는 전용 ‘플레이북(Playbook)’ ▲탐지∙대응 현황 대시보드 ▲대응 결과 보고서 등 주요기능 제공하는 안랩 솔루션 전용 SOAR 플랫폼이다.
AhnLab SOAR Basic을 소개하고 구체적인 활용 방안을 살펴본다.
시작하기에 앞서, SOAR(Security Orchestration, Automation and Response)의 정의를 알아보자. SOAR 플랫폼은 보안 운영 시 유입되는 다양한 보안위협에 대해 대응 수준을 자동으로 분류하고, 표준화된 업무 프로세스에 따라 사람과 기계가 유기적으로 협력할 수 있도록 지원한다.
AhnLab SOAR Basic은 ▲안랩 솔루션 연계로 통합 및 자동화된 대응을 제공하는 전용 ‘플레이북(Playbook)’ ▲탐지∙대응 현황 대시보드 ▲대응 결과 보고서 등 위협 대응 수준 강화와 업무 자동화를 위한 주요 기능을 제공한다
AhnLab SOAR Basic은 안랩 솔루션 전용 플레이북으로 위협에 대한 통합 대응 역량과 보안담당자의 업무 효율성을 높인 점이 특징이다. 여기서, 플레이북은 다년간 축적된 안랩의 위협 대응 시나리오를 기반으로 위협 종류, 상황 별 통합 대응 프로세스를 표준화한 일종의 대응 절차서로 이해하면 된다.
일반적으로 위협이 탐지되면 보안담당자가 분석/알림/네트워크 차단 등 복잡한 대응 절차를 개별적으로 실행해야 한다. 그러나 AhnLab SOAR Basic을 이용하면 내장된 ‘플레이북’이 사전에 정의해 놓은 ‘위협 대응’, ‘보안강화’, ‘운영 관리’ 등 목적별 시나리오에 따라 안랩의 엔드포인트와 네트워크 보안 솔루션의 다양한 기능을 연계해 통합적이고 자동화된 대응이 가능하다.

[그림 1] AhnLab SOAR Basic 개념도
안랩은 지속적으로 플레이북을 비롯한 기능 업데이트를 제공해 보안 담당자의 관리 부담도 최소화했다. AhnLab SOAR Basic은 써드파티(3rd party) 보안 솔루션 연계를 위한 구축과정이 없이 안랩 솔루션만 있다면 설치 방식으로 손쉽게 사용할 수 있기 때문에 안랩 제품을 사용하는 고객들은 구축에 소요되는 비용과 시간을 줄일 수 있다.
안랩 제품서비스기획실 김창희 실장은 “여전히 많은 기업이 보안 전문인력 부족이나 솔루션 활용방안 부재 등으로 위협대응 수준 향상에 어려움을 겪고 있다”며, “AhnLab SOAR Basic’으로 보안 대응 역량 강화와 운영 자동화를 고민하는 기업의 고민을 도와줄 수 있을 것으로 기대한다”고 말했다.
AhnLab SOAR Basic과 기존 SOAR의 차이
기존 SOAR 플랫폼의 경우 SIEM(Security Information & Event Management)과의 연계를 바탕으로 이기종 솔루션 간 연동, 프로세스 및 정책 실행, 리포팅 등을 통해 보안 관제 자동화를 구현해왔다. SOC(Security Operation Center) 조직을 갖추고 있는 중대형 공공기관 또는 기업에서 활용하는 것이 일반적이었다.
반면, AhnLab SOAR Basic은 이기종 솔루션 간 연계는 제공하지 않지만 안랩 솔루션을 사용하고 있는 고객의 환경에서 엔드포인트와 네트워크 영역을 융합 및 연계하여 자동화된 대응과 리포팅 등을 가능하도록 한다.
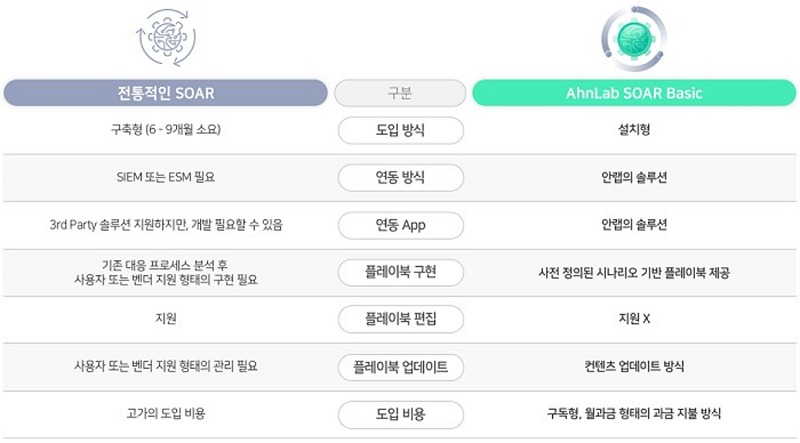
[그림 2] AhnLab SOAR Basic과 기존 SOAR 비교
기존 SOAR 대비 AhnLab SOAR Basic이 갖는 주요 장점은 아래와 같이 3가지 정도로 요약할 수 있다.
① 안랩 제품간 연계 및 자동화를 통한 실시간 위협 대응 효과
② 설치형으로 쉬운 연동 제공
③ 업데이트 방식의 최신 위협 시나리오 기반 플레이북 제공
기본적으로 제공되는 플레이북과 제품 연계 활용 방안
AhnLab SOAR Basic을 통해 기본적으로 제공되는 플레이북은 크게 ▲위협 대응 ▲보안 강화 ▲운영 관리 3가지 카테고리에 걸쳐 총 30여개의 케이스로 세분화되어 있다.
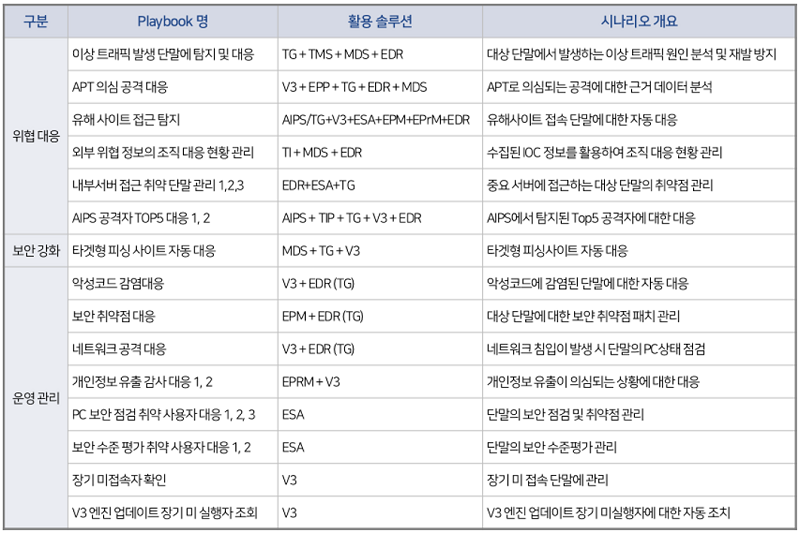
[표 1]과 같이 기본적으로 내장되어 있는 30여개 플레이북 시나리오 중 카테고리 별로 대표적인 케이스들을 소개한다. 이를 통해, 실제 환경에서 해당 플레이북들이 어떻게 동작하고 실행되는지 알아보도록 하자.
1. 위협 대응 - 내부서버 접근 취약 단말 관리
내부서버 접근 취약 단말 관리 시나리오는 EDR(V3), ESA, TrusGaurd(TG) 제품에 대한 연계 기반으로 구성되어 있다. 플레이북은 취약한 단말을 대상으로 초기 침투 후 이루어지는 내부 이동(lateral movement)과 취약한 단말이 조직 내부 주요 서버에 접근하는 위협을 사전에 탐지하여 경보를 할 수 있도록 제작되었다.
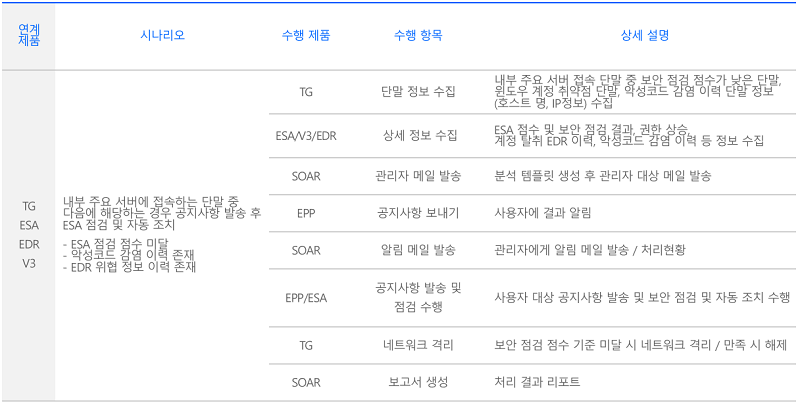
최근, 대다수의 지능형 지속 위협(APT)은 내부이동 과정을 통해 주요 서버에 접근하고, 권한을 탈취하여 랜섬웨어를 전사적으로 배포하거나 중요 데이터를 탈취하는 행위를 수행한다. 따라서, 취약한 단말에 대한 주요 서버 접근 이력 관리는 위협 대응 관점에서 매우 중요하다. AhnLab SOAR Basic을 활용하면 제품 간 연계를 통해 이를 효과적으로, 또 효율적으로 구현할 수 있다.
2. 보안 강화 - 타겟형 피싱 사이트 자동 대응
타겟형 피싱 사이트 자동 대응 시나리오는 MDS, TG, V3 제품에 대한 연계 기반으로 구성되어 있다. 플레이북은 악성코드의 초기 침투 유형으로 가장 많이 발생되고 있는 스피어 피싱 메일에 포함된 피싱 사이트 URL 정보를 추출하여, 네트워크 기반 자동 차단을 수행할 수 있도록 제작되었다.

AhnLab SOAR Basic의 플레이북을 활용하면, 위협 정보를 기반으로 네트워크 장비에 차단 정책을 수작업으로 추가하지 않아도 되어, 업무 효율성을 상승시킬 수 있다. 보안 강화 관점에서도 추가적으로 발생할 수 있는 동일 공격을 사전에 차단함으로써, 견고한 보안 운영 환경을 유지할 수 있게 된다.
3. 운영 관리 - PC 보안 점검 취약 사용자 대응
PC 보안 점검 취약 사용자 대응 시나리오는 ESA 제품에 대한 연계 기반으로 구성되어 있다. 플레이북은 ESA를 통한 보안점검 점수 기준 초과, 취약항목 기준 초과, 보안진단 미실행 기간 초과 단말을 선별하여 사용자에게 경고 알림을 보내고 관리자가 처리 현황 리포팅을 자동으로 수행할 수 있도록 제작되었다.
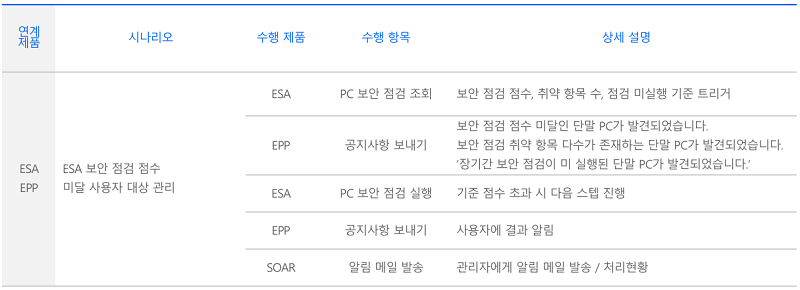
대다수의 보안 솔루션들은 로그를 확인할 수 있는 콘솔을 제공하나, 보안 관제를 수행하는 조직을 제외하면 해당 콘솔을 실행한 상태로 업무시간 내내 모니터링하는 보안 담당자들은 거의 없다. 이 플레이북을 활용하면, 사람이 실시간 모니터링을 하지 않아도 보안 규칙에 위배되는 단말 및 사용자들에게 자동 경고 알림을 보낸다. 또한, 관리자도 결과에 대해 자동으로 리포팅을 받을 수 있기 때문에 보안 운영 최적화 관점에서 매우 유용하게 활용될 수 있다.
마치며
AhnLab SOAR Basic은 플레이북 시나리오에 대한 지속적인 업데이트를 통해 최신 위협 트렌드를 반영한 위협 대응 역량을 강화하고 고객이 보안을 강화해 나갈 수 있도록 할 예정이다.
이 글을 읽는 독자들 중, 보안 업무에 대한 과부하로 전사적인 보안 업무 프로세스를 최적화하고자 하는 분이 있다거나, 소수의 보안 인력 운영만으로도 안랩 솔루션간 연계를 통해 다양한 위협들을 대상으로 시나리오 기반의 실시간 대응을 수행하고자 하는 분이 있다면 AhnLab SOAR Basic이 해당 도전과제를 효과적으로 해결할 수 있을 것으로 생각된다.
AhnLab SOAR Basic에 대한 소개와 활용 방안은 다음 웨비나를 통해서도 확인할 수 있다.
- AhnLab솔루션컨설팅팀 함경호 차장


