


[Hot Issue] 개인정보 보호도 자기주도형이 대세?!
‘개인정보’는 ‘나’와 ‘남’을 구별해주는 정보다. 매우 개인적이고 비밀스러운 정보이며, 특별한 경우를 제외하고는 남과 공유하지 말 것을 권장한다. 하지만 인터넷이나 모바일 서비스 이용을 위해서는 개인정보 입력이 반드시 필요하고, 이렇게 입력된 개인정보들은 우리의 의지와는 상관없이 악용되는 경우가 적잖았다. 따라서 개인정보를 취급하는 업체도 물론 물샐틈없는 개인정보 보호 장치를 마련해야 하지만, 정보의 주체인 개인의 보안 의식 강화와 실천이야말로 더할 나위 없이 중요하다. 주기적으로 비밀번호를 변경하는 것, 안티바이러스 제품을 설치해 사용하는 것은 사소하지만 가장 기본적이고도 중요한 개인정보 보호책이다. 너무 익숙해서 무심히 방치했던 건 아닌지, 점검해볼 때다.
우리나라 인터넷 이용자 열 명 중 예닐곱 명은 개인정보 유출 피해 경험이 있는 것으로 나타났다. 그럼에도 불구하고 80% 정도의 사용자들은 이용 중인 인터넷 사이트의 비밀번호를 거의 변경하지 않고 있으며, 그나마도 1~2개의 엇비슷한 비밀번호를 사용하고 있는 등 기본적인 보안 수칙을 실천하지 않고 있었다. 이는 사용자들의 낮은 보안의식을 대변하는 것이며, 스마트폰 같은 모바일 기기와 관련한 보안 수준은 더욱 뒤떨어져 개인정보 보호에 대한 재점검이 시급한 것으로 드러났다.
이 같은 결과는 안철수연구소(대표 김홍선, www.ahnlab.com)가 안철수연구소 홈페이지(www.ahnlab.com) 방문자를 대상으로 실시한 개인정보 보호 실태 설문조사 결과에 따른 것이다. 이번 설문조사는 2012년 1월 12일부터 26일까지 2주에 걸쳐 진행됐으며 총 1337명이 설문에 참여했다.
개인정보 유출 피해 경험 66.1%•금전적 피해 42.4%
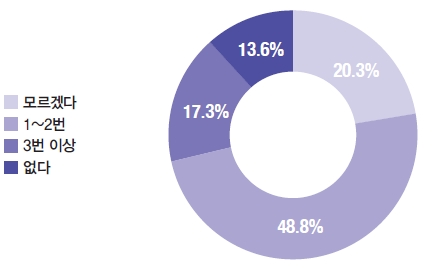
2011년 한 해 동안 개인정보 유출 피해를 경험했다는 응답은 전체 응답자의 66.1%로 조사됐다. 이는 모르거나 없다고 답한 33.9%의 두 배 가까운 수치다. 특히 피해 경험자 중 1/4은 3번 이상 피해를 경험했다고 답했다.
Q1. 개인정보 유출 피해 경험이 있는가?
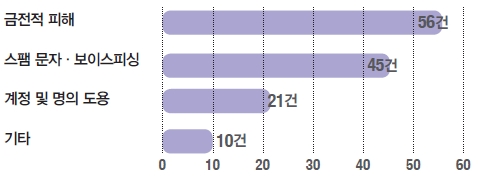
피해 경험이 있다고 답한 응답자 중 14.9%는 구체적인 피해를 입었다고 전했다. 구체적인 피해로는 금전적 피해가 56건으로 가장 많았고, 스팸 문자나 보이스피싱이 45건, 계정 및 명의 도용 21건, 기타 10건으로 나타났다. 정신적인 피해와 개인정보 유출에 대한 분노를 표출하는 응답자도 있었다.
Q2. 구체적으로 어떤 개인정보 유출 피해를 입었는가?
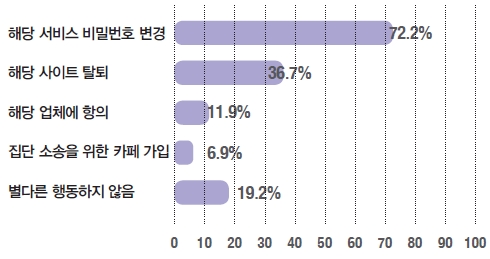
그러나 개인정보 유출 피해를 당한 후에도 피해자들의 행동은 그리 적극적이지 않았던 것으로 보인다. 72.2%의 피해자가 해당 서비스의 비밀번호를 변경하고, 36.7%는 해당 사이트를 탈퇴하는 개인적인 대응을 했던 것으로 조사됐다. 그러나 해당 업체에 항의한 피해자는 전체의 11.9%에 불과했고 집단 소송을 위한 카페에 가입하는 등 조직적인 대응 태세를 취한 피해자는 6.9%였다. 별다른 행동을 하지 않은 피해자도 19.2%나 됐다.
Q3. 개인정보 유출 피해를 입은 후 취한 행동은(중복 응답)?
주기적인 비밀번호 변경 13.1%뿐
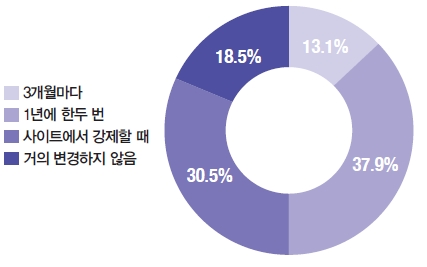
인터넷 사이트 사용 시 주기적인 비밀번호 변경은 개인정보를 보호하는 기본 수칙이다. 그러나 3개월마다 주기적으로 변경하는 사용자는 전체 응답자의 13.1%에 불과한 것으로 드러났다. 1년에 한두 번 변경하는 응답자가 37.9%로 가장 많았고, 사이트에서 강제할 때에야 변경한다는 답변이 30.5%로 나타났다. 거의 변경하지 않고 사용한다는 응답자도 18.5%였다.
Q4. 가입/이용중인 사이트의 비밀번호를 얼마나 자주 변경하는가?
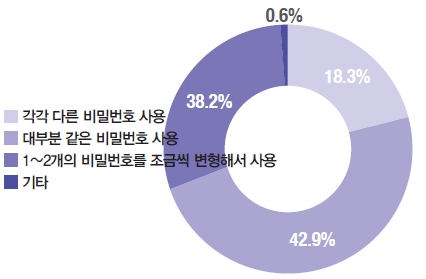
사용하는 비밀번호의 다양성을 보면 문제는 더욱 심각해진다. 사이트마다 각기 다른 비밀번호를 사용한다는 응답자는 전체 응답자 열 명 중 채 두 명도 되지 않았다. 반면 대부분 같은 비밀번호를 사용하거나 1~2개의 비밀번호를 조금씩 변형해 사용한다는 응답은 무려 87.4%에 달해 개인정보 보호 실천이 매우 저조함을 드러냈다. 일부 사용자는 사이트의 중요성에 따라 특별히 다른 비밀번호를 사용하기도 한다고 응답했다.
Q5. 사이트마다 다른 비밀번호를 사용하는가?
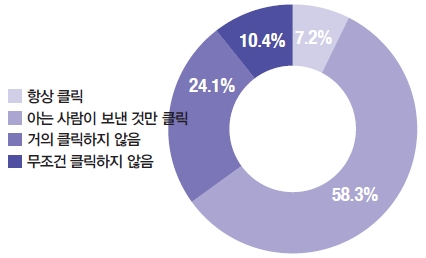
이메일이나 SNS 메시지를 통해 받은 파일이나 URL 링크를 받았을 때, 아는 사람이 보낸 것만 선별해서 클릭한다는 응답은 58.3%로 가장 많았다. 거의 클릭하지 않거나 무조건 클릭하지 않는다는 응답이 34.5%로 나타났고 항상 클릭한다는 위험한 응답자는 7.2%였다.
Q6. 이메일이나 SNS 메시지에 파일 또는 URL 링크가 첨부돼 있을 경우, 어떻게 하는가?
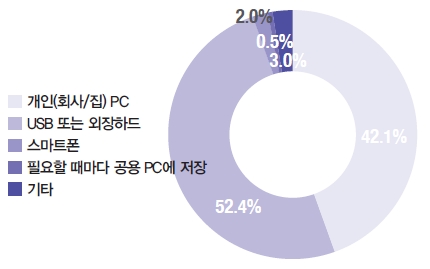
온라인 금융 거래나 전자상거래, 정부기관 이용 시 필요한 공인인증서는 USB나 외장하드에 저장해둘 것이 권장된다. 전체 응답자의 52.4%가 이처럼 이동식 저장장치를 활용하고 있었다. 회사나 가정의 PC에 보관한다는 응답도 42.1%에 달해 타인에게 노출될 위험을 안고 있었다. 최근 모바일 기기 사용이 늘면서 스마트폰에 저장한다는 사용자도 2.0% 있었으며 필요할 때마다 공용 PC에 저장한다는 응답은 0.5%였다.
Q7. 공인인증서는 어디에 보관하는가?
안티바이러스 설치 PC 97.0% • 모바일 54.9%
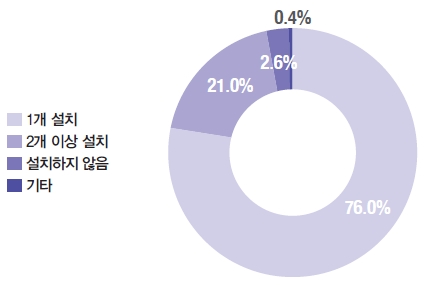
PC에 안티바이러스 제품을 설치하는 것은 이제 보편화된 것으로 보인다. 전체 응답자의 97.0%가 백신을 1개 이상 설치한 것으로 조사됐다. 2개 이상 설치한 응답자도 21.0%에 달했다. 설치하지 않았거나 모르겠다는 응답자는 3.0%였다. 그러나 안티바이러스 제품을 2개 이상 설치하면 프로그램 오류나 PC 리소스 저하가 발생할 수 있어 바람직하지 않다.
Q8. PC에 안티바이러스 제품을 설치했나?
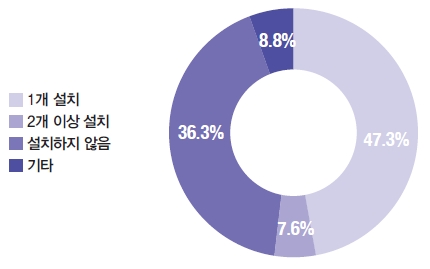
대부분의 사용자가 PC에 안티바이러스 제품을 설치한 반면, 모바일 기기에 대한 경계는 느슨한 것으로 나타났다. 최근 스마트폰이나 태블릿 PC 같은 모바일 기기의 사용이 급증하면서 이를 통한 개인정보 유출 문제가 대두되고 있다. 하지만 조사 결과, 2개를 설치했다는 7.7%의 응답자를 합해 절반이 겨우 넘는 54.9%만이 모바일용 안티바이러스 제품을 설치한 것으로 드러났다. 36.3%는 설치하지 않았다고 응답했다.
Q9. 스마트폰/태블릿 PC에 안티바이러스 제품을 설치했는가?
많은 이들이 사용하고 있는 스마트폰에는 연락처, 통화 내역, 문자, 사진 등은 물론 위치 정보, 이메일 정보, 인터넷 접속 내역, 전자결재 등 중요하고 민감한 개인정보나 업무 관련 정보가 들어있다. 그런데 일부 스마트폰 애플리케이션은 하드웨어 제어, 휴대전화 상태 및 ID 읽기, 네트워크 통신 등에 필요하다며 과도한 권한을 요구해 개인정보를 빼내기도 한다. 따라서 스마트폰 애플리케이션을 다운로드할 때마다 권한을 꼼꼼히 확인하는 것이 필요하다.
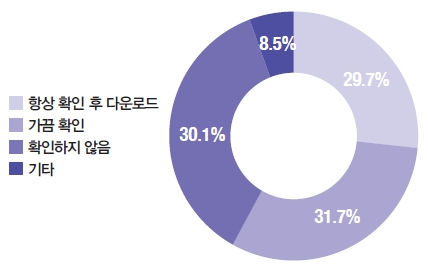
하지만 다운로드할 때마다 권한을 확인하는 사용자는 전체의 29.7%였고 이따금 확인한다고 응답한 31.7%를 합해도 61.4%로, 전체 사용자의 2/3를 넘지 못했다.
Q10. 스마트폰 애플리케이션을 다운로드할 때 권한을 확인하는가?
개인정보 보호, 기본부터 시작하자
살아있는 개인에 관한 정보로서 이름, 주민등록번호 및 영상 등을 통해 개인을 알아볼 수 있는 정보, 그 정보만으로는 특정 개인을 알아볼 수 없더라도 다른 정보와 쉽게 결합해 알아볼 수 있는 정보를 ‘개인정보’라고 일컫는다(개인정보보호법).
익히 알고 있듯이, 주민등록번호/이메일 주소/무선이동통신 전화번호/운전면허번호/요금 납부 관련(은행•신용카드 등) 정보 등은 개인을 직접적으로 식별할 수 있는 개인정보다. 이름/주소/유선전화번호/성별/나이/착발신 통화•위치 정보/음성사서함(비밀번호)/문자 메시지 등은 직접적으로 개인을 식별할 수는 없지만 다른 정보와 쉽게 결합해 개인을 식별할 수 있는 간접 식별 개인정보다. 뿐만 아니라 가족 구성원의 이름, 직업, 학교 성적 및 면허증, 군번 및 계급, 소유 토지 및 차량, 이자소득, 전과기록, IQ, 혈액형, 비디오 대여 기록도 개인정보의 범주에 포함된다.
이러한 정보들은 PC, 스마트폰, 태블릿 PC 등을 통해 온라인 서비스나 커뮤니티 활동에 다양하게 활용되고 있으나 그 안전성에 대해서는 누구도 자신할 수 없다. 따라서 내 개인정보는 내가 지킨다는 주인의식과 더불어, 비밀번호 변경같은 기본 수칙부터 다시 점검해보아야 할 것이다.@
- AhnLab세일즈마케팅팀 정진옥


