ARTEX의 진화: 안랩이 추적한 AI 기반 침투 테스트 인프라
AI가 사이버 보안 영역에 빠르게 적용되면서 침투 테스트 도구의 형태도 변화하고 있다. 생성형 AI를 활용해 코드를 작성하거나 정보를 검색하는 수준을 넘어, 여러 AI Agent가 역할을 나누고 외부 도구와 연동해 보안 테스트 과정을 수행하는 형태로 발전하고 있다.
AhnLab SEcurity intelligence Center(ASEC)는 앞서 지난 10월 1일, LLM 기반 자율 침투 테스트 도구 ARTEX가 운영되는 인프라를 추적하고 관련 분석 결과를 공개했다.
AI가 공격의 진입장벽을 낮춘다: ASEC이 추적한 ARTEX 인프라 | AhnLab
이후에도 관련 인프라를 지속적으로 추적한 결과, ARTEX와 함께 AI API Gateway, 공격 표면 관리(ASM), 침투 테스트 프레임워크, C2 등 다양한 서비스와 도구가 운영되는 환경을 추가로 확인했다.
특히 인터넷에 노출된 ARTEX v2도 새롭게 확인됐다. ARTEX v2는 여러 Worker Agent를 중앙의 Planner가 조율하는 구조를 갖추면서, 기존 자율 침투 테스트 도구에서 다중 Agent 기반 보안 테스트 환경을 통합적으로 조율·관리하는 플랫폼으로 발전하고 있다.
이번 글에서는 ASEC가 추가로 확인한 ARTEX 관련 인프라와 ARTEX v2의 특징을 통해 AI 기반 침투 테스트 도구가 어떻게 진화해 왔는지 살펴본다.
ARTEX 인프라에서 추가로 확인된 공격·보안 도구
ARTEX는 GitHub에 공개된 LLM 기반 자율 침투 테스트 도구다. 다수의 AI Agent를 활용해 자산 탐색, 취약점 점검 및 공격 과정을 자동화할 수 있도록 개발됐다.
ASEC는 앞선 분석 이후에도 ARTEX의 특징을 기반으로 관련 인프라를 지속적으로 추적했다. 이번에는 식별된 인프라에서 외부에 노출된 웹 서비스를 추가로 분석해 어떤 도구와 서비스가 운영되고 있는지 살펴보았다.
분석 결과 ARTEX뿐 아니라 AI API Gateway, 공격 표면 관리(ASM), 침투 테스트 프레임워크, C2, 인프라 관리 도구 등 다양한 서비스가 확인됐다.
확인된 웹 서비스 가운데 ARTEX 자율 침투 테스트 콘솔이 식별된 시스템은 394개(46.46%)였다. 이어 Sub2API - AI API Gateway가 252개(29.72%), 공격 표면 관리 도구인 Scope Sentry가 22개(2.59%), CyberStrikeAI가 15개(1.77%) 시스템에서 확인됐다.
| 웹 서비스 | 주요 기능/분류 | 확인 건수 | 비율 |
|---|---|---|---|
| ARTEX | AI 기반 자율 침투 테스트 | 394 | 46.46% |
| Sub2API | AI API Gateway | 252 | 29.72% |
| Scope Sentry | 공격 표면 관리(ASM) | 22 | 2.59% |
| CyberStrikeAI | AI 기반 침투 테스트 | 15 | 1.77% |
| ARL-Next | 자산 탐색/ASM | 4 | 0.47% |
| LunaFox | 공격 표면 관리(ASM) | 1 | 0.12% |
| Acunetix | 취약점 스캐너 | 1 | 0.12% |
| MultiC2 | C2 | 1 | 0.12% |
| Mythic | C2/레드팀 | 1 | 0.12% |
[표] ARTEX 관련 인프라 분석에서 확인된 주요 웹 서비스
※ 위 수치는 ARTEX 관련 특징을 기반으로 식별한 인프라에서 각 웹 서비스가 확인된 시스템 수이며, 해당 시스템이 모두 공격 또는 악성 목적으로 운영되고 있음을 의미하지 않는다.
특히 ARTEX 외에도 AI API Gateway인 Sub2API가 다수 확인됐으며, Scope Sentry, CyberStrikeAI를 비롯한 ASM·침투 테스트·C2 관련 도구도 일부 시스템에서 식별됐다.
이는 ARTEX가 실제 인터넷 환경에서 다양한 AI 기반 및 기존 공격·보안 도구와 함께 운영되는 사례가 존재한다는 점을 보여준다.
다만 동일한 시스템에 여러 서비스가 존재한다는 사실만으로 공통 운영 주체를 특정하거나 악성 목적으로 사용되고 있다고 판단할 수는 없다. 분석 과정에서는 인프라 관리 플랫폼, 교육 서비스, 상용 애플리케이션 등 ARTEX와 직접적인 연관성이 확인되지 않은 일반 웹 서비스도 식별됐다.
일부 시스템은 보안 연구자나 침투 테스트 수행자가 운영하거나 다목적 서버 또는 공유 인프라로 활용되고 있을 가능성도 고려해야 한다.
CyberStrikeAI와의 중복, 추가 분석에서도 확인
ARTEX 관련 인프라에서는 CyberStrikeAI가 함께 운영되는 사례도 다시 확인됐다.
CyberStrikeAI는 분석 대상 가운데 15개 시스템에서 확인됐으며, 일부 시스템에서는 Mythic, MultiC2, Acunetix 등 다른 보안·공격 관련 도구도 식별됐다.
CyberStrikeAI는 AI를 활용해 자산 탐색, 보안 도구 및 워크플로 자동화, 공격 체인 분석, WebShell 및 C2 관리 등을 지원하는 오픈소스 플랫폼이다.
그러나 이러한 중복만으로 각 프로젝트 개발자 간의 연관성이나 공통 운영 주체를 특정할 수는 없다.
ASEC가 주목하는 것은 특정 공격 조직과의 연관성이 아니라, ARTEX와 함께 정찰, 취약점 탐색, 침투 테스트, 침투 후 활동 등을 지원할 수 있는 다양한 도구가 실제 인터넷 환경에서 관찰되고 있다는 점이다.
ARTEX v2, ‘Agent Security Workbench’로 진화
이번 추가 분석에서 특히 주목할 부분은 인터넷에 노출된 ARTEX v2 인스턴스가 확인됐다는 것이다.
ARTEX v2는 기존 콘솔보다 구조화된 다중 Agent 실행 환경을 제공하며, 인터페이스에서는 ARTEX를 ‘Agent Security Workbench’로 소개하고 있다.
확인된 환경에서는 중앙의 Planner가 여러 Worker Agent를 조율한다. 각 Agent의 실행 상태와 동작 시간을 확인할 수 있으며, 탐색 경로, 식별 자산, 증거 및 트래픽 수집, 도구 실행 등도 별도의 구성 요소로 관리한다.
또한 공유 Workspace 데이터와 보고서, MCP(Model Context Protocol) 연동, 재사용 가능한 Skills, Agent 설정 등 다중 Agent의 작업을 지원하는 기능도 제공한다.
실제 완료된 테스트 작업에서도 중앙 Planner가 여러 Worker Agent를 동시에 관리하는 형태가 관찰됐다.
이를 통해 ARTEX v2가 단순히 개별 침투 테스트 작업을 자동화하는 도구를 넘어 여러 Agent의 작업과 도구, 데이터를 하나의 환경에서 조율하고 관리하는 플랫폼 형태로 발전하고 있음을 확인할 수 있다.
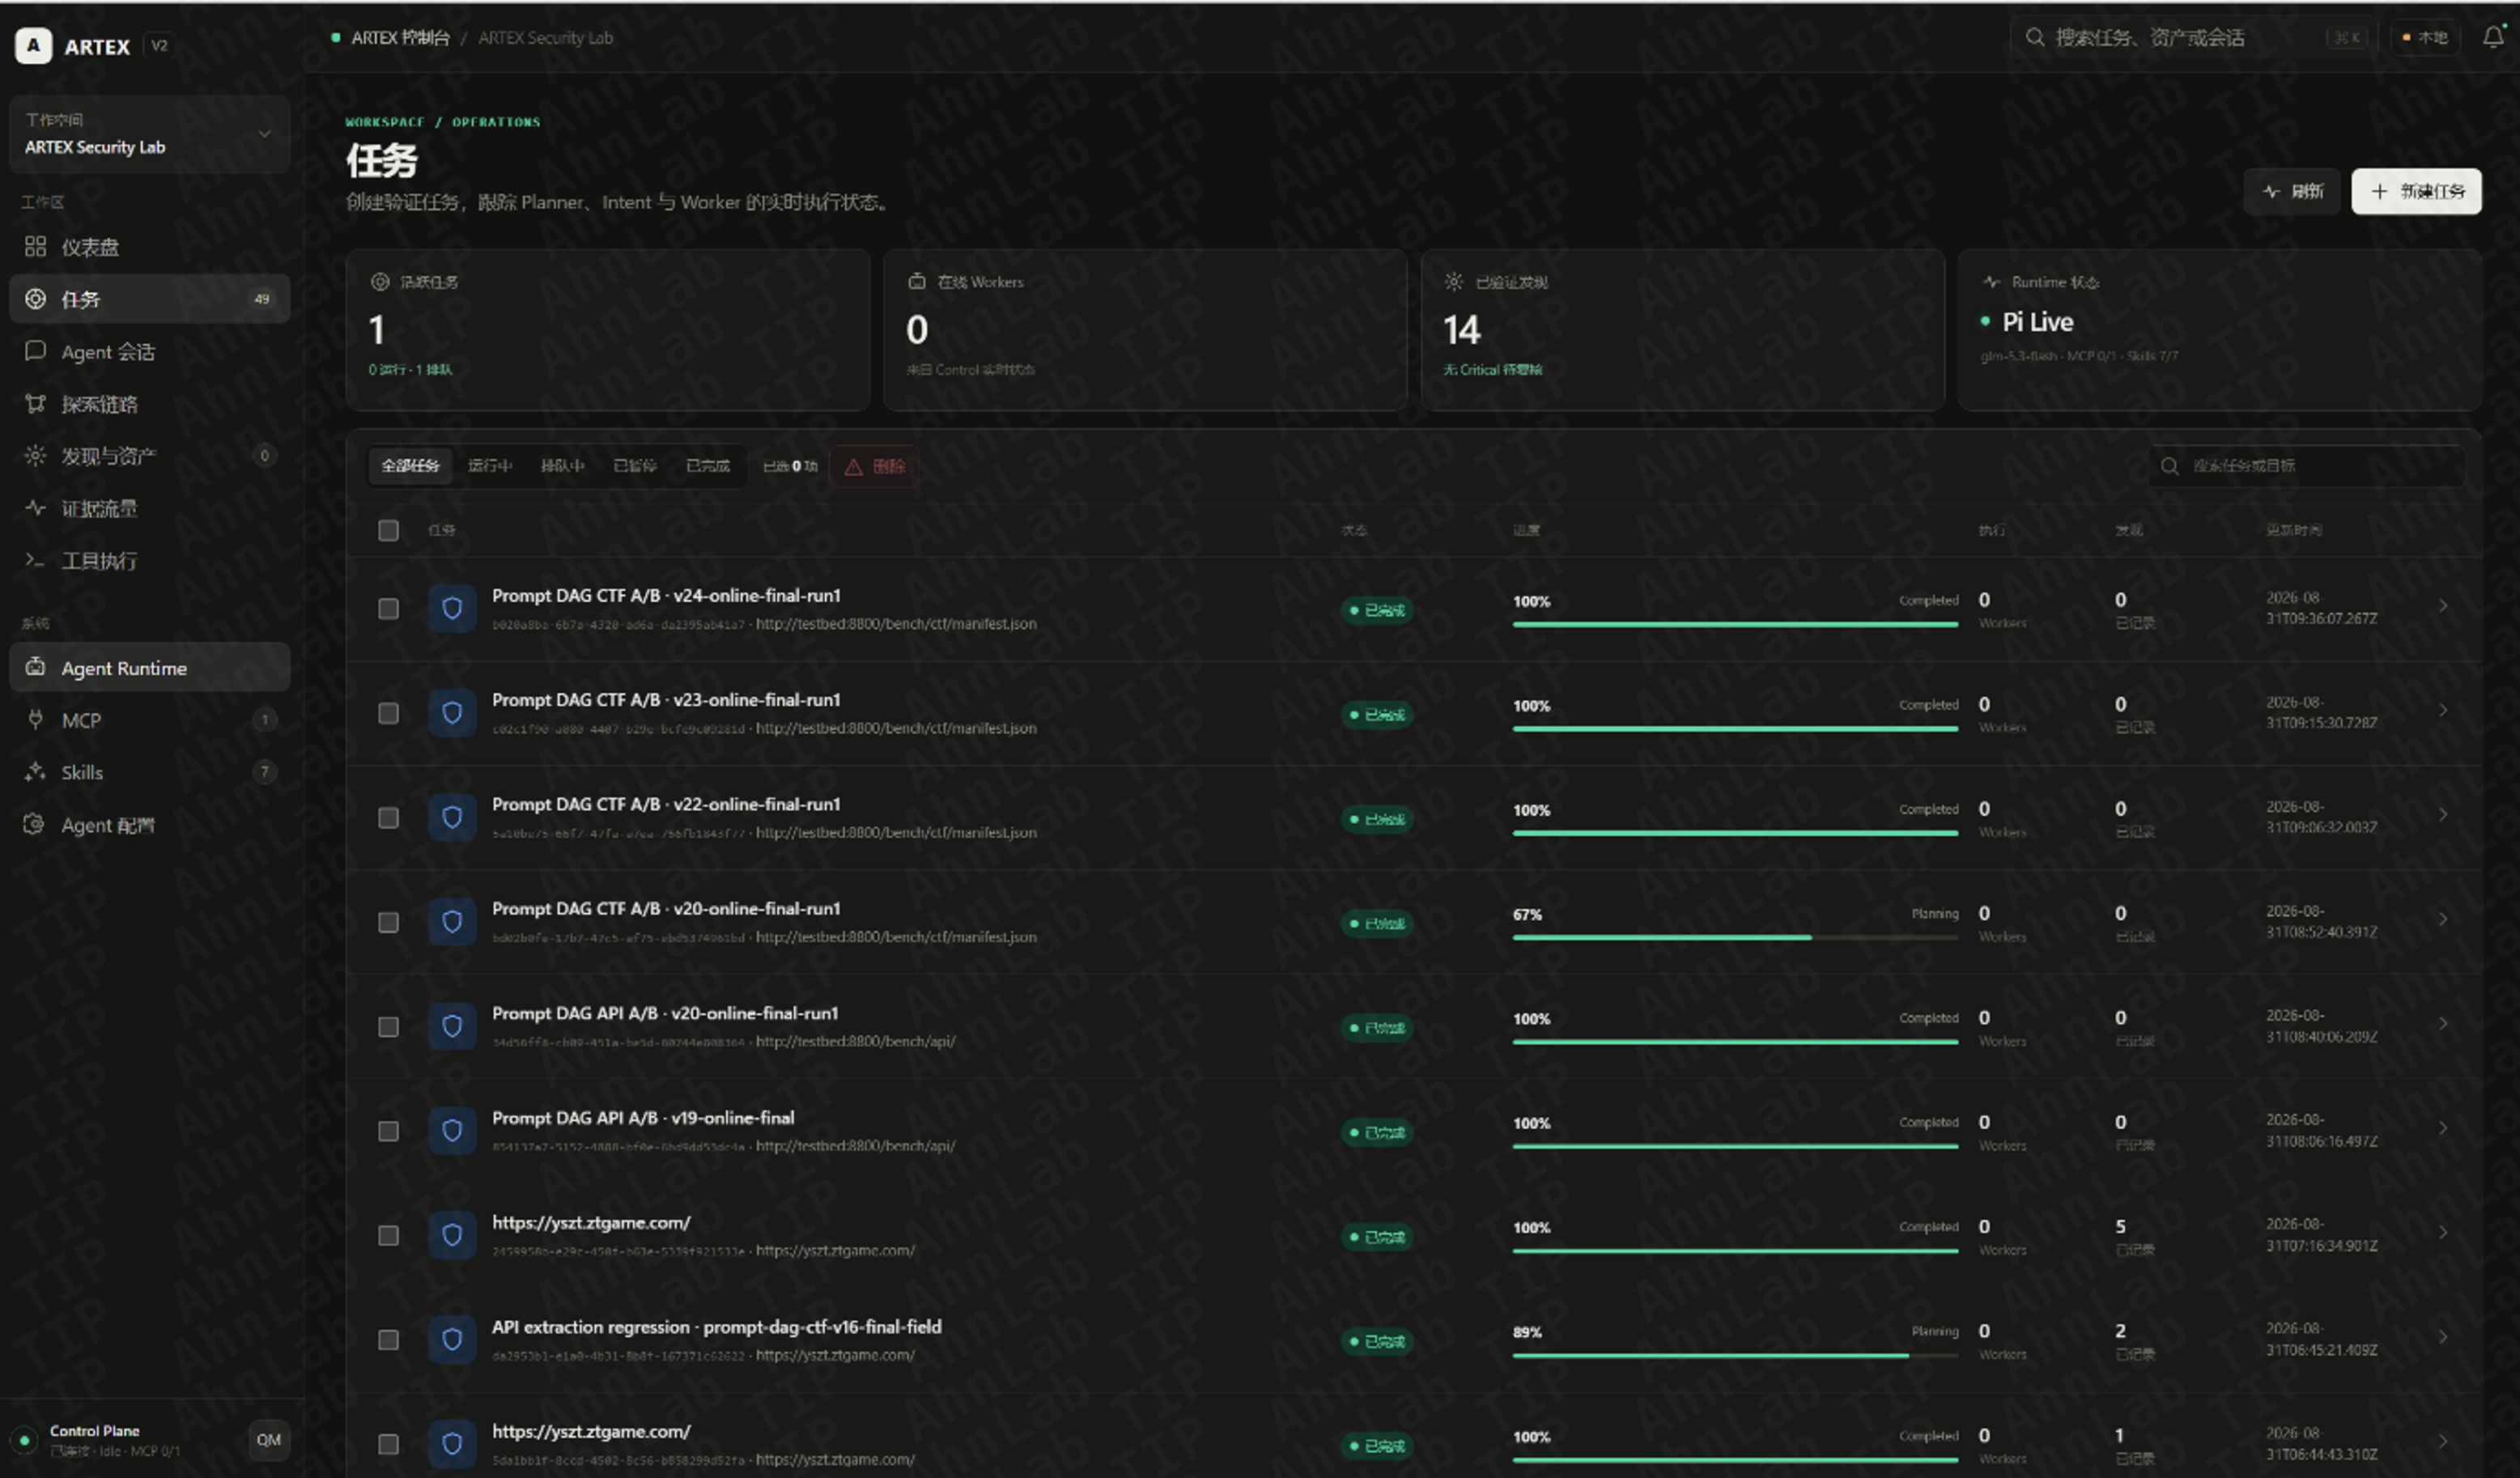
[그림] ARTEX v2의 다중 Agent 실행 및 관리 화면
AI 기반 침투 테스트, ‘자동화’에서 ‘Agentic’으로
ARTEX v2의 변화는 AI가 보안 테스트 영역에서 담당하는 역할이 어떻게 확대되고 있는지를 보여준다.
기존에는 LLM을 활용해 코드를 생성하거나 취약점 정보를 검색하는 등 개별 작업을 지원하는 방식이 주를 이뤘다면, Agent 기반 환경에서는 목표에 따라 작업을 계획하고, 여러 Agent에 역할을 분배하며, 외부 도구를 실행하고 그 결과를 다음 작업에 활용하는 형태로 확장될 수 있다.
ARTEX v2에서 확인된 중앙 Planner와 다수의 Worker Agent 구조 역시 이러한 변화를 보여주는 사례다.
즉, AI의 역할이 개별 작업을 지원·자동화하는 단계에서 여러 Agent와 도구를 조율하는 방향으로 확대되고 있는 것이다.
이러한 변화가 곧바로 완전 자율형 사이버 공격을 의미하는 것은 아니다. 실제 공격 과정에는 여전히 사람의 판단과 전문성이 필요한 영역이 존재한다.
하지만 반복적인 절차를 자동화하기 위한 기술적 장벽이 낮아지고 여러 도구와 Agent를 연계하는 환경이 발전할수록, 공격자는 기존보다 많은 작업을 빠르게 수행할 가능성이 있다.
ARTEX에서 주목해야 할 변화는 단순한 AI 활용을 넘어, 여러 Agent와 보안 도구를 통합적으로 조율하는 방향으로 발전하고 있다는 점이다.
AI 기반 공격·보안 도구가 운영되는 인프라, 왜 지속적으로 추적해야 하나
이번 분석 결과 ARTEX 관련 인프라에서는 AI 기반 공격·보안 도구를 비롯해 서로 다른 성격의 다양한 서비스가 확인됐다.
따라서 ARTEX 또는 특정 도구가 존재한다는 사실만으로 해당 시스템을 악성으로 판단하거나, 확인된 인프라 전체를 하나의 위협 행위자나 조직에 귀속시키는 것은 적절하지 않다.
반면 ARTEX가 단순한 개념검증(PoC)이나 실험 단계에만 머물지 않고 인터넷에서 접근 가능한 실제 인프라에 배포되고 있으며, 다양한 AI 기반 및 기존 공격·보안 도구와 함께 운영되는 사례가 확인되고 있다는 점은 주목할 필요가 있다.
특히 ARTEX v2에서 확인된 것처럼 AI 기반 침투 테스트 프레임워크는 자율적인 작업 계획, 다중 Agent 기반 실행, 외부 도구 연동 등을 지원하는 방향으로 기능을 확대하고 있다.
ASEC는 이러한 활용 범위가 확대될수록 관련 인프라와 도구, 실제 위협 활동 간의 연관성을 지속적으로 추적·분석하는 것이 중요해질 것으로 보고 있다.
AhnLab TIP에서 확인하는 AI 기반 위협 인텔리전스
ARTEX 사례에서 중요한 것은 특정 AI 도구의 기능 하나만 파악하는 것이 아니다.
어떤 인프라에서 운영되고 있는지, 주변에 어떤 도구와 서비스가 존재하는지, 실제 위협 활동과 어떻게 연결되는지를 지속적으로 추적하는 것이 중요하다.
ASEC는 ARTEX를 비롯한 AI 기반 공격·보안 도구와 관련 인프라를 지속적으로 분석하고 있으며, 관련 분석 결과와 IOC 등 상세 Threat Intelligence를 AhnLab TIP을 통해 제공하고 있다.
AhnLab TIP에서는 IOC를 비롯해 위협 행위자, 공격 캠페인, 악성코드, 취약점 및 관련 인프라 등 다양한 위협 정보를 확인할 수 있다.
AI가 개별 작업을 지원하는 단계를 넘어 여러 Agent와 도구를 조율하는 방향으로 발전하는 만큼, 변화하는 인프라를 지속적으로 추적하고 그 연관성과 맥락을 파악하는 Threat Intelligence의 중요성도 더욱 커지고 있다.
- AhnLab


