AhnLab AI PLUS가 여는 안랩의 넥스트, AI-Native Security로의 전환
한여름의 열기가 채 가시지 않은 초가을, 안랩이 AI 시대 보안을 향한 또 한 번의 도약을 위해 무대에 섰다.
9월 17일 웨스틴 서울 파르나스에서 열린 통합 보안 전략 컨퍼런스 ‘AhnLab ISF 2026’은 안랩이 ‘글로벌 AI 기반 통합 보안 플랫폼 기업’으로 나아가는 방향을 선명하게 보여준 자리였다. 백신에서 출발해 통합 보안 플랫폼으로 영역을 넓혀온 안랩은 지난해 에이전틱 AI를 통해 다음 도약을 위한 청사진을 제시했다. 이제 그 변화는 AI를 일부 기능에 더하는 것을 넘어 제품과 데이터, 보안 운영 전반을 AI 중심으로 다시 설계하는 단계로 향하고 있다.
그 중심에는 ‘AhnLab AI PLUS’가 있다. 안랩은 이번 행사에서 AhnLab AI PLUS가 구현할 AI-네이티브 보안의 현재와 미래를 제시했다. AI를 중심으로 보안의 방식을 새롭게 설계해 나가는 안랩의 다음 행보를 현장에서 만나보자.
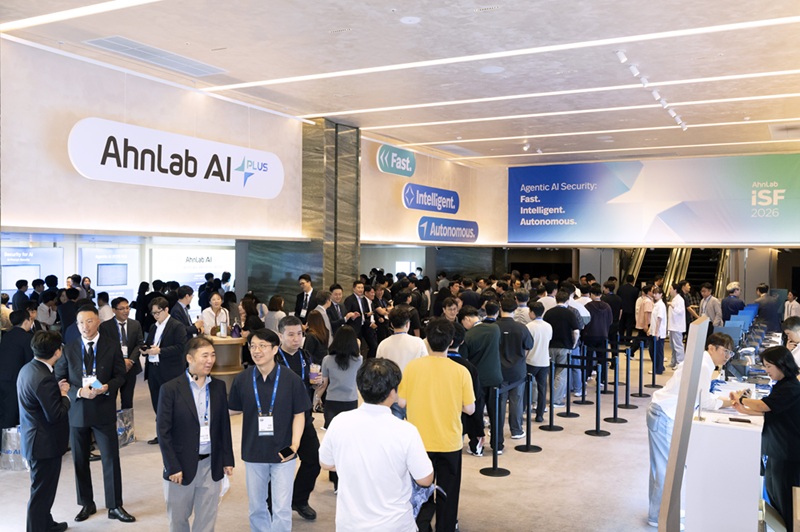
올해 슬로건은 ‘Agentic AI Security: Fast. Intelligent. Autonomous.(에이전틱 AI 보안: 빠르게, 지능적으로, 자율적으로)’다. 말 그대로 더 빠르게 판단하고, 더 지능적으로 대응하며, 스스로 움직이는 보안으로 향한다는 의미다.
이러한 안랩의 포부는 안랩 강석균 대표의 오프닝을 시작으로 한창규 연구소장, 김창희 제품기획본부장, 이승경 인공지능개발실장의 키노트에서도 고스란히 드러났다. 세 연사는 AI가 바꾸는 사이버 위협의 미래와 AI 속도에 맞춘 보안 운영의 변화, 나아가 AI가 공격하고 AI가 방어하는 시대의 대응 방향을 차례로 짚었다. 이후 세션은 AI-Driven Security Platform과 Security Operation & Governance 두 트랙으로 나뉘어, 안랩의 AI 보안 전략을 기술과 현장 사례를 통해 한층 입체적으로 풀어냈다.
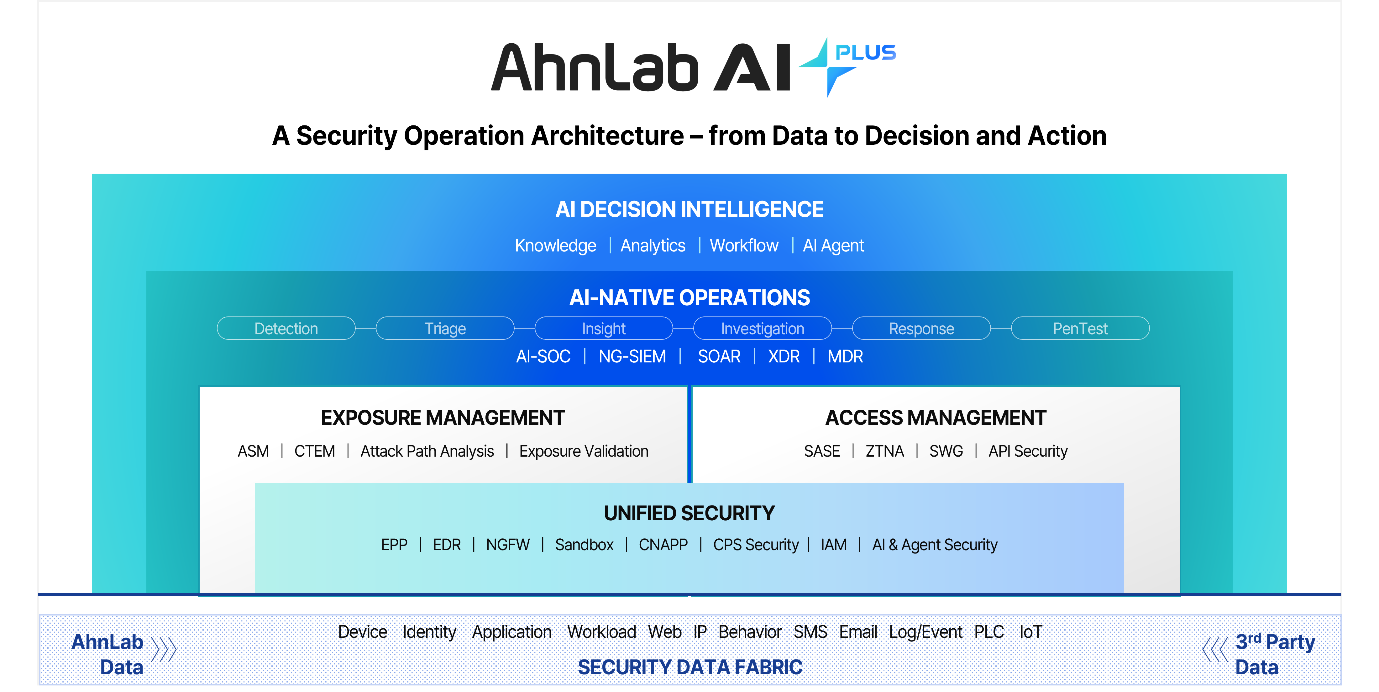
[그림 1] AhnLab AI PLUS 구조도
AI 시대의 Security Gap, AhnLab AI PLUS로 넘을 것
안랩 강석균 대표는 AI가 사이버 공격의 속도와 규모, 자동화 수준을 빠르게 끌어올리며 보안의 게임 룰 자체를 바꾸고 있다고 진단했다. 반면 클라우드와 SaaS, AI 활용이 확산되면서 보호해야 할 대상과 공격 표면은 넓어지고, 분석해야 할 이벤트와 로그도 폭증하고 있지만 보안 운영은 여전히 사람의 조사와 판단에 크게 의존하고 있다고 지적했다. 강 대표는 ‘공격은 AI의 속도로 움직이는데 보안은 사람의 속도로 대응하는’ 간극을 AI 시대의 가장 큰 Security Gap으로 꼽았다.
이에 대응하기 위한 안랩의 전략이 바로 ‘AhnLab AI PLUS’다. 기존 제품에 AI 기능을 더하는 AI-Powered 단계를 넘어, AI를 중심으로 제품과 서비스, 보안 운영 전반을 설계하는 AI-Native 보안 플랫폼 기업으로 전환한다는 구상이다. AhnLab AI PLUS는 안랩의 보안 데이터와 판단, 실제 보안 운영을 AI로 연결하는 브랜드이자 플랫폼이면서, 동시에 아키텍처로서 이러한 전환을 제품과 서비스에 구현하는 핵심 전략이다.
강 대표는 “안랩의 넥스트(NEXT)는 기능을 추가하는 데 있지 않다. AI를 중심으로 제품과 서비스, 보안 운영을 다시 설계해 AI-Native 기반의 통합 보안 플랫폼 기업으로 변화해 나갈 것이다. 개별 제품의 기능 경쟁을 넘어 고객의 보안 문제를 통합적으로 해결하는 플랫폼 경쟁력을 강화하고, SaaS와 구독 기반 서비스로 사업 모델을 확장하는 한편 글로벌 스탠다드 수준의 보안 역량을 더해 차별화된 제품과 서비스를 제공하겠다”라고 말했다.
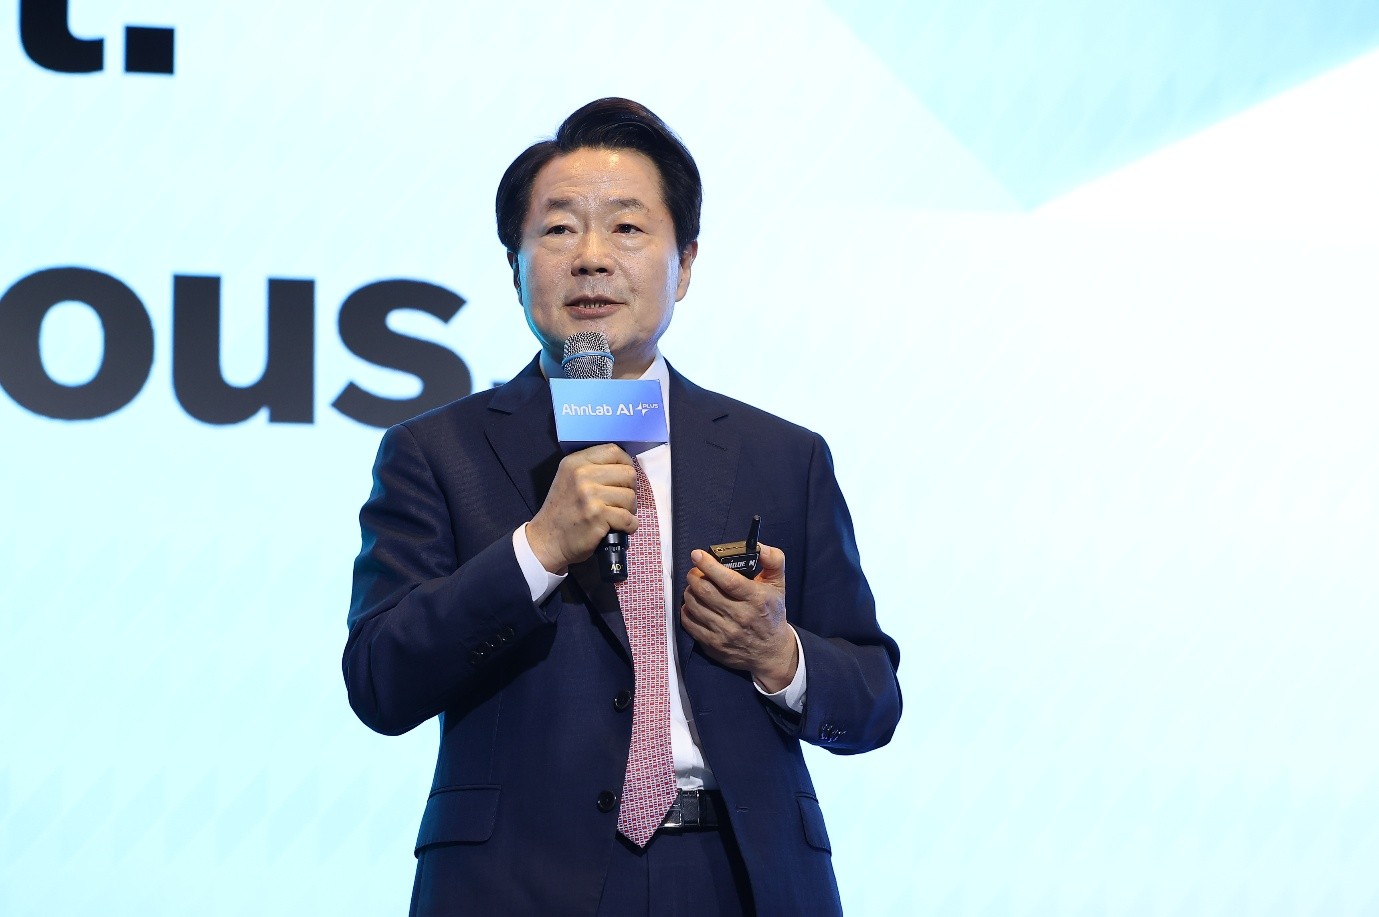
[사진 1] 안랩 강석균 대표는 AhnLab AI PLUS를 기반으로 제품과 서비스, 보안 운영 전반을 AI 중심으로 재설계하겠다는 비전을 밝혔다.
Keynote 1: AI 공격은 AI로 방어해야, 해법은 ‘AI SOC’
강 대표의 오프닝이 끝나고, 안랩 한창규 연구소장이 ‘AI가 바꾸는 사이버 위협의 미래’를 주제로 첫 번째 기조연설을 맡았다. 한 연구소장은 AI로 인한 핵심 변화로 ‘공격 표면의 확대’와 ‘공격 속도의 가속화’를 꼽았다. 기존 영역에 더해 LLM 애플리케이션, AI 에이전트와 권한, AI 생성 코드, 섀도우 AI까지 새로운 공격 표면으로 떠오르면서 조직이 관리해야 할 보안 영역도 한층 복잡해지고 있다고 말했다.
또한 생성형 AI는 악성코드 제작과 피싱, 취약점 분석 및 공격 준비를 자동화하고, 공격 과정에서 얻은 결과를 다음 공격에 반영하는 등 사이버 공격의 지능화와 자동화를 가속하고 있다. 특히 특정 조직이나 개인을 겨냥한 맞춤형 공격까지 가능해지면서 기존의 인력 중심 대응만으로는 빠르게 진화하는 위협에 대응하기 어려워지고 있다는 설명이다.
한 연구소장은 이에 대한 해법으로 ‘AI SOC’를 제시했다. AI가 탐지와 분석, 초기 대응을 자율적으로 수행하고 사람은 고위험이나 예외적인 상황의 최종 판단에 집중하는 방식으로, 여러 AI 에이전트가 협업해 보안 운영의 속도와 효율을 높이는 구조다.
한 연구소장은 “공격이 AI 속도로 진화한다면 방어도 반드시 AI 속도를 갖춰야 한다”라며, “Security for AI와 AI for Security를 함께 추진하고, AhnLab AI PLUS를 통해 AI 중심의 보안 운영으로 전환해야 한다”라고 강조했다.
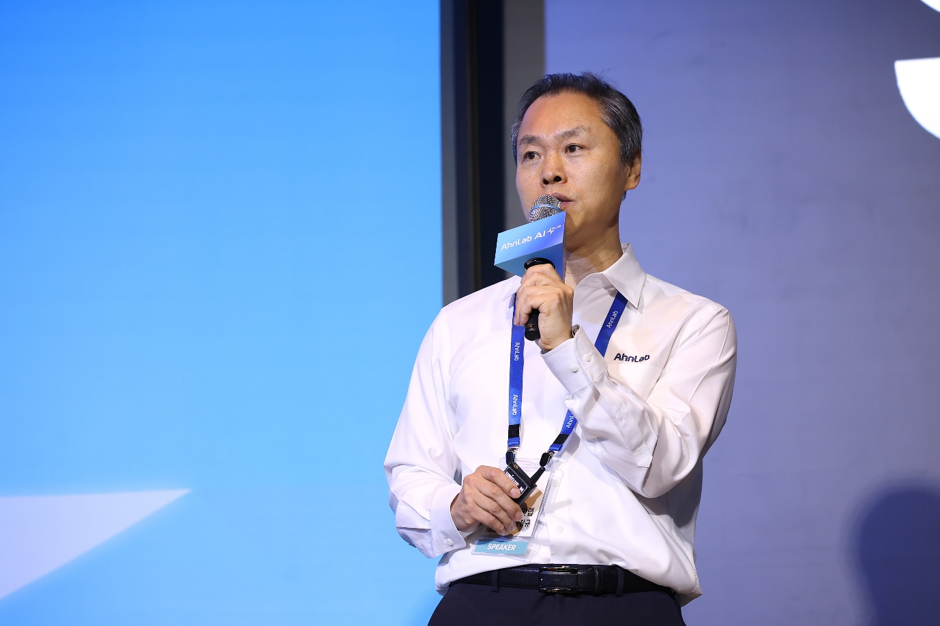
[사진 2] 안랩 한창규 연구소장은 AI가 공격 속도와 규모를 키우는 만큼, 방어 역시 사람 중심에서 AI 기반 운영 체계로 전환해야 한다고 조언했다.
Keynote 2: 보안 운영도 AI 속도로, SEE-DECIDE-ACT로 재편
안랩 김창희 제품기획본부장은 ‘Security AI Speed: Rethinking Security Operations’ 세션에서 AI 시대에 필요한 보안 운영의 변화를 다뤘다. 김 본부장이 말하는 AI 대응은 기존 보안 제품에 AI 기능을 하나 더하는 수준을 넘어, 수많은 보안 신호를 연결해 위협의 맥락을 파악하고, 판단 결과를 실제 대응까지 이어가는 AI-Native 운영 체계를 구현하는 것이다.
이를 위해 안랩은 엔드포인트와 네트워크, 클라우드 등 다양한 영역에서 축적한 보안 데이터에 위협 분석 전문성, 침해사고 및 보안 운영 경험을 결합해 AI의 판단 기반을 강화하고 있다. 이러한 데이터와 지식, 대응 역량을 하나의 흐름으로 연결해 AI가 상황을 인식하고 판단한 뒤 실제 조치까지 수행할 수 있도록 하는 것이 ‘SEE-DECIDE-ACT’ 기반의 보안 운영 구조다.
김 본부장은 “AI 시대에는 단순히 업무를 자동화하는 것을 넘어 AI가 탐지부터 분석, 조사, 대응까지 End-to-End 워크플로우를 수행할 수 있어야 한다”라며, “AI가 더 많은 업무를 지능적이고 자율적으로 수행하되, 고객이 정한 정책과 통제 범위 안에서 작동하는 ‘Controlled Autonomy’를 구현하는 것이 중요하다”라고 밝혔다.
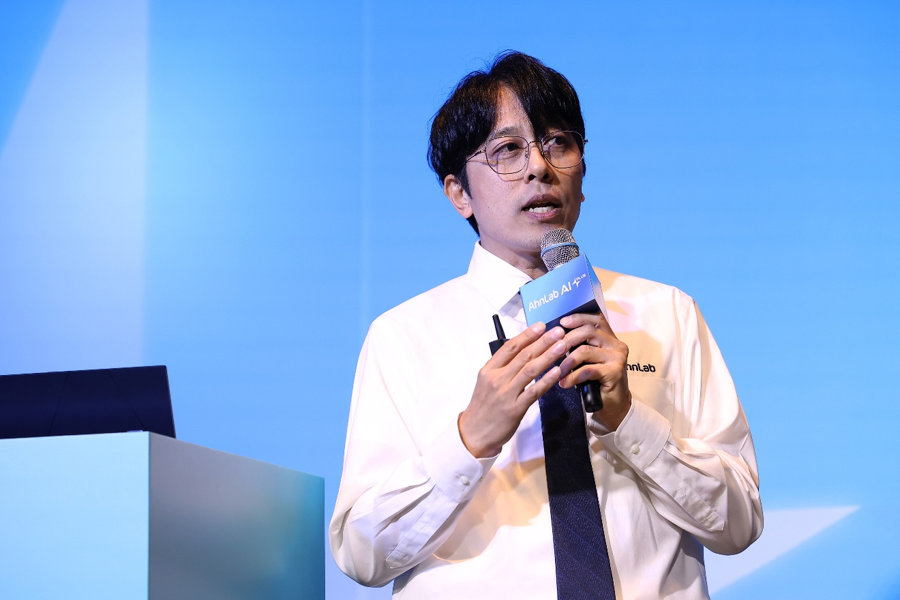
[사진 3] 안랩 김창희 제품기획본부장은 AI가 판단부터 실행까지 연결하는 AI-Native 보안 운영 체계를 소개했다.
Keynote 3: AI 대 AI 시대 보안의 승부는 ‘추론’과 ‘자율성’
AI가 공격과 방어 양쪽에서 스스로 판단하고 행동하는 주체로 등장하면서, 사이버 보안의 기준도 달라지고 있다. 안랩 이승경 인공지능개발실장은 ‘AI against AI, AI가 공격하고 AI가 방어하는 시대’ 세션에서 기존의 규칙 및 시나리오 기반 탐지를 넘어, 개별 행동의 맥락과 의도를 추론하는 역량이 중요해지고 있다고 강조했다.
공격 AI가 실행 결과를 바탕으로 다음 공격 단계를 스스로 결정한다면, 방어 AI 역시 수많은 보안 신호를 분석해 다음 조사 대상을 정하고 공격 흐름을 추적해야 한다. 이 실장은 “이처럼 공격과 방어 모두가 자율적으로 움직이는 환경에서는 결국 누가 보안 맥락을 더 빠르고 정확하게 해석하느냐를 겨루는 ‘추론의 경쟁’이 펼쳐진다”라고 설명했다.
이어 “안랩은 이에 대응해 AI가 보안 신호를 관찰하고 위험을 추론해 대응까지 수행하는 AI-Native Security를 구현하고 있다. 동시에 감사 추적과 권한 통제, 정책, 승인 체계를 적용한 ‘Controlled Autonomy’를 통해 AI의 자율성을 안전한 범위 안에서 작동하도록 통제하고 있다”라고 말했다.
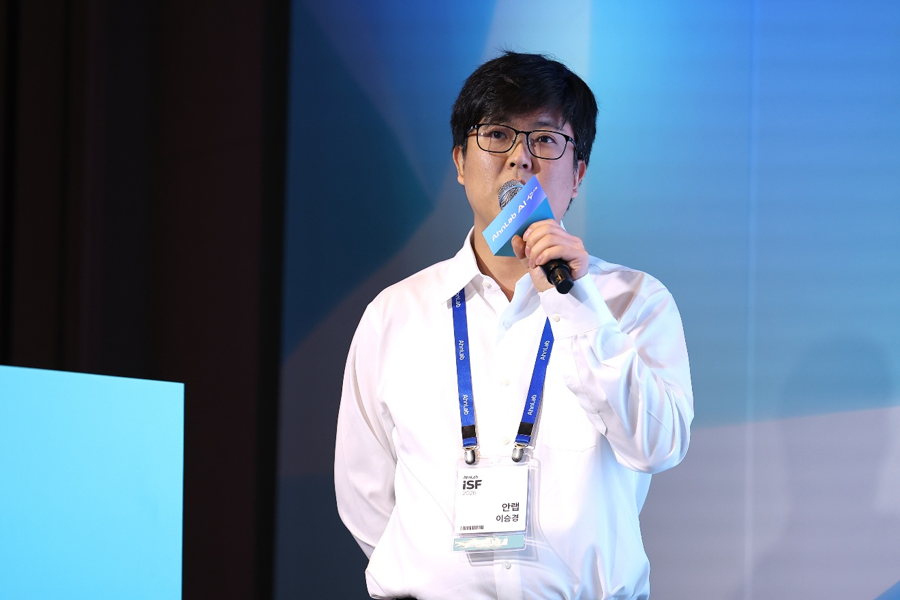
[사진 4] 안랩 이승경 인공지능개발실장은 에이전틱 AI 시대에는 보안 맥락과 의도를 빠르고 정확하게 추론하는 역량이 핵심 경쟁력이라고 말했다.
Track A: AI가 바꾸는 탐지와 분석, 대응의 방식
키노트 세션에서 AI 시대 보안의 큰 방향을 살펴봤다면, Track A(AI-Driven Security Platform)에서는 이를 실제 보안 플랫폼과 기술에 어떻게 구현할 것인지에 초점을 맞췄다.
안랩 김준석 ASEC 분석팀장은 ‘Agentic AI 시대의 위협 인텔리전스 전략: IoC에서 Context로’를 주제로, CTI(Cyber Threat Intelligence)가 단순한 IoC 피드 제공에 머물러서는 실제 보안 운영에 충분히 활용되기 어렵다고 진단했다. 김 팀장에 따르면, 최근 공격자들은 탐지를 피하기 위해 악성코드와 URL, 공격에 활용하는 프로세스 등을 지속적으로 변경하고, Fileless·LOLBins와 같은 기법도 적극 활용하고 있다.
이에 개별 IoC를 확인하는 데 그치지 않고 공격 행위와 전술·절차가 어떻게 연결되는지 전체 흐름, 즉 Context를 파악하는 것이 중요하다는 설명이다. ATIP는 이러한 맥락을 바탕으로 대응 가이드와 주요 TTP에 해당하는 Sigma Rule을 제공해 보안 담당자가 침해 범위를 보다 빠르게 파악하고 조사할 수 있도록 지원한다.
향후 안랩은 ATIP를 EDR·SIEM·XDR 등 통합 위협 관리 솔루션과 연계해 관련 위협 콘텐츠와 Sigma Rule을 자동으로 연결하고, 시스템 점검과 대응까지 이어지는 구조로 발전시킬 계획이다. 이를 통해 개별 Alert의 의미와 탐지 근거를 Context와 함께 제공함으로써 보안 담당자가 대응 우선순위를 보다 빠르게 판단할 수 있을 것으로 기대된다.
김 팀장은 “보안에서 CTI 플랫폼은 이제 선택이 아니라 필수”라며, ATIP를 단순한 위협 피드 전달 도구가 아닌 국내 침해 현장을 가장 잘 이해하는 AI 위협 분석 플랫폼으로 발전시키겠다는 구상을 밝혔다.
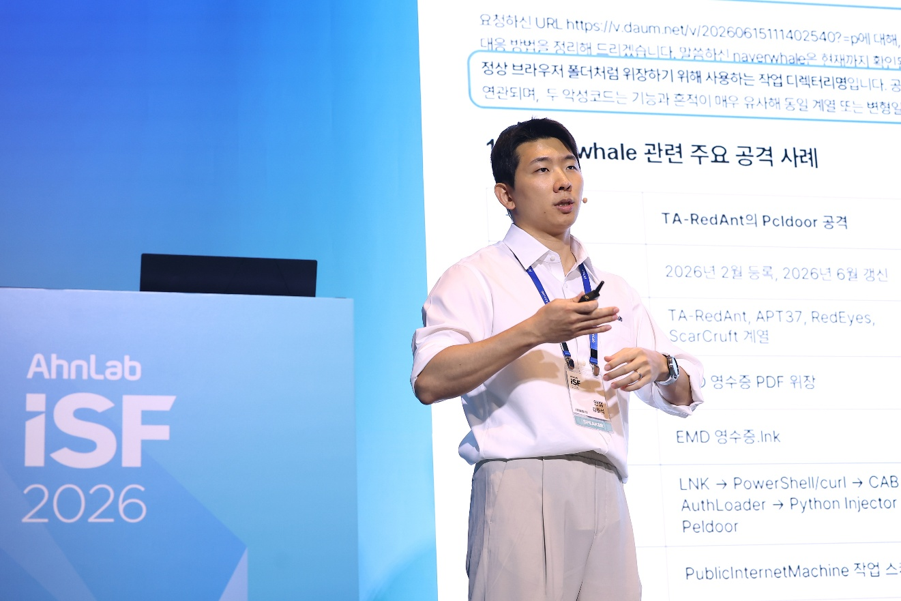
[사진 5] 안랩 김준석 ASEC 분석팀장은 IoC 중심의 위협 정보 활용을 넘어, ATIP를 기반으로 공격 맥락과 대응 우선순위까지 연결하는 CTI 전략을 소개했다.
안랩 이도현 위협대응팀장은 ‘AI SOC 2026, Agentic AI가 만드는 차세대 SOC’를 통해 급증하는 보안 이벤트를 기존 인력 중심 운영만으로 감당하기 어려운 현실에 주목했다. 실제 안랩 MSS·MDR 관제 티켓은 2022년 1분기부터 2026년 2분기까지 18개 분기 동안 5.4배 증가했다. 이 팀장은 인력 증원만으로는 이러한 증가세에 대응하기 어렵다며, 대규모 판단을 병렬로 수행할 새로운 주체가 필요하다고 언급했다. 이를 바탕으로 SOC의 진화를 Legacy SOC → AI-Powered SOC → AI-Native SOC로 이어지는 과정으로 구분했다.
이 팀장이 말하는 AI-Native SOC의 핵심은 자동화 수준을 높이는 데 그치지 않고 판단과 실행의 주체가 달라진다는 데 있다. Agentic AI가 행위의 맥락과 공격 의도를 바탕으로 조사 범위를 넓히고, 정해진 권한 안에서 대응까지 수행하는 반면, 사람은 정책 설계와 승인, 검증, 감독에 집중하는 방식이다. 안랩은 현재 Human-in-the-Loop를 전제로 한 조건부 자율 단계를 운영하며 AI-Native SOC로의 전환을 추진하고 있다.
이 팀장은 “사람이 감당할 수 없는 양은 사람이 감당하지 않아야 한다”라며 “Agentic AI는 자동화가 아니라 자율화이며, 사람은 반복적인 판단에서 벗어나 승인과 검증, 전략과 설계에 집중해야 한다”라고 설명했다. 다만 AI의 자율성이 확대되더라도 가드레일과 감사 추적을 적용하고, 최종 책임은 사람이 갖는다는 원칙은 유지된다고 덧붙였다.
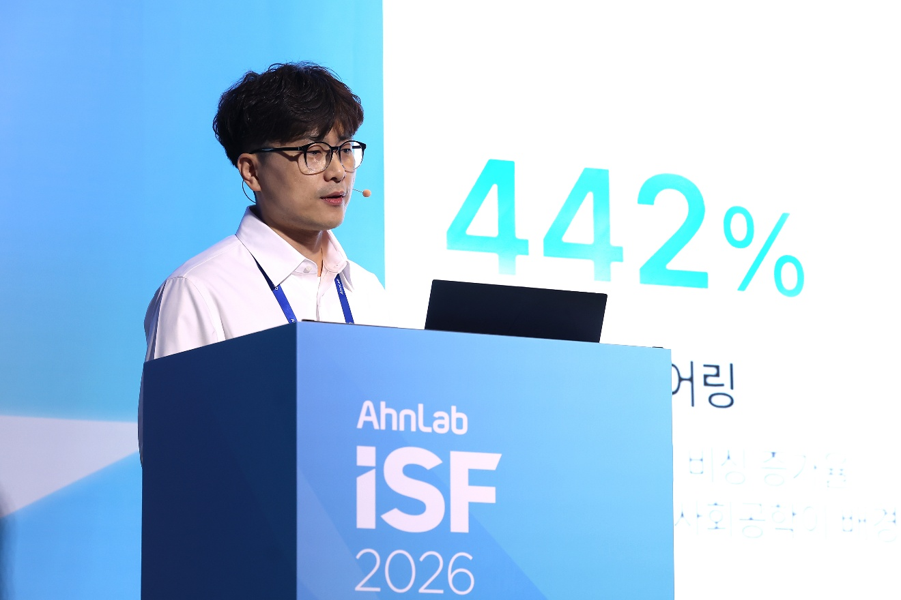
[사진 6] 안랩 이도현 위협대응팀장은 판단의 총량을 AI로 옮기고, 사람은 승인과 검증에 집중하는 AI-Native SOC의 방향을 제시했다.
안랩 프로덕트매니지먼트2팀 이지은 책임매니저는 ‘XDR, Security That Never Gets Old’ 세션 발표를 통해 기술과 업무 방식, 사용 환경이 계속 변화하는 만큼 보안 역시 이에 맞춰 범위를 넓히고 진화해야 한다는 관점을 제시했다. 이 책임매니저에 따르면, AhnLab XDR은 엔드포인트와 네트워크, 클라우드, 아이덴티티 등 다양한 영역의 데이터를 수집·정규화하고, 이벤트와 자산·사용자·행위 간 관계에 위협 인텔리전스를 결합해 보안 맥락을 파악할 수 있도록 지원한다. 또한 Risk Score와 AI Insight를 통해 판단에 필요한 정보를 빠르게 제공하고, 향후 SIEM 옵션을 활용해 더 긴 기간의 Historical Data까지 조사 범위를 확장할 계획이다.
이러한 흐름은 AI가 실제 조사와 판단 과정에 참여하면서 더욱 구체화될 전망이다. AI Triage는 Detection과 Event를 분석해 정·오탐 및 의심 여부를 판정하고, Investigation은 필요한 데이터를 추가로 조회하며 조사 범위를 넓힌 뒤 기존 판단을 재평가한다. AI Workbench는 여러 Risk를 하나의 Case로 연결해 사건의 전체 흐름을 추적하고, AI Workflow는 AI의 판단 기준과 Triage·Investigation 수행 여부, 대응의 실행 범위 등을 관리하는 역할을 맡는다.
이 책임매니저는 “환경이 달라지는 만큼 우리가 일하는 방식도 함께 달라져야 한다”라며, 향후에는 사용자가 개별 AI 기능을 직접 찾아 사용하는 것을 넘어 AI가 중요한 Risk와 Investigation 현황을 먼저 제시하고, 보안 운영의 하루를 AI와 함께 시작하는 경험으로 발전시켜 나가겠다는 방향을 제시했다.
[사진 7] 안랩 프로덕트매니지먼트2팀 이지은 책임매니저는 변화하는 보안 환경에 맞춰 가시성과 판단, 대응 역량을 지속적으로 확장하는 AhnLab XDR의 방향을 풀어냈다.
안랩 솔루션컨설팅2팀 최정수 매니저는 ‘계산하는 신뢰에서 판단하는 신뢰로의 진화, AI Enabled Zero Trust’ 세션에서 AI와 제로트러스트의 결합이 접근 통제를 어떻게 변화시킬 수 있는지 다뤘다. 기존에는 정책과 리스크 스코어 등을 기준으로 접근 허용 여부를 결정했다면, AI는 사용자와 단말, 위치와 시간, 행위, 위협 인텔리전스 등 여러 신호를 함께 분석해 접속 이후의 변화까지 맥락에 따라 판단한다. 정상 로그인 이후 낯선 IP 접속이나 EDR 이상 탐지, 민감 정보 대량 다운로드 등이 이어질 경우 이를 개별 이벤트가 아닌 하나의 위험 흐름으로 해석하는 방식이다.
최 매니저는 “AI가 현재 접속이 왜 위험한지와 어떤 대응이 적절한지를 근거와 함께 제시하면, AhnLab XTG는 이를 기존 정책 체계에서 검증해 재인증이나 권한 제한, 세션 종료 등의 조치로 연결할 수 있다”라며, “AI가 정책을 임의로 실행하는 것이 아니라 적용 가능한 정책 후보와 추천 이유, 예상 영향도를 제시하고 운영자의 승인과 통제 아래 실행하도록 하는 것이 중요하다”라고 제언했다. 이를 통해 임계치와 정책을 기반으로 신뢰를 ‘계산’하던 방식에서 다양한 보안 신호의 맥락을 바탕으로 신뢰를 ‘판단’하는 방식으로 발전시키는 것이 안랩 제로트러스트가 지향하는 다음 단계다.
[사진 8] 안랩 솔루션컨설팅2팀 최정수 매니저는 AI가 다양한 보안 신호의 맥락을 해석해 ‘계산하는 신뢰’를 ‘판단하는 신뢰’로 확장하는 제로트러스트의 방향을 전했다.
‘AI 시대, 고도화되는 OT 위협에 대응하는 입체적 보안 전략’을 발표한 안랩 프로덕트매니지먼트2팀 황재훈 매니저는 오래된 OS와 제어 시스템부터 AI·로봇까지 다양한 기술이 공존하는 산업 환경에서 필요한 보안 전략을 소개했다. 공격 역시 계정 탈취나 외부 노출 서비스 등 IT 영역에서 시작해 내부 탐색과 제어권 탈취를 거쳐 설비 오작동이나 생산 중단으로 이어질 수 있는 만큼, 네트워크와 엔드포인트, IT와 OT를 함께 바라보는 접근이 필요하다는 것이다.
그 출발점은 자산 가시성 확보다. 안랩은 XTD와 EPS를 연계해 PLC·HMI·엔지니어링 워크스테이션 등 OT 자산의 식별 정확도를 높이고, 네트워크만으로 확인하기 어려운 OS·패치·시스템 정보까지 보완한다. 또한 여러 제품에서 수집한 자산과 이벤트 정보를 ICM에서 통합·분석해 공격 흐름을 시나리오 단위로 파악하고 대응할 수 있도록 기능을 고도화하고 있다.
황 매니저는 "로봇 역시 악성코드와 비인가 애플리케이션, 비인가 제어 명령 등에 노출될 수 있어, 로봇 자체뿐만 아니라 제어기, 백엔드 인프라까지 함께 보호해야 한다. 가용성이 중요한 OT 환경에서는 새로운 기술을 도입하는 것보다 안정성과 책임을 고려한 보안 설계가 무엇보다 필요하다”라고 역설했다.
[사진 9] 안랩 프로덕트매니지먼트2팀 황재훈 매니저는 IT와 OT를 함께 아우르는 자산 가시성과 통합 분석을 기반으로, AI·로봇까지 확장되는 산업 환경의 보안 전략을 제시했다.
Track B: 실제 현장에서 답을 찾는 보안 운영과 거버넌스
Track A에서 AI 기반 보안 기술의 진화를 살펴봤다면, Track B(Security Operation & Governance)에서는 이를 실제 업무 환경에 어떻게 적용하고 운영할 것인지에 무게를 뒀다. 피싱 메일 대응부터 규제·컴플라이언스, 보안 운영과 AI 활용까지 현장에서 마주하는 과제를 중심으로 세션이 진행됐다.
LG디스플레이 이유광 AX Infra팀장은 ‘AhnLab MDS 솔루션을 통한 피싱 메일 예방 사례’를 통해 AI로 피싱 수법이 정교해지는 환경에서 기존 시그니처 기반 대응의 한계와 MDS 도입·고도화 과정을 공유했다.
LG 디스플레이는 MDS를 도입한 후에도 약 1년에 걸쳐 오탐 유발 룰과 다국어 학습 데이터, 데이터 품질과 모델 구조를 지속적으로 개선했다. 그 결과 악성 메일 차단 건수는 1년 간 약 8배 증가했고, 차단된 메일을 다시 분류·학습에 활용하는 선순환 구조도 이어가고 있다.
이유광 팀장은 “솔루션을 도입했다고 해서 절대 끝이 아니다”라며, 향후에는 기존 MailML에 원문 기반 LLM인 Omnibin을 결합해 악성 여부뿐만 아니라 진단 근거까지 설명할 수 있도록 탐지 범위와 신뢰도를 더욱 높일 수 있을 것으로 봤다. 이어 “이메일 기반 피싱 차단은 기업 보안의 가장 첫 번째 방어선”이라며 지속적인 고도화의 필요성을 재차 환기했다.
[사진 10] LG 디스플레이 이유광 AX Infra 팀장은 MDS 도입 이후 지속적인 학습과 최적화를 통해 피싱 메일 탐지 범위와 신뢰도를 높여 온 운영 사례를 공유했다.
안랩 김수영 컨설팅1팀장은 ‘2026년 사이버보안 규제 및 컴플라이언스 대응 전략’을 주제로 개인정보보호법과 정보통신망법, AI 기본법, ISMS·ISMS-P 개편, 국가 망 보안체계(N2SF), 금융권 망분리 규제 개선 등 2026년 달라진 6개 주요 제도를 소개했다. 규제마다 적용 대상과 요구 사항은 다르지만, 관리체계가 실제 현징에서 작동하는지 확인하고 보안에 대한 책임을 경영진까지 확대하는 방향으로 변화하고 있다는 분석이다. 또한 획일적인 차단보다는 등급 분류와 접근통제, 모니터링 등 위험 수준에 따른 다층적인 통제를 요구하는 흐름도 공통적으로 나타나고 있다.
이에 따라 조직의 대응 역시 인증 보유 자체를 넘어 실제 운영과 이를 입증할 수 있는 증빙 체계를 갖추는 데 초점을 맞춰야 한다. 김 팀장은 ▲보안 의사결정 체계 정비 ▲침해사고 대응 매뉴얼과 신고·통지 절차의 현실화 ▲경영진 보고와 보안 투자, 자체평가 등 운영 기록 축적 ▲AI 서비스의 고영향 여부 식별 등을 주요 실행 과제로 제시했다.
김 팀장은 “규제가 묻는 건 ‘하고 있느냐’가 아니라 ‘증명할 수 있느냐’다”라며, 이번 규제 변화의 핵심을 짚었다. 실제 대응 활동을 문서와 기록으로 남기고, 필요할 때 언제든 이를 입증할 수 있는 상태를 갖추는 것이 규제 대응의 출발점이라는 의미다.
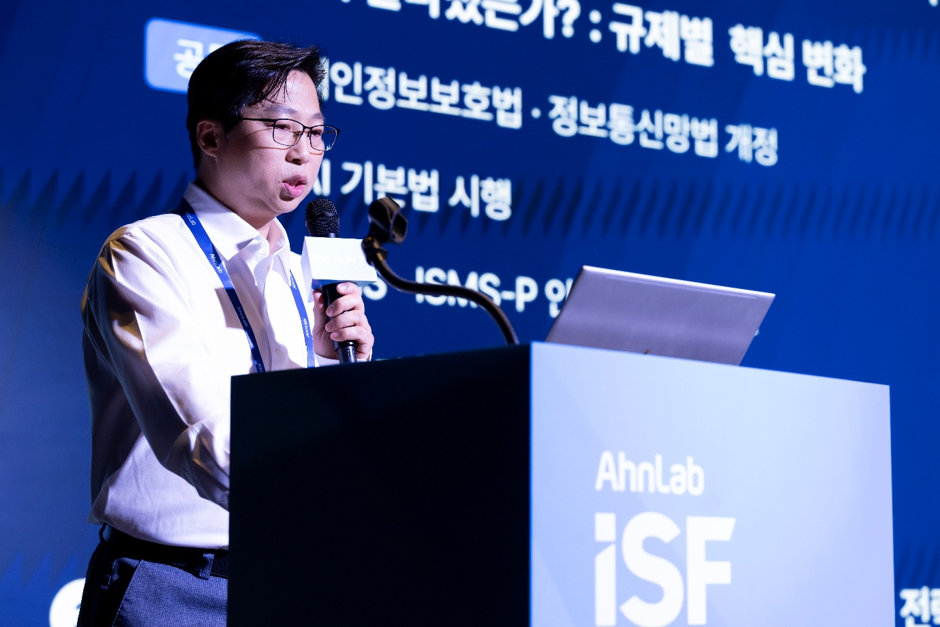
[사진 11] 안랩 김수영 컨설팅1팀장은 달라진 사이버보안 규제에 대응하려면 관리체계의 실제 작동 여부와 이를 입증할 수 있는 운영 기록이 중요하다고 밝혔다.
공공기관의 업무망 보안과 인터넷 활용을 둘러싼 변화는 N2SF 적용 사례에서도 구체적으로 드러났다. ‘AI 시대 업무망 보안과 인터넷 활용을 위한 N2SF 적용 사례’ 발표를 맡은 안랩 솔루션컨설팅1팀 백민경 팀장은 “기존 망분리가 업무망과 인터넷망의 물리적·논리적 분리에 초점을 맞췄다면, N2SF에서는 데이터 등급과 사용자, 위치, 접근 대상 등을 기준으로 위험을 통제하는 것이 핵심”이라고 전했다. 업무망에서 인터넷이나 생성형 AI, 외부 클라우드를 활용하기 위해서는 데이터의 이동 경로를 파악하고, 등급에 따라 전송을 허용하거나 차단하는 지속적인 관리가 뒷받침돼야 한다.
실제 N2SF 도입 지원 사업에서는 단말 보안과 사용자 인증, RBI, DLP, 프롬프트 필터링 등을 연계하고, 각 보안 솔루션에서 발생하는 정보를 XDR로 통합해 이상 징후를 탐지하도록 구성했다. 사용자는 ZTNA 기반의 상시 검증을 거쳐 업무망에서 인터넷과 생성형 AI를 활용할 수 있으며, 외부로 전송되는 데이터는 등급에 따라 통제된다.
백 팀장은 “N2SF는 사용자의 업무 방식을 크게 바꾸는 것이 아니라, 기존 망분리 환경에서 별도로 수행하던 데이터 이동과 승인 절차를 보안 체계 안에서 통제하는 방향으로 전환하는 것”이라며, 사용자와 위치, 접근 대상, 데이터 등급 등을 기준으로 전송 가능 여부를 판단하는 구조가 중요하다고 짚었다.
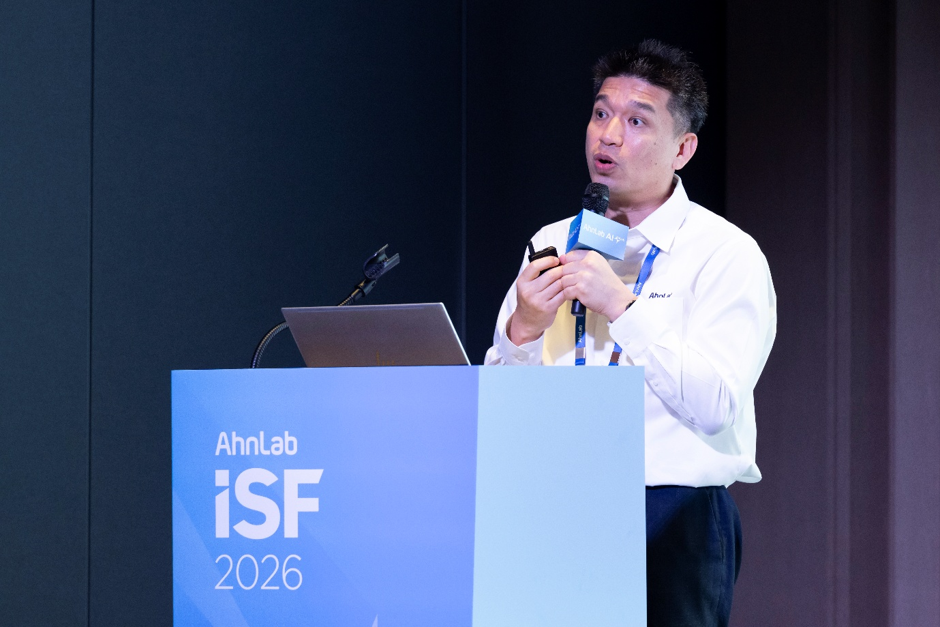
[사진 12] 안랩 백민경 솔루션컨설팅1팀장은 데이터 등급과 사용자·접근 맥락을 기준으로 인터넷과 생성형 AI 활용을 통제하는 N2SF 적용 방향을 소개했
안랩 추상욱 솔루션컨설팅1팀 책임매니저는 ‘보안 3.0 시대, 그 세 번째 언어를 말하다’ 세션에서 사이버 보안의 방어 방식이 시그니처(Signature) → 행동(Behavior) → 추론(Reasoning)으로 진화하고 있다고 설명했다. 알려진 위협을 식별하는 시그니처와 이상 행위를 포착하는 EDR·XDR을 넘어, 이제는 AI가 서로 흩어진 텔레메트리를 연결해 공격의 맥락과 의도를 추론하고 다음 대응까지 지원하는 단계로 넘어가고 있다는 것이다. 개별 행위는 정상처럼 보이더라도 여러 이벤트를 연결하면 하나의 공격 흐름으로 드러날 수 있어, 보안에서도 추론 역량이 중요해지고 있다는 점에 주목했다. 추 책임매니저가 말하는 보안 3.0의 ‘세 번째 언어’가 바로 추론(Reasoning)이다.
AhnLab AI PLUS는 이러한 추론을 ▲자연어 위협 검색 ▲AI 위협 분석 ▲대응 방법 추천 ▲AI 기반 MDR 분석 보고서의 4단계로 구현한다. 추 책임매니저는 실제 EDR 탐지 사례를 통해 위협 검색부터 분석, 대응 추천, 보고서 작성까지 AI가 어떤 흐름으로 활용되는지도 보여줬다. 사람이 전 과정을 수행할 때 160분이 걸리던 업무를 AI 기능 적용 시 16분으로 줄이고, 확보한 시간을 위협 헌팅이나 정책 개선, 추가 확산 조사에 활용할 수 있다는 시나리오도 제시됐다.
추 책임매니저는 “공격자는 이미 세 번째 언어로 말하고 있다. 이제 방어자도 공격자와 같은 언어로 답할 때다”라는 메시지를 던지며, 보안 3.0의 핵심을 단순 자동화가 아닌 맥락을 이해하고 스스로 판단하는 추론에 뒀다.
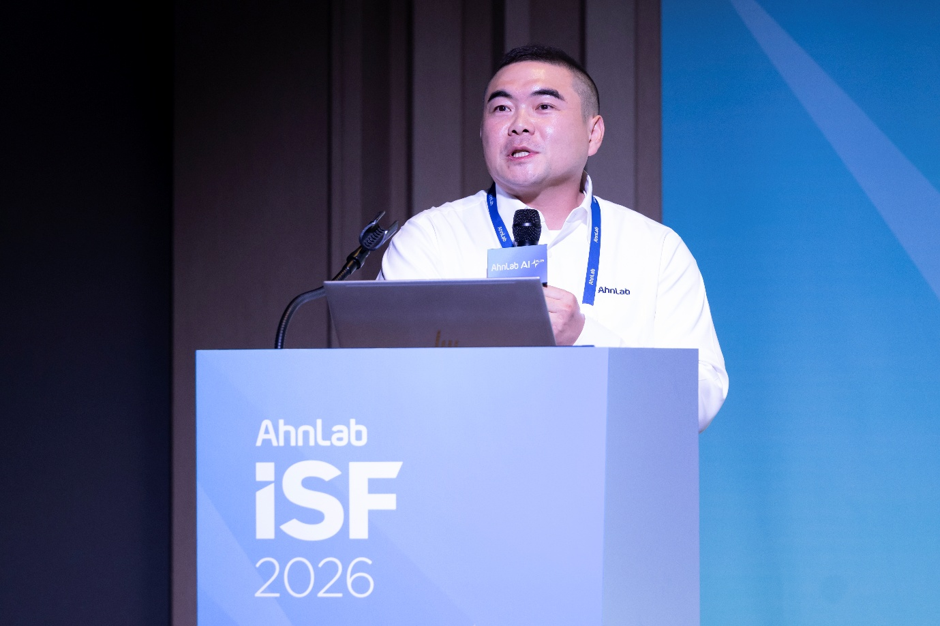
[사진 13] 안랩 추상욱 솔루션컨설팅1팀 책임매니저는 시그니처와 행동 분석을 넘어, AI가 공격의 맥락을 이해하고 판단하는 추론 중심의 보안으로 전환해야 한다는 메시지를 전했다.
안랩클라우드메이트 최광호 CTO는 ‘현장에서 검증한 생성형 AI 보안: SecureBridge 적용 사례와 인사이트’ 세션에서 기업 환경에 SecureBridge를 구축하고 검증하며 확인한 생성형 AI 보안의 변화와 과제를 소개했다. 최 CTO가 주목한 것은 생성형 AI 보안의 질문 자체가 달라지고 있다는 점이다. 단순히 “AI를 탐지하거나 차단할 수 있는가”를 넘어 “업무를 방해하지 않으면서 얼마나 지속적으로 통제할 수 있는가”가 더 중요한 기준으로 떠오르고 있다는 것이다. 실제 기업 환경에서는 사용자와 조직별 정책, 기존 네트워크 구조, 예외 처리, 성능과 가용성까지 함께 고려해야 한다.
생성형 AI의 활용 범위가 웹 기반 서비스에서 SaaS 내장 AI, 코딩 AI, 데스크톱 AI, AI 에이전트로 확장되면서 보안의 통제 단위도 달라지고 있다. 과거에는 사용자가 어떤 URL에 접속했는지를 중심으로 통제했다면, 이제는 AI가 어떤 데이터를 읽고 어떤 도구를 호출했으며 어떤 작업을 실행했는지까지 확인하는 ‘AI Execution Path’ 중심의 접근이 필요하다는 것이다. SecureBridge는 기업 데이터와 AI 서비스 사이에 일관된 정책 집행 지점을 두고, 사용자와 데이터, 프롬프트, 실행 경로를 기준으로 경고·마스킹·차단·예외 처리 등을 적용할 수 있도록 설계됐다.
최 CTO는 “생성형 AI 보안은 차단 기능 하나를 도입하는 일이 아니라, 통제 가능한 AI 사용 환경을 설계하는 작업”이라며, 보안의 목표 역시 모든 AI를 막는 데 있지 않다고 강조했다. 이어 “보안팀의 성과가 ‘얼마나 많이 막았는가’가 아니라 ‘업무에 필요한 AI를 얼마나 안전하게 제공했는가’로 바뀌어야 한다”라며, 기업의 업무 흐름을 유지하면서도 AI가 넘어서는 안 될 경계를 명확히 설정하는 ‘Secure Adoption’이 향후 생성형 AI 보안의 핵심이라고 제시했다.
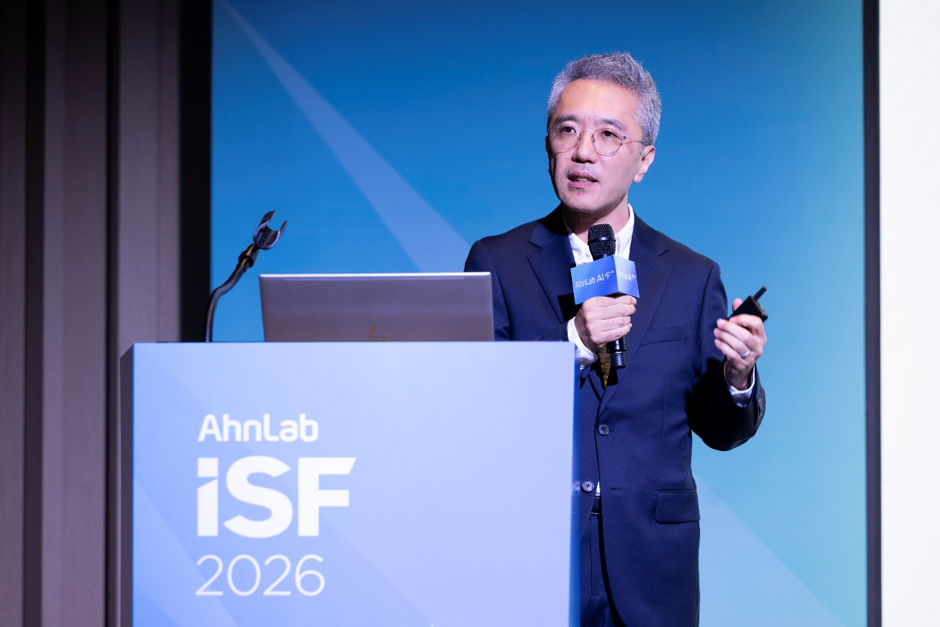
[사진 14] 안랩클라우드메이트 최광호 CTO는 생성형 AI 보안의 핵심이 단순 차단이 아니라, 업무 연속성을 유지하면서 AI 사용의 경계를 설계하는 데 있다고 짚었다.
발표 세션과 함께 행사장 로비에서는 안랩의 주요 보안 제품과 서비스를 직접 살펴볼 수 있는 체험 부스도 운영됐다. 참가자들은 세션에서 소개된 보안 전략과 기술이 실제 제품과 서비스에서 어떻게 구현되는지 확인하고, 현장 전문가에게 제품의 주요 기능과 적용 방안을 문의할 수 있었다.
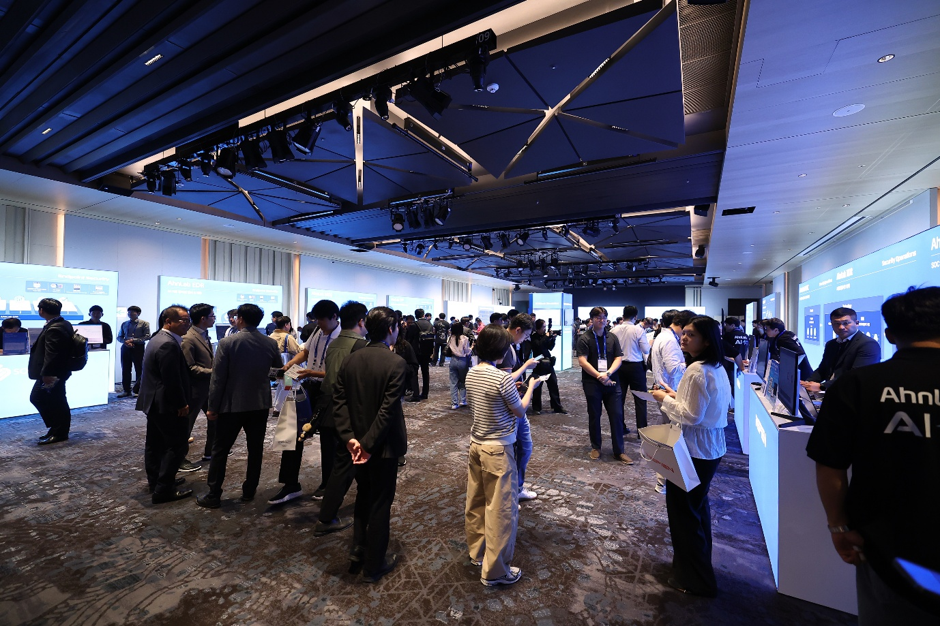
[사진 15] 안랩의 주요 보안 제품과 서비스를 직접 체험할 수 있도록 마련된 ISF 2026 체험 부스 전경
체험 부스는 ▲보안 운영 ▲Threat Intelligence ▲Network Security ▲CPS ▲Workspace Security 등 주요 보안 영역을 중심으로 구성됐다. 보안 운영 영역에서는 AI SOC를 비롯해 AhnLab XDR과 AhnLab SOAR를 선보였으며, Threat Intelligence 영역에서는 AhnLab TIP을 만나볼 수 있었다. Network Security 영역에는 AhnLab XTG, AhnLab AIPS, AhnLab DPX 부스가 마련됐고, CPS 영역에서는 AhnLab EPS와 AhnLab XTD를 통해 산업 환경을 위한 보안 기술을 소개했다. Endpoint Security 영역에서는 AhnLab V3/EPP, AhnLab EDR, AhnLab MDS, AhnLab CPP 등 엔드포인트와 업무 환경을 보호하는 주요 솔루션을 체험할 수 있도록 했다.
이와 함께 ZTNA를 기반으로 변화하는 공공기관의 업무망 보안 환경에 대응하는 AhnLab N2SF도 소개됐다. 참가자들은 각 부스에서 AI 기술의 실제 작동 과정과 제품 간 연계 방식을 직접 확인하고, 조직의 보안 환경과 운영 목적에 맞는 적용 방안을 상담하며 발표에서 다뤄진 내용을 보다 구체적으로 살펴볼 수 있었다.
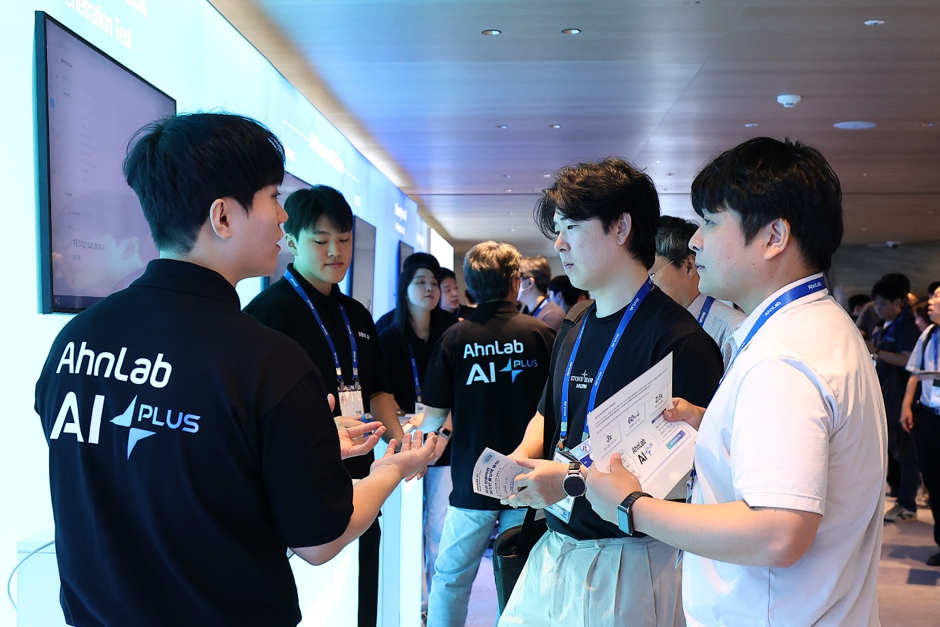
[사진 16] 참가자들이 행사장 로비에 마련된 제품 체험 부스에서 안랩의 주요 보안 솔루션과 AI 기술을 살펴보고 있다.
맺음말
AhnLab ISF 2026은 AI가 사이버 공격과 방어의 속도뿐만 아니라 보안 운영 방식 자체를 바꾸고 있는 가운데, 기업이 이에 어떻게 대응해야 하는지를 다양한 관점에서 살펴보는 자리였다. 기조연설에서는 AI 시대의 Security Gap과 AI-Native Security의 방향성을 짚었으며, 이어진 세션에서는 Agentic AI 기반 SOC와 XDR, 위협 인텔리전스, 제로트러스트, OT·CPS 보안, 생성형 AI 보안 등 보안 현장에서 마주하는 과제를 중심으로 구체적인 기술과 적용 사례가 소개됐다.
특히 이번 행사에서는 AI가 단순히 분석을 보조하는 도구를 넘어 보안 신호를 연결하고 맥락을 이해해 판단과 대응까지 수행하는 주체로 확장되고 있다는 점이 여러 세션을 관통했다. 동시에 AI의 자율성을 확대하더라도 정책과 승인, 가드레일, 감사 추적 등 사람의 통제와 책임이 함께 설계돼야 한다는 점도 공통적으로 강조됐다.
안랩은 ISF 2026을 통해 AI를 보안 제품에 개별적으로 적용하는 것을 넘어 데이터와 분석, 판단, 대응을 하나의 흐름으로 연결하는 AI-Native Security의 방향을 제시했다. 참가자들은 행사장에서 AI 시대에 달라지는 위협 환경과 보안 운영의 변화를 함께 살펴보고, 각자의 환경에서 필요한 보안 전략을 모색할 수 있었다.
- AhnLab서보경 매니저


