파이코인 계정 보호 문자 주의, 피싱 사이트로 지갑 탈취
어느 날 갑자기 암호화폐 계정을 보호해 준다는 문자 한 통이 도착했다. 하지만 이 문자에는 사용자의 지갑 정보를 빼내기 위한 소름 돋는 의도가 숨어 있다. 최근 Pi Coin 계정 보호를 사칭해 사용자를 피싱 페이지로 유도한 뒤 암호화폐 지갑 정보를 탈취하는 스미싱 캠페인이 확인됐다. 공격자는 실제 Pi Network 서비스와 비슷하게 꾸민 화면에서 지갑 복구에 필요한 비밀 정보를 직접 입력하도록 유도한다. 해당 수법은 미국과 유럽, 인도, 베트남 등 여러 국가에서 지속적으로 관찰되고 있어 국내 사용자도 안심할 수 없다. ‘계정 보호’라는 말 뒤에 숨은 Pi Coin 스미싱 수법을 살펴보자.
공격자는 계정에 문제가 발생했거나 별도의 확인이 필요한 것처럼 사용자의 불안감을 자극해 메시지에 포함된 링크를 누르도록 유도한다.이번에 확인된 스미싱 문구는 기존에 텔레그램이나 마이크로소프트 계정 탈취에 활용됐던 유형과 유사한 형태를 보였다. 정상 서비스의 보안 알림이나 계정 보호 안내처럼 보이도록 해 사용자가 별다른 의심 없이 피싱 페이지로 이동하도록 하는 방식이다.
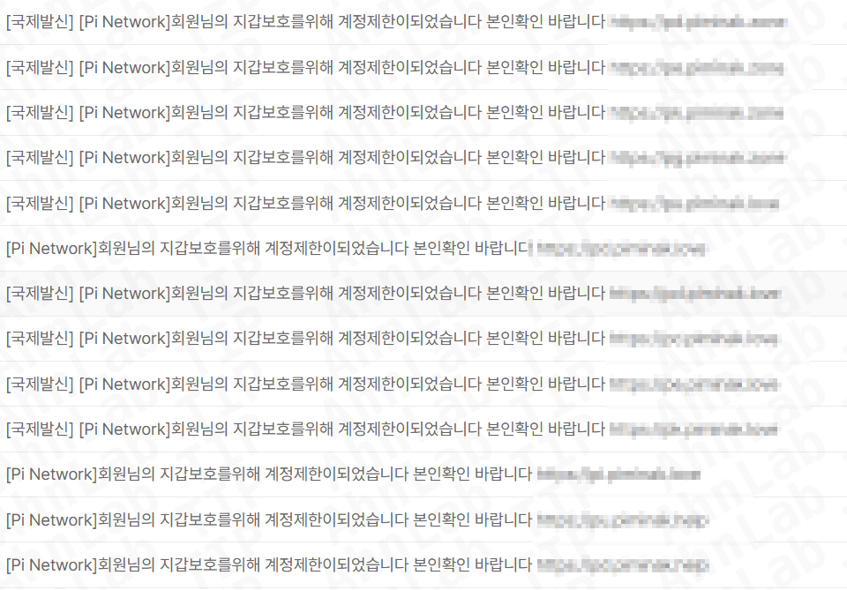
[그림 1] Pi Coin 스미싱 삽입
사용자가 링크를 누르면 실제 Pi Network 서비스의 공식 사이트로 위장한 피싱 페이지로 연결된다. 사이트 주소와 화면 구성 모두 정상 서비스와 유사하게 제작돼 있으며, 지갑 복구용 비밀 단어(Seed Phrase) 24개를 입력하도록 요구한다. 시드 구문은 지갑에 접근할 수 있는 핵심 정보이기 때문에 외부에 노출되면 공격자가 해당 지갑을 탈취할 수 있게 된다.
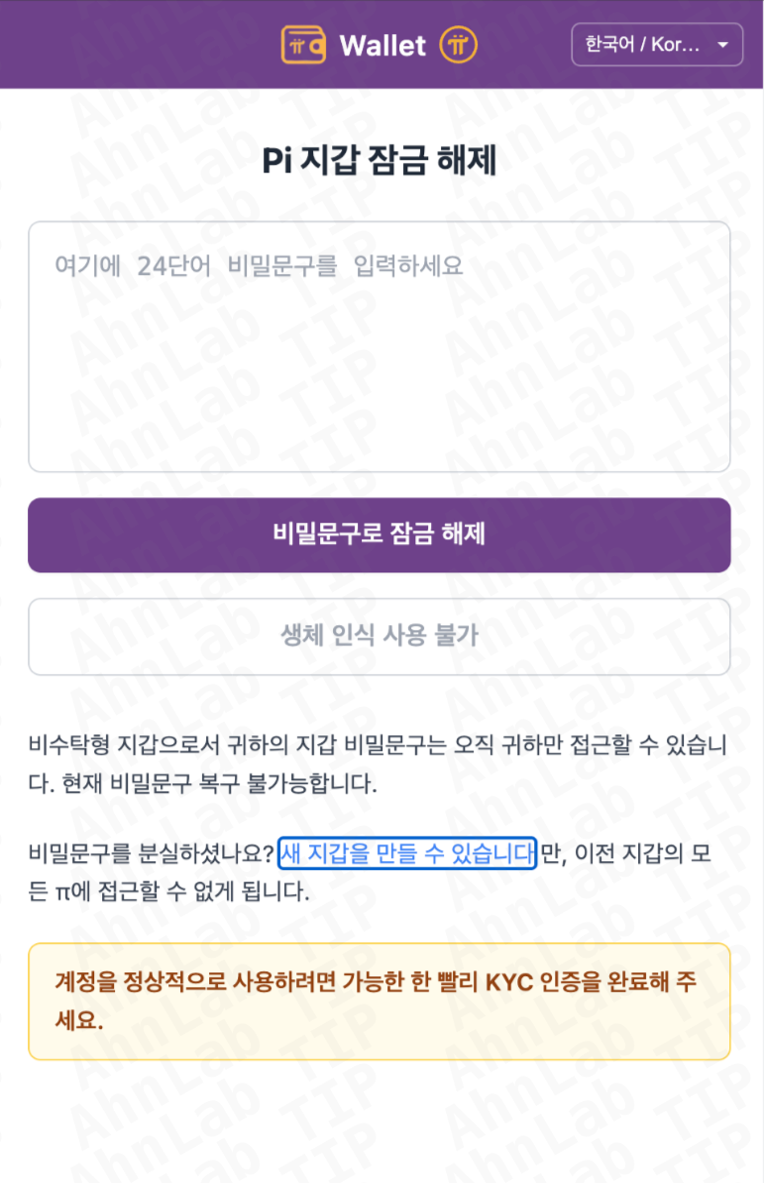
[그림 2] 피싱 페이지의 실제 화면 삽입
이번 스미싱은 특정 국가만을 겨냥한 형태도 아니다. 다국어를 지원하도록 구성돼 있으며, 이는 여러 국가의 사용자를 대상으로 공격 범위를 넓히려는 시도로 볼 수 있다. 실제로 2025년부터 미국과 유럽, 중국, 인도, 베트남 등 다양한 국가에서 광고를 통해 사용자를 피싱 사이트로 유도하는 사례가 지속적으로 관찰되고 있다.
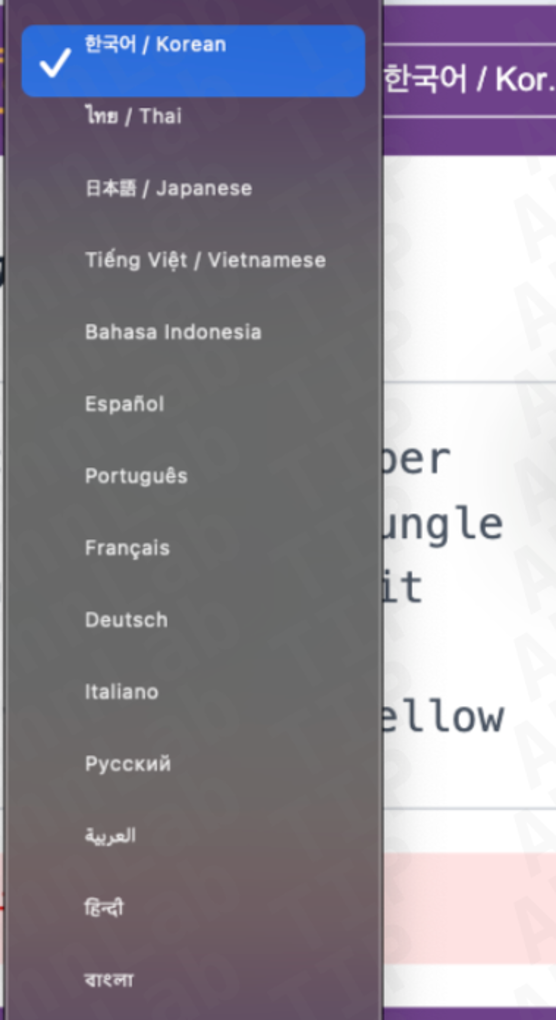
[그림 3] 다국어를 지원하는 피싱 페이지 삽입
Pi Coin과 관련된 계정 보호 안내나 지갑 확인 메시지를 받았다면 문자나 광고에 포함된 링크를 바로 누르기보다 공식 Pi 앱이나 공식 웹사이트를 통해 직접 확인하는 것이 안전하다.
특히 지갑 복구에 사용하는 시드 구문은 암호화폐 지갑에 접근할 수 있는 중요한 정보이므로 일반 웹페이지나 외부 링크를 통해 입력해서는 안 된다. 복구용 비밀 단어 입력을 요구한다면 피싱 가능성을 염두에 두고 페이지 이용을 즉시 중단해야 한다.
공유 등급: TLP:GREEN
본 콘텐츠는 AhnLab TIP에 게시된 위협 정보를 바탕으로, 독자가 쉽게 이해할 수 있도록 주요 내용을 요약·재구성한 자료입니다. 위협 관련 상세 정보는 AhnLab TIP에서 확인할 수 있습니다.
- AhnLab콘텐츠마케팅팀


