


Gunra 랜섬웨어 분석, 공격자는 어떻게 움직였나
2025년 4월부터 활동을 시작한 건라(Gunra) 랜섬웨어 그룹은 주로 윈도우와 리눅스 시스템을 표적으로 한다. 대한민국, 일본, 이집트, 파나마, 이탈리아, 아르헨티나 등 다국적 기업들을 대상으로 공격을 수행하는 것으로 알려져 있다. 특히, 2025년 국내 기업/기관을 공격한 사실이 알려지며 업계에서 주목 받고 있다.
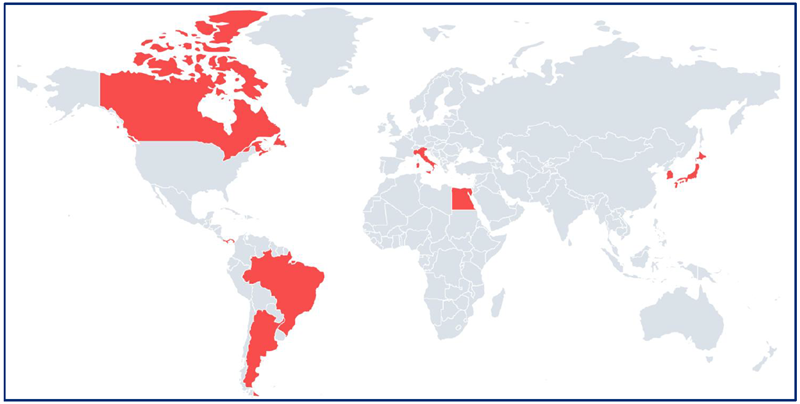
[그림] Gunra 랜섬웨어 피해 국가
안랩은 Gunra 랜섬웨어에 대한 종합적인 분석을 진행했고, 심층 내용을 담은 보고서를 발간했다. 안랩이 분석한 바에 따르면, Gunra 랜섬웨어 그룹은 리눅스 시스템에는 ELF, 윈도우 시스템에는 EXE 형태의 랜섬웨어를 사용하는 것으로 나타났다.
리눅스 환경을 노리는 ELF 형태의 Gunra 랜섬웨어는 ChaCha20 암호화 알고리즘을 사용하며, 암호화에 필요한 키 값과 Nonce 값을 생성할 때 암호학적으로 취약한 난수 생성 함수를 사용한다. 이에, 높은 확률로 암호화된 데이터를 복호화할 수 있다.
반면, 윈도우 시스템 대상 EXE 형태의 Gunra 랜섬웨어는 ChaCha8 암호화 알고리즘을 사용한다. 키 값과 Nonce 값은 Cryptographic Service Provider(CSP)를 기반으로 한 CryptGenRandom() API를 사용해 생성한다. 암호학적으로 안전한 난수 생성 방식이기 때문에 복호화는 사실상 불가능하다.
|
|
ELF (리눅스) |
EXE (윈도우) |
|
암호화 알고리즘 |
ChaCha20 |
ChaCha8 |
|
난수 생성 방식 |
time() 함수 기반의 rand() 함수 사용 |
CryptGenRandom() API 사용 |
|
복호화 가능성 |
가능 |
불가능 |
[표 1] ELF 형태와 EXE 형태의 Gunra 랜섬웨어 특징 비교
자세한 분석 내용은 아래 전체 보고서에서 확인 가능하다.
- AhnLab분석팀 여지훈 매니저


