


안랩의 새로운 30년, 에이전틱 AI가 제시하는 보안 운영의 미래
선선한 가을 바람이 스며든 9월 10일, 안랩은 그랜드 인터컨티넨탈 서울 파르나스에서 기업기관 보안 담당자들을 초청해 ‘AhnLab ISF 2025’를 열었다. 올해 창립 30주년을 맞은 안랩이 던진 질문은 “보안 운영의 다음은 무엇인가”였다. 그 해답은 바로 ‘에이전틱 AI(Agentic AI)’였다. 현장에서는 에이전틱 AI 중심의 운영 혁신을 주제로 다양한 발표 세션과 전시 부스가 마련돼 참가자들의 이목을 끌었다. 에이전틱 AI가 이끄는 보안의 다음 장(章), 그 무대를 함께 따라가보자.
이번 행사의 슬로건은 ‘Agentic AI: Optimize Your Security Operations(에이전틱 AI 기반 보안 운영 최적화)’다. 안랩은 지난 4월 SaaS형 AhnLab XDR에 AI 보안 어시스턴트 ‘AhnLab Annie’를 연동해 자사 제품과 서비스 전반에 AI 기반 지능화를 확대해왔다. 현재는 AI가 스스로 상황을 인식·분석하고, 직접 대응까지 수행하는 AI 에이전트 기반 자율 보안 운영 구현을 준비하고 있다.
이러한 주제 아래, 행사는 안랩 강석균 대표의 인사말로 시작해 전성학 연구소장, 김창희 제품기획본부장, 이승경 인공지능개발실장이 기조 연설을 통해 AI 기반 보안 운영 혁신 방안을 제시했다. 이어, 안랩 보안 전문가들이 ▲AI 기반 보안 서비스 ▲CPS 보안 플랫폼 ▲제로 트러스트 보안 ▲최신 위협 인텔리전스 활용법 등을 주제로 지능형 보안 운영 전략을 공유하는 발표 세션이 진행됐다.
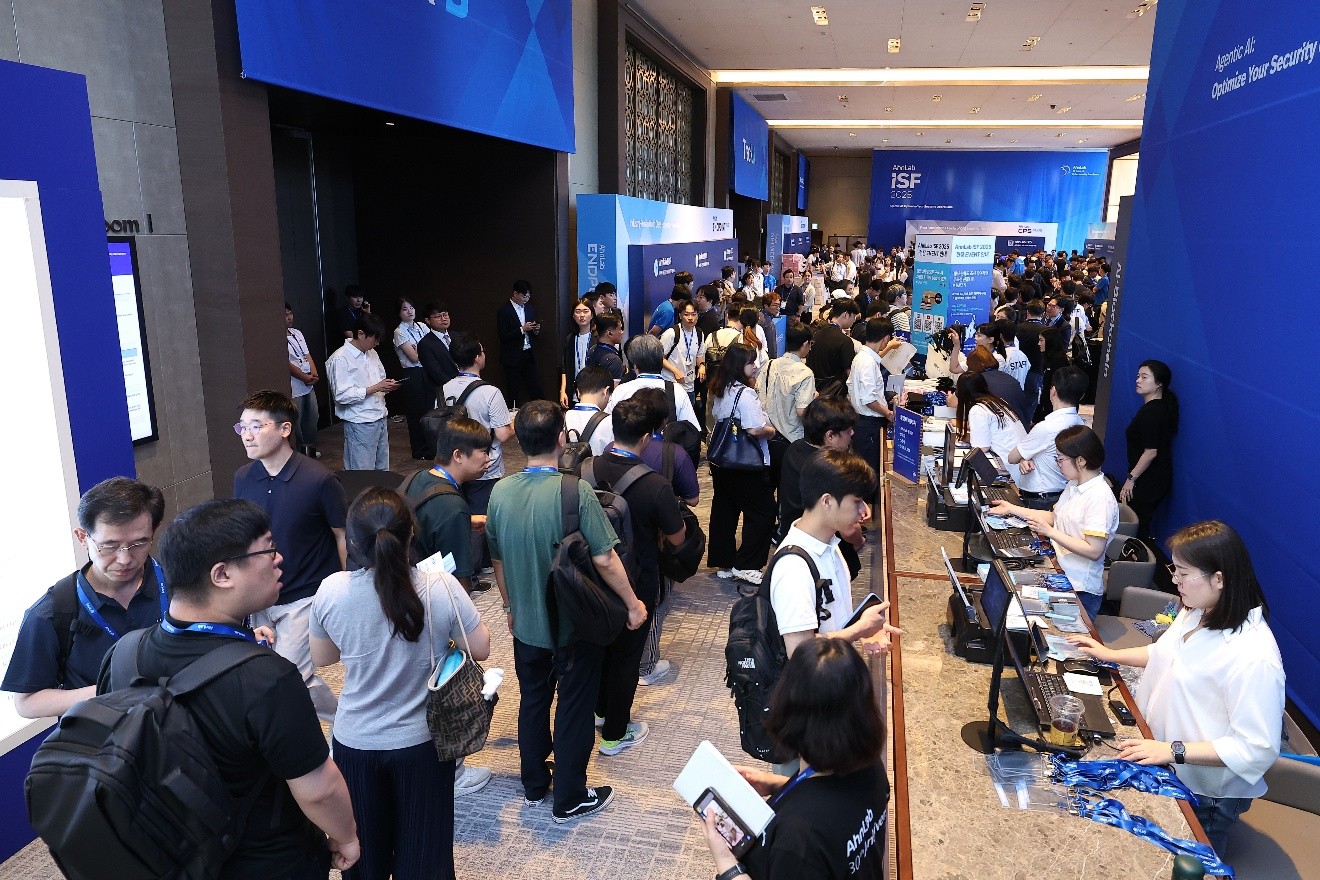
[그림 1] AhnLab ISF 2025 행사장에 입장하는 참가자들
다가올 30년, 고객을 위한 안전한 비즈니스 환경 조성
강석균 대표는 안랩의 30년 여정을 소개하며, 과거와 현재, 그리고 미래를 잇는 메시지를 전했다. 특히AI 중심 통합 보안 플랫폼이 만들어갈 새로운 보안 패러다임을 함께 강조했다.
강석균 대표는 “2025년은 안랩이 창립 30주년을 맞는 뜻깊은 해다. 1988년 국내에 확산된 브레인 바이러스에 대응하기 위해 국내 최초 백신 프로그램을 개발한 것을 시작으로, 1995년 안랩(구 안철수연구소) 설립 이후 끊임없이 혁신을 이어왔다. 플로피 디스크 백신에서 출발한 안랩은 30년이 지난 현재, ‘AhnLab PLUS’라는 통합 보안 플랫폼 브랜드 아래 6개 보안 플랫폼과 수십 종의 제품과 서비스를 제공하는 국내 최대 통합 보안 기업으로 성장했다”라고 말했다.
또한, 강 대표는 안랩이 오랜 기간 AI 기술 고도화에 힘써왔으며, 올해 보안 특화 AI 브랜드 ‘AhnLab AI PLUS’를 론칭했다고 설명했다. 그는 30년 간 축적한 보안 노하우와 기술력을 집약한 AhnLab AI PLUS가 AI 기술을 활용해 위협 탐지와 분석 역량을 한 단계 더 강화했다고 전했다. 또한, 영역별 보안 운영을 주체적으로 관리하는 AI 에이전트를 통해 고객들의 보안 운영 최적화를 선도해 나가겠다고 밝혔다.
강 대표는 “안랩은 지난 30년 혁신의 과정을 토대로 다가올 30년, 그리고 향후 미래에도 고객과 함께 혁신하며 더 안전한 비즈니스 환경을 조성할 수 있도록 최선을 다할 것이다”라고 강조했다.
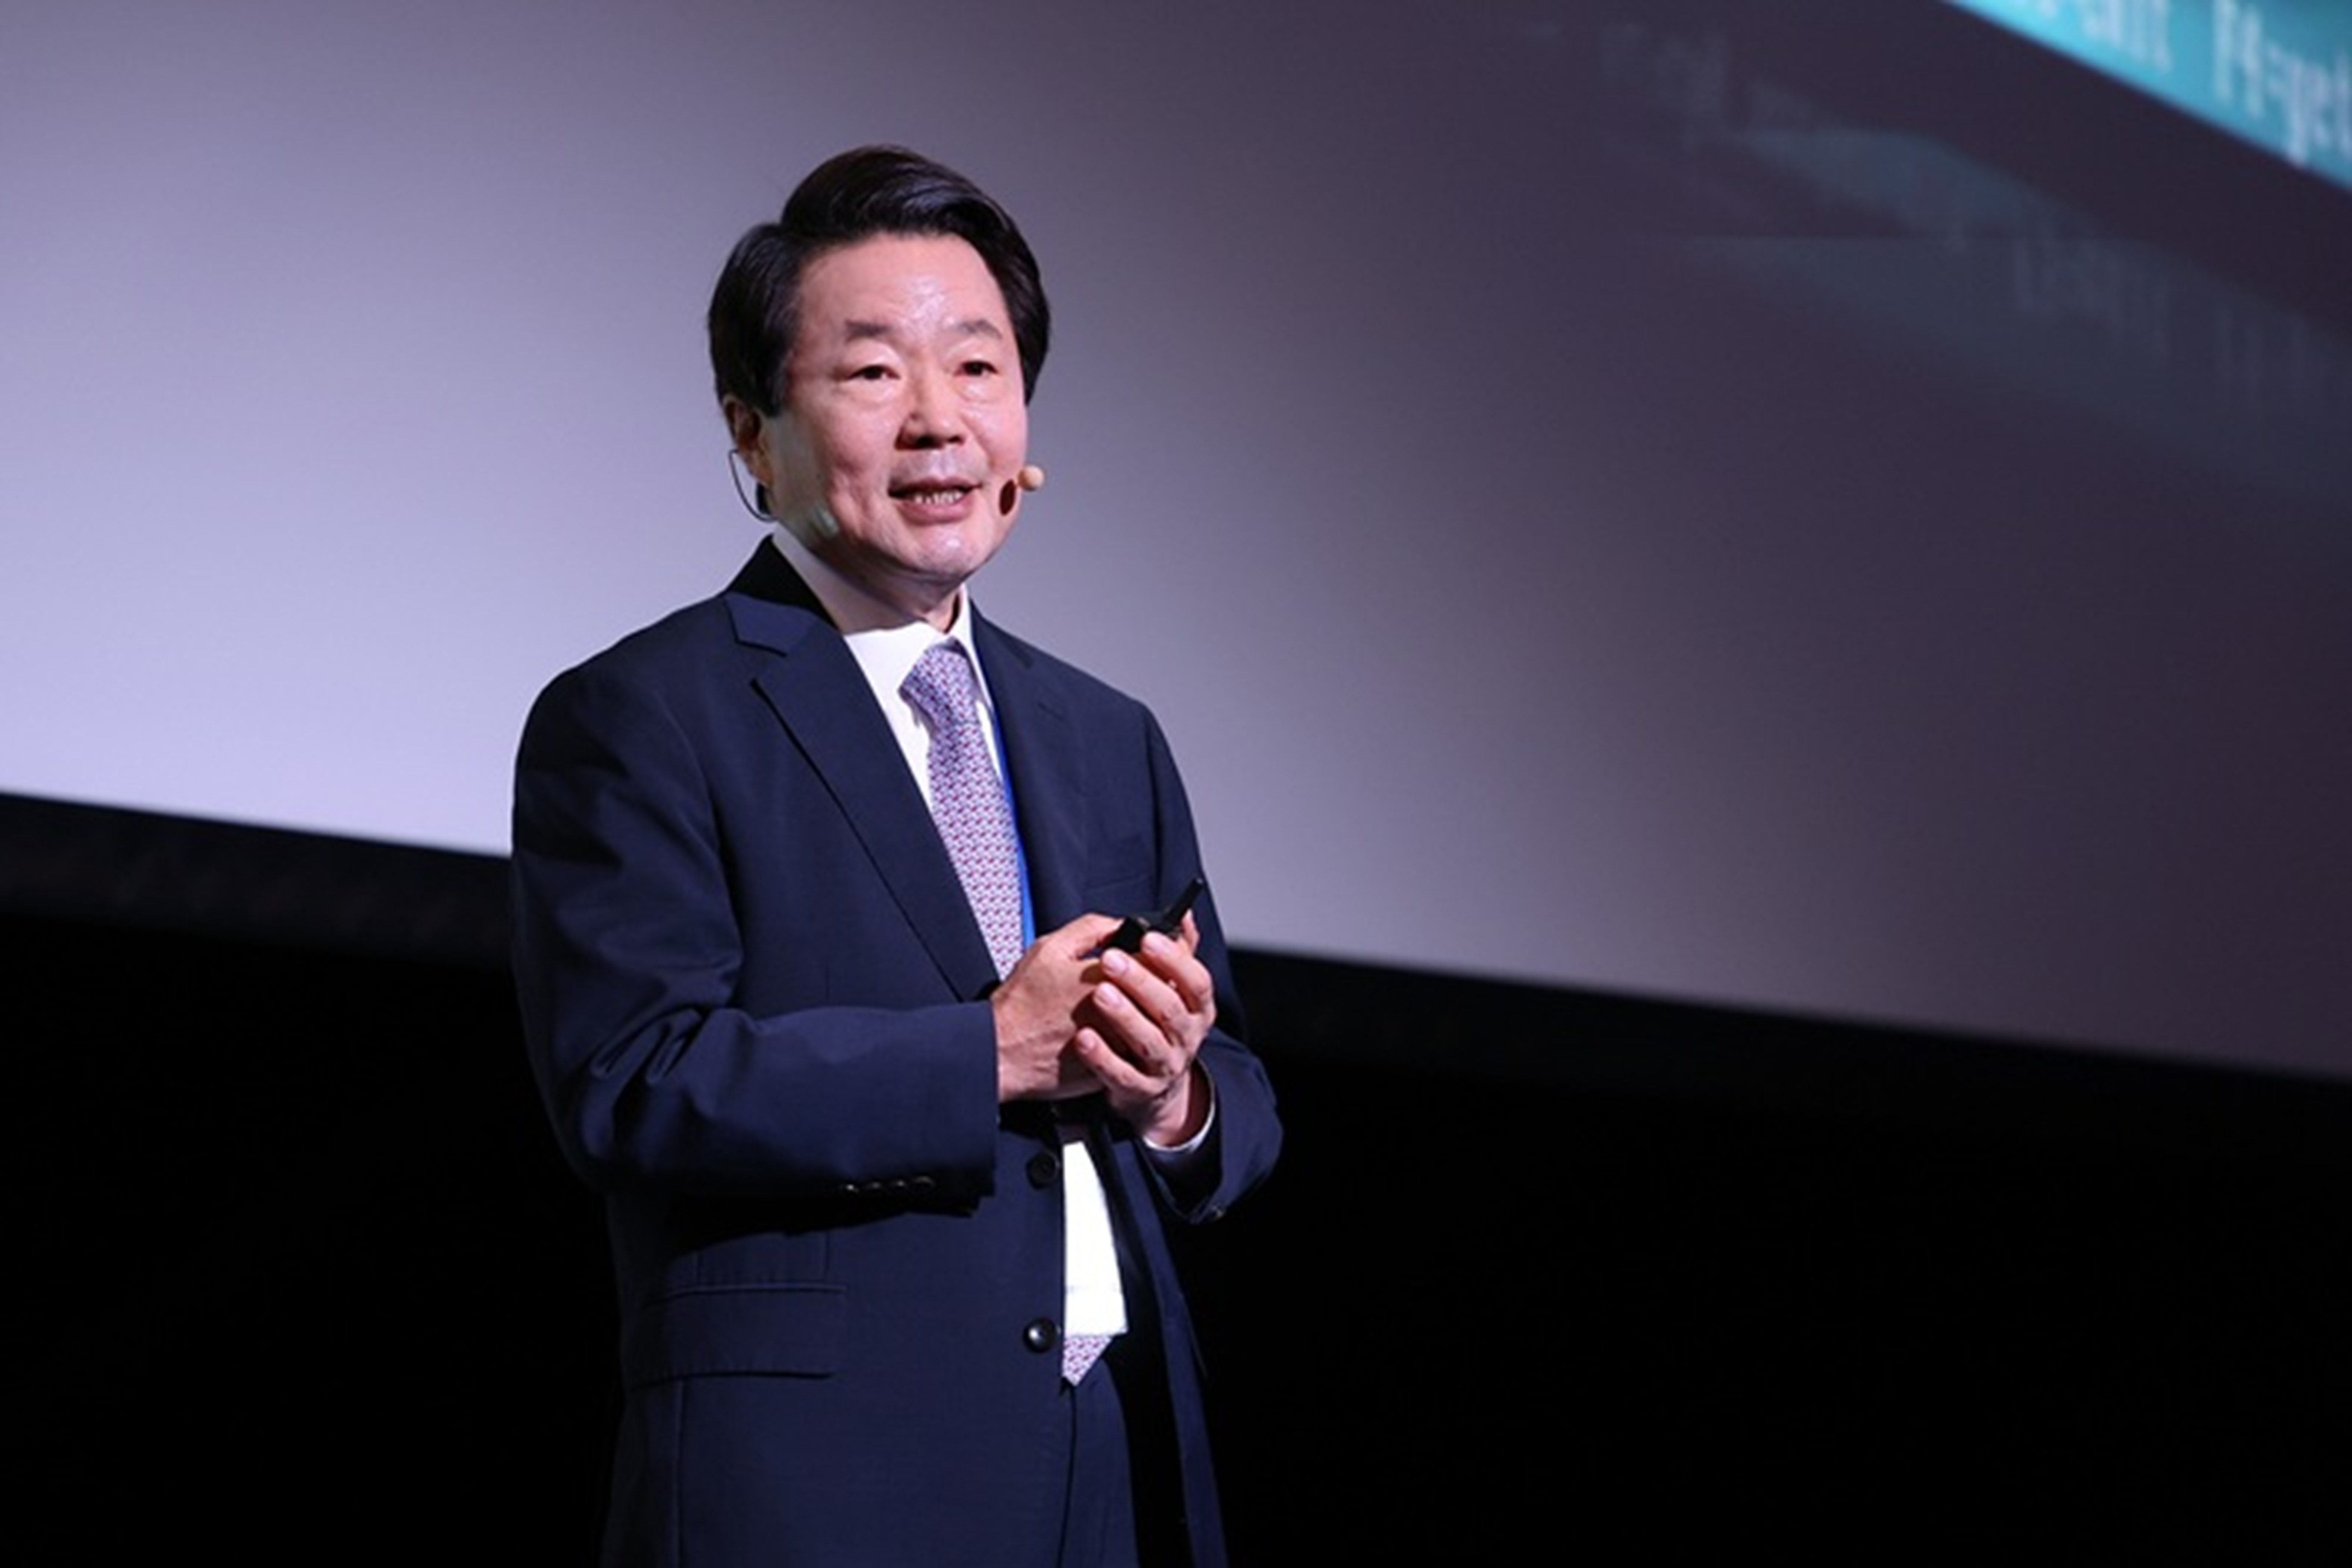
[그림 2] 안랩 강석균 대표는 ‘AI 중심의 통합 보안’을 앞세워 미래 30년의 도약을 선언했다.
AhnLab AI PLUS와 함께하는 에이전틱 AI 혁신
강 대표의 인사말이 끝나고, 첫번째 연설을 맡은 전성학 연구소장이 'Unified Security with AI: Integration of Endpoint, Network and Cloud'라는 주제로 엔드포인트·네트워크·클라우드 전반에 걸친 보안 영역에 AI를 적용하는 방안을 소개했다.
전 연구소장에 따르면, 보안 분야의 AI 활용이 초기에는 악성 파일 탐지와 반복 업무 자동화에 국한됐으나, 2020년 이후 생성형 AI와 LLM의 등장으로 질의 응답, 번역, 설명 등 다양한 영역으로 빠르게 확장됐다. 최근에는 자율 보안 운영 에이전트와 추론형 AI의 등장으로 계획 수립, 자료 분석, 결과 보고서 작성까지 가능한 수준으로 발전했다.
이러한 변화는 2025년 자율 보안 운영체계 구축으로 이어졌다. 관리자의 개입을 최소화해 오류를 줄이고, AI가 보안 운영의 핵심을 맡는 방향으로 진화하고 있다는 것이다. 안랩 역시 탐지 중심에서 나아가 멀티모달 분석, 대화형 보안 운영, 자동 리포트 생성 등 보안 업무 전반의 생산성 향상을 지원하고 있다.
전 연구소장은 안랩의 AI 보안 플랫폼 ‘AhnLab AI PLUS’를 소개했다. 이는 탐지, 위협 인텔리전스, 대응, 엔드포인트·네트워크·클라우드 보안 등 각 영역에서 필요한 기능들이 각각 하나의 에이전트(Agent)로 구현된 에이전틱 AI 기반 자율 보안 운영 시스템이다. 개별 에이전트들이 모여 하나의 제품을 이루고, 각 제품 역시 또 다른 에이전트로 기능하는 형태로 발전시키는 중이라고 설명했다.
전 연구소장은 "이 구조의 장점은 유연한 확장성과 협업이다. 탐지 에이전트가 이상 징후를 잡으면 위협 인텔리전스가 분석하고, 대응 에이전트가 차단 및 복구 절차를 수행하는 식이다. 최상단의 오케스트레이션 에이전트가 이를 지휘해 상황에 맞는 최적의 대응을 이끌며, 고객은 안랩의 XDR, MXDR, 관제 서비스 등을 통해 에이전틱 AI의 혜택을 자연스럽게 누릴 수 있다"라고 말했다.
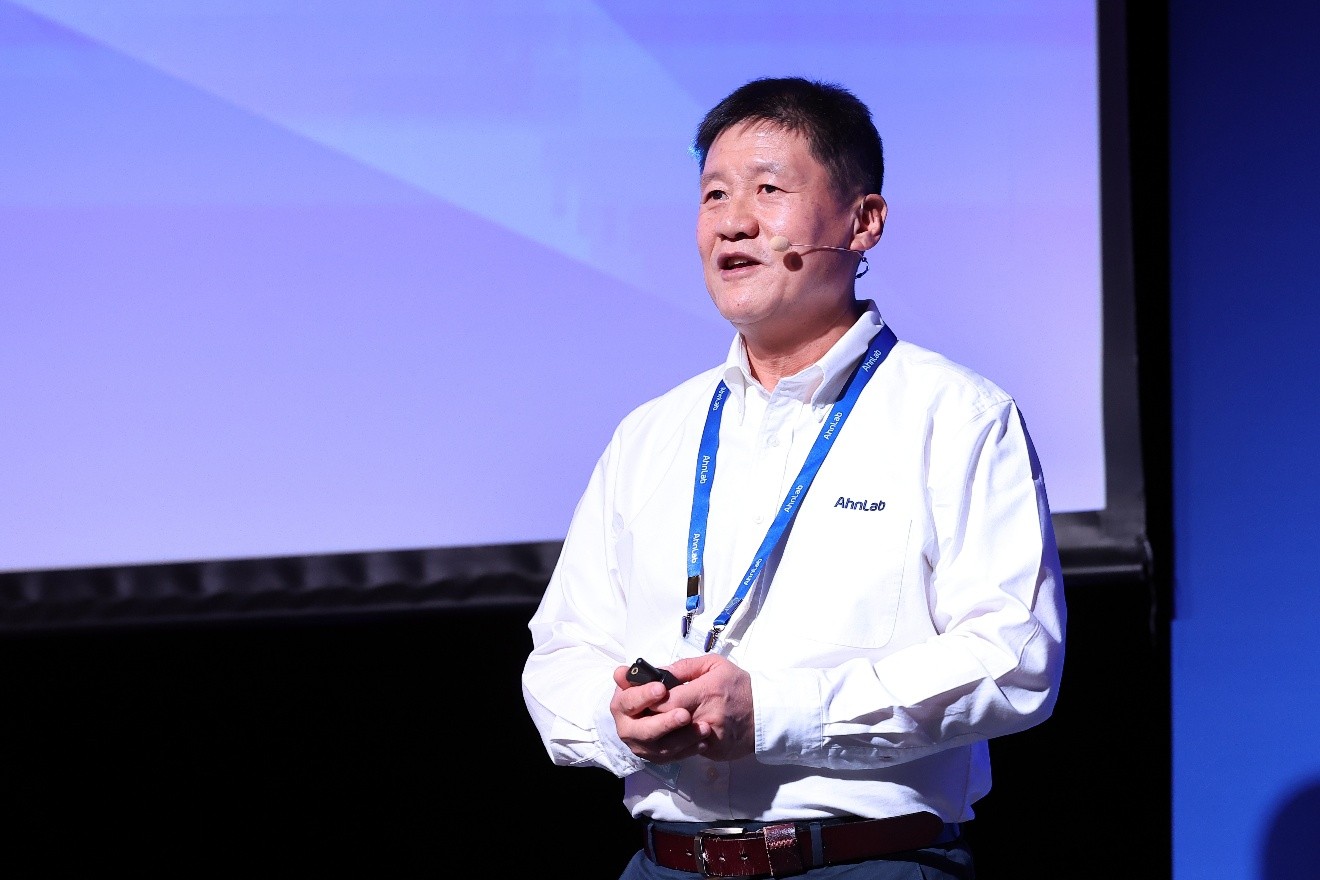
[그림 3] 안랩 전성학 연구소장은 에이전틱 AI 기반 ‘AhnLab AI PLUS’ 비전을 발표했다.
안랩 이승경 인공지능개발실장 이어지는 기조 연설에서 ‘AI PLUS로 실현하는 보안 운영의 지능화’를 주제로 안랩의 에이전틱 AI 혁신 과정을 소개했다. 이 실장은 AI 시대의 사이버 공격과 방어가 ‘공진화(co-evolution)’의 양상으로 전개되고 있다고 설명했다. 즉, 공격자는 AI를 활용해 취약점을 찾아내고 공격 전술을 고도화하는 동시에, 방어자는 AI 기술로 공격을 탐지하고 분석해 대응 방안을 마련한다는 것이다. 이러한 상호 작용이 반복되면서 보안 전략 또한 끊임없이 함께 진화하는 구조가 형성된다는 점을 강조했다.
또한, 이 실장은 AI 기반 보안의 진화를 설명하는 핵심 개념으로 ‘에이전틱 AI(Agentic AI)’를 제시했다. 에이전틱 AI를 “목표 지향적으로 절차를 스스로 계획하고 실행하는 자율 에이전트”로 정의하며, 복잡한 과제를 스스로 세분화하고 장기 메모리를 관리하며 상황에 따라 실행 전략을 유연하게 조정할 수 있는 특징을 지닌다고 설명했다.
이 실장에 따르면, 기존 생성형 AI와 에이전틱 AI의 가장 큰 차이는 ‘자동화(Automation)’와 ‘지능화(Intelligence)’의 구분에서 찾을 수 있다. 전자가 사람이 정해준 규칙을 반복적으로 수행하는 데 머무른다면, 후자는 기계가 스스로 학습하고 판단하며 맥락을 이해해 유연하게 대응할 수 있다는 것이다. 이 실장은 이런 맥락 이해와 자율적 판단 능력이 바로 에이전틱 AI의 핵심이라고 설명했다.
AhnLab AI PLUS도 이러한 에이전틱 AI 기반의 보안 분석 플랫폼이다. 이 실장은 “안랩 위협 정보와 분석 리포트를 학습한 이 플랫폼은 서로 다른 역할을 수행하는 AI 에이전트들이 협력분산 처리를 통해 문제를 해결하며, 궁극적으로는 AI 에이전트가 팀처럼 협업하는 사이버 보안 체계를 지향하고 있다”라고 말했다.
마지막으로 이 실장은 앞으로 사이버 보안은 사람과 AI가 협력하는 구조로 진화할 것이라며, 안랩 역시 AhnLab AI PLUS를 중심으로 보안 분석과 운영에서 고객과 함께 협업하는 파트너 역할을 강화해 나가겠다는 포부를 전했다.
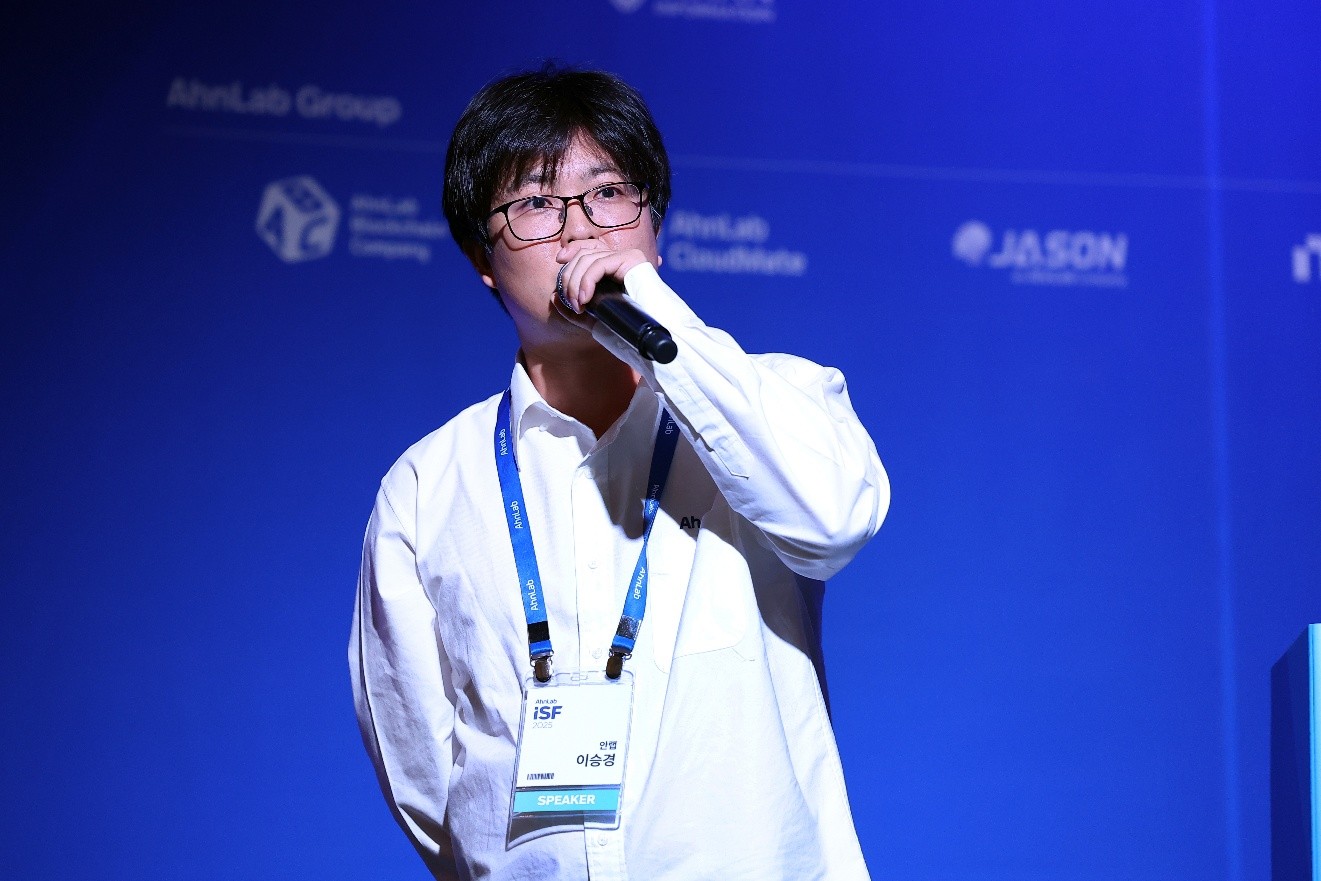
[그림 4] 안랩 이승경 인공지능개발실장은 ‘AhnLab AI PLUS’를 통해 보안 분석과 운영의 지능화 방향을 제시했다.
플랫폼 기반 보안의 중요성, 기본에 충실해야 하는 이유
사이버 위협이 고도화되는 가운데, 많은 기업들이 보안 복잡성으로 인한 어려움을 호소하고 있다. AhnLab ISF 2025에서는 해당 도전과제에 대해 안랩이 제시하는 해답을 찾아볼 수 있었다.
김창희 제품기획본부장은 기조 연설 ‘Back to Basics, Re-Architecting Security for the AI Era’에서 AI 시대에는 공격자와 방어자 모두 AI로 무장한 상황에서, 누가 더 빠르고 효율적으로 대응하느냐가 보안 경쟁의 승패를 좌우한다고 설명했다. 이런 ‘속도의 간극(Speed Gap)’을 극복하기 위해서는 ‘보안 기본 강화’와 ‘플랫폼 기반 혁신(Re-Architecting)’이 핵심 과제라고 강조했다.
이를 위해 김 본부장은 보안의 본질로 돌아가야 한다고 조언했다. 즉, ▲안티바이러스와 패치 관리 ▲취약점 점검 ▲개인정보 보호 ▲USB·모바일 등 매체 관리 ▲방화벽·VPN·IPS·DDoS 방어 ▲클라우드 및 컨테이너 보안과 같은 기본 보안 활동을 철저히 점검하고 강화해야 한다는 것이다. 또한, 솔루션이 많다고 해서 보안이 강해지는 것이 아니라 오히려 복잡성이 늘어날 수 있다고 경고했다.
김 본부장은 이어 “단말·네트워크·클라우드 등 분산된 보안 체계를 플랫폼화하고 XDR·EDR·MDR·ZTNA 같은 고도화된 기술을 연결·분석·자동 대응으로 통합해 속도와 정확성을 높여야 한다. 안랩은 엔드포인트·네트워크·클라우드·서비스 전 영역을 아우르는 통합 보안 체계와 자체 에이전틱 AI 플랫폼 ‘AhnLab AI PLUS’를 기반으로 보안의 분석·추론·운영을 자동화하고 있다”고 소개했다.
마지막으로 김 본부장은 “이제 보안은 특정 팀이나 기업만의 문제가 아니라 모두가 함께 해결해야 할 과제”라며, “안랩이 기본과 혁신을 동시에 지원해 고객이 AI 시대 보안 경쟁에서 앞서 나갈 수 있도록 하겠다”는 의지를 밝혔다.
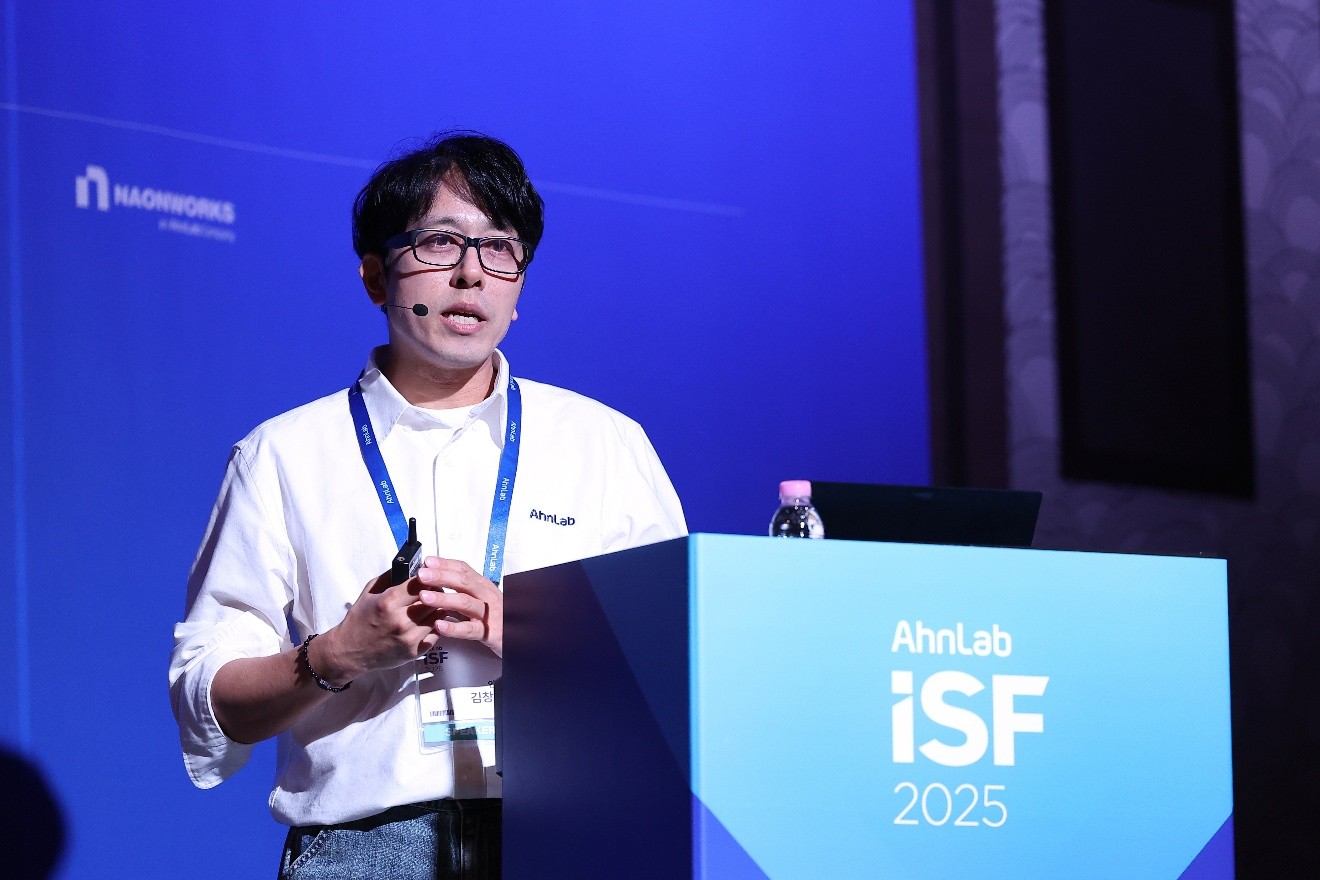
[그림 5] 안랩 김창희 제품기획본부장은 ‘속도의 간극’을 극복하기 위한 보안 해법을 제시했다.
플랫폼 중심 보안과 기본의 중요성을 강조하는 메시지는 전문가 발표 세션에서도 이어졌다.
안랩 솔루션컨설팅1팀 추상욱 부장은 '예측 불가능한 위협, 예측 가능한 보안' 세션에서 최근 보안 위협 동향과 대응 방향을 공유했다. 추 부장은 올해도 대규모 글로벌 보안 사고가 잇따르고 있으며, RaaS(Ransomware-as-a-Service) 조직이 특정 시간대 활동이나 언어 기반 회피 전략 등으로 공격을 확산하고 있다고 설명했다. 또한, LockBit 3.0 붕괴 이후 RansomHub가 90% 수익 배분 모델로 급성장했으며, 데이터 유출과 초기 접근 권한 판매(Initial Access Broker, IAM)가 새로운 위협으로 부상했다고 강조했다.
국내 환경에 대해서는 대다수 기업이 평균 43개의 보안 솔루션을 도입했지만 효과는 제한적이었다고 지적했다. "'구슬이 서 말이라도 꿰어야 보배'라는 말처럼, 솔루션 보유가 아니라 활용과 운영 성숙도가 중요하며, 가이드라인을 토대로 기본을 촘촘히 이행하는 것이 출발점"이라고 조언했다.
실무 대응은 3단계 프로세스로 이뤄진다. ▲V3의 시그니처·실시간·스마트 스캔을 통한 선제 차단 ▲MDS의 실행 보류·샌드박스를 통한 격리 및 분석 ▲EDR 기반 지속적인 모니터링·포렌식·랜섬웨어 롤백으로 복원력 확보가 그것이다.
추 부장은 "다만, 공격은 정찰→자원 개발→익스플로잇→내부 이동→유출→은폐로 고도화되고 있다. 보안은 ‘제품이 아니라 프로세스’라는 관점에서, 정적 방어가 아닌 동적·지속 운영이 필수다. 이를 위해 제로트러스트를 기반으로, 로그의 통합 가시성·상관분석·자동 대응까지 이어져야 한다"라고 말했다.
이어, "결론적으로 보안은 나무가 아니라 숲을 보는 통합 인시던트 대응이 필요하다. 위협 헌팅과 대응 전문가의 24/7 운영이 결합된 MDR/MXDR, 그리고 예측형 사이버 방어 플랫폼(EPP+EDR+XDR)을 통해 선제적 차단 역량을 강화해야 한다. 보안은 사슬처럼 가장 약한 고리만큼만 강하다는 사실을 잊지 말아야 하며, 이를 강화하는 여정에서 안랩이 든든한 동반자가 될 것”이라고 덧붙였다.
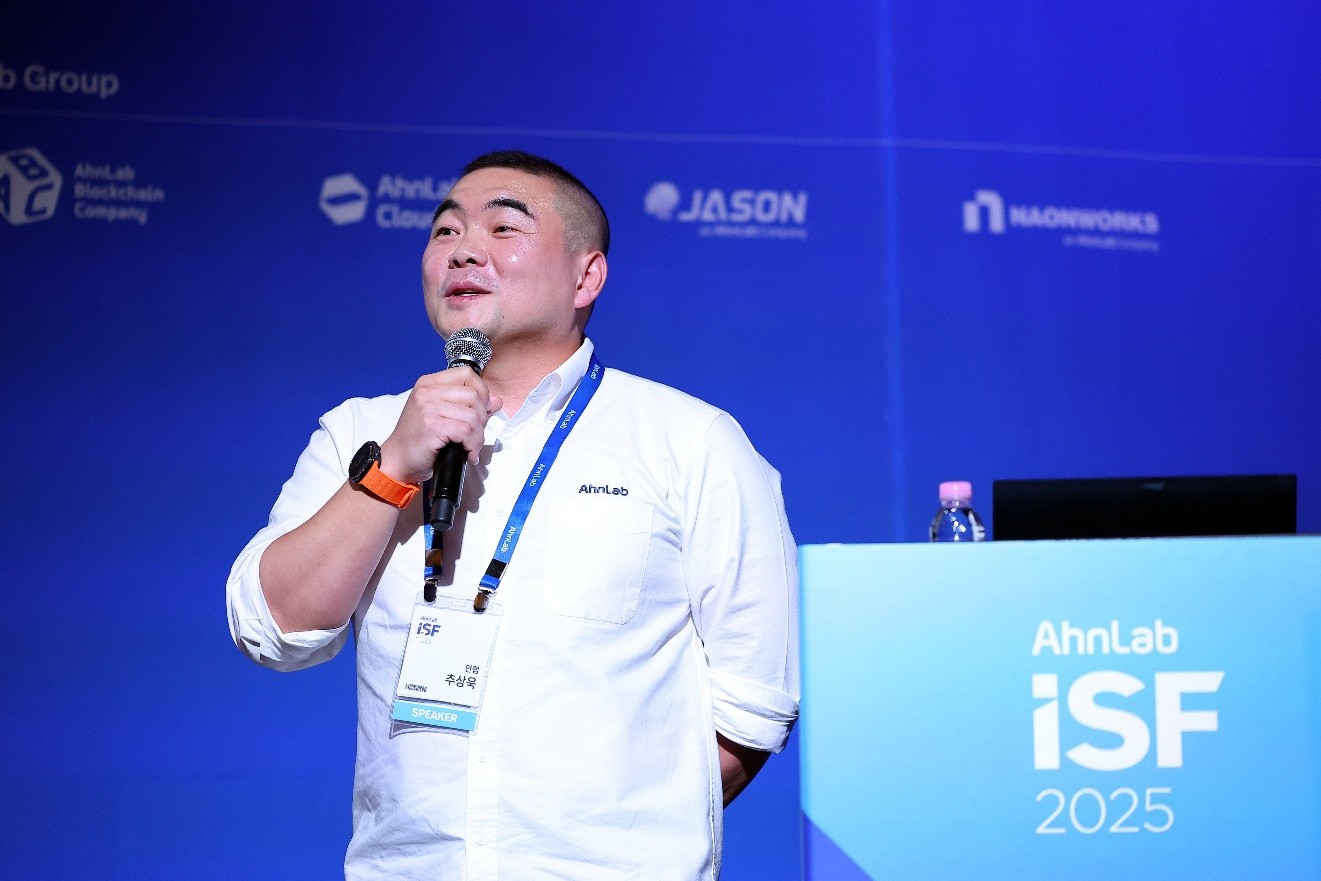
[그림 6] 안랩 솔루션컨설팅팀1팀 추상욱 부장은 보안은 제품이 아닌 ‘프로세스’라며 통합 대응과 선제적 차단의 중요성을 강조했다.
위협 인텔리전스와 제로 트러스트로 알아보는 차세대 보안 동향
안랩 이명수 A-FIRST팀장은 ‘AhnLab Threat Intelligence: 트렌드와 분석으로 대응을 앞당기다’ 세션을 통해 실질적인 위협 인텔리전스 활용 방안을 다뤘다.
이 팀장은 오늘날 사이버 위협은 보안 뉴스, 위협 동향, 취약점 정보 등 수많은 경로를 통해 끊임없이 등장하지만, 방대한 데이터를 추적하고 의미 있는 정보를 가려내는 것은 기업 입장에서 쉽지 않다고 지적했다. 이에 따라 위협 인텔리전스(Threat Intelligence)는 외부에 흩어진 위협 정보를 체계적으로 수집하고 분석해 기업이 잠재적 위험을 조기에 파악하고 신속히 대응할 수 있도록 돕는다고 설명했다.
안랩 위협 인텔리전스는 뉴스, 다크웹, 랜섬웨어, APT 그룹 등 다양한 위협 정보를 통합적으로 분석하며, IoC(Indicators of Compromise) 같은 구체적 지표를 제공해 기업 내부의 잠재적 위험을 식별할 수 있도록 지원한다. 특히 다크웹에서 거래되는 계정 정보나 인포스틸러 악성코드 활동까지 폭넓게 모니터링하고, 다양한 국가 기반 공격 세력을 포함한 수백 개의 APT 그룹을 추적해 분석 보고서와 동향 보고서로 제공한다.
이 팀장은 “안랩 위협 인텔리전스는 단순히 IoC를 차단하는 것을 넘어 공격의 맥락(Context)을 파악하고, 재발 방지와 선제적 대응에 활용될 수 있다”라고 강조했다. 아울러, “AI 시대의 공격자들이 더욱 정교하고 자동화된 수법을 동원하는 만큼, 보안 역시 사고 이후의 대응이 아니라 공격 전 단계에서 위협을 식별하고 차단하는 선제적 대응으로 전환해야 한다”라고 덧붙였다.
[그림 7] 안랩 이명수 A-FIRST팀장은 위협 인텔리전스를 통한 공격 맥락 파악 및 선제적 대응의 필요성을 강조했다.
안랩 프로덕트매니지먼트2팀 윤병성 차장은 ‘ZTNA 기반 네트워크 보안 플랫폼의 현재와 미래’ 세션에서 최근 빈번하게 발생하는 랜섬웨어 및 악성코드 감염 사고의 주요 경로로 SSL VPN을 지목했다. 윤 차장은 “SSL VPN은 구조적으로 취약해 보안 위협에 쉽게 노출되지만, 동시에 클라우드 환경과 재택근무 체계에서 기업이 필수적으로 활용할 수밖에 없는 솔루션”이라며 보안과 편리성 사이의 모순된 과제를 짚었다. 이 같은 배경 속에서, 모든 접속을 불신하고 반드시 인증을 거쳐야만 접근을 허용하는 제로트러스트 모델이 네트워크 보안 플랫폼의 핵심 화두로 떠오르고 있다.
윤 차장은 “안랩은 새로운 차세대 방화벽 AhnLab XTG를 기반으로 제로트러스트 접근(ZTNA)을 구현하고 있다. XTG는 단순 방화벽 기능을 넘어 사용자·디바이스 인증과 접근 제어를 수행하고, SSL VPN, IPSec VPN, 경량 VPN 등 다양한 통신 방식을 지원한다. 이를 통해 기업은 통신 환경에 구애받지 않고 일관된 제로트러스트 보안을 구축할 수 있으며, 망분리 환경이나 국가망보안체계(N2SF)와 같은 국가 보안 정책 요구에도 효과적으로 대응할 수 있다”라고 말했다.
또한, 윤 차장은 안랩이 XTG를 포함한 네트워크 보안 플랫폼에 AI 기술을 접목해 발전을 도모하고 있다고 부연했다. “AI는 방화벽 정책 최적화, 위협 탐지 자동화, 지능형 트래픽 분석에 적용돼 관리자의 운영 효율성을 높이는 동시에 제로데이 공격과 같은 새로운 위협에도 빠른 대응을 가능하게 한다. 더 나아가 정책 추천과 접근 패턴 분석까지 지원하며 네트워크 보안 플랫폼이 자율 운영형 보안체계로 진화하는 로드맵을 제시한다. 이는 네트워크 보안의 미래가 AI와 결합된 지능형 운영으로 나아가고 있음을 시사한다”라고 전했다.
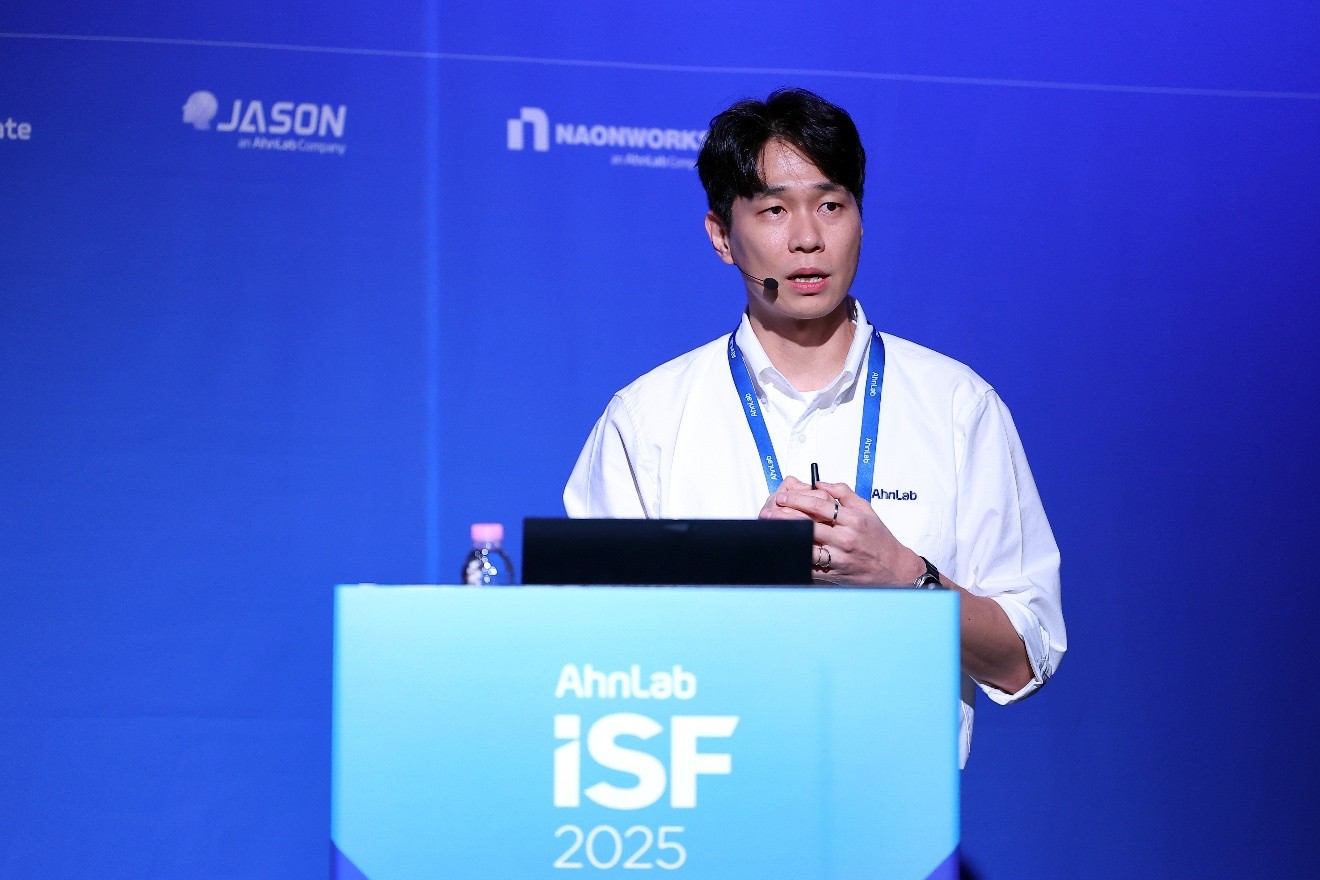
[그림 8] 윤병성 차장은 제로트러스트와 AI가 이끄는 네트워크 보안의 미래를 강조했다.
IT와 융합되는 OT, 안랩이 제안하는 CPS 통합 보안 전략
최근 OT와 IT 간 접점이 늘어나면서 전통적인 OT 보안이 CPS(Cyber-Physical System)이라는 개념으로 새롭게 정의되고 있다. 또한, 외부 접점을 활용해 OT망으로 침투하는 공격도 늘어나고 있는 상황이다.
안랩 프로덕트매니지먼트2팀 황재훈 부장은 ‘Dead Reckoning Without Direction? Navigating the CPS Security Journey’ 세션에서 CPS 보안 위협의 진화 양상을 소개했다. 황 부장은 랜섬웨어, 가상화폐, IT/OT 융합 공격, 해커의 정치적 목적을 띤 ‘핵티비즘(hacktivism)’ 등으로 위협이 한층 고도화되고 있다고 설명했다. 특히 CPS 보안은 위협을 인지하지 못할 때는 겉보기에는 평온해 보이지만, 실제로는 다양한 리스크가 잠재해 있어 탐지와 모니터링을 통한 식별과 대응이 필수적임을 강조했다.
황 부장은 안랩은 CPS 보안 플랫폼 ‘AhnLab CPS PLUS’를 중심으로 한 대응 전략도 설명했다. 황 부장은 “이 플랫폼은 네트워크, 엔드포인트, 서비스 전 영역을 포괄해 ▲자산 탐지와 식별 ▲자산 검증 ▲위협 탐지와 차단으로 이어지는 식별-탐지-대응 과정을 지원한다. 안랩은 솔루션뿐 아니라 컨설팅까지 제공해 고객들이 보다 쉽게 CPS 보안을 도입할 수 있도록 돕고 있다”라고 언급했다.
한편, AhnLab CPS PLUS는 최근 글로벌 시장조사기관 프로스트 앤드 설리번(Frost & Sullivan)이 발표한 ‘2025 프로스트 레이더: CPS 보안 솔루션 보고서’에서 시장 리더로 선정되며, 글로벌 수준의 경쟁력을 입증하기도 했다.
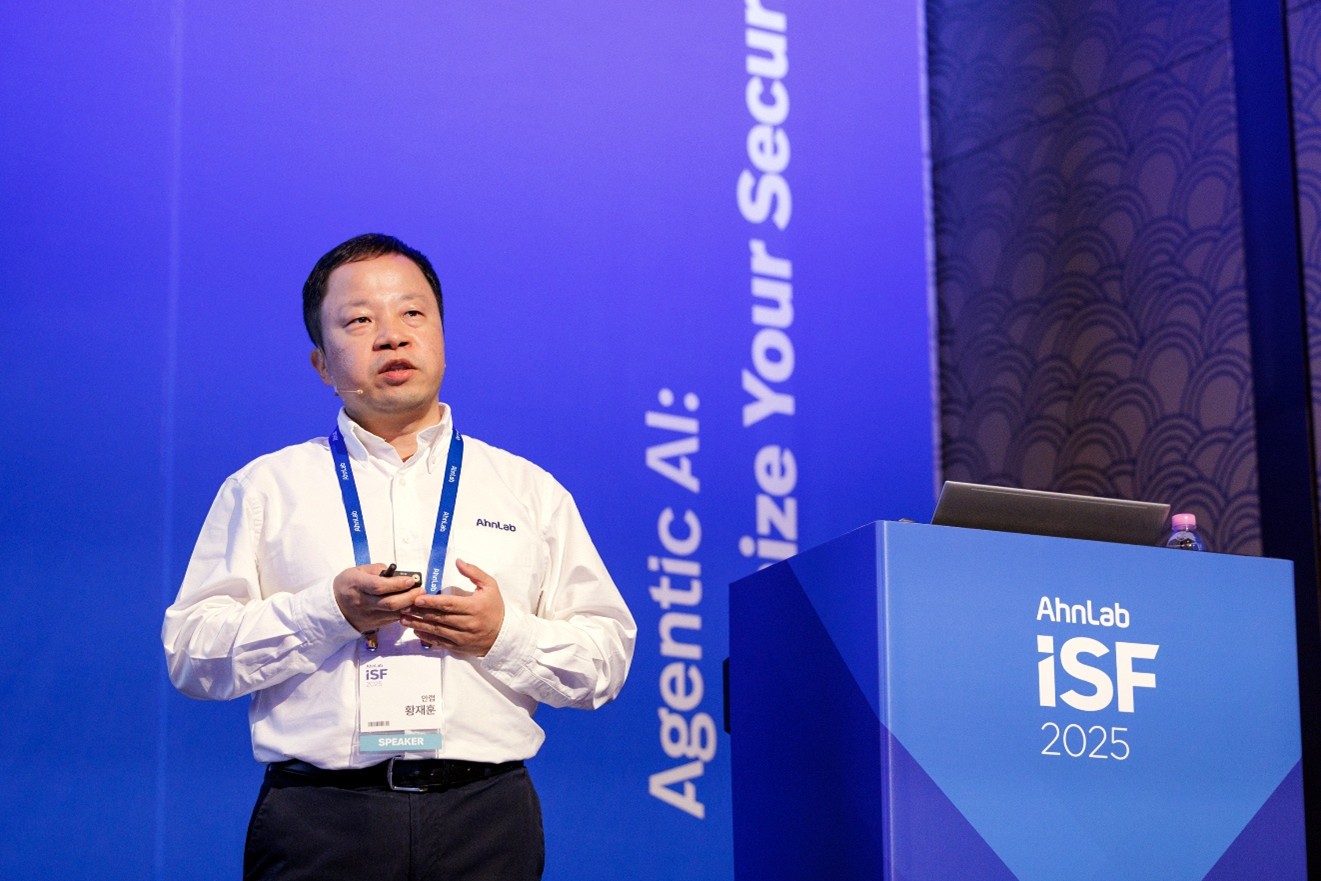
[그림 9] 안랩 프로덕트매니지먼트2팀 황재훈 부장은 CPS 위협 대응 해법으로 ‘AhnLab CPS PLUS’ 전략을 소개했다.
나온웍스 이준경 대표는 ‘엣지 플랫폼으로 실현하는 제어 환경의 빠르고 안전한 디지털 전환’ 세션에서 CPS 환경 변화와 과제를 주제로 발표했다. 이 대표는 “최근 CPS 환경은 OT 기기의 외부 통신이 가능해지면서 오랫동안 구조적 기반이 되어온 퍼듀 모델(Purdue Model)에서 벗어나고 있다. 다만, 준비 없이 진행되는 디지털 전환은 일관되지 않은 보안 정책과 검증되지 않은 통신모듈 관리로 인해 새로운 취약성을 초래할 수 있다”고 경고했다.
이 대표는 이런 한계를 극복하기 위한 해법으로 ‘CEREBRO-EDGE’를 제시했다. 이 대표의 설명에 따르면, CEREBRO-EDGE는 CPS 환경을 위한 일종의 안드로이드(Android) 플랫폼과 같은 역할을 하며, 표준화된 실행 환경과 메시지 브로커, 오케스트레이션 기능을 통해 안정적이고 일관된 디지털 전환을 지원한다.
이 대표는 “CEREBRO-EDGE는 ▲표준 API 기반 데이터 연계 ▲데이터 수집 정규화 ▲엣지 데이터 허브 ▲이벤트 브로커 기능을 제공한다. 이를 통해 기업은 CPS 환경의 디지털 전환을 보다 안정적으로 수행하고, 동시에 비즈니스 연속성을 확보할 수 있다. 따라서 CEREBRO-EDGE는 빠르고 안전한 CPS 디지털 전환을 위한 최적의 선택지가 될 것”이라고 강조했다.
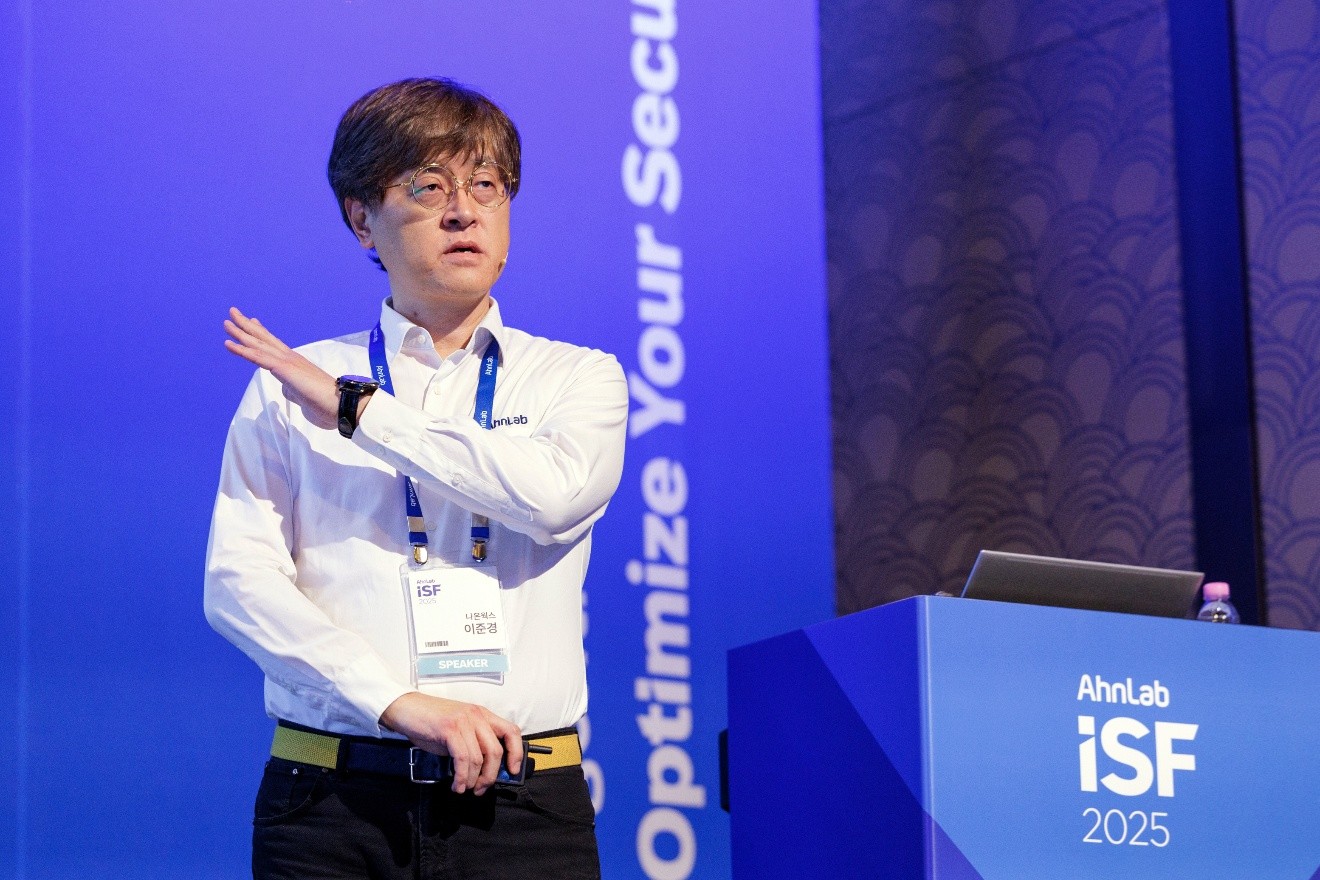
[그림 10] 나온웍스 이준경 대표는 CPS 디지털 전환 해법으로 ‘CEREBRO-EDGE’를 강조했다.
본격화되는 AI 시대, 안랩이 준비하는 AI 보안의 미래
안랩과 안랩의 자회사들은 본격화된 AI 시대를 맞아 다양한 솔루션과 서비스로 미래를 준비하고 있다.
우선, 정순권 A-CERT 팀장은 ‘ASM to AI-Driven SOC: ASM으로 시작, AI로 완성하는 차세대 SOC’ 세션에서AI 시대에 보안 관제가 맞이한 전환점을 짚었다. 정 팀장은 기존의 전문가 중심 모니터링과 개별 솔루션 분석 체계만으로는 지능화된 공격에 대응하기 어렵다고 지적하며, 안랩이 AI 기반 자동화연계 분석을 통해 탐지부터 대응까지 소요 시간을 최소화하는 차세대 관제 체계를 구축하고 있다고 설명했다.
정 팀장은 현재 보안 관제가 안고 있는 구조적 한계로 ▲전문가 의존에 따른 대응 지연 ▲복합 위협의 맥락 파악 부족 ▲대량 이벤트 처리의 한계를 제시했다. 이런 문제는 적시에 대응하지 못해 침해사고로 이어지는 악순환을 만든다고 분석했다.
이를 극복하기 위한 해법으로 안랩이 준비 중인 ‘AI in SOC’ 전략을 소개했다. 정 팀장은 AI를 플랫폼 전반에 내재화해 탐지·분석·대응 과정을 자동화·연계화하고, 네트워크·클라우드·엔드포인트 등 여러 환경을 아우르는 다층적 대응 체계를 구축할 것이라 설명했다. 이를 통해 알려지지 않은 위협까지 빠르게 차단하는 것이 목표다. 다만, AI에 의존하기 보다는 안랩의 전문가 역량을 기반으로 AI를 활용해 종합 분석과 신속한 대응을 실현하는 것이 핵심이다.
또한, 정 팀장은 고객 맞춤형 서비스에 대해 “ASM, PTaaS, 모의해킹, 취약점 진단 등을 통해 얻은 데이터를 AI에 학습시켜 특화된 서비스를 제공하고, 기술 지원 체계에도 AI 챗봇을 도입해 일반 요청은 자동으로 처리하고, 전문가들은 핵심 대응에 집중할 수 있도록 발전시켜 나갈 계획이다”라고 말했다.
[그림 11] 안랩 A-CERT 팀장은 AI 기반 ‘AI in SOC’ 전략을 소개하며, 차세대 보안 관제의 새 이정표를 제시했다.
제이슨 문세진 매니저는 ‘TDIR 시스템의 최신 기술 현황과 향후 방향성’ 세션에서 차세대 TDIR(TDIR(Threat, Detection, Investigation and Response) 시스템의 현주소와 발전 방향을 공유했다. 문 매니저는 TDIR 시스템을 ‘강화된 탐지·분석·자동 대응을 통해 진화한 차세대 SIEM’으로 정의하며, 데이터 통합과 에이전틱 AI를 기반으로 정밀 탐지, 운영 편의성, 대응 속도의 혁신이 동시에 이루어지고 있다고 설명했다. 이어, SIEM이 빅데이터 엔진, UEBA, SOAR 단계를 거쳐 오늘날 TDIR로 발전했으며, 앞으로는 AI가 스스로 계획해 위협을 탐지하고 대응하는 자율 시스템으로 나아갈 것이라고 전망했다.
문 매니저는 이런 혁신의 기반으로 ‘JSearch’와 ‘JMachine’을 소개했다. JSearch는 기업 내 데이터를 인덱싱해 검색·분석·리포트까지 제공하는 빅데이터 엔진이며, JMachine은 AI 탐지·분석 체계를 내장해 SIEM, UEBA, TI, SOAR와 연계할 수 있는 통합 보안 플랫폼이다. 특히 JMachine은 가변 임계치, 패턴 학습, 군집 분석을 결합해 탐지 정밀도를 높였으며, 오토 디텍트와 CLP를 도입해 탐지 능력을 한층 강화했다.
- 오토 디텍트(Auto Detect): 기존 시나리오 기반 설정 없이 AI가 스스로 이상 징후를 찾아내는 완전 자동화 탐지 기술
- CLP(Confidentiality Loss Prevention): 문서·설계도·개인정보 등 기밀 내용을 학습해 온라인 반출은 물론 휴대폰 촬영 같은 오프라인 유출까지 탐지
마지막으로 그는 “JSearch로 전사 데이터를 통합하고, 오토 디텍트와 CLP가 정밀 탐지를 수행하며, 여기에 에이전틱 AI와 SOAR 연계까지 더해지면 우리가 지향하는 지능형 자동화 TDIR이 완성된다”며 “사람과 AI가 각자의 강점을 살려 협력하는 체계를 통해 보안 운영의 생산성과 정확도를 한 단계 끌어올리겠다”고 발표를 마무리했다.
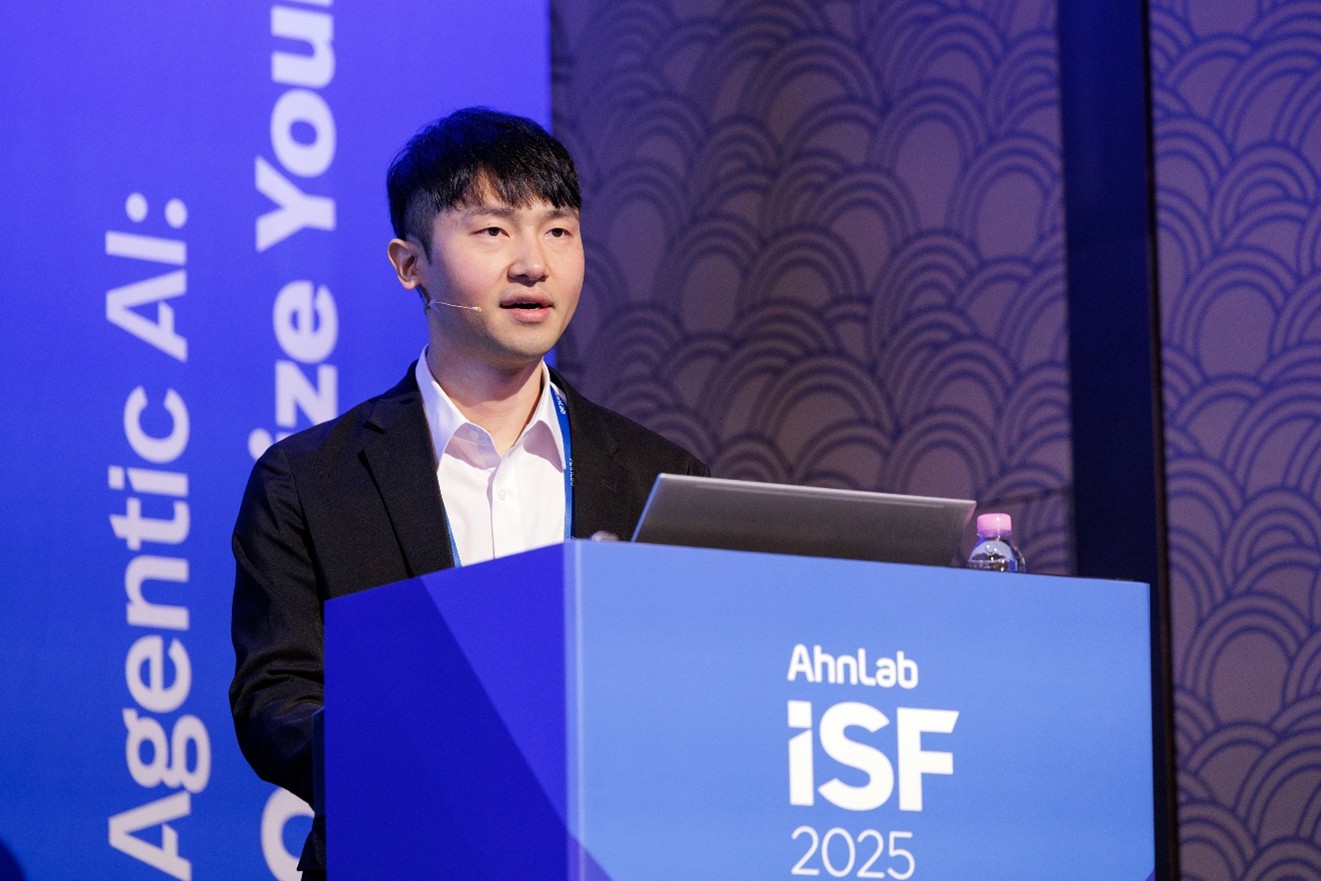
[그림 12] 제이슨 문세진 매니저는 AI와 자동화를 결합한 차세대 TDIR 혁신 전략을 공유했다.
안랩 클라우드메이트 최광호 COO는 ‘섀도우 AI 시대, 기업을 지키는 보안의 진화’ 세션을 맡아 발표했다. 최 COO는 조직 내 AI 사용이 부서 및 개인 단위로 분산돼 '누가, 어떤 서비스에서, 어떤 데이터로 무엇을 하는지' 파악하기 어렵고, 보이지 않으면 불가능하다고 지적했다.
이어, "전통적 가드레일만으로는 AI 에이전트 상호작용을 제어하는 데 한계가 있다"라며, '가디언 에이전트(Guardian Agent)'로의 전환을 제안했다. ▲Reviewers ▲Monitors ▲Protectors 3유형 체계를 통해 ▲AI가 생성한 결과·데이터 사용 범위 검토, ▲작업·데이터 흐름 관찰·추적, ▲정책 위반·과권한·프롬프트 인젝션 차단을 수행하고, 발전 단계에서는 입력·응답·파일 기반 PII(Personally Identifiable Information)/민감정보 탐지·차단과 로깅으로 가시성을 확보, 성숙 단계에서는 권한·행동을 위험 점수화해 감사까지 확장하는 방안을 설명했다.
이 개념을 현장에서 구현하는 해법으로 안랩 클라우드메이트의 '시큐어브릿지(SecureBridge)'가 소개됐다. 최 COO는 "시큐어브릿지는 에이전트나 전용 앱 없이 기존 브라우저 UX에서 멀티 LLM 트래픽을 식별, 분석, 통제한다. 또한, PII·민감정보/기밀(CI) 탐지·가명화·차단, 프롬프트 인젝션 방지, 중앙 정책·감사·프롬프트 이력 가시화를 제공한다. 더불어, 엣지(분리 채널)와 SaaS, 프라이빗, 온프레미스 등 다양한 환경에 유연하게 배치돼 ▲데이터 유출 방지 ▲투명성 ▲컴플라이언스 강화를 동시에 실현한다"라고 말했다.
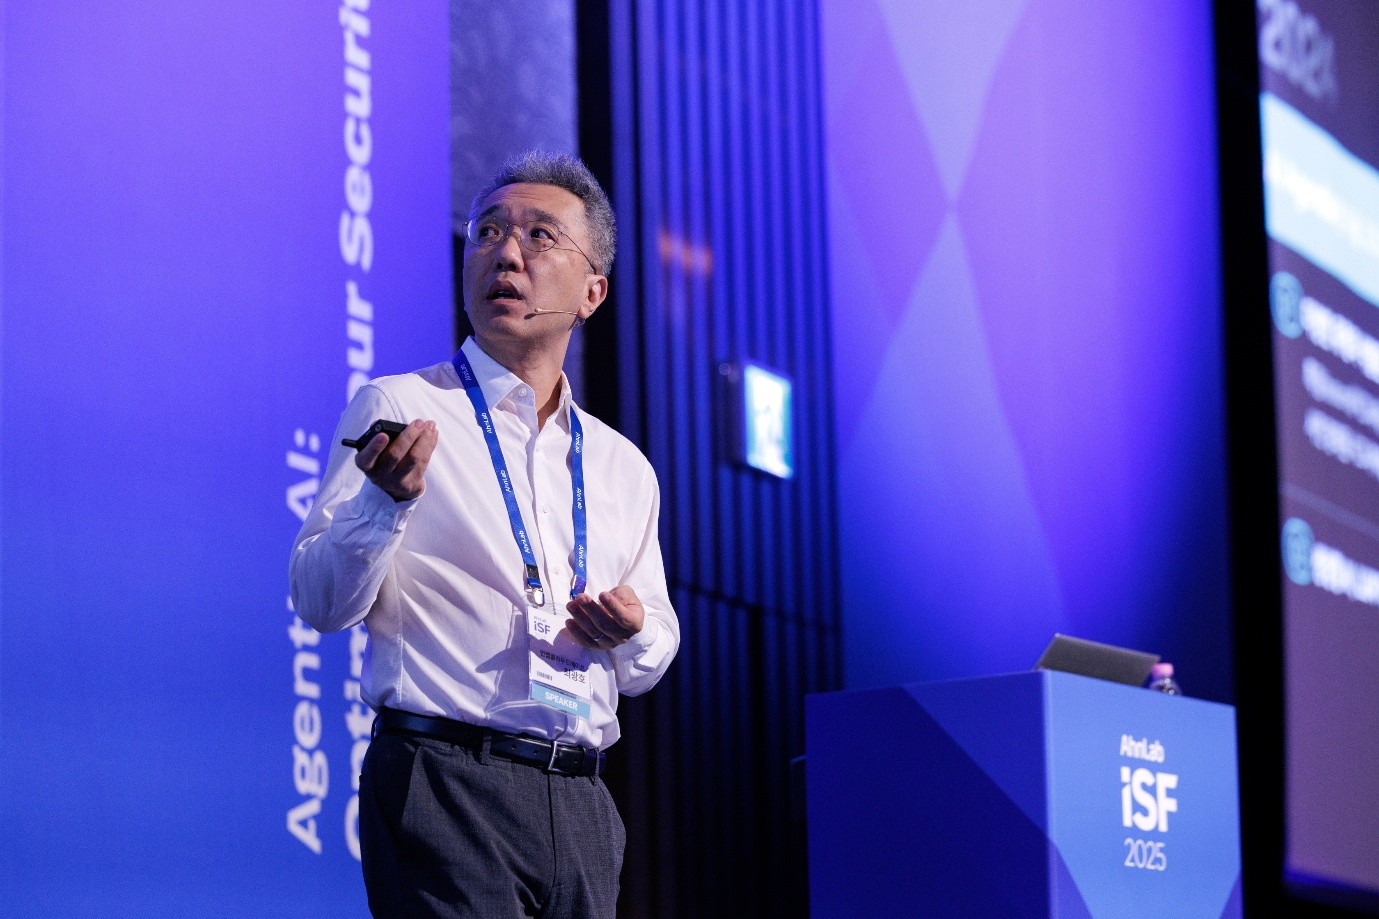
[그림 13] 안랩 클라우드메이트 최광호 COO는 섀도우 AI 시대 대응 해법으로 ‘가디언 에이전트’와 ‘시큐어브릿지’를 소개했다.
모든 발표 세션이 끝나고, 참가자들을 대상으로 경품 추첨이 진행돼 현장의 분위기를 더욱 뜨겁게 했다. 행사장 로비에는 별도의 전시 부스가 마련돼 ▲AhnLab EDR ▲AhnLab MDS ▲AhnLab TIP ▲AhnLab CPP ▲AhnLab XTG 등 15여 종의 안랩 주요 보안 솔루션이 시연됐다. 참가자들은 제품의 실제 동작을 직접 확인하고, 자사 환경에 최적화된 도입 방안을 전문가와 상담할 수 있는 기회도 가졌다.
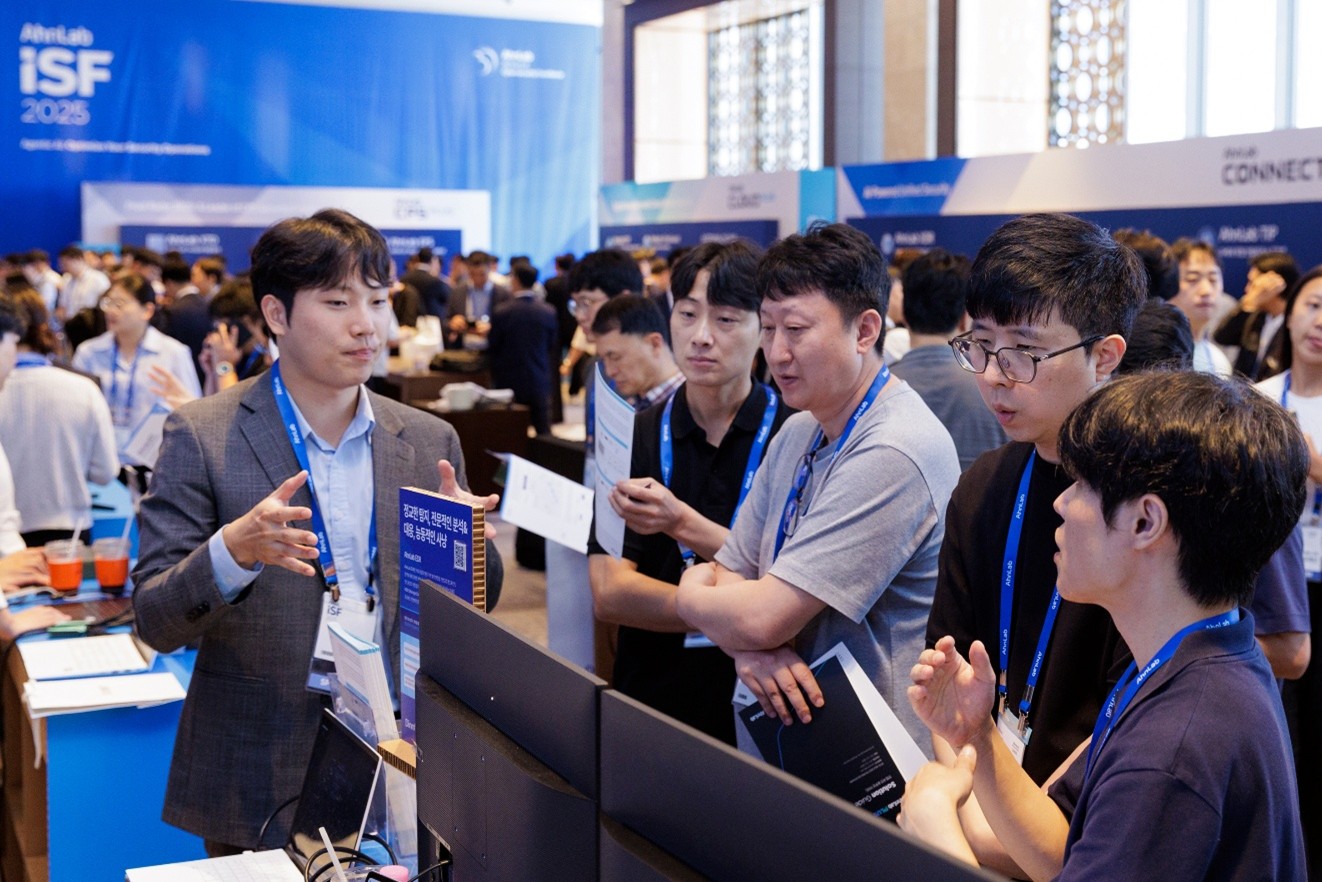
[그림 14] 전시 부스를 관람하는 참가자들의 모습
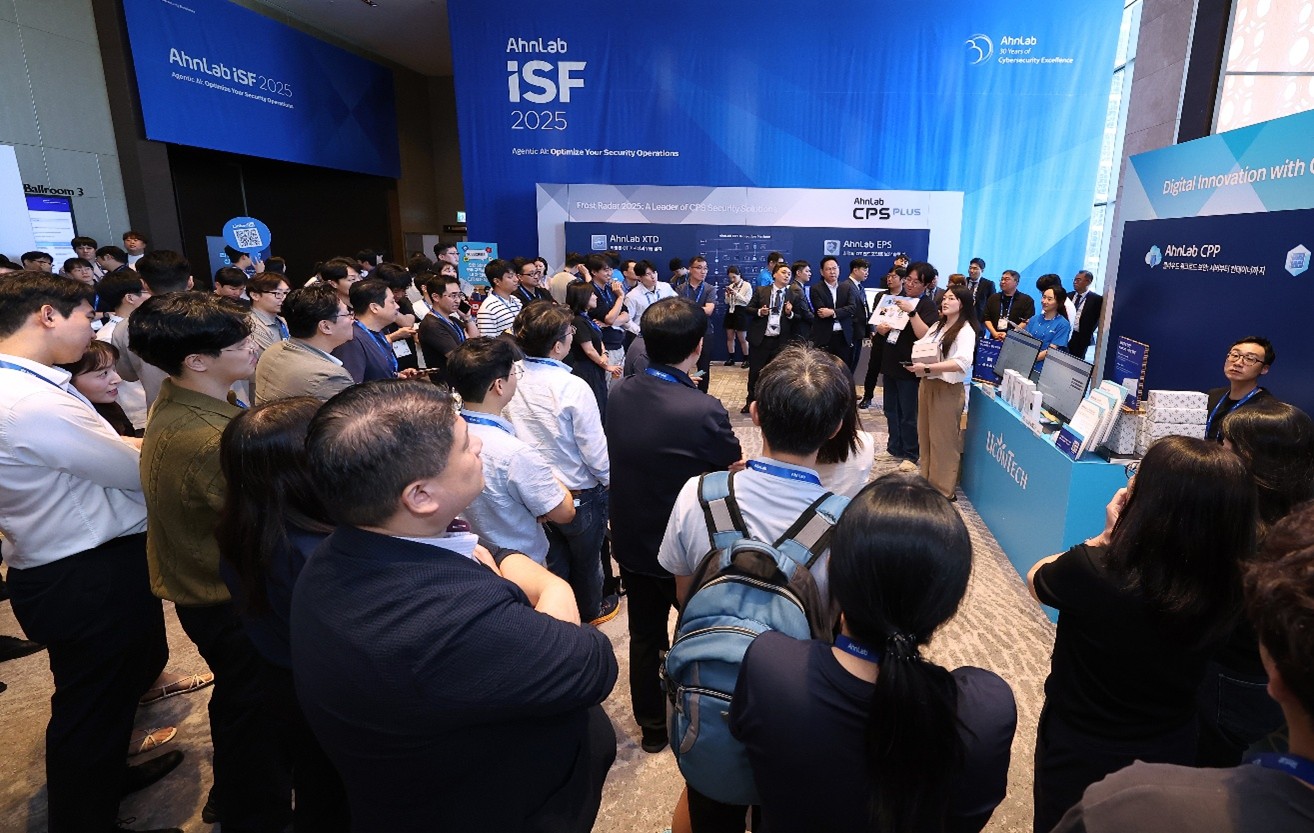
[그림 15] 행사장 로비에서 진행된 경품 이벤트
맺음말
AhnLab ISF 2025는 에이전틱 AI를 중심으로 한 보안 운영 혁신의 방향성을 업계 보안 담당자들과 공유하는 자리였다. 기조 연설부터 세부 세션까지, 참가자들은 AI가 주도하는 차세대 보안 체계의 청사진을 확인할 수 있었다. 발표 세션에서는 엔드포인트, 네트워크, 클라우드, CPS, SOC, TDIR 등 다양한 영역에서 AI와 자동화가 결합된 보안 전략과 실제 적용 방안이 제시되며, 보안 담당자들이 기업 현장에서 실현 가능한 해법을 모색하는 장이 됐다. 올해로 창립 30주년을 맞은 안랩은 이번 행사를 통해 사람과 AI가 협력하는 미래 보안 운영의 비전을 선명히 제시하며, 다음 30년을 향한 새로운 도약을 알렸다.
- AhnLab콘텐츠마케팅팀 서보경 매니저