


마이터 어택 평가 라운드 6, 탐지율 95% 기록!
올해로 6회차를 맞은 마이터 어택 평가(MITRE ATT&CK Evaluation)는 실제 공격 그룹들이 사용하는 기법과의 유사성, 위협 시나리오의 완성도 등 여러 측면에서 전 세계적으로 가장 공신력 있는 보안 제품 테스트 중 하나로 인정받고 있다. 이번 라운드 6에는 총 19개 글로벌 보안 기업이 참가했다. 안랩은 한국 기업으로는 유일하게 라운드 3부터 4회 연속 평가에 참여하고 있다.
마이터 어택 평가 라운드 6는 특정 공격 그룹의 기법들을 모의 수행했던 과거 라운드들과 달리 다양한 공격 그룹들의 기법들을 조합하여 시나리오를 구성했다.
안랩은 자사 △차세대 엔드포인트 탐지 및 대응 솔루션 ‘AhnLab EDR’ △엔드포인트 보안 플랫폼 ‘AhnLab EPP’ △SaaS형 보안 위협 분석 플랫폼 ‘AhnLab XDR'로 이번 평가의 ‘탐지(Detection)’ 부문에 참가해 ‘랜섬웨어’ 영역에서 95%의 탐지율을 기록했다.
시나리오 소개: 랜섬웨어
라운드 6에서는 록빗(LockBit)과 클롭(CL0P) 랜섬웨어의 행위를 모의수행했다. 전 세계에서 가장 많이 배포된 랜섬웨어 변종 중 하나인 록빗(LockBit)은 정교한 도구 사용과 윈도우 및 리눅스 시스템을 이중 타겟팅 하는 것으로 알려져 있다. 클롭(CL0P)은 TA505 그룹과 관련된 랜섬웨어 패밀리로, 다양한 지역과 산업에서 데이터를 탈취, 암호화 및 유출하는 전략을 활용한다.
결과 의의: 고도화된 위협에 대한 탁월한 탐지 및 분석 역량 입증
안랩은 탐지 부문의 랜섬웨어(Ransomware) 영역에서 윈도우와 리눅스에 걸쳐 구성된 59개 세부 단계(Substep) 중 56개를 탐지하며 95%의 탐지율을 기록하고, 이에 대한 상세 증적과 공격 분석 정보를 제시했다. 아래 [그림]을 보면, 안랩의 탐지 결과는 전 세계 참가 기업들 중에서도 경쟁력 있는 수준임을 알 수 있다.
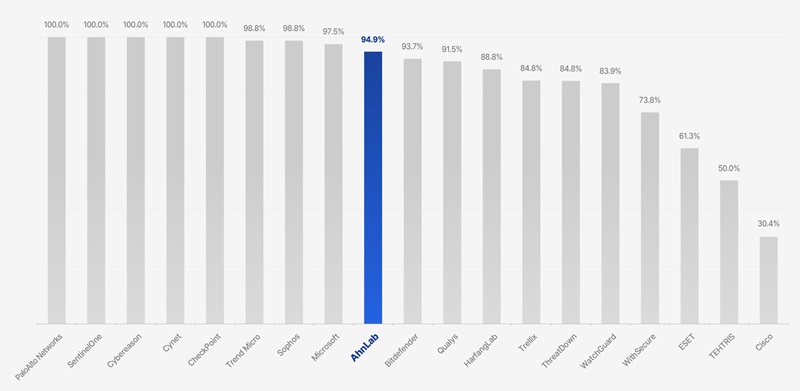
[그림] 마이터 어택 평가 라운드 6 참가사 별 탐지율
*위 [그림]은 안랩이 자체적으로 분석한 결과로 마이터는 참가사 순위를 산정하지 않음
특히, 안랩은 탐지한 56개 세부 단계 중 49개에서 최고 등급인 Technique을 받았다. 이는 사용자가 자사 제품 증적 정보를 통해 위협 행위에 대한 ‘맥락(Context)’을 포괄적으로 이해할 수 있다는 방증이다. 사이버 위협이 고도화를 거듭하는 가운데, 맥락을 이해한 탐지(Context-Aware Detection)는 최적화된 위협 대응(Optimal Threat Response)의 열쇠와 같다. 위협 대응이라는 관점에서 안랩의 탐지 결과는 자사 솔루션을 사용하는 고객들에게 큰 의미가 있다.
마이터 어택 평가 전반에 대한 소개와 안랩의 결과 분석에 관한 자세한 내용은 아래 PDF 문서를 통해 확인할 수 있다.
▶마이터 어택 평가 라운드 6 결과 분석 PDF 다운로드
- AhnLab콘텐츠마케팅팀 신재만 과장