


안랩의 새로운 위협 행위자 분류 체계
위협 행위자를 체계적으로 분류하고 명명하는 것은 현대 사이버 보안에서 굉장히 중요한 과제다. 고도화되는 사이버 공격에 효과적으로 대응하기 위해서는 위협 행위자에 대한 정확한 이해와 분석이 선행되어야 하기 때문이다. 안랩은 이러한 필요성을 인식하고 위협 행위자에 대한 새로운 분류 및 명명법과 위협 행위를 4단계로 관리하는 체계를 개발했다.
안랩의 새로운 접근법은 기존 분류 체계의 한계를 보완하는 동시에 더 유연하고 정확한 위협 분석을 목표로 한다. 본 체계의 특징은 정보의 불확실성을 인정하고 이를 관리하는 방식과 위협 행위자의 변화를 지속적으로 반영할 수 있도록 하는 것이다. 또한, 4단계 위협 행위 관리법을 통해 개별 공격부터 장기적인 캠페인까지 체계적으로 분석할 수 있는 프레임워크를 제시한다.
위협 행위자 명명법
안랩의 새로운 위협 행위자 명명법을 간단히 소개하면, 북한 배후로 추정되는 위협 행위자는 Ant, 중국과 관련된 위협 행위자는 Cricket으로 명명한다. 이 밖에, 러시아는 Wasp(말벌), 이란은 Scorpion(전갈), 베트남은 Butterfly(나비) 등 국가별로 위협 행위자들을 고유한 ‘절지동물(Arthropod)’로 정의해 명칭을 부여한다.
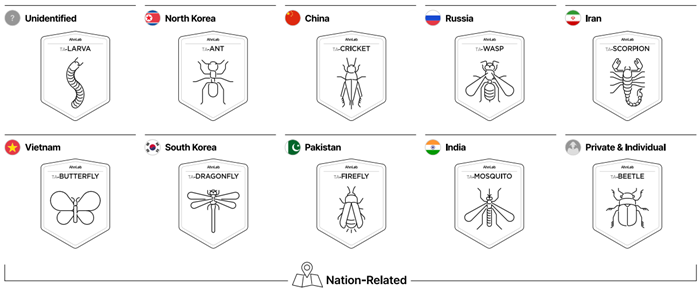
[그림] 위협 행위자 아이콘 및 명칭
4단계 위협 행위 관리 체계
안랩이 정의한 4단계 위협 행위 관리 체계는 사이버 위협의 레벨에 기준으로 하여 ‘Compromised System(침해 시스템)→Incident(개별 침해 사건)→Operation(공격 활동)→ Campaign(장기적이고 조직적인 공격 활동)’으로 구성된다. 각 단계에서 다양한 위협 요소를 종합적으로 관리하며, 개별 공격부터 장기적인 캠페인까지 체계적으로 분석할 수 있는 프레임워크를 제시한다.
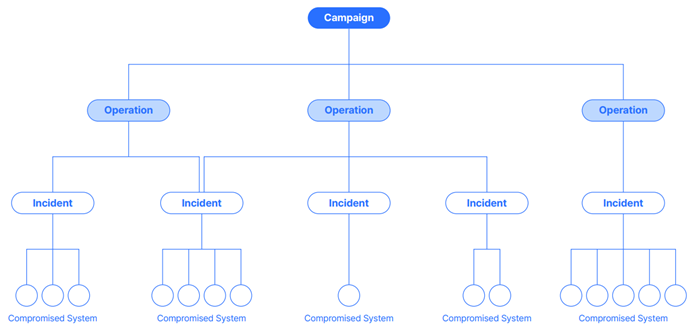
[그림] 4단계 위협 행위 관리 체계 관계도
위협 행위자 명명의 중요성과 도전 과제, 안랩의 새로운 위협 행위자 분류 체계, 그리고 구체적인 위협 정보 관리와 분류 방식 등 자세한 내용은 아래 PDF 문서를 통해 확인할 수 있다.
- AhnLabA-FIRST팀