


브라우저 업데이트로 위장한 악성코드 주의
안랩이 브라우저 업데이트로 위장한 악성코드가 불특정 다수를 대상으로 유포 중인 정황을 확인했다. 해당 악성코드는 감염된 웹 사이트를 통해 유포되며, 사용자가 해당 웹 사이트에 접속하면 악성 스크립트가 로드된다. 이 악성 스크립트는 크롬이나 파이어폭스 등의 브라우저 업데이트 창을 생성하며, 사용자가 악성 파일을 직접 다운로드하도록 유도한다. 이번 글에서는 브라우저 업데이트로 위장한 악성코드의 실행 과정을 살펴본다.
다운로드되는 파일은 EXE, ZIP, APPX 등의 다양한 확장자를 사용하며, 최근에는 VHD 파일로 유포됐다. VHD 파일은 디스크 이미지 파일로, 실행 시 가상 드라이브 형태로 마운트돼 동작한다. HD 내부에는 악성 LNK 파일이 존재하며 파워셸(PowerShell) 명령어를 통해 파일리스(Fileless) 형태로 악성 행위를 수행한다. 최종적으로는 닷넷(.NET)으로 제작된 실행 파일이 메모리상에 로드돼 동작하며, 공격자의 C&C 서버와 통신을 수행한다.
공격자는 공격 과정에서 외부 리포지토리를 악용하고 있으며, 최근 악성코드 유포에 외부 리포지토리와 같은 정상적인 서비스를 이용하는 사례가 증가하고 있다.
공격자는 정상적인 웹 사이트에 악성 스크립트를 삽입하는 방식으로 악성코드를 유포하고 있다. 사용자가 감염된 웹 사이트에 접속할 경우 악성 스크립트가 동작하며, 웹 페이지에는 크롬 또는 파이어폭스 등의 브라우저 업데이트를 요구하는 창이 생성된다. 해당 창에는 업데이트 버튼이 존재하는데, 해당 버튼을 클릭하면 악성 파일이 다운로드된다.
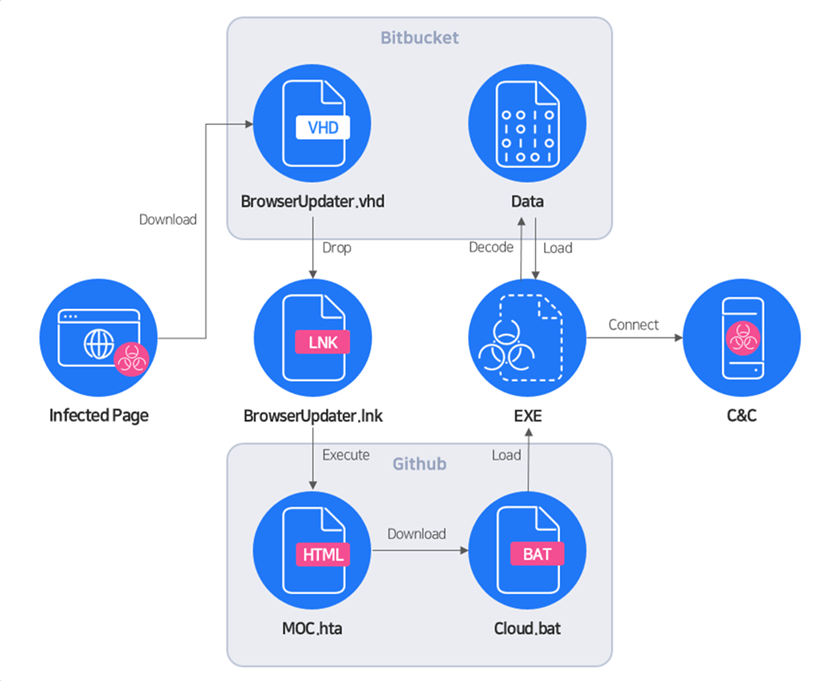
[그림 1] 악성코드 전체 동작 과정
이때 공격자는 외부 리포지토리를 다운로드 서버로 악용한다. 다운로드되는 악성 파일은 EXE, ZIP, APPX 등 다양한 확장자로 유포되고 있으며, 최근 확인된 악성 파일은 VHD 확장자를 주로 이용한다. 이후 공격 과정에서도 외부 리포지토리를 반복적으로 사용하고 있는 것으로 확인됐다.
정리하면, 브라우저 업데이트로 위장한 악성코드는 감염된 웹 사이트를 통해 유포되며, 파일리스 형태로 동작하기 때문에 사용자는 악성코드 감염 여부를 알아차리기 어렵다. 또한, 공격 과정에 외부 리포지토리를 반복적으로 사용하고 있다.
특히 최근에는 공격자가 외부 리포지토리와 같은 정상적인 서비스를 악용해 악성코드를 유포하는 사례가 증가하고 있다. 이 방식은 공격자 입장에서 서버를 구축하거나 관리할 필요 없이 악성코드를 유포할 수 있으며, 유포 사이트가 차단되더라도 새로운 계정을 생성하는 등의 방식으로 탐지를 우회할 수 있다.
이 외, 브라우저 업데이트로 위장해 유포 중인 악성코드로는 루마 스틸러(Lumma Stealer), 넷서포트RAT(NetSupport RAT), 코인마이너(CoinMiner) 등 다양한 유형의 악성코드가 있다. 사용자는 의심스러운 웹 사이트 접속을 자제하고, 출처가 불분명한 파일은 실행하지 않도록 주의해야 한다.
- AhnLab콘텐츠기획팀