


OT 환경 가시성과 위협 대응 강화한 ‘CEREBRO-XTD’ 출시
안랩과 나온웍스가 OT 보안 솔루션 ‘CEREBRO-XTD’를 출시했다. CEREBRO-XTD는 기존 OT 가시성 및 위협탐지 모니터링 전용 솔루션 ‘CEREBRO-IDS’에 안랩 보안 솔루션 연동 등 다양한 기능을 추가 및 강화한 솔루션이다. 이번 CEREBRO-XTD 출시를 통해 양사가 구축한 ‘통합 OT 보안 프레임워크’도 한층 강화될 것으로 기대된다.
CEREBRO-XTD 출시 소식과 주요 기능들을 소개한다.
안랩과 안랩의 OT보안 자회사 나온웍스가 OT 환경 가시성 및 위협 대응 역량을 업그레이드 한 ‘CEREBRO-XTD’를 출시했다. CEREBRO-XTD는 안랩과 나온웍스가 지난해 선보인 OT 가시성 및 위협 모니터링 제품인 ‘CEREBRO-IDS’를 기반으로 주요 기능을 강화해 새롭게 출시한 솔루션이다.
CEREBRO-XTD는 안랩의 OT 엔드포인트 보안 제품군과 연동해 엔드포인트 영역에 대한 가시성과 악성코드 검사와 치료까지 제공하는 것이 특징이다. 이외에도 다수의 OT 프로토콜에 대한 DPI(Deep Packet Inspection) 분석 기술을 통해 다양한 종류의 설비 식별과 비정상 제어 로직에 대한 탐지 및 분석 역량을 고도화했다. 참고로, DPI란 네트워크를 오가는 데이터인 패킷(packet)의 심층적인 부분까지 분석할 수 있는 기술이다.
나온웍스 이준경 대표는 "CEREBRO-XTD는 고도화된 OT망 가시성과 위협 탐지 기능을 제공해 랜섬웨어 등 보안 사고를 우려하는 고객의 디지털 전환 환경을 보호하는 데 중심적인 역할을 수행할 것”이라고 말했다.
안랩 제품서비스기획실 김창희 실장은 “OT 환경에서도 ‘공격 표면’은 네트워크에서 엔드포인트까지 점점 넓어지고 있는 가운데, ‘CEREBRO-XTD’는 OT 내 다양한 자산과 설비에 대한 가시성을 넓히고 분석 및 대응역량을 고도화하는데 중점을 두었다”고 말했다.
사용자 환경에 따른 OT 보안 요구사항 충족
최근, 산업 시설과 사회 기반 시설을 대상으로 하는 보안 위협이 갈수록 증가하고 있으며, 이에 따른 피해도 심각해지고 있다. 특히, IT와 OT가 연결되는 외부와의 접점이 증가하면서 보안에 취약한 OT 시스템이 각종 사이버 공격의 타깃이 되고 있다. OT망 내부로 유입되거나, 내부 시스템 간 전파되는 보안 위협에 효과적으로 대응하기 위해서는 OT 환경에 특화된 보안 솔루션과 IT-OT 환경을 아우르는 통합 보안 체계가 필요하다.
안랩과 나온웍스는 보안 위협 탐지 & 대응 전문성과 OT 기술력을 결합한 ‘통합 OT 보안 프레임워크’를 구축하여, OT망 퍼듀모델 전계층에 걸쳐 ▲가시성 ▲위협 탐지 ▲대응으로 이어지는 빈틈없는 보안을 제공하고 있다. 양사의 다양한 솔루션들은 고객의 요구사항에 맞게 유연하게 제공되며, 제품 간 연동 시너지를 통해 차별화된다.
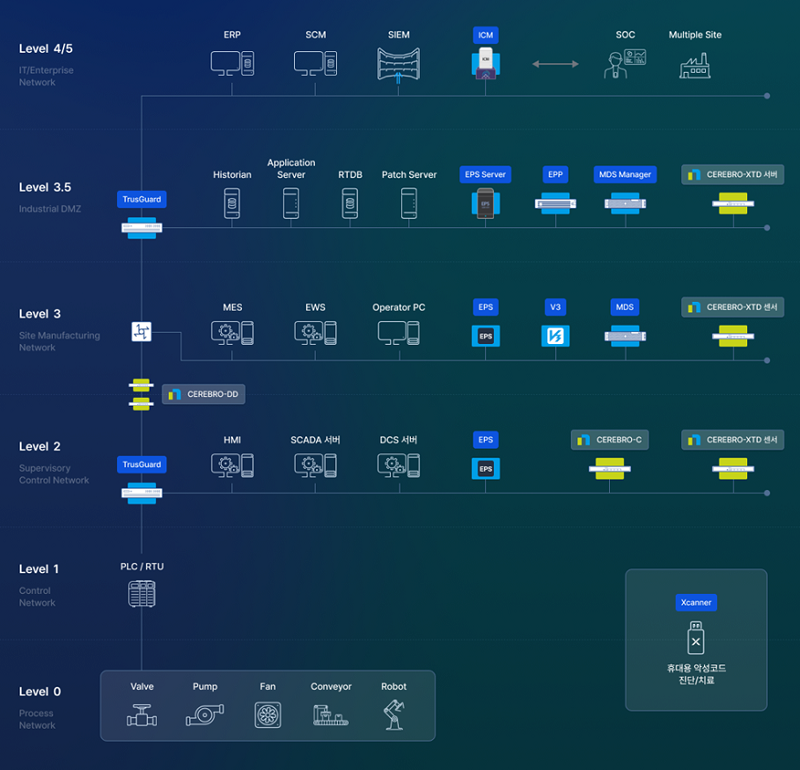
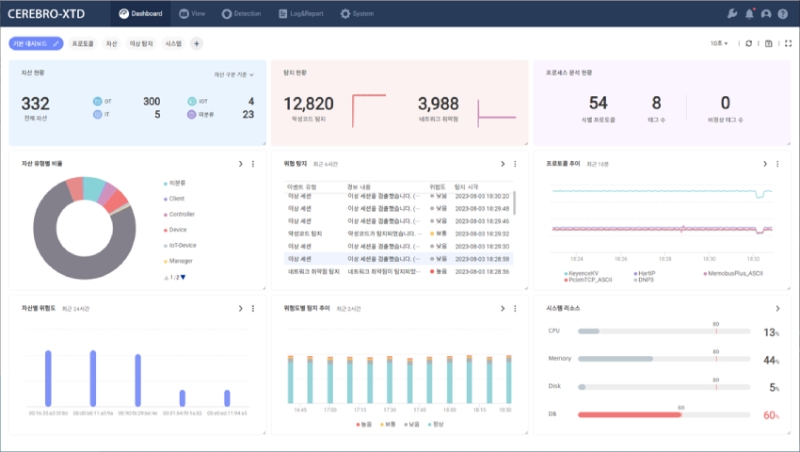
‘통합 OT 보안 프레임워크’의 주요 솔루션인 CEREBRO-XTD는 종합적인 OT망 가시성을 제공하며, 보안 위협 및 이상 행위를 실시간으로 탐지한다. 가용성을 중시하는 OT 환경의 특성을 고려해 설비 운영에 영향을 주지 않는 ‘패시브 모니터링’ 방식으로 동작해 운영 안정성을 더한다.
가시성 정보와 위협 탐지 정보는 직관적인 대시보드를 통해 출력되어 사용자가 실시간으로 현황을 확인할 수 있도록 한다. 또한, 사용자 대시보드 설정을 통해 관리자가 추가로 확인이 필요한 정보를 별도의 대시보드와 위젯으로 생성해 구성할 수도 있다.
구조적인 측면에서 보면, CEREBRO-XTD는 중앙 서버와 각 공정 별 센서로 구성되어 있다. 공정 별로 설치된 센서는 미러링된 트래픽을 분석하여 탐지 결과를 중앙 서버로 전달하며, 중앙 서버는 수집된 정보를 분석해 가시성 및 위협 정보를 제공한다. 또한, 환경에 따라 센서와 서버가 결합된 ‘올인원’ 구성도 가능하다.
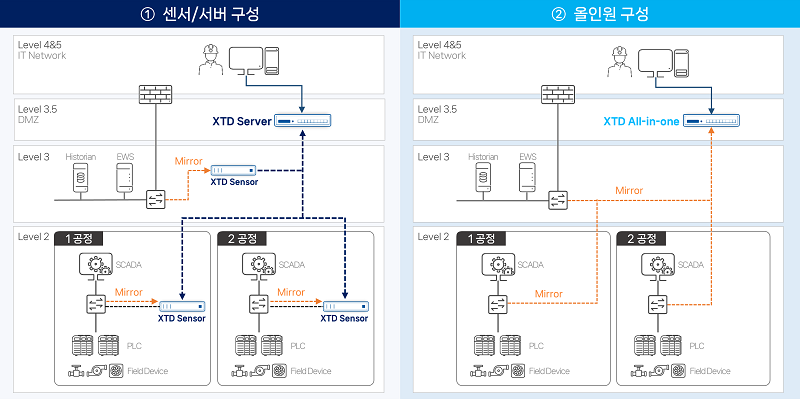
[그림 3] CEREBRO-XTD 구성
일반적으로, 각 공정 별로 센서를 구축하고 중앙 서버와 연결되는 ‘센서/서버 구성’은 다수의 공정으로 구성된 환경에서 사용된다. 반면, 소수 공정으로 이루어진 환경은 올인원 서버로 복수의 공정 트래픽을 통합하는 형태의 ‘올인원 구성’이 적합하다.
엔드포인트 보안 연동과 위협 역추적, 더욱 강력해진 기능
기존 CEREBRO-IDS는 ▲IT/OT 주요 자산∙네트워크 세션의 현황 및 토폴로지(topology)맵 등 통합 가시성 제공 ▲악성코드 침입과 유해 트래픽, 취약점 등 각종 보안위협 탐지 ▲OT 프로토콜 심층 분석 및 머신러닝 기반 이상 제어 탐지 ▲서드파티(3rd Party) 관제 플랫폼 연동 등의 기능을 제공했다.
새롭게 출시한 CEREBRO-XTD는 기존 기능에 ▲AhnLab EPS 연동 시 네트워크 레벨부터 OT 환경의 엔드포인트 영역까지 상세한 자산 정보 제공 ▲AhnLab Xcanner 연동을 통한 악성코드 원격 탐지 등 안랩의 OT 엔드포인트 보안 솔루션과의 연동 기능을 추가해 진정한 ‘엔드포인트-네트워크 연계 보안’을 구현했다.
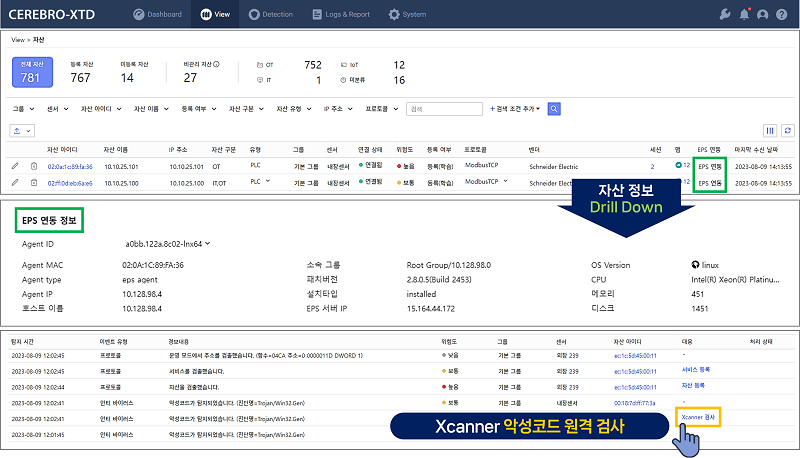
[그림 4] CEREBRO-XTD와 OT 엔드포인트 보안 솔루션 연동
먼저, 특수목적시스템 전용 보안 솔루션 ‘AhnLab EPS’를 연동하면 OT망에 연결되어 있는 엔드포인트까지 가시성을 확대할 수 있다. 일반적인 동종 솔루션이 대부분 네트워크 영역까지 자산 현황을 제공한다. 그러나 CEREBRO-XTD는 AhnLab EPS와 연동해 네트워크 영역 데이터 뿐만 아니라 OT망에 연결된 서버 및 워크스테이션(Workstation)의 운영체제 패치 버전 등 엔드포인트의 상세정보까지 제공한다.
특수목적시스템 전용 진단 및 치료 솔루션인 AhnLab Xcanner와 연동하면 악성코드 검사 영역도 확장할 수 있다. 네트워크 영역에서 1차 악성코드 검사에 이어 엔드포인트 영역에 위치한 의심 시스템에 대해서도 다시 한번 악성코드 검사를 실시할 수 있다. 또한, 탐지에만 그치는 대부분의 동종 솔루션과 달리 검사 이후 치료까지 가능해 위협에 능동적으로 대응할 수 있다.
탐지된 위협의 유포 경로를 역추적해 위협 정보를 알려주는 ‘이슈 트래킹(Issue Tracking)’ 기능도 추가되었다. 이 기능을 공격이 전파된 이전 유포지를 확인하여 공격의 전파 및 이동 경로를 파악할 수 있도록 한다. 이를 통해, 사용자는 탐지된 위협 이벤트의 유포 경로 및 최초 발생 자산 등 위협 간 연결성을 확인해 체계적인 위협 대응을 수행할 수 있다.
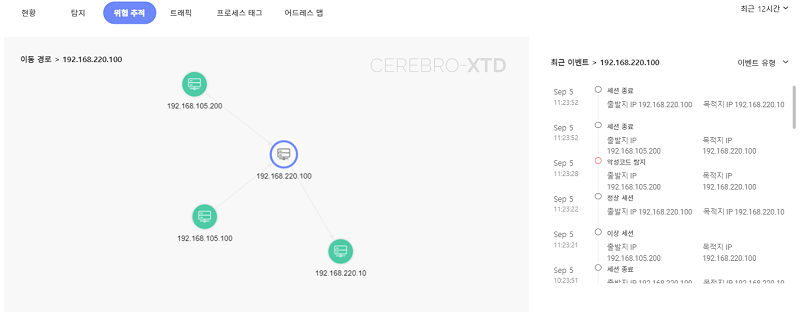
[그림 5] CEREBRO-XTD 이슈 트래킹 기능
CEREBRO-XTD에 대한 자세한 내용은 나온웍스 홈페이지에서 확인할 수 있다.
- AhnLab콘텐츠기획팀 신재만 과장