


XDR부터 AI까지, 가트너 서밋에서 확인한 핵심 보안 트렌드
글로벌 IT 리서치 전문 기관 가트너(Gartner)는 지난 6월 5일부터 7일까지 사흘간 미국 메릴랜드주 내셔널 하버의 게이로드(Gaylord) 컨벤션 센터에서 ‘Gartner Security & Risk Management Summit 2023(이하 가트너 서밋 2023)'을 개최했다. 안랩은 직접 행사 현장에 방문하여 다양한 보안 영역의 주요 현안과 핵심 트렌드들을 확인했다.
이번 글에서는 컨퍼런스에서 다뤄진 주요 내용과 인사이트를 공유한다.
전 세계 보안 관계자들이 참석한 가트너 서밋 2023은 ▲참가자 약 4,600여 명 ▲전시 업체 수 240여 개 ▲세션 수 160여 개를 기록했으며, 가트너 애널리스트 및 보안업계 전문가들이 다양한 주제에 대한 최신 트렌드와 보안 인텔리전스를 공유했다.
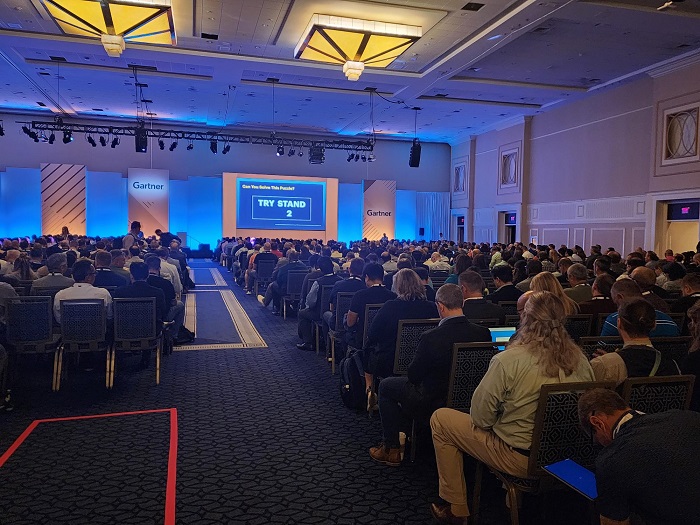
[사진 1] 가트너 서밋 2023 세션 현장
가트너 서밋 2023에서는 사이버 보안 거의 모든 분야에 걸쳐 다양한 세션이 진행되었는데, 본 문서에서는 ▲보안 인식 개선 ▲위협 탐지 & 대응 ▲제로 트러스트 ▲OT 보안 ▲인공지능(AI)을 주제로 주요 내용을 간단하게 소개한다.
보안에 대한 잘못된 속설 파훼하기
가트너 서밋 2023 오프닝 기조연설은 ‘Debunking the Myths that Obscure Cybersecurity's Full Value (의역: 사이버 보안의 가치를 저해하는 속설 파훼하기)’를 주제로, 가트너 VP 애널리스트 레이 맥멀렌(Leigh McMullen)과 시니어 디렉터 애널리스트 엔리케 테세이라(Henrique Teixeira)가 함께 진행했다. 본 연설에서 소개한 4가지 잘못된 속설과 해법은 다음과 같다.
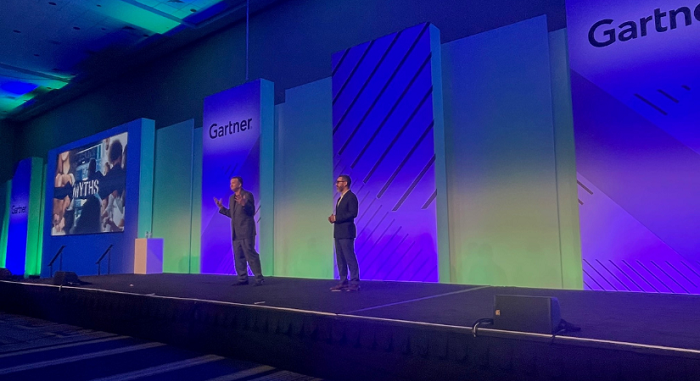
[사진 2] 가트너 서밋 2023 오프닝 기조연설 (출처: 가트너)
Myth #1: 데이터가 많으면 보안이 잘된다 (More Data Equals Better Protection)
현명한 CISO들은 무조건적으로 더 많은 데이터를 수집해 분석하기보다는 ‘최소한의 데이터로 최대한의 인사이트를 얻는 접근법(Minimum Effective Insight approach)’을 택한다. 중요한 것은 기업이 보안에 투자한 비용 대비 얼마나 많은 취약점을 해결했는지를 명확하게 도출해내는 것이다.
Myth #2: 기술을 많이 도입하면 보안이 잘된다 (More Technology Equals Better Protection)
사이버보안 업계에는 어딘가에 더 나은 제품이 있고 이에 대한 구매를 계속하는 마인드셋이 기저에 깔려 있다. CISO들은 이와 반대로, 최소한의 툴로 최대한의 효과를 얻는 접근법(Minimum Effective Toolset approach)을 지향해야 한다. 이를 통해, 보안 아키텍처를 주도적으로 관리하고, 복잡성을 줄이며, 연동을 강화하여 투자에 대한 최대한의 효과를 볼 수 있다.
Myth #3: 보안 전문가가 많으면 보안이 잘된다 (More Cybersecurity Professionals Equals Better Protection)
보안업계에서 전문가는 늘 부족했고, 앞으로 더 부족해질 것이다. CISO들은 보안 전문가가 아니더라도, 비즈니스와 기술을 아우르며 의사결정을 내릴 수 있는 ‘비즈니스 기술자(business technologists)’ 들을 지원하면서 ‘Minimum Effective Expertise’ 접근법을 지향해야 한다. 실제로 가트너의 최근 조사에 따르면, 주요 사이버 관련 의사결정을 내려본 비즈니스 기술자들은 애널리틱스 혹은 기술을 개발할 때 사이버보안 리스크를 고려하는 비율이 2.5배 가량 높은 것으로 나타났다.
Myth #4: 통제를 많이 하면 보안이 잘된다 (More Controls Equals Better Protection)
사이버보안 조직들은 직원들이 보안에 준하는 행동을 하지 않는다는 사실을 너무나 잘 알고 있다. 하지만, 그렇다고 해서 통제를 늘리는 것은 역효과를 불러올 수 있다. 통제를 우회하는 것은 통제가 없는 것보다도 좋지 않다. 따라서, 사용자 경험(user experience)을 중점에 두고, ‘최소한의 마찰(Minimum Effective Friction)’을 지향하여 임직원들이 보안에 관한 행동을 실제 수행할 수 있도록 보안 통제를 재조정해야 한다.
위협 탐지 & 대응, 돌고 돌아 다시 차단으로?
그 동안 사이버 보안은 여러 갈래로 진화해 왔지만, 본질적으로는 위협을 차단(Protection)하는 개념에서 탐지 및 대응(Detection & Response)을 거쳐 해당 역량을 모든 보안 영역에서 통합하는 XDR(eXtdned Detection & Response)로 발전하며 현재에 이르렀다. 이 대목에서 혹자들은 궁금증을 제기하기도 한다. ‘EDR, XDR 그 다음은 무엇인가?’
가트너 시니어 디렉터 애널리스트 존 아마토(Jon Amato)는 가장 기본적인 보안 방안인 ‘차단’을 다시금 주목했다. 지난 몇 년간 보안 업계에서는 EDR, NDR, XDR까지 위협 탐지 & 대응 툴들이 대세를 이뤘고, 고객들은 이들의 ‘탐지(Detection)’ 역량에 중점을 둬왔다. 하지만, 결국 중요한 것은 위협을 잘 차단하고 적합한 조치를 내리는 것이며, 탐지를 아무리 많이 하더라도 제대로된 조치 없이는 ‘알림(alert)은 그저 알림일 뿐’이라는 것이다.
존 아마토는 최근 사용자들이 이러한 차단의 가치를 다시금 인지하기 시작했다고 말하며, 이를 효과적으로 구현하기 위해서는 보안 툴들 간 통합이 중요하다고 강조했다. 그리고, 보안을 운영하고 조치를 내려야 하는 ‘사람’이 이를 효과적으로 수행하지 못하는 경우가 생겨서는 안되며, 이를 위해 운영 상 ‘충돌(friction)’을 줄이고 ‘제어(control)’를 강화해 궁극적으로 보안의 비즈니스 가치를 높여야 한다고 제언했다.
제로 트러스트, 이상 vs 현실
제로 트러스트(Zero Trust)는 지난 몇 년간 보안 업계에서 가장 핫한 키워드 중 하나였다고 해도 과언이 아니다. 실제로, 이번 가트너 서밋 2023 뿐만 아니라 올해 5월 열린 RSA 컨퍼런스에서도 제로 트러스트를 전면에 내세운 세션과 벤더들을 어렵지 않게 찾아볼 수 있었다.
제로 트러스트의 정의를 간단히 복기해보면, ‘암묵적 신뢰(implicit trust)를 명시적(explicit) 리스크 및 신뢰도 수준을 지속적으로 평가하는 것으로 대체하는 보안 패러다임’으로 정리할 수 있다. 이러한 제로 트러스트 개념에 대해 가트너 VP 애널리스트 닐 맥도날드(MacDonald)와 토마스 린테머스(Thomas Lintemuth)가 찬반 토론을 벌여 눈길을 끌었다. 찬반 의견을 요약하면 다음과 같다.
찬성 의견: 최근 공격자들은 최초 침입에 성공하면, 내부를 자유롭게 돌아다니며 추가적인 악성 행위를 수행한다. 조직들이 제로 트러스트 전략을 성공적으로 도입하면, 측면 이동(lateral movement)와 같은 공격 기법을 막을 수 있다. 또한, 애플리케이션-애플리케이션, 서버-서버 등의 접근을 제어하고 사용자가 안전하게 이동할 수 있도록 해주기 때문에 유저 경험(UX) 관점에서도 훌륭하다.
반대 의견: 지속적인 검증을 추구하는 제로 트러스트는 이론적으로는 올바른 개념이지만, 최근 업계에서 상당 부분 과장(hype)되어 있는 것이 사실이다. 또한, 백엔드가 복잡하고 비용이 많이 소요되기 때문에 조직들이 이를 성공적으로 수행할 수 있을지도 확실치 않다. 특히, 온프레미스 사용자들에게 제로 트러스트의 핵심인 마이크로 세그멘테이션(micro segmentation)을 수행하는 것은 굉장히 어려운 일이 될 것이다.
CPS, OT 보안의 상위 개념?
몇 년전까지만 해도 생소했던 OT(Operation Technology) 보안은 이제 많은 기업들이 중요성을 공감하고 있다. 특히, 제조업 비중이 높은 우리나라에서는 최근 들어 OT 보안에 대한 관심이 부쩍 높아지고 있는 상황이다.
이번 서밋에서 가트너 VP 애널리스트 카텔 틸레만(Katell Thielemann)은 세션을 통해 ‘사이버 피지컬 시스템(Cyber Physical System, CPS)의 정의와 보안 동향을 소개했다. CPS는 물리적인 환경과 상호작용하기 위해 센싱, 컴퓨팅, 제어, 네트워킹, 애널리틱스 등이 오케스트레이션된 시스템을 뜻한다.
OT의 변천사를 살펴보면 좀 더 이해가 쉽다. 카텔 틸레만에 따르면, 그 동안 OT 환경은 다음 4단계를 거쳐 변화해왔다: ‘완전히 망분리된 OT 시스템’ ▶ ‘부분적으로 상호 연결된 OT 시스템’ ▶ ‘IT/OT 융합을 통해 탄생한 CPS’ ▶ ‘새롭게 디자인 및 엔지니어링 된 CPS’. 즉, CPS는 IT와 OT가 융합되어 새롭게 디자인 및 엔지니어링 된 시스템으로 정리할 수 있다.
카텔 틸레만은 IT 보안이 엔드포인트, 네트워크 등 여러 분야로 나뉜 것처럼 CPS 보안 역시 여러 갈래로 나뉘게 될 것이라고 전망했다. 또한, CPS 보안은 ‘자산(Asset)’ ‘네트워크(Network)’를 중심으로 구성되며, CPS 자산 식별을 자동화하고 보안 관련 기능을 추가해 리스크 형상을 개선하는 ‘CPS 보안 플랫폼(CPS Protection Platform)’의 중요성이 더욱 높아질 것이라 설명했다.
다가오는 AI 시대, 관건은 ‘제어’
ChatGPT의 등장과 함께 전 세계인의 관심을 받고 있는 AI는 미래 혁신을 주도할 핵심 기술이다. 다만, 조직들에게 새로운 리스크와 보안 위협이라는 도전과제를 안기고 있는 것도 사실이다.
가트너 VP 애널리스트 마크 호밧(Mark Horvath)은 세션을 통해, 이미 많은 AI 모델들이 실제 구동되고 있으며 침해와 공격에 노출되어 있고, 데이터 포이즈닝(data poisoning), 모델 결과물 조작(model outcome manipulation), 모델 혹은 데이터 악용(model or data misuse) 등 AI 라이프사이클 전 주기에 걸쳐 공격이 일어날 수 있다고 말했다.
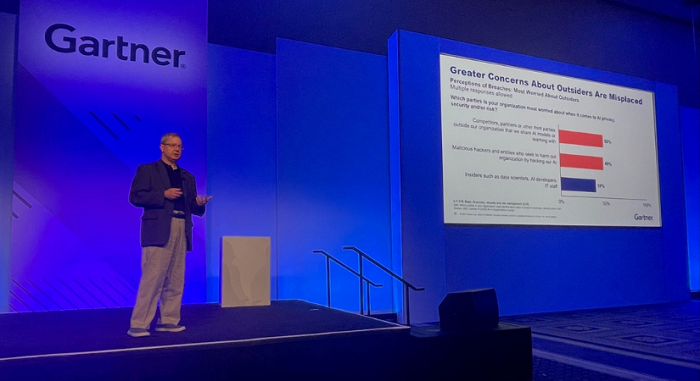
AI 보안에 대한 해법으로는 가트너의 AI TRiSM(AI Trust, Risk and Security Management) 모델을 제안했다. AI TRiSM은 AI가 도출한 결과 설명, 새로운 모델 배포, 능동적인 AI 보안 관리, 프라이버시 및 윤리적 이슈 관리 등에 대한 방법론을 결합한 모델이다.
마크 호밧은 AI TRiSM 모델에 대해, AI 모델에 거버넌스(governance), 신뢰도(reliability), 타당성(fairness), 견고함(robustness), 프라이버시(privacy), 보안 및 컴플라이언스(security and compliance) 등의 가치를 구현할 수 있도록 지원하며, 관리되지 않은 리스크(unmanaged risks)를 관리할 수 있도록 해준다고 설명했다.
맺음말
가트너 서밋 2023에서는 예년과 마찬가지로, 전 세계 수 백여 벤더들이 전시장에 부스를 차렸다.
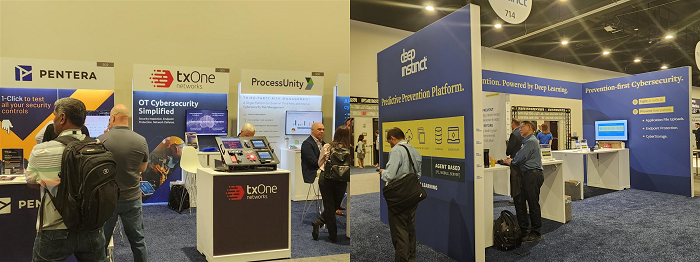
벤더들은 XDR, 제로 트러스트 등 각광 받는 보안 키워드들을 전면에 내세웠고, 부스를 찾은 방문객들에게 제품을 직접 시연하며 각자의 장점과 우수성을 어필했다.
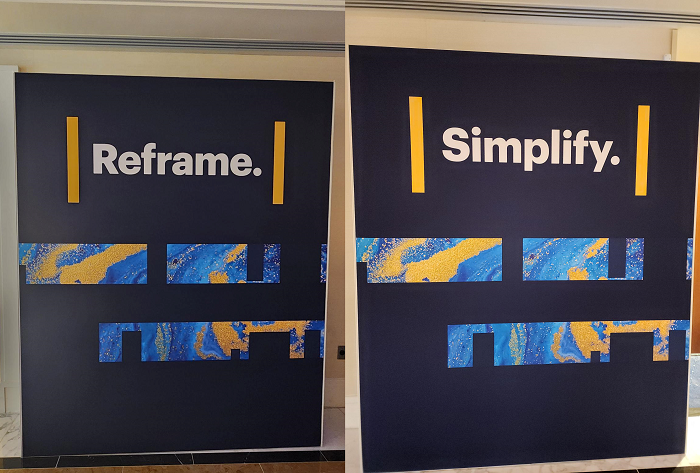
이번 행사를 수놓은 XDR, 제로 트러스트, AI 등의 키워드들은 사실 새로운 개념들은 아니었다. 실제 보안 업계에서는 지난 몇 년간 혜성처럼 등장한 개념들의 구현 및 고도화 작업이 계속되고 있으며, 이러한 트렌드를 이번 행사에서도 확인할 수 있었다. 실제로, [그림 5]와 같이 접근의 구도를 달리하고(Reframe), 단순화(Simplify)한다는 맥락의 배너들을 행사장 여러 곳에서 볼 수 있었다. 행사 세션들 역시 통합과 유연한 연동을 바탕으로 사용성 및 효율성을 높여야 한다는 기조가 주를 이뤘다.
이는 안랩이 추구하고 있는 방향성과도 맥을 같이한다. 엔드포인트, 네트워크, 클라우드 등 다양한 영역에 걸쳐 보안 오퍼링을 구축하고 있는 안랩은 고객의 사용성을 최우선순위에 두고 보안 솔루션과 서비스를 제공해왔다. 또한, 이번 서밋에서 확인한 글로벌 트렌드와 같은 맥락으로 솔루션 및 플랫폼 간 연동을 강화해 고객이 보다 쉽게 보안 환경을 조성할 수 있도록 지원하고 있으며, 앞으로도 이와 같은 노력을 계속해 나갈 계획이다.
- AhnLab콘텐츠기획팀 신재만 과장


