


3CX 공급망 공격, EDR에 흔적을 남기다
올해 3월 전 세계적으로 큰 이슈가 됐던 3CX 공급망 공격은 해외 뿐만 아니라 우리나라에서도 감염 사례를 남겼다. 이에 대해, 전세계 여러 보안 기업들이 분석을 진행했고, 안랩도 자사 위협 인텔리전스 플랫폼 AhnLab TIP와 ASEC 블로그를 통해 지속적으로 보안 권고문 및 분석 정보를 공유해왔다.
그간 전 세계적으로 보안기업들이 발표한 내용을 종합해 3CX 공급망 공격의 흐름을 알아보고, 안랩이 엔드포인트 탐지 & 대응 솔루션 ‘AhnLab EDR’을 활용해 탐지 및 분석한 내용을 살펴본다.
날짜로 알아보는 사건의 흐름
1) (2023.03.29) 악성3CX DesktopApp 발견
2023년 3월 29일, 보안기업 크라우드스트라이크(CrowdStrike)는 외부에서 추가 페이로드를 다운로드하는 3CX DesktopApp을 발견했고, 관련 침해지표(IoC)를 공개했다. 확인된 악의적 행위로는 추가 페이로드 다운로드 및 키로깅(keylogging)이 있다.
2) (2023.03.30) 공급망 공격과 보안 권고문
2023년 3월 30일, 3CX DesktopApp 공식 웹사이트에서 보안 권고문을 통해 특정 버전들에 대한 삭제 및 대처 방안에 대한 내용을 공유했다. 또한, 공급망 공격을 당한 것으로 추정되어 보안기업 맨디언트(Mandiant)를 통해 조사를 진행할 것이라고 밝혔다.
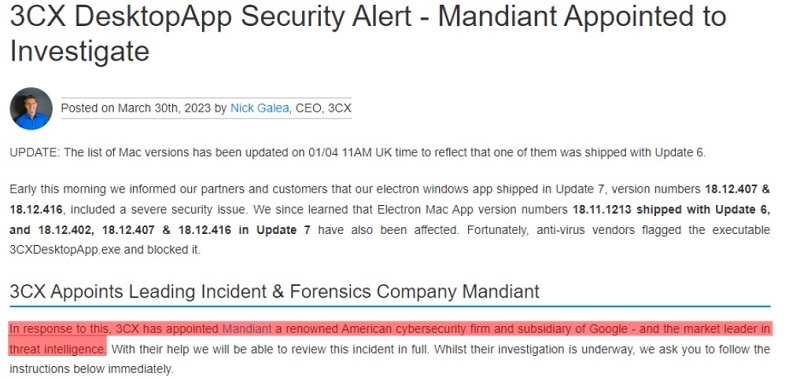
[그림 1] 3CX DesktopApp 보안 권고문
안랩 역시, 해당 내용에 대한 보안 권고문을 자사 위협 인텔리전스 플랫폼 AhnLab TIP와 ASEC 블로그를 통해 게시한 바 있다.
3) (2023.03.30 ~ 2023.04.03) 보안기업들의 분석
이후 여러 보안기업들이 악성 3CX DesktopApp 관련 내용을 블로그에 게시했다. 분석 내용은 대부분 비슷하며, 악성 3CX DesktopApp의 실행 흐름은 [그림 2]와 같다.
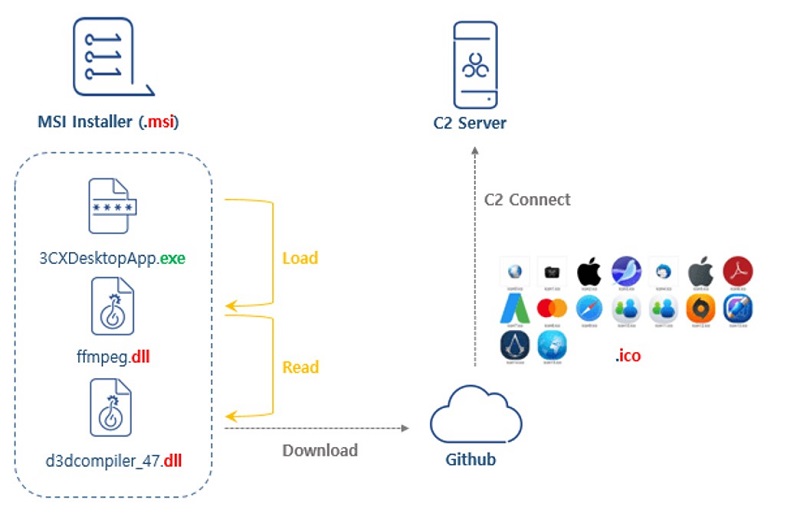
[그림 2] 악성 3CX DesktopApp 실행 흐름
요약하면, 먼저 MSI 설치 파일이 실행되면 내부에 포함된 “3CXDesktopApp.exe”가 정상 DLL 이름으로 위장한 악성 DLL인 “ffmpeg.dll”을 로드하고 “ffmpeg.dll”이 “d3dcompiler_47.dll”을 읽어온다. 이후 "FE ED FA CE"로 시작하는 위치를 찾은 다음 암호화된 데이터를 읽어와 복호화하고 쉘코드+DLL을 확보한다. 그리고, 깃허브 저장소(GitHub Repository)에서 Icon 파일을 다운로드한다.
마지막으로 Icon 파일에서 “$”로 시작하는 위치를 찾은 다음 그 뒤부터 암호화된 데이터를 읽어와 복호화하여 C2를 획득하고 추가 파일을 다운로드 하는 형태다. 보안기업 트렌드마이크로(Trend Micro)에 따르면, 최종 페이로드 중 하나는 아이코닉 인포스틸러(Iconic InfoStealer)로 알려졌다.
4) (2023.04.03) 라자루스 그룹 배후설
2023년 4월 3일, 보안기업 카스퍼스키(Kaspersky)는 3CX 공급망 공격의 배후가 라자루스(Lazarus) 그룹으로 추정된다고 밝혔다. “3CXDesktopApp.exe”에 로드된 “guard64.dll” 이름의 DLL을 확인했는데 “Gopuram”이라 불리는 백도어였기 때문이다.
이와 관련하여, 과거 동남아시아에 위치한 암호화폐 기업 공격 사건 조사 과정에서 “Gopuram” 백도어와 라자루스 그룹의 “AppleJeus” 백도어가 동일 시스템에 함께 존재했던 것을 발견했었고, 수년 간 “Gopuram”에 감염된 피해자를 거의 관찰하지 못했는데 2023년 3월에 감염 수가 증가하기 시작했다고 밝혔다.
이를 근거로 3CX 공급망 공격 사건은 라자루스 그룹 소행으로 추정된다고 했다.
5) (2023.04.20) 라자루스 그룹 소행으로 결론
2023년 4월 20일, 맨디언트는 조사 결과를 블로그에 공개했다.
[그림 3] 맨디언트 조사 결과 게시글
초기 침해 경로가 ‘Trading Technologies’ 웹사이트에서 다운로드한 악성 소프트웨어를 통해 발생했다고 밝혔다. 즉, 해당 웹사이트에서 변조된 X_TRADER 설치 프로그램을 시작으로 3CX DesktopApp 공급망 공격이 이루어졌다는 것이다. 참고로, 해당 소프트웨어는 2020년 배포가 중단된 것으로 알려졌지만 2022년에도 여전히 정상 Trading Technologies 웹사이트에서 다운로드할 수 있었다고 한다.
또한, 변조된 X_TRADER 설치 프로그램이 CVE-2013-3900 취약점을 통해 정상적으로 기존 서명된 파일의 서명을 깨지 않고 내부 파일을 패치했다고 밝혔다. 해당 취약점은 서명 유효성 검증 취약점이다. 취약점에 대한 자세한 내용은 AhnLab TIP에 업로드된 취약점 분석 보고서를 통해 확인할 수 있다.
공격자는 오픈소스 Frp를 통해 측면 이동(lateral movement)을 수행했으며, 이를 통해, Windows & macOS 빌드 서버에 접근할 수 있었다.
여기서 macOS 빌드 서버는 POOLRAT 백도어에 감염되어 있음을 확인했는데, 해당 백도어는 과거 미국 사이버보안 및 인프라 보안국(CISA)에서 공개한 라자루스 그룹의 “AppleJeus” 활동에서 발견된 악성코드였다고 밝혔다.
AhnLab EDR를 통한 분석 및 추적 내용
정리하면, 3CX 공급망 공격은 윈도우(Windows) 사용자와 맥(Mac) 사용자를 표적으로 삼고, 윈도우와 맥 환경에서 작동하는 3CX DesktopApp 설치 파일에 악성코드를 삽입했다.
안랩 분석팀은 지난 3월, 국내에서도 3CX 공급망 관련 악성코드가 2차례에 걸쳐 설치된 정황을 확인했다.
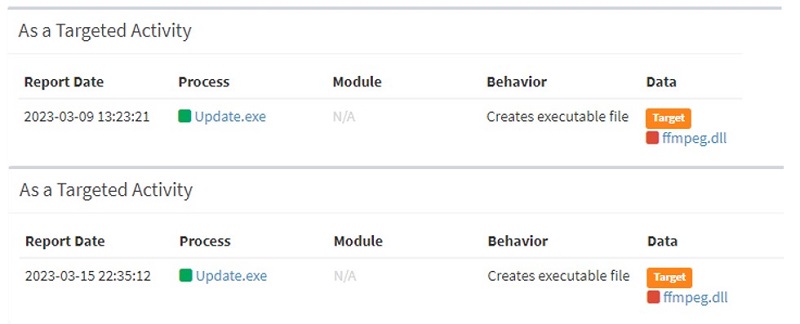
[그림 4] ASD(AhnLab Smart Defense) 인프라가 탐지한 3CX 공급망 침해 악성코드
공격 흐름을 다시 복기해보면, 먼저 윈도우 환경에서는 MSI 인스톨러(Installer)가 설치 파일이고, 내부에 포함된 ‘ffmpeg.dll’과 ‘d3dcomplier_47.dll’이 악성코드이다. 3CXDesktopApp.exe는 동일한 경로에 있는 ‘ffmpeg.dll’ 파일을 사이드로딩(Sideloading)한다. 여기서 사이드로딩은 공격자가 생성한 DLL을 프로그램 실행 파일과 같은 디렉토리에 두고 공격자의 DLL이 로드되어 코드를 실행하도록 하는 공격 방식을 말한다. 정상 파일로 위장한 ffmpeg.dll은 d3dcomplier_47.dll 파일을 읽고 복호화해 다운로더 셸코드를 메모리 상에서 실행한다.
안랩은 AhnLab EDR을 활용하여 위 과정을 단계별로 분석하고 공격자가 3CX 공급망 침해에 사용한 공격 기법을 탐지했다. AhnLab EDR을 활용하면 해당 사고를 조사하는데 필요한 데이터도 확인할 수 있다.
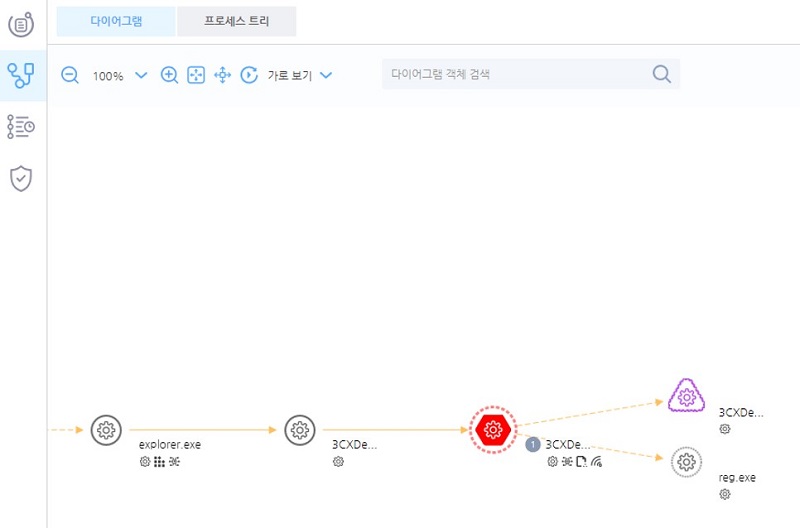
[그림 5] AhnLab EDR의 3CX 공급망 공격 탐지 프로세스 트리 화면
앞서 설명한 바와 같이 ffmpeg.dll은 3CXDesktopApp.exe가 임포트하는 DLL이다. 3CXDesktopApp.exe가 실행될 때 같은 경로에 존재하는 ffmpeg.dll가 3CXDesktopApp.exe 프로세스 메모리에 로드된다.
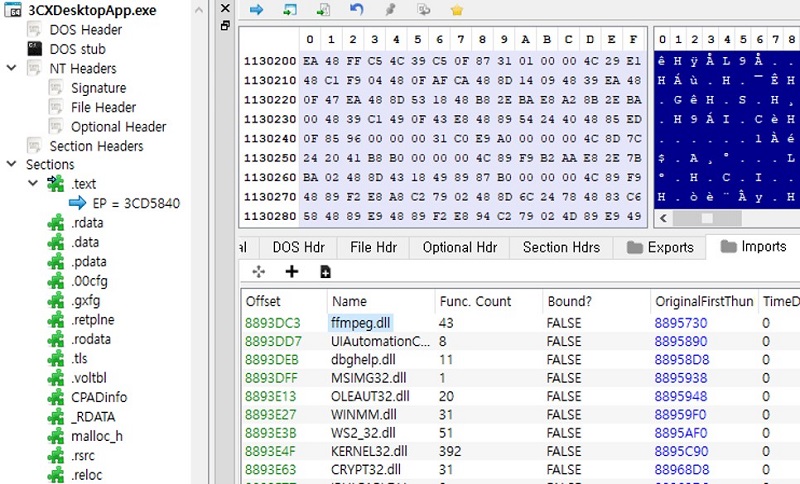
[그림 6] 3CXDesktopApp.exe의 임포트 DLL 목록
로드된 ffmpeg.dll은 [그림 7]과 같이 3CXDesktopApp.exe과 함께 설치된 d3dcompiler_47.dll 파일을 읽고 암호화된 셸코드를 RC4 알고리즘으로 복호화해 메모리 상에서 실행한다. RC4 알고리즘은 전송 계층 보안(SSL/TLS) 및 네트워킹 프로토콜에서 자주 사용되는 스트림 암호 기법으로, 굉장히 빠른 것이 특징이다. 스트림 암호란 암호화와 복호화에 같은 암호키를 사용하는 대칭키 암호화 방식을 말한다.
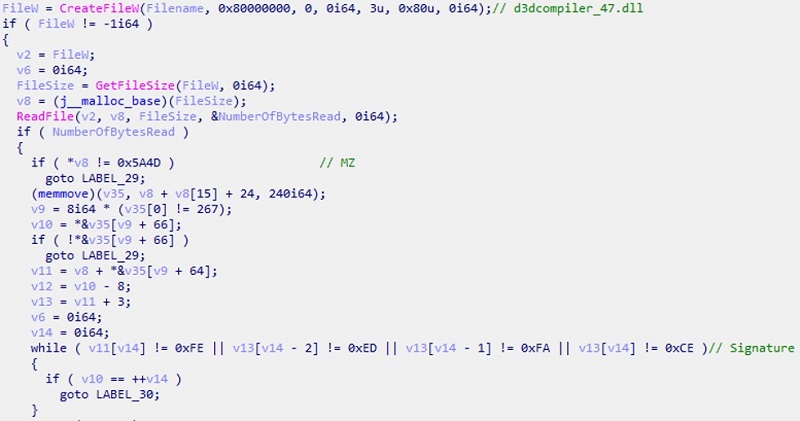
[그림 7] ffmpeg.dll의 악성 행위 (셸코드 복호화 및 로드)
AhnLab EDR은 이 같은 비정상적인 셸코드 실행을 탐지한다. [그림 8]은 AhnLab EDR 콘솔 화면에서 [위협] – [타임라인] 탭에서 확인할 수 있는 탐지 화면이다.
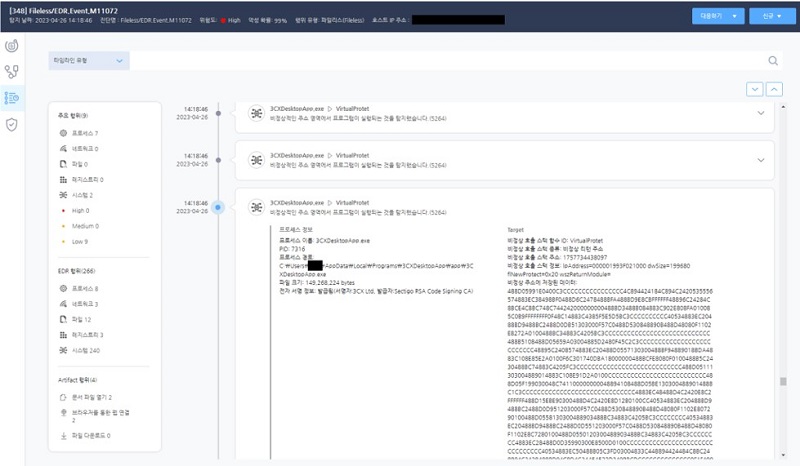
[그림 8] AhnLab EDR의 셸코드 실행 탐지 화면
셸코드는 실행 시 전송되는 데이터, 즉 페이로드(Payload)가 업로드된 깃허브(Github) 사이트에서 추가 악성코드를 다운로드 받아 실행한다. AhnLab EDR은 3CXDesktopApp.exe가 접근한 다운로드 주소 정보를 저장하고 있기 때문에 보안 담당자는 AhnLab EDR 콘솔의 [위협] – [다이어그램]에서 악성코드 유포지에 대한 상세 정보를 확인할 수 있다.
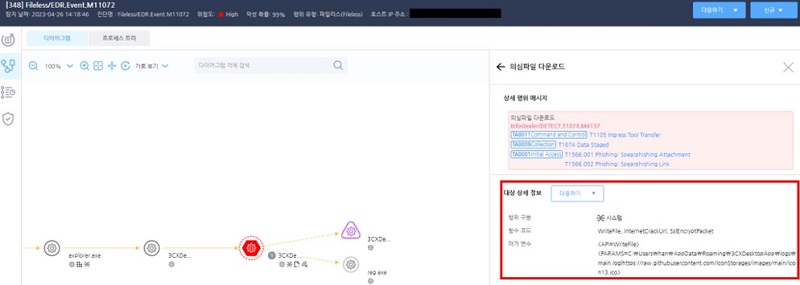
[그림 9] 3CXDesktopApp.exe가 접근한 악성코드 다운로드 주소
한편, 애플의 맥 환경에서는 공격자가 맥OS 디스크 이미지 파일인 DMG 설치 파일에 악성코드를 삽입했다. 설치 파일 내부에 존재하는 공유 라이브러리 파일 중 하나인 libffmpeg.dylib 파일에 C&C 주소가 XOR 인코딩되어 저장돼 있는 것으로 확인됐다. 맥에서 확인된 C&C 주소는 대부분 윈도우 환경과 유사했다.
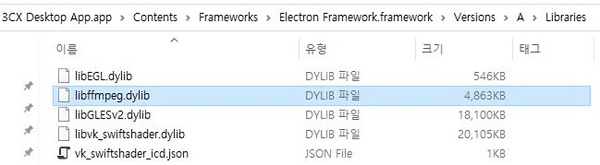
[그림 10] 인스톨러에 포함된 libffmpeg.dylib
이처럼 AhnLab EDR을 활용하면 국내 및 글로벌 환경의 다양한 보안 위협을 효과적으로 탐지해 대응할 수 있다. 특히, AhnLab EDR은 세계적으로 인정 받고 있는 마이터 엔제뉴이티(MITRE Engenuity)의 어택 평가(ATT&CK Evaluation) Round 4에서 90% 이상의 탐지율을 기록하며 위협 탐지에 관한 우수성을 입증했다. 또한, 안랩은 고객들이 보다 전문적이고 편리한 위협 탐지 & 대응을 구현할 수 있도록 MDR 서비스도 함께 운영하고 있다.
AhnLab EDR에 대한 보다 자세한 내용은 안랩 홈페이지에서 확인할 수 있다.
- AhnLab콘텐츠기획팀 신재만 과장