[OT 보안 동향 1부] OT 위협의 어제와 오늘
IT 영역에 비해 OT 환경을 향한 공격은 침해 사례, 경로, 활용된 악성코드 등 세부 내용이 잘 알려지지 않았다. 지난 10년간 OT 환경을 노린 공격은 어떻게 발전해 왔으며, 현재는 어떻게 진행되고 있는지 자세히 살펴본다.
OT(Operational Technology, 운영기술)는 산업제어시스템(Industrial Control System: ICS) 뿐만 아니라 제조, 에너지, 물, 의료, 교통, 통신, 교통 제어, 시설 관리 등의 운영 환경을 포괄하는 개념이다.
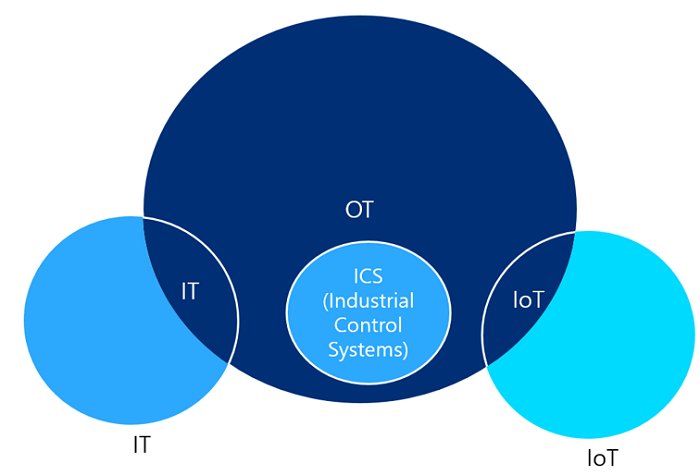
[그림 1] OT 보안 영역
OT는 독립적으로 구성될 수도 있지만 많은 경우 IT 및 IoT와 연결된다. 따라서, OT 보안은 OT망 내 시스템 뿐만 아니라 이들과 연결된 IT와 IoT까지 포괄하게 된다.
OT 보안의 특징
OT 보안은 일반적인 IT 보안과 몇 가지 차이점이 있다.
첫째, OT 보안은 ‘가용성(Availability)’ 보장이 가장 중요하며 ‘기밀성(Confidentiality)’, ‘무결성(Integrity)’의 우선순위는 상대적으로 낮다. 악성코드에 감염되어도 큰 문제가 없는 경우 그대로 운영될 수도 있다. 해당 시스템 점검 등으로 운영을 중단할 때 악성코드를 제거한다.
둘째, OT는 다양한 산업에서 사용하며 산업별로 설비를 제공하는 업체가 다양하다. 운영에는 윈도우(Windows), 리눅스(Linux) 시스템이 사용되며 일부 환경에서는 커스텀(Custom) OS를 사용한다. 다양한 OT 프로토콜을 사용하며 상당수 OT 프로토콜의 정보는 미공개 되어 있고, 가시성 확보를 위해 프로토콜 분석이 필요하다.
셋째, 오래된 시스템으로 운영되는 경우가 많다. 산업 현장에는 2001년 출시된 윈도우 XP도 여전히 사용되고 있으며, 20년 이상 된 시스템이 운영되기도 한다. 참고로, 미국 핵무기 운영은 2019년까지 플로피 디스크가 사용되었으며, 국제 우주정거장(Space Station)과 1980년대 제작된 구형 비행기에서도 플로피 디스크를 사용한다고 한다.
오래된 시스템에는 일반 보안 프로그램을 설치하지 않고 상대적으로 시스템 부하나 충돌 가능성이 낮은 화이트 리스트 기반 제품을 사용하기도 한다. 하지만, 너무 오래된 시스템은 설치할 수 있는 보안 프로그램 자체가 존재하지 않는다.
넷째, 운영 상 문제가 발생할 수 있어 보안 업데이트가 적용되지 않는 경우가 많다. 공격자는 더 이상 업데이트가 지원되지 않는 소프트웨어 취약점을 공격하기도 하지만, 지원이 중단된 시스템이나 프로그램의 취약점에 대해 보안 패치가 아예 없는 경우도 있다.
운영 시스템은 보통 인터넷과 단절되어 있어 외부 공격에는 상대적으로 안전하다고 여겨진다. 맞는 이야기지만, OT망과 연결된 IT망 시스템이나 관리 과정 중 OT망에 악성코드 침입이 발생하면 보안 패치가 되어있지 않아 오래된 취약점을 이용한 공격에도 쉽게 침해될 수 있다.
이 밖에, 기존 보안 부서에서는 OT 환경에 대해 잘 모르고 생산 및 운영 담당자는 보안 지식이 부족하기 때문에 OT 보안 담당을 어느 부서에서 맡을지 결정되지 않은 경우도 적지 않다.
주요 OT 보안 침해 사고
이번 글에서 OT 보안 침해 사고는 실수, 버그 등 의도하지 않았지만 결과적으로 피해가 발생한 사례와 해킹, 표적 공격 등 OT 환경을 노린 공격 및 일반 악성코드 감염으로 장애가 발생한 사례로 한정해 정리했다. 일반 악성코드는 특별히 OT 환경을 염두하고 제작되지 않은 경우 이상 트래픽 발생, 시스템 충돌 등이 나타날 수 있지만 대부분 별다른 증상이 없다.
위를 기준으로 정리한 OT 보안 사고 사례는 [표]와 다음과 같다.
|
날짜 |
국가 |
대상 |
유형 |
내용 |
|
1999년 6월 |
미국 |
Olympic pipeline |
실수 |
- 석유 송유관 제어시스템 DB 수정 후 송유관 폭발 - 3명 사망. 피해액 약 5,845 만 달러 |
|
2000년 4월 |
호주 |
Maroochy Water Service |
해킹 |
- 전직 직원이 무선통신 해킹 - 3달 동안 46차례 오폐수 방출 |
|
2003년 1월 |
미국 |
Davis-Besse 원자력 발전소 |
악성코드 (일반) |
- Slammer 웜 감염 - 5시간 동안 안전 모니터링 시스템 무력화 |
|
2003년 8월 |
캐나다 미국 |
Air Canada CSX |
악성코드 (일반) |
- Blaster 웜 감염 - 캐나다 Air Canada 프로그램 피해 - 미국 동부에서 가장 큰 철도 CSX의 서비스 중단 |
|
2006년 8월 |
미국 |
Browns Ferry 원전 |
버그 |
- 플랜트 ICS 네트워크에 트래픽 과다로 VFD 제어 오작동 - 펌프 컨트롤러 동작 멈춤 |
|
2007년 8월 |
미국 |
캘리포니아 TCAA 수문 제어 시스템 |
해킹 |
- 전 전기 감독관이 SCADA 시스템에 무단 SW 설치 - 10년 형 선고 |
|
2008년 1월 |
폴란드 |
트램 시스템 |
해킹 |
- 폴란드 10대가 수제 송신기로 도시 트램 시스템 해킹 - 트램 4대 탈선으로 12명 부상 |
|
2010년 6월 |
이란 |
원전 |
악성코드 (표적공격) |
- Stuxnet, 이란 핵 농축 원심 분리기 공격 |
|
2012년 8월 |
사우디 |
아람코 |
악성코드 (표적공격) |
- ‘Cutting Sword of Justice'라 주장하는 그룹 소행 - Shamoon으로 아람코 시스템 3만대 공격 - 주요 엔터프라이즈 시스템은 격리되어 영향 받지 않음 |
|
2013년 |
미국, 스페인, 프랑스, 이탈리아, 독일 |
에너지, 항공, 석유화학 |
악성코드 (표적공격) |
- Havex 악성코드, OPC 네트워크에서 산업용 장치 검색 - 여러 OPC 플랫폼이 간헐적 충돌 |
|
2015년 12월 |
우크라이나 |
전력망 |
악성코드 (표적공격) |
- BlackEnergy 악성코드로 우크라이나 정전 발생 - 약 23만 명 영향 |
|
2016년 12월 |
우크라이나 |
전력망 |
악성코드 (표적공격) |
- Industroyer 악성코드 활용 - 우크라이나 키이우 1/5이 1시간 동안 정전 |
|
2017년 |
사우디 |
석유화학 플랜트 |
악성코드 (표적공격) |
- 석유화학 플랜트에서 Triton 발견 |
|
2017년 6월 |
덴마크 |
AP Moller-Maersk |
악성코드 (일반) |
- NotPetya 악성코드 활용 - 4개국의 Maersk 터미널 운영에 영향(몇 주 간 지연/중단) |
|
2018년 8월 |
대만 |
TSMC |
랜섬웨어 |
- Wannacry 랜섬웨어 변형 감염 - 여러 반도체 공장 운행 중단 |
|
2019년 3월 |
노르웨이 |
Norsk Hydro |
랜섬웨어 |
- LockerGoga 랜섬웨어 감염 - 회사 시스템 차단되어 수동 작업으로 전환 |
|
2020년 6월 |
일본 |
Honda |
랜섬웨어 |
- Snake 랜섬웨어 감염으로 운영 중단 |
|
2021년 2월 |
미국 |
Olldsmar 수도 |
해킹 |
- 원격 제어 소프트웨어로 수산화나트륨 농도 조작 시도 |
|
2021년 5월 |
미국 |
Colonial Pipeline |
랜섬웨어 |
- DarkSide 랜섬웨어 감염으로 운영 중단 |
|
2021년 5월 |
미국 |
JBS 푸드 |
랜섬웨어 |
- REvil 그룹의 랜섬웨어 감염으로 운영 중단 |
|
2021년 7월 |
이란 |
철도청, 도로 및 도시 개발부 |
악성코드 (표적공격) |
- 반 정부 조직의 공격으로 철도 운행 장애 |
|
2022년 1월 |
벨라루스 |
철도 인프라 |
악성코드 (표적공격) |
- 벨라루스 핵티비스트의 해킹 - 벨라루스를 통한 러시아 군대 이동 막기 위함 |
|
2022년 2월 |
? |
? |
악성코드 (표적공격) |
- Pipedream – 모듈식 ICS 공격 프레임워크 |
|
2022년 4월 |
우크라이나 |
전력망 |
악성코드 (표적공격) |
- Industroyer 2. 공격 실패 |
[표] 주요 OT 보안 사고 사례
1999년부터 2009년까지 초기 OT 보안 사고는 관리자의 조작 실수, 소프트웨어 버그, 웜 감염 등으로 인해 발생했다. 악성코드 제작자들도 일반 컴퓨터에 대한 공격을 시도하고, OT 환경에는 크게 관심을 가지지 않았다.
2010년 Stuxnet 웜을 시작으로 OT 보안에 대전환이 발생했다. 특정 OT/ICS 환경을 노린 첫 사이버 무기의 발견이었다. 공격 배후에는 이란의 원자폭탄 개발을 막으려는 국가 차원의 지원이 있었던 것으로 추정된다.
2015년과 2016년 12월, 우크라이나에서 악성코드로 인한 정전이 발생하면서 OT 환경을 노린 사이버 공격이 현실 세계에서 물리적 피해까지 일으킬 수 있음이 증명됐다. 악성코드를 이용한 정전 시도는 2022년 발생한 러시아의 우크라이나 침공에서도 다시 시도되었지만 실제 정전까지 일으키지는 못했다.
2017년 이후, 와이퍼(Wiper) 악성코드와 랜섬웨어에 의한 데이터 파괴로 생산 라인에 문제가 발생한다. 실제 OT망 내 시스템까지 영향을 받았는지는 알 수 없지만, 이들 시스템을 관리하던 IT망 내 시스템을 사용하지 못하면서 운영에 문제가 발생했다.
그리고, 2021년 이란과 2022년 벨라루스는 반정부 조직의 철도 시스템 공격으로 철도 운행에 지장을 받았다.
공격 동기
일반적인 악성코드의 제작 동기는 ‘금전적 이득’이 가장 많으며 ‘첩보’, ‘실력 과시’ 순이다. 하지만, OT망에 대한 공격 동기는 대체로 정치나 종교 등의 ‘갈등’ 요인이 크다.
OT 환경은 사이버 범죄 조직이 공격으로 얻는 금전적 이득보다 위험성이 더 크다. 2020년 - 2021년 사이, 랜섬웨어 조직들은 에너지 공급 업체를 공격해 금전적 이득을 얻었지만, 국가 차원의 문제가 발생하면서 미국 법집행 기관의 수사가 거세졌다. 일부 랜섬웨어 조직이 검거되면서 부담을 느낀 랜섬웨어 그룹은 해체를 선언하기도 했다. 일부 사이버 범죄 조직은 기반 시설과 병원에 대해서는 공격하지 않는다는 원칙을 선언하기도 했다.
정리하면, 기반 시설과 같은 OT망 공격은 금전적 이득 보다는 정치적 갈등으로 주로 국가 수준의 지원을 받는 조직에서 진행한다.
위협 종류
OT망에서 발생할 수 있는 보안 위협은 크게 ▲조작 실수 소프트웨어 버그와 같이 ▲의도하지 않은 위협(예: 소프트웨어 버그/조작 실수) ▲의도된 위협(예: 해킹/악성코드)으로 나눌 수 있다. 조작 실수나 소프트웨어 버그는 피해 정도는 비슷할 수 있어도 의도라는 관점에서 해킹 및 악성코드와는 결이 다르다.
악성코드의 경우, 웜이나 바이러스와 같이 자체 전파 기능을 가진 악성코드가 사용자 부주의로 내부에 들어오거나, 인터넷에 연결된 IT망을 통해 감염되는 경우가 있다. 일반 악성코드는 충돌 등의 문제로 장애를 일으키기도 하지만 감염되어도 별다른 증상이 없을 수 있다. 하지만, ICS 관련 시스템을 공격하기 위해 제작된 악성코드는 공격자가 의도한 피해가 발생한다.
1. 해킹
보통 OT망 내 시스템은 외부에서 접속할 수 없게 분리되어 있지만, IT망의 일부 시스템과는 연결되어 있다. 원격 제어 프로그램으로 시스템을 관리하기도 하므로 원격 제어 프로그램의 계정 정보가 유출되지 않도록 주의해야 한다. 또한, 앙심을 품은 퇴사자에 의한 공격도 발생하기 때문에, 퇴사자의 접근 권한은 바로 제거해야 한다.
2. 악성코드 – 웜, 바이러스, 랜섬웨어 등
사실, OT망 내에서는 정해진 보안 절차를 지키지 않아 악성코드 감염이 종종 발생한다. 일반적인 악성코드는 OT 환경 공격 기능을 가지고 있지 않아 트래픽 발생 및 충돌 등의 문제가 발생할 수 있지만 시스템 운영에 큰 영향을 주지 않는다. 하지만, 특정 OT/ICS 환경을 노린 악성코드의 경우 공격자가 원하는 내용의 데이터 조작, 손상 등이 발생할 수 있다.
또, OT 시스템은 USB 메모리 등 저장 매체를 직접 연결할 수 있다. 원칙적으로 유지 보수 담당자가 생산 라인 시스템에 연결되는 저장 매체를 백신 프로그램으로 검사하고 반입해야 한다. 하지만, 이를 제대로 확인하지 않고 저장 매체를 사용할 때 웜이나 바이러스와 같은 악성코드에 감염되기도 한다. 심한 경우 대만 TSMC 사례와 같이 자체 전파 기능을 가진 랜섬웨어에 감염되면서 생산 라인이 중단되기도 한다.
공격 경로
보통 OT망은 외부와 단절되어 있어 침투하기 어렵다고 알려져 있고 그렇게 믿는 경우가 많다. 일부에서는 실제 해킹이 불가능하다고 생각하지만 실제 OT망 내 시스템은 서로 연결되어 있고 망내 시스템을 관리하기 위해 IT 망과 연결된 경우도 있다.
1. IT망
OT 망은 보통 외부와 인터넷 연결이 단절되어 있어 직접적인 공격은 쉽지 않다. 하지만, IT망과 연결된 OT망 내 시스템은 IT망을 통해 악성코드가 유입될 수 있다. 공격자는 OT망을 직접 공격하지 않고 IT망을 통해 OT망 공격을 시도한다. IT망 시스템은 대부분 윈도우이므로 ICS 환경을 노린 악성코드도 윈도우를 기반으로 제작된다.
2. 협력 업체
유지보수 등을 수행하는 협력 업체는 OT망 내 시스템에 직접 접근하는 경우가 많다. 공격자가 협력 업체에서 사용하는 저장 매체 등에 악성코드를 삽입하면 내부 시스템에 바로 침투할 수 있다. 다만, 공격자는 외부와 통신할 수 없으므로 OT망 내에서 사용 중인 시스템 종류, 버전 등의 정보를 최대한 수집하고 그에 맞는 맞춤형 악성코드를 제작해야 한다.
3. 공급망
OT망 내에서 운영되는 시스템은 전문 제작업체에서 제공한다. 공격자는 이들 회사를 공격해 제작되는 프로그램에 악성코드를 포함시키거나 악성코드가 담긴 설치파일로 교체하기도 한다. 2013년 발견된 Havex는 OT망에서 운영되는 소프트웨어 제작자 사이트를 해킹해 설치파일에 악성코드를 심은 대표적인 사례다. 이처럼, 공급망에서 제공되는 소프트웨어에 악성코드가 포함되어 있을 경우 감염 사실을 알기 어렵다.
악성코드 종류
OT 환경을 위협할 수 있는 악성코드는 크게 ▲일반 악성코드 ▲랜섬웨어 ▲OT/ICS 악성코드로 분류할 수 있다.
1. 일반 악성코드 (웜과 바이러스)
산업 시설의 유지보수는 USB와 같은 저장 매체를 통해 이뤄지고, 이 과정에서 웜이 OT 망에 유입되는 사례가 많다. 혹은 정품 소프트웨어를 사용하지 않고 크랙(Crack)이나 키젠(Keygen) 프로그램을 사용하면서 악성코드에 감염되기도 한다. 생산 시설에서 발견된 USB 악성코드는 ‘USB 플래시 드라이브 악성코드 동향 보고서’를 참고하기 바란다.
또, 최근 산업 시설에서는 데이터 측정을 위해 IoT 기기를 연결해 사용하고 있다. IoT 기기는 인터넷으로 연결되는데 이 과정에서 IoT 악성코드에 감염되기도 한다. IoT 악성코드는 디도스(DDoS) 공격에 사용되며, 다량의 네트워크 트래픽이 발생해 OT망 시스템에도 영향을 줄 수 있다. 다만, 현재까지는 산업용 IoT 기기를 노린 IoT 악성코드가 발견되지 않았다.
2. 랜섬웨어
랜섬웨어 조직은 다양한 산업을 공격하고 있으며, 무작위 공격에서 특정 기업을 노린 타겟형 랜섬웨어로 진화하고 있다. 타겟형 랜섬웨어는 해킹으로 내부에 침입한 뒤, 정보를 수집하고 랜섬웨어를 배포해 돈을 요구한다. 랜섬웨어 감염으로 IT망 내 시스템을 사용할 수 없으면 해당 시스템으로 관리하는 OT 시스템 운영에도 문제가 발생할 수 있다. 랜섬웨어 중 일부는 산업용 관리 소프트웨어의 실행을 방해하는 경우도 있지만, 대부분 OT망 자체를 염두에 두고 제작하지는 않는다.
3. ICS 악성코드
분류 방법에 따라 조금 달라질 수 있지만, 현재까지 알려진 ICS 공격 악성코드는 8개가 존재한다. 여기서는 ICS를 포함한 OT 환경에서 사용되는 제품의 데이터를 변조 및 손상시키는 악성코드로 분류했으며 단순 소프트웨어 실행 방해나 데이터 파괴 악성코드는 포함하지 않았다.
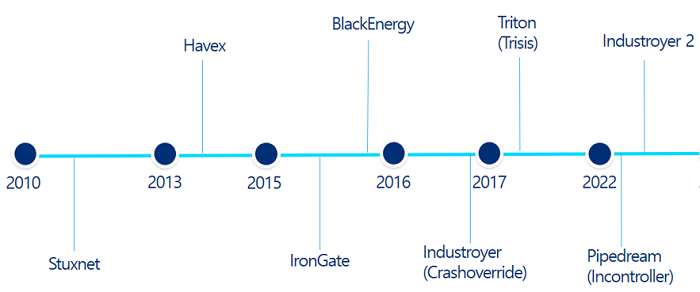
[그림 2] OT/ICS 악성코드
벨라루스 보안업체 VirusBlokAda가 2010년 발견한 Stuxnet은 미국 국가안보국이 이스라엘 정보국과 협력하여 개발한 악성코드로 알려졌다. Stuxnet은 이란의 원심 분리기를 목표로 만들어졌는데, 원심 분리기 회전 속도를 변경하기 위해 특정 프로그래머블 로직 컨트롤러(PLC)를 재프로그래밍할 수 있다. 즉, Stuxnet의 목표는 파괴가 아니라 산업 공정을 방해하는 것이다. USB 메모리로 밀반입되었을 가능성이 높으며, 자동화 프로세스를 관리하는 프로그래밍 가능한 로직 컨트롤러를 표적으로 삼았다.
Havex는 Oldrea로도 불리며 러시아 공격 그룹인 Energetic Bear(Dragonfly)가 배후에 있다고 알려졌다. Energetic Bear는 미국과 유럽의 에너지, 항공, 제약, 방위 및 석유화학 부문을 대상으로 공격을 감행했다. 합법적인 공급업체 웹사이트에서 Havex 멀웨어가 포함된 페이지로 리디렉션시키며, 공격자는 대량의 데이터를 수집하고 산업 시스템을 원격으로 모니터링했다.
BlackEnergy는 2007년에 처음 발견되었으며 2010년 디도스 공격 기능이 추가되었다. 러시아 국가 지원을 받고 있다고 추정되는 Sandworm 그룹이 우크라이나를 공격하는 용도로 사용한 것으로 알려졌다. 2014년에는 ‘BlackEnergy 3’에 데이터 파괴, 장비 악용, 라우터 공격 등의 기능이 추가된다. 2015년 12월 우크라이나 전력 회사의 인프라를 표적으로 삼아 워크스테이션과 서버에 저장된 파일을 파괴했으며, 여러 배전 센터를 해킹해 약 23만명이 6시간 동안 정전을 겪기도 했다.
2015년 하반기에는 IronGate 악성코드가 발견된다. 지멘스(Siemens) 제어 시스템을 목표로 했으며 Stuxnet과 유사한 기능을 가진 것으로 알려졌다. 보안 연구원들은 ICS 공격 기술에 대한 개념 증명 또는 연구 활동일 가능성이 높다고 결론 내렸다.
Industroyer(Crashoverride)는 2016년 12월 17일 우크라이나의 전력망 공격에 사용된 악성코드로, 키이우의 5분의 1이 1시간 동안 정전되었다. 이 악성코드는 데이터 와이퍼 구성 요소와 디도스 모듈이 내장되어 있으며, 산업제어시스템, 특히 전기 변전소에서 사용되는 시스템의 스위치 및 회로 차단기를 제어하도록 설계되었다.
Triton(Hatman, Trisis)은 2017년 사우디아라비아 석유화학 공장의 Triconex 안전 컨트롤러 모델에서 처음 발견되었다. Schneider Electric Triconex 안전 계측 시스템(Safety Instrumented Systems)을 표적으로 했으며 안전 계측 시스템을 비활성화해 공장에 피해를 유발할 수 있다고 한다. FBI는 2022년 3월 Triton이 여전히 위협적이라고 경고한 바 있다.
Pipedream(Incontroller)은 2022년 발견된 악성코드로 공격자가 대상과 환경에 따라 중단, 성능 저하, 심지어 파괴까지 일으킬 수 있는 모듈식 ICS 공격 프레임워크다. Omron 및 Schneider Electric 컨트롤러를 비롯한 다양한 산업용 PLC와 소프트웨어를 조작할 수 있으며, CODESYS, Modbus, OPC UA(Open Platform Communications Unified Architecture)를 비롯한 유비쿼터스 산업 기술도 공격 가능하다.
Industroyer 2는 2022년 4월 우크라이나 에너지 회사에서 발견된 악성코드로, 윈도우, 리눅스, 솔라리스(Solaris) 운영체제용 ICS 지원 악성코드와 와이퍼로 구성되어 있다. 공격자는 해당 악성코드를 우크라이나 고압 전기 변전소에 배포하려 했다. 공격 행위는 2022년 4월 8일로 예정되어 있었지만 실제 발생하지는 않았다. ‘Industroyer 2’는 산업용 장비와 통신하기 위해 IEC-104(IEC 60870-5-104) 프로토콜을 사용한다. 전기 변전소에서 사용하는 보호 계전기가 포함된다.
정리하면, 지난 10여년 간 발견된 OT 악성코드는 10개 미만이며, 제조업계보다는 전력, 에너지 분야를 노린 악성코드 위주로 발견되었다. 초기에는 데이터 변조 등의 장애를 일으켰지만, 2017년 발견된 Triton은 특정 코드를 제어 기기에 주입해 조작할 수 있도록 했다. 제어 기기가 컴퓨터와 같은 운영 체계를 갖추고 프로그램 설치가 가능해지면, 이들 환경에 맞는 악성코드 제작도 예상된다.
대응 방안
OT 환경을 노리는 악성코드는 기본적인 몇 가지 원칙만 지켜도 감염을 상당 부분 막을 수 있다.
우선 기본적인 IT 보안 정책과 함께 OT망에 대한 추가 보안 정책을 마련해야 한다. 보통 OT망은 폐쇄망이라고 생각하지만 대부분 일부 IT망과 연결해 사용하고 있다. IT망과 OT망을 연결하는 시스템에 대한 관리 방안을 세우고 집중 모니터링 해야 한다.
관리자와 외부 업체가 OT망 내 시스템에 연결하는 저장 매체는 반드시 백신 프로그램으로 악성코드가 존재하는지 검사해야 한다. 이러한 보안 점검만 철저하게 해도 악성코드 감염의 대부분을 예방할 수 있다. USB 메모리로 인한 생산 라인 악성코드 감염이 빈번해지면서 최근에는 네트워크 파일 공유 등의 방식으로 필요한 파일을 전송하기도 한다.
공격자 입장에서는 내부 네트워크 상태와 사용 제품을 정확하게 모르면 공격 방안을 마련하기 쉽지 않다. 따라서, OT망에서 사용하는 시스템 정보가 외부에 알려지지 않도록 내부 정보 관리에 신경써야 하고 협력 업체의 보안 상황도 점검해야 한다. 아울러, 공격자는 하드웨어나 소프트웨어 제공업체가 홍보 목적으로 올려둔 공급 업체 리스트를 보고 공격 계획을 세우기도 하므로 불필요하게 업체명이 노출되지 않도록 한다.
공급망 역시 설비를 만들 때부터 보안을 고려해야 한다. 2022년 12월 악성코드를 심은 해적판 윈도우10 설치 이미지를 통해 우크라이나 정부를 공격한 사례가 발견되었다. 생산 라인에서도 비슷한 일이 발생할 수 있는데, 실제로 담당 외주 업체에서 불법 OS나 소프트웨어를 사용해 악성코드에 감염된 상태로 시스템이 운영되기도 한다.
결론
이제 산업 시설들은 대부분 컴퓨터로 제어되고 있으며, OT로 분류되는 분야도 점점 늘어나고 있다. 하지만, OT 환경에서 보안이 화두가 된 건 그리 오래되지 않았다. 아직도 많은 담당자들이 OT망 시스템은 외부와 단절되어 안전하다며 보안에 무관심한 모습을 보인다.
악성코드 감염으로 인해 생산 라인 장애가 발생한지 10년이 넘어도 여전히 시스템들이 제대로 관리되지 않는 경우도 있다. 이처럼 보안에 소홀하게 되면, 문제가 발생했을 때 이를 분석하고 원인을 찾는데 어려움이 따른다.
악성코드 감염으로 인한 제품 생산 라인 중단 혹은 대규모 정전이 현실 세계에서 발생하고 있다. 특히, 물, 에너지 공급 등에 차질이 생기면 그 피해는 가늠하기 조차 어렵다. 따라서 OT 보안에 대한 지속적인 관심을 가지면서, 관련된 최신 동향을 파악하고 보안 전문가와 OT 전문가 간 지속적인 커뮤니케이션으로 관련 지식을 공유하며 보안 체계를 갖춰 나가야 한다.
침해지표(IoC) 등 보다 상세한 내용이 담긴 보고서 전문은 AhnLab TIP 구독 서비스를 통해 확인할 수 있다. 또, OT 보안 방안과 안랩의 통합 OT 보안 프레임워크 관련 내용은 다음 문서들을 참고하면 된다.
▶OT 보안 가이드 1부: OT 보안 제대로 알고 시작하기
▶OT 보안 가이드 2부: IT와 OT 환경을 함께 지키는 방법
- AhnLabTI개발팀 차민석 수석


