


[OT 보안 동향 2부] AhnLab EPS Relay 출시! 한 층 편리해진 OT 보안
안랩이 OT 환경 내 자산에 대한 가시성 확보와 보안 관리를 제공하는 대형 제조장비 전용 보안 솔루션 ‘AhnLab EPS Relay’를 출시했다. 지난해 10월, 나온웍스와 공동 개발한 ‘CERBRO-IDS’를 출시한데 이어, 계속해서 통합 OT 보안 프레임워크를 발전시켜 나가고 있다.
AhnLab EPS Relay 출시 배경과 주요 기능, 그리고 도입 효과를 알아본다.
OT 환경의 대형 제조 장비는 일반적으로 외부 통신이 가능한 메인 PC와 외부통신이 불가능한 다수 PC로 구성된 ‘독립 폐쇄망’ 형태로 운영된다. 기존 OT 보안 솔루션은 주로 네트워크 패킷이나 프로토콜 기반으로 자산을 식별하기 때문에 이러한 독립 폐쇄망 내에 위치한 자산(PC)의 보안현황 파악이나 일괄적인 보안정책 적용 등이 어려웠다.
안랩이 이번에 출시한 ‘AhnLab EPS Relay’는 고객사가 기존 사용중인 AhnLab EPS의 관리 서버와 폐쇄망 내 위치한 자산을 연결(relay)해 그동안 파악이 어려웠던 폐쇄망 OT 환경 내 자산에 대한 가시성과 보안 관리 기능을 제공하는 솔루션이다. AhnLab EPS Relay는 외부 통신이 불가한 자산(PC)에 설치되어 정보를 식별하는 ’EPS Relay Client’와, 메인 PC에 설치되어 AhnLab EPS 관리서버와 ‘EPS Relay Client’ 사이의 통신을 중계해주는 ‘EPS Relay Server’로 구성되어 있다.
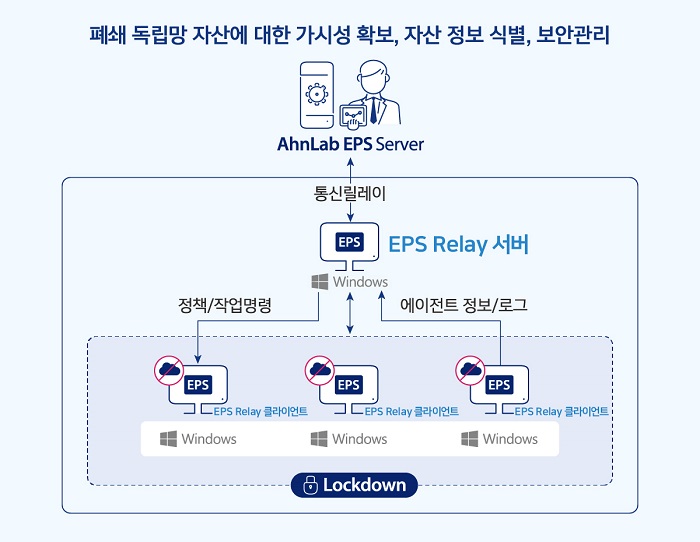
‘AhnLab EPS Relay’는 ▲폐쇄망 내 위치한 다수 대형 자산에 대한 식별 ▲해당 자산에 미인가 애플리케이션 차단•매체제어•보안 정책 설정과 같은 ‘AhnLab EPS’의 주요 보안기능 일괄 적용 등 가시성과 보안관리 기능을 제공한다. 또한, 장비의 가용성을 고려하면서도 관리 편의성을 높이기 위해 네트워크 대역을 많이 사용하는 작업을 일시적으로 허용하는 ‘네트워크 최대 가용모드’도 지원한다.
‘AhnLab EPS Relay’를 이용하면 네트워크 패킷이나 프로토콜에 기반해 자산을 파악하는 기존 OT 보안 솔루션으로는 확인이 어려웠던 독립 폐쇄망 내 자산의 수량과 종류 식별, 보안 현황 등 정보를 파악할 수 있어 가시성 확보가 가능하다. 보안 담당자는 별도 관리화면 접속 없이 기존에 사용하던 ‘AhnLab EPS’의 웹 콘솔로 ‘AhnLab EPS Relay’가 파악한 자산의 연결 상태, 운영체제 및 하드웨어 정보, 위협 탐지 로그 등을 손쉽게 파악할 수 있다.
식별한 정보를 바탕으로 폐쇄망 내 자산에 대한 보안 정책도 유연하게 설정할 수 있다. 한 장비 내에서도 개별 정책설정 및 그룹 분리 관리가 가능해 각 자산 별로 ‘AhnLab EPS’가 제공하는 다양한 보안기능(애플리케이션 차단•매체제어•보안 정책 설정 등)을 각기 설정할 수 있다. 특수목적시스템 전용 악성코드 대응 솔루션 ‘AhnLab Xcanner’를 연동하면 원격으로 악성코드를 검사하고 치료하는 등 폐쇄망 자산에 대한 보안관리 및 조치를 더욱 강화할 수도 있다.
또, 장비의 가용성을 고려하면서도 관리 편의성을 높이기 위해 ‘네트워크 최대 가용모드’를 지원한다. ‘AhnLab EPS Relay’는 저대역 네트워크를 주로 사용하는 장비의 가용성을 고려해 평소 최소한의 네트워크 리소스만을 사용하지만, ‘네트워크 최대 가용모드’에서는 제품 업데이트, ‘AhnLab Xcanner’를 연동한 악성코드 치료 등 작업 등 네트워크 대역을 많이 사용하는 작업을 일시적으로 허용할 수 있다. 참고로, AhnLab Xcanner 연동 기능은 ‘네트워크 최대 가용모드’에서만 지원된다.
안랩 제품서비스기획팀 김창희 팀장은 “AhnLab EPS Relay는 주로 폐쇄망 형태인 OT 환경의 특성상 자산 가시성 확보나 보안 관리에 어려움을 겪어온 고객의 의견을 반영해 출시한 제품”이라며, “이번 AhnLab EPS Relay 출시로 대형 제조장비를 운영하고 있는 고객사들이 OT 환경의 보안성과 안정성을 한층 강화할 수 있을 것으로 기대한다”고 밝혔다.
- AhnLab콘텐츠기획팀 신재만 대리


