


조직 리더들은 보안을 어떻게 바라봐야 할까
지난 9월 22일, 3년만에 오프라인으로 개최된 AhnLab ISF 2022에서는 조직의 경영진에게 보안 인사이트를 전하는 별도 세션 ‘VIP Roundtable’이 열렸다. 해당 세션에는 여러 기업들의 리더들이 참석해 행사 장소를 가득 메우며, 보안에 대한 높은 관심을 재차 실감케 했다.
이번 글에서는 AhnLab ISF 2022 VIP Roundtable의 발표 내용을 살펴본다.
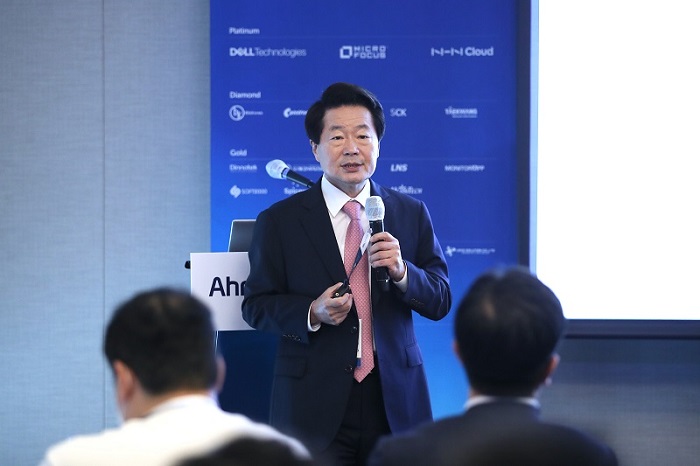
AhnLab ISF 2022 VIP Roundtable에서는 안랩 강석균 CEO의 ‘컴포저블 비즈니스를 위한 사이버 보안’, 박태환 대응팀장의 ‘Know thyself(여러분을 알라)’ 2개의 발표 세션이 진행됐다. 발표를 통해 강석균 CEO는 급변하는 비즈니스 환경에서 탄력적인 보안을 구성하는 방안을, 박태환 팀장은 다크웹이 성행하는 현 시대에 위협으로부터 조직을 지키기 위한 인사이트를 공유했다.
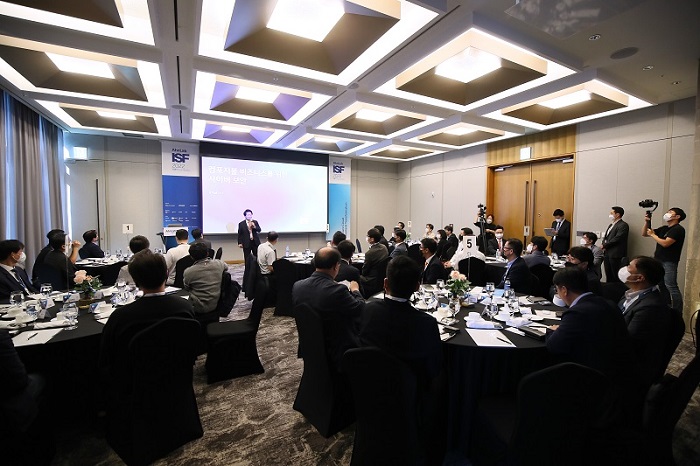
다음은 VIP Roundtable에서 강석균 CEO와 박태환 대응팀장이 발표한 내용을 정리한 것이다.
사이버 보안도 ‘컴포저블(Composable)’하게
지난 몇 년 동안 비즈니스에 있어서 중요한 의제는 ‘변화의 속도’였다. 특히, 최근에는 코로나19 팬데믹, 우크라이나-러시아 전쟁, 미-중 무역갈등, 공급망 이슈, 인플레이션 등이 전 세계에서 주요한 문제로 대두되었다. 이러한 혼란과 변화는 과거에도 있었고, 앞으로도 언제든지 발생할 수 있다.
기업은 예상치 못한 시점에 빠르게 찾아오는 변화와 불확실성에 대비해야 한다. 따라서, 조직의 리더들은 급격한 전환과 위기 속에서도 비즈니스 지속가능성과 유연성 및 탄력성을 확보할 수 있는 방안을 고민하고 있다.
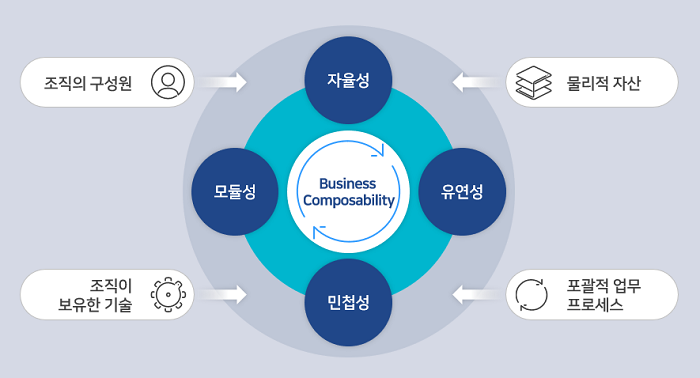
이에 대해, 시장조사기관 가트너(Gartner)에서는 비즈니스 컴포저빌리티(Business Composability)라는 개념을 제시한다. 비즈니스 컴포저빌리티는 비즈니스 자산을 변화에 빠르게 적응할 수 있도록 재조립 및 재구성하는 접근 방식이다. 여러 자산에 모듈성, 자율성, 유연성, 민첩성을 부여하는 것이 특징이며, 과거에 쉽게 변경할 수 없었던 비즈니스 요소를 가치 창출을 위해 쉽게 조정할 수 있도록 해준다.
사이버 보안 관점에서 보면, 변화에 유연하고 쉽게 재구성이 가능한 ‘컴포저빌리티‘ 개념을 보안에도 발맞춰 적용해야 한다. 위협이 고도화되고 IT 환경이 빠르게 변화하는 상황에서, 보안도 유연하게 통합해 변화에 빠르게 대응할 수 있어야 하기 때문이다.
10년 전만해도 보안은 적응형 보안(Adaptive Security)이 대세였다. 위협을 미리 정의하고, 사전 준비하여 차단하는 것에 중점을 뒀다. 하지만, 현 시대가 요구하는 컴포저블한 보안은 통합 보안 플랫폼을 기반으로, 능동적인 위협 추적과 총체적인 탐지 & 대응을 목표로 해야 한다. 이와 맞닿아 있는 최신 보안 모델을 ‘사이버 보안 메쉬 아키텍처(Cyber Security Mesh Architecture: CSMA)라 한다.
CSMA는 영역 별로 보안 솔루션을 운영하던 기존 방식을 넘어, 통합된 정책 관리, 보안 인텔리전스, 대시보드를 기반으로 보안 플랫폼들을 연동한다. 유연하게 구성 가능하고(Composable), 확장 가능하며(Scalable), 상호연동되는(Interoperable) CSMA는 탄력적인 ‘컴포저블 비즈니스‘ 구현을 위해 적합한 보안 모델이라 할 수 있다.
최근 주목 받고 있는 CNAPP(Cloud Native Application Platform), ZTNA(Zero Trust Network Access), XDR(eXtended Detection & Response), MDR(Managed Detection & Response) 등의 신기술들도 컴포저블한 통합 보안을 근간으로 한다. 특히, ▲클라우드 환경 최적화 ▲다양한 지점에서 접속하는 기기 관리 ▲넓은 공격 표면 보호 ▲효율성 확보 등이 요구되는 현 보안 환경에 맞춰 이 개념들이 빠르게 자리 자리잡고 있다.
조직 리더들에겐 이와 같은 새로운 기술들을 습득하는 것도 중요하지만, 가장 필수적인 것은 큰 틀에서 보안을 대하는 관점을 바꾸는 것이다. 과거에는 보안 솔루션을 도입해 위협을 차단했다면, 이제는 통합 플랫폼을 기반으로 위협을 종합적으로 탐지해 대응하는 방향으로 전략을 수립해야 한다. 최근 업계에서는 이와 같은 위협 탐지 & 대응에 대한 비전을 TDR(Threat Detection & Response)이라 한다.
앞서 언급한 ZTNA, XDR 등 주요 기술들도 위협 탐지 & 대응을 위한 TDR 비전 하에서 역할을 하고, 위협에 맞서 비즈니스 회복력(Business Resilience)을 더한다는 관점으로 바라봐야 한다.
그렇다면, TDR 전략을 잘 수립하고, 최선으로 실현하기 위해서는 어떻게 해야 할까?
먼저 위협 탐지가 지속적으로 이뤄져야 한다. 모든 영역에 걸쳐 자산과 행위를 탐지하고 침해를 도출할 수 있어야 하며, 신뢰와 접근에 대해서는 끊임없는 검증이 필요하다. 또, 대응 측면에서는 자동화를 통해 효율성을 확보하고, 변화에 유연하게 대처할 수 있어야 한다. 이 과정에서, 인력이나 자원의 한계가 있을 수 있어, 전문가와 협력해 분석을 진행하고 대응 프로세스를 수립하는 것도 좋은 방법이다.
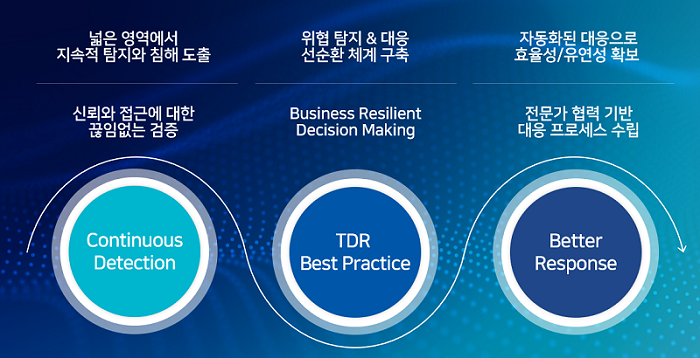
결국, 리더들에게 요구되는 것은 조직에 이로운 방향으로 최적의 의사결정을 내리는 것이다. 급변하는 환경에서, 컴포저블 비즈니스, 통합 보안, 그리고 TDR 개념을 토대로 비즈니스에 회복력을 더하는 의사결정을 내리고, 탄력적인 보안 체계를 수립할 수 있어야 한다.
내 상태를 알아야 위협도 보인다
앞서 강조한 통합 보안은 위협 관점에서도 거스를 수 없는 흐름이 되었다. 공격자들이 기법을 진화시키는 것은 물론, 효과적인 공격을 위해 서로 연합하고 있기 때문이다. 이들이 탈취한 정보는 다양한 목적으로 거래되고, 부르는게 값인 시대가 되었다.
지난 2021년, 클롭 랜섬웨어 조직원들이 검거되며 화제가 된 적이 있다. 국제 공조가 잘 된 사례로 꼽히는데, 이마저도 몇 년 동안의 추적을 통해 이룬 성과였다. 사이버 범죄 조직을 수사하는 기관들은 기본적으로 공격자들의 원점을 타격하기 위해 노력을 기울이고 있으며, 이들이 은닉을 위해 주로 사용하는 VPN이나 토르(Tor) 네트워크 등을 분석한다. 다만, 공격자들은 대부분 숨어서 활동하기 때문에, 쉽지 않은 싸움을 계속하고 있는 상황이다.
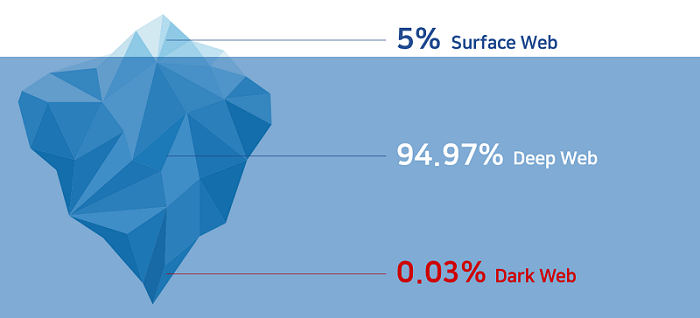
공격자들의 불법적인 거래와 활동도 은밀한 곳에서 진행된다. 최근, 보안 업계에서 화두가 되고 있는 다크웹(Dark Web)이다. 참고로, 네덜란드 틸버그 대학(Tilburg University)의 모리스 데 쿤데르(Maurice de Kunder)가 발간한 논문에 따르면, 전체 월드 와이드 웹(World Wide Web: WWW)에서 외부로 드러나 있는 영역은 전체의 5% 남짓이다. 94.97%가 검색 엔진이 찾을 수 없는 딥웹(Deep Web)이고, 나머지 0.03%가 ‘의도적으로 숨겨진’ 다크웹(Dark Web)이다.
최근에는 사이버 범죄조직에 대한 수사가 확대되면서, 공격자들이 활동할 수 있는 범위가 줄어들었고, 이에 따라 공격자들이 다크웹으로 점점 더 몰리는 경향을 보이고 있다.
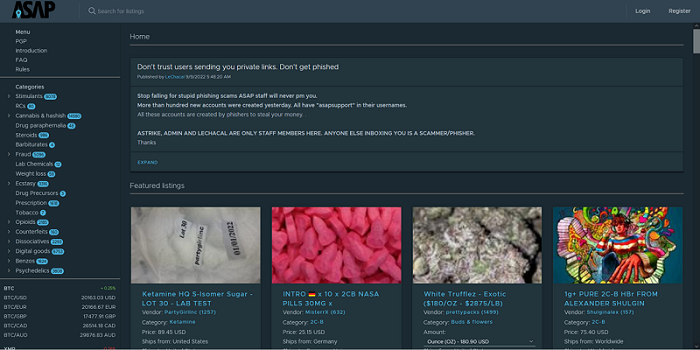
다크웹은 일반 웹사이트와는 다르게 속도가 굉장히 느리고, 인증 체계가 까다로워 들어가는 데에만 상당한 시간이 소요된다. 다크웹에 들어가면, 탈취한 데이터, 악성코드 등 소위 불법적인 모든 것들이 존재한다. 판매자는 1만명인데 반해, 구매자는 100만명에 달할 정도로 불법적인 ‘상품’에 대한 수요가 높다.
그렇다면, 이처럼 성행하고 있는 다크웹과 탈취 정보 거래에 대해 조직들은 어떻게 대응해야 할까?
요즈음에는 특정 기업 혹은 기관의 정보가 다크웹에 노출되었다는 언론보도를 어렵지 않게 접할 수 있다. 물론, 크게 놀랄 일까지는 아니지만, 당사의 정보가 다크웹에 있는지 여부는 정확히 파악해야 한다.
다크웹과 위협을 실생활에 비유하면 건강검진과 유사하다고 할 수 있다. 우리는 통증이나 증상이 있어 병원에 방문해 질병을 치료하기도 하지만, 주기적인 건강검진을 통해 건강을 관리하고 생각치 못했던 질병을 조기에 발견해 치료하기도 한다. 보안에서도 이와 같이 정기적인 이상정보 행위 분석이 필요하다.
제로 트러스트(Zero Trust)와 EDR 등 보안 개념의 필요성도 조직의 상태를 정확하게 파악하고, 위협을 최소화 한다는 관점에서 보면 보다 쉽게 이해할 수 있다. 최근, 공격자들의 기법을 보면 시스템에 침입한 뒤에 다양한 악성 행위를 연쇄적으로 수행한다. 이러한 공격을 미연에 방지하기 위해 암시적 신뢰를 지양하고 지속적인 검증을 수행하는 것이다. 또, 엔드포인트가 손상되었는지 여부도 EDR을 활용해 파악하고 해결책을 모색할 수 있다.
마지막으로, 지금 독자 여러분의 정보가 탈취되었고 그 대가로 비트코인을 요구하는 피싱 메일을 받았다고 가정해보자. 당연히 말도 안된다고 생각할 수 있지만, 불행히도 피해자는 늘 발생한다.
위협으로부터 조직을 지키는 첫걸음은 거듭 강조한대로 당사의 상태를 명확히 파악하는 것이다. 특히, 공격자들은 피해자를 속이는데 굉장히 능수능란하기 때문에 ‘나 자신을 아는 것’이 굉장히 중요하다. 당사의 정보가 다크웹에 있다는 소식을 접하면, 그것이 우리 정보인지 아닌지 정확하게 말할 수 있어야 한다.
안랩은 자사가 보유한 기술과 역량을 활용해 다크웹을 모니터링 및 분석해오고 있다. 조직의 보안 현황을 면밀하게 파악하고자 한다면, 또 이를 위한 대응 조직을 자체적으로 구성하는데 어려움이 있다면 안랩의 전문적인 서비스를 통해 도움을 받을 수 있다.
- AhnLab콘텐츠기획팀 신재만 대리