


마이터어택 평가 성적 우수, AhnLab EPP 활용 방안은?
마이터 엔제뉴이티(MITRE Engenuity)가 실시하는 어택 평가(ATT&CK Evaluation)는 주요 위협 그룹들의 공격 시나리오를 에뮬레이션(emulation)하여, 사이버보안 솔루션에 대한 독립적인 평가를 수행한다. 안랩은 최근 진행된 어택 평가에서 AhnLab EPP와 AhnLab EDR이 우수한 성적을 거두며 탁월한 기술 경쟁력을 입증했다.
이번 글에서는 지난 월간안 3월호에 이어, 세계적인 수준의 보안 역량을 갖춘 AhnLab EPP의 다양한 운영사례들을 살펴본다.
위협 관리 및 대응 관점의 차세대 엔드포인트 보안 플랫폼(Endpoint Protection Platform) AhnLab EPP(이하 EPP)는 기존 포인트 보안 솔루션 중심의 단순한 보안 관리를 넘어 유기적인 엔드포인트 보안 관리 및 운영을 통해 더 강력하고 효율적인 위협 대응을 역량을 제공한다.
다시보는 AhnLab EPP 구성
지난 월간안 3월호 ‘보안 복잡성을 해결하는 AhnLab EPP 활용법’에서 살펴본 EPP 구성 솔루션들을 복기해보면 아래와 같다.
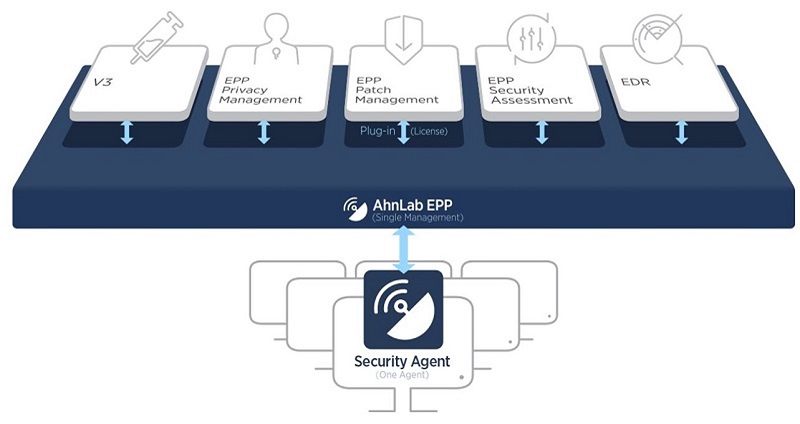
[그림 1] AhnLab EPP 구조도
1. V3: 안티 멀웨어
V3는 다양한 경로를 통해 유입되는 악성코드를 원천 차단한다. 다차원 분석 플랫폼을 바탕으로 여러 보안 위협으로부터 컴퓨팅 환경을 안전하게 보호하며, 사전 방역 기능을 제공해 견고한 보안 구축에 기여한다.
2. EPP Privacy Management(EPrM): 개인정보 유출 방지
개인정보 파일이 이동하는 주요 경로를 지속적으로 모니터링하며 개인정보 유출로 의심되는 행위를 원천 차단한다. 개인정보보호 관련 규정에 명시된 기술적 보호 조치를 쉽고 간편하게 수행할 수 있으며, 기업의 개인정보 관련 규제 준수 및 대외 신뢰도 향상에 기여한다.
3. EPP Patch Management(EPM): OS/보안 패치 관리
조직 내 다양한 시스템의 각종 보안 패치에 대한 실시간 중앙 관리 뿐만 아니라 권고 또는 금지 소프트웨어에 대한 설치 및 관리 기능을 제공한다. 운영체제(OS) 뿐만 아니라 기업 및 기관에서 주로 사용하는 소프트웨어 10여 종에 대한 패치까지 지원한다.
4. EPP Security Assessment(ESA): 취약 PC 점검 및 조치
업무용 PC의 보안 상태를 점검 및 감사하고 자동 조치를 통해 전반적인 엔드포인트 보안 수준을 강화한다. 국내 최대 수준인 75 개 점검 항목부터 자동 조치, 백그라운드 조치 등 다양한 기능을 제공해 보안 관리자 뿐만 아니라 일반 임직원들도 간편하게 보안 조치를 수행할 수 있다.
5. EDR: 위협 탐지 & 대응
엔드포인트 영역에 대한 지속적인 모니터링을 통해 위협을 탐지 및 분석하고 최적화된 대응 역량을 제공한다. 차별화된 위협 가시성을 바탕으로 위협의 잠복기(dwell time)를 최소화하고, 알려지지 않은 위협에도 사전 대응할 수 있다.
이번 글에서 다룰 AhnLab EPP 운영사례들은 크게 V3와 EPM, ESA를 활용한 ▲취약 PC 대응 ▲계정 탈취 대응, V3와 EPM, ESA, EPrM을 통한 ▲보안 취약 PC 정보유출 대응 ▲정보유출 의심 시스템 대응으로 요약된다.
AhnLab EPP 운영 사례: 취약 PC 대응 체계 구성
먼저, V3, EPM, ESA를 활용하여 취약 PC에 대응하는 방법을 알아보자. 이 사례에서는 조직이 전사 보안 강화를 위해 필수적으로 운영해야 하는 정기 보안점검을 통해 확인되는 취약 PC에 효과적으로 대응하기 위한 방법을 제시한다.
먼저, PC 취약점 점검 결과 사내권고 보안규정에 미달하는 PC에 대해 효과적인 관리 및 대응 체계를 구성할 필요가 있다. 이 때, EPP를 통해 전사 임직원 PC를 자동 검사하고 이슈 발생 PC를 탐지하여 안정적인 관리 체계 구성이 가능하다.
취약 PC 대응 체계 구성을 위해서는 다음과 같은 운영 조건을 갖춰야 한다. 먼저, EPP 콘솔을 통해 사용자 PC의 ESA 점검 정책이 정상 적용 중인지, 주기적인 PC 보안 점검이 수행되는지 확인이 필요하다. 또, PC 보안 점검 점수가 사내 보안 기준 미달인 사용자 PC를 탐지하고 최근 검사 이력 확인을 통해 설정된 조건에 부합하는 PC 확인 시 연계 규칙을 바탕으로 탐지 및 대응한다.
연계 정책은 EPP 콘솔에서 다음과 같이 세팅한다. 우선, 취약 PC 탐지를 위해 ESA 보안 점검 점수를 특정 점수 이하(예: 50점)로 설정한다. 이후, 대응 정책으로 EPP를 통해 사내 PC 보안권고 점수인 80점까지 올려야 한다는 공지사항을 발송한다. 이어서 ESA의 PC 보안 점검을 실행해 최신 점수를 재확인하고, PC 보안 점검 항목에 대해 모든 조치를 수행하면 조직 내 모든 취약 PC를 효과적으로 관리 및 대응할 수 있다.
AhnLab EPP 운영 사례: 계정 탈취 대응
실제 비즈니스를 운영하다 보면, 임직원 PC 대상 윈도우 패스워드 탈취 악성코드 감염이 발생하여, 전사 보안 강화 및 방역 체계 구성이 필요한 경우가 있다. 해당 사례에서, V3, EPM, ESA를 통해 사용자 계정 탈취 의도가 의심되는 행위 발생 시 제어하는 방법을 알아본다.
이와 같은 상황에서는 EPP 콘솔을 통해 패치 금지/허용 시간, 패치 적용 범위 설정이 정상 적용 중임을 확인해야 한다. 그리고, PC 보안 점검 점수가 기준 미달이며 특정 취약점을 보완하는 보안 패치가 미적용된 PC를 탐지해야 한다. 최근 검사 이력을 확인하여 설정된 조건에 부합하는 사용자 PC를 탐지하고, 해당 규칙에 부합한다면 연계 규칙을 통한 탐지 & 대응이 가능하다.
설정되어야 하는 연계 정책은 다음과 같다. 먼저, 탐지를 위해 V3에서 악성코드 유출 행위로 의심되는 악성코드 명을 입력하고, EPM에서 악성코드 취약점으로 확인되는 보안 패치명을 등록한다. ESA로는 PC 보안 점수의 사내 보안 정책 기준점을 입력한다.
이후, 대응 관점에서 악성코드 확산 방지를 위해 모든 공유 폴더를 해제하고 대상자들에게 취약점 관련 공지사항을 전달한 뒤 EPM을 통한 미적용 패치를 수행한다. 이어서, V3를 통한 악성코드 검사와 ESA를 활용한 PC 보안 점검 정책을 설정한다.
위 내용을 바탕으로 계정 탈취 대응 프로세스를 정리하면 다음과 같다. 먼저, 공지사항을 배포해 사내에 보안 위협을 알린다. 이후, 악성코드 확산 방지를 위해 공유 폴더 해제, 네트워크 차단 및 보안 패치 적용을 수행한다. 최종적으로 악성코드 검사를 통해 숙주를 제거하고 PC 보안 요구 점수를 상향시켜 보안을 강화한다.
AhnLab EPP 운영 사례: 보안 취약 PC 정보유출 대응
기업에서는 악성코드 감염 이슈가 확인되는 내부 사용자 PC에 정보유출 의심 행위가 발생하여 보안 강화를 위한 대응 체계 구성이 필요한 경우가 있다. 이 때, V3, ESA, EPrM, EPM을 활용하면 효과적인 대응이 가능하다.
해당 사례의 대응 체계 구성을 위해서는 다음의 조건들을 충족해야 한다. 개인정보 실시간 탐지 및 대응을 위해 뉴런 검사(실시간 감시)를 사용하고, ▲악성코드 및 평판 기반 탐지 횟수가 다수인 PC ▲ 개인 정보 유출이 의심되는 PC ▲사내 필수 혹은 권장 소프트웨어인 DRM(문서보안 솔루션)이 미 설치된 사용자 PC를 탐지해야 한다. 이후, 다른 사례들과 마찬가지로 설정된 조건에 부합하는 사용자 PC 확인 시 연계 규칙을 통해 탐지 및 대응한다.
연계 규칙 조건은 다음과 같이 설정한다. 먼저 탐지를 위해 V3와 EPrM을 통해 각각 악성코드 및 평판 기반 탐지 횟수와 개인정보 유출 의심 탐지 횟수가 ‘3분에 10건 이상’ 발생하는지 확인한 뒤, EPM을 통해 DRM 미설치 여부를 탐지한다. 이후 대응 관점에서, EPP를 통해 공지사항을 전달하고 모든 공유 폴더를 해제해 악성코드의 네트워크 전파를 차단한다. 이후 EPM의 소프트웨어 설치 점검으로 DRM 솔루션을 강제 설치한 뒤, EPrM을 통해 개인정보 현황을 공지하면 된다.
AhnLab EPP 운영 사례: 정보유출 의심 시스템 대응
마지막으로, 정보유출이 가능한 사용자 시스템 및 개인 정보 처리 취약 사용자에 대한 탐지 및 대응도 필요하다. 이에 대해, 위 사례와 마찬가지로 V3, ESA, EPrM, EPM을 활용한 대응 방안을 소개한다.
기본적으로 ▲정보 유출 행위를 하는 악성코드의 감염 이력이 있는 PC ▲처리되지 않은 개인정보 파일을 보유중인 PC ▲PC 보안 점검 점수가 사내 보안 기준 미달인 PC ▲보안 패치 적용률이 사내 권장 설정 이하인 PC를 포괄적으로 탐지해야 한다.
이를 위한 연계 규칙 조건은 다음과 같이 설정한다. 먼저 V3에서 의심되는 악성코드 진단명을 ‘Like’ 검색어로 등록한다. 그리고, EPrM에서 개인정보 미처리 파일 보유 개수가 10건 이상, ESA에서 PC 보안 점검 점수가 80점 미만, EPM에서 권장 보안 패치율이 50% 이하인 사용자를 탐지한다.
이후, EPP를 통해 공지사항을 전달하여 보안 점검이 필요함을 고지하고 공유 폴더 해제를 통해 악성코드 네트워크 전파를 차단한다. ESA와 EPrM은 PC보안 점검과 패치를 수행하여 사용자 PC의 패치 적용률을 향상시키고, EPrM은 사용자가 PC 개인정보 현황을 확인할 수 있도록 알림 캠페인 ‘Privacy Day’ 실행하도록 설정한다. 이를 통해 기준을 상회하는 높은 PC 보안 권고점수, 보안 패치 적용률 상승 및 캠페인을 통한 직원들의 보안 현황 인식 제고를 바탕으로 사내 보안 체계를 강화할 수 있다.
위에서 다룬 EPP 운영사례들은 아래 웨비나 영상들을 통해서도 확인할 수 있다.
마이터어택 평가에서 고도화된 위협 & 탐지 대응 역량 입증
이처럼 다양한 케이스에 걸쳐 기업의 보안 체계를 강화하는 AhnLab EPP는 최근 마이터 엔제뉴이티(MITRE Engenuity)가 실시한 어택 평가(ATT&CK Evaluation)에서 우수한 성적을 거뒀다. 이번 평가에는 총 30개 글로벌 보안 기업들이 참가했으며, 안랩은 AhnLab EPP와 위협 탐지 & 대응 솔루션 ‘AhnLab EDR(Endpoint Detection and Response)’로 평가에 임했다.
올해로 4회차를 맞은 어택 평가는 위협 그룹 위자드 스파이더(Wizard Spider)와 샌드웜(Sandworm)을 시뮬레이션했다. 위자드 스파이더는 금전 탈취를 목적으로 하며, 지난 2018년 8월부터 대기업, 병원 등 다양한 조직들을 대상으로 랜섬웨어 공격을 펼쳐오고 있다. 러시아 공격 그룹인 샌드웜은 2015년과 2016년 우크라이나 전력망 공격과 2017년 낫페트야(NotPetya) 공격 등을 감행하며 전 세계에 이름을 알렸다.
지난해에 이어 2년 연속 어택 평가에 참가한 안랩은 엔드포인트 통합 보안 플랫폼 전반에 걸쳐 비약적인 발전을 이뤄냈다. 특히, AhnLab EPP와 AhnLab EDR은 마이터의 공격 전술 및 기법 지식 기반 ‘어택 프레임워크(ATT&CK Framework)’를 적극 반영해온 결과, 이번 평가에서 세계적인 수준의 위협 탐지 및 대응 역량을 선보였다.
총 19개 단계로 구성된 탐지(Detection) 평가에서 AhnLab EPP와 AhnLab EDR은 최초 침해(Initial Compromise)부터 감염(Impact)까지 공격의 전체적인 흐름을 쉽게 파악할 수 있도록 체계적인 ‘맥락’을 제공했다. 이를 통해, 다양한 공격 전략(Techniques), 전술(Tactics) 및 기법(Procedures)을 활용하는 최신 위협에 맞서 직관적이고 심도 있는 탐지 역량을 입증했다.
또한, 대응 관점에서도 실용적이고 쉽게 적용 가능한 위협 알림을 제공하며 차별화된 가용성을 선보였다. 점점 더 많은 기업들이 보안 복잡성과 위협 알림으로 인한 피로감으로 고심하는 가운데, 안랩은 이번 평가에서 좋은 결과를 얻으며 그간 중점을 두었던 강력한 보안과 가용성 간 균형의 가치를 재확인했다.
애쉬윈 라다크리슈난 (Ashwin Radhakrishnan) 마이터 엔제뉴이티 어택 평가 총괄 매니저는 “이번 평가를 통해 참가 벤더들의 제품에 괄목할만한 성장이 있었음을 확인했다. 또한, 위협 정보에 기반한 보안 역량에 더욱 중점을 두는 모습을 보이고 있으며, 이로 인해 어택 프레임워크의 중요성도 높아지고 있다.” 고 말했다.
안랩 전성학 연구소장은 “고객들을 위해 더 나은 보안 플랫폼을 만들고자 꾸준히 기울여왔던 노력이 이번 평가 결과를 통해 나타나게 되어 굉장히 기쁘게 생각한다. 앞으로도, 고도화된 위협에 대한 보안 역량을 검증하는 어택 평가에 지속적으로 참여하여 글로벌 기준에 부합하는 대응 체계를 갖추고 자사 보안 플랫폼을 발전시켜 나가겠다.”고 밝혔다.
AhnLab EPP 구성 솔루션으로 이번 어택 평가에 함께 참여한 안랩의 위협 탐지 & 대응 솔루션 ‘AhnLab EDR’의 운영사례는 다음 문서를 참고하면 된다.
- AhnLab콘텐츠기획팀 신재만 대리


