


페블대시 이용한 김수키 그룹의 최신 공격 사례
ASEC은 APT 공격을 시도하는 악성코드 동향을 지속적으로 파악하며 관련 내용을 공유해 왔다. 최근에는 페블대시(PebbleDash) 백도어 악성코드를 이용한 공격 사례를 확인했으며, 이외에도 애플시드(AppleSeed), 미터프리터(Meterpreter) 등 추가적인 악성코드들의 로그를 확인할 수 있었다.
이번 글에서는 페블대시(PebbleDash)와 애플시드(AppleSeed) 악성코드를 이용한 북한 해킹조직 '김수키(Kimsuky) 그룹'의 최신 공격 사례를 살펴본다.
페블대시(PebbleDash) 백도어
먼저, 페들데시(PebbleDash) 백도어를 이용한 공격 사례에 대해 살펴보자. 공격자는 [그림 1]과 같이 스피어 피싱 메일을 전송해 사용자로 해금 첨부 파일로 보여지는 링크를 클릭해 압축 파일을 다운로드하고 실행하도록 유도한다.
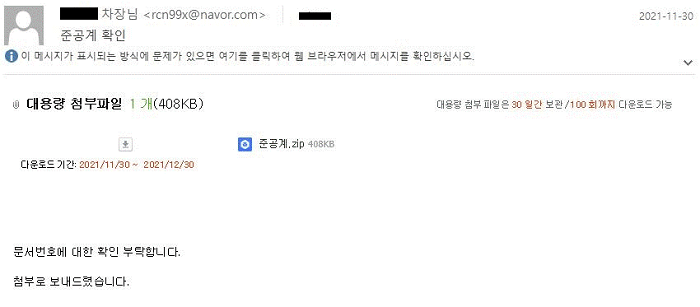
[그림 1] 스피어 피싱 메일
첨부된 zip 압축 파일의 압축을 해제하면 [그림 2]와 같이 “준공계.pif” 파일을 확인할 수 있다. 이 악성코드는 실제 악성 행위를 담당하는 페블대시(PebbleDash) 백도어 악성코드를 추가로 설치하는 드로퍼(Dropper) 유형의 악성코드이다.
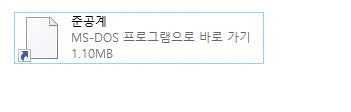
[그림 2] 준공계.pif 드로퍼 악성코드
드로퍼 악성코드는 페블대시(PebbleDash)를 “C:\ProgramData\thumbs.db.pif” 경로에 설치 및 실행한다. 동시에 정상 PDF 문서 파일 “C:\ProgramData\준공계.pdf”을 설치 및 실행하기 때문에 사용자는 PDF 문서 파일이 실행된 것으로 인지할 수 있다([그림 3] 참고).
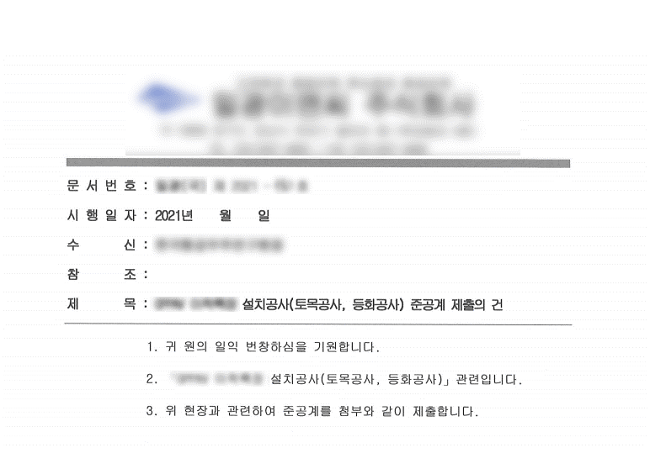
[그림 3] 함께 생성 및 실행되는 정상 PDF 문서 파일
이렇게 스피어 피싱 메일의 첨부 파일을 통해 설치된 페블대시(PebbleDash)는 공격자의 명령을 받아 악성 행위를 수행할 수 있는 백도어(Backdoor) 악성코드이다. C&C 서버로부터 전달 받아 수행 가능한 명령들로는 프로세스 및 파일 작업, 파일 다운로드, 파일 업로드 등의 기능이 있다. 이에 따라 공격자는 페블대시(PebbleDash)를 이용해 시스템에 대한 제어를 획득할 수 있다.
이번에 확인된 페블대시(PebbleDash)는 올해부터 확인되고 있던 형태와 전체적으로 유사하지만 차이점도 존재한다. 먼저 과거에는 실행 경로에 system32 폴더를 생성한 후 smss.exe 이름으로 복사해 재귀 실행했던 것과 달리, 현재 확인된 페블대시(PebbleDash)는 system32 폴더를 생성하는 것은 동일하지만 lsass.exe 이름으로 설치한다.
페블대시(PebbleDash)는 실행 시 인자를 필요로 하는데, 2021년 기준 인자로 사용된 이력이 있던 문자열은 “zWbTLWgKymXMDwZ”, “MskulCxGMCgpGdM” 였으며, 이번에 확인된 페블대시(PebbleDash)는 “njXbxuRQyujZeUAGGYaH”를 인자로서 필요로 한다.
“njXbxuRQyujZeUAGGYaH”를 인자로 받아 실행될 경우 자신을 동일 경로의 \system32\lsass.exe (C:\ProgramData\system32\lsass.exe) 경로로 복사 및 실행하는데 이 때는 “iFfmHUtawXNNxTHEiAAN”와 최초 실행 프로그램 경로를 인자로 주어 실행하고 원본 파일을 자가 삭제한다. 결과적으로 감염된 시스템에서는 [그림 4]와 같은 프로세스를 확인할 수 있다.
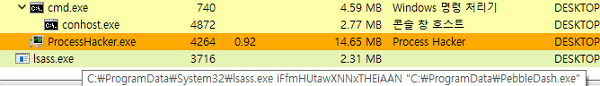
[그림 4] 설치되어 실행 중인 페블대시(PebbleDash)
VBS 악성코드
위에서 확인된 페블대시(PebbleDash)는 한가지 사례에 불과하며, 해당 시스템 및 연관 시스템들에서는 추가적인 악성코드를 확인할 수 있다. 첫 번째는 VBS 악성코드이다. Kimsuky 그룹은 애플시드(AppleSeed)를 설치할때 위의 드로퍼 악성코드와 유사한 pif 드로퍼 악성코드를 이용한다. 페블대시(PebbleDash)를 설치한 pif 드로퍼는 정상 문서 파일을 보여주고 페블대시(PebbleDash)만 설치하였지만, 일반적으로 애플시드(AppleSeed)를 설치하는 pif 드로퍼는 VBS 악성코드를 설치하는 추가적인 행위를 수행한다.
VBS 악성코드는 구체적으로 mshta.exe를 이용해 외부에서 vbs를 다운로드 받아 실행하는 기능을 한다. 이 과정을 통해 다운로드되어 실행되는 추가적인 VBS 스크립트는 정보 탈취 및 2개의 작업 스케줄러를 등록한다.
수집된 “.NetFramework.xml” 파일은 확장자가 xml이지만 실제로는 vbs 악성코드이다. “.NetFramework.xml”는 외부에서 추가 스크립트를 다운로드 받아 실행시키는 기능이 전부이다.
분석 당시 기준으로 C&C 서버에서 다음과 같은 간단한 명령을 전달하였다. 하지만 작업 스케줄러에 등록되어 주기적으로 명령을 다운로드 받아 실행하기 때문에 공격자가 다른 명령을 전달할 경우 악의적인 추가 명령을 수행할 수 있다.
VBS 악성코드는 애플시드(AppleSeed)를 설치하는 pif 드로퍼에 의해 설치된다. 안랩은 ASD(AhnLab Smart Defense) 인프라 상에서도 애플시드(AppleSeed)의 로그를 확인할 수 있었다. 설치된 애플시드(AppleSeed)는 정상 소프트웨어 위장 경로에 설치된다. 이러한 설치 경로는 애플시드(AppleSeed)의 대표적인 특징 중 하나이다.
그 밖에도 애플시드(AppleSeed) 감염 시스템에 함께 설치되는 경향이 있는 메타스플로잇의 미터프리터(Meterpreter)에 대한 로그도 확인되었다.
보다 자세한 사항은 ASEC 블로그를 통해 확인할 수 있다.
- AhnLabASEC 분석팀


