


재택 근무 보안 방안, 안랩의 해답은?
지난 월간’안’ 2월호 ‘안랩의 2021: 고객과 클라우드를 바라보다’에서 디지털 뉴노멀 중 하나로 재택 근무(Work From Home: WFH)와 이에 대한 보안 이슈를 언급한 바 있다. 코로나19의 영향으로 비대면(언택트) 트렌드가 가속화되면서 사무 환경의 밀집도가 높은 기업 임직원들의 재택 근무 수요가 늘고 있으며, 달라진 환경에서 비즈니스 자산을 지키기 위한 보안의 필요성도 부각되고 있다.
그렇다면 재택 근무 환경에서의 보안은 어떻게 구축해야 할까? 이번 글에서는 흔하지만 답이 간단하지만은 않은 이 질문에 대한 안랩의 해답을 제시해보고자 한다.
재택 근무는 보안 통제가 소홀할 수밖에 없는 외부에서 수행되므로 정보 유출 등 보안 사고에 대한 우려가 항시 존재한다. 좀 더 구체적으로 다음과 같이 3가지로 설명할 수 있다. 먼저 외부 단말기는 물리적 통제가 상대적으로 부족해 분실 혹은 도난 시 단말기 내 데이터가 유출될 위험이 있다. 공용 유·무선 네트워크를 통해 내부망에 접속하는 것도 보안을 위협하는 요소다. 마지막으로 내부 자원에 대한 원격 접근 측면에서도 비인가 접근 등에 대한 우려가 있다.
이처럼 재택 근무 환경에서는 다양한 경로로 위협이 유입되며, 업데이트 미적용으로 인한 애플리케이션 취약점이 늘어나고 신·변종 악성코드 감염 위험이 높아진다. 기업 입장에서 단말에 대한 관리 부담은 당연히 가중될 수 밖에 없다.
만약 공격자가 이러한 약점을 악용해 공격에 성공한다면 정보가 유출되는 것은 물론 시스템 파괴, 비즈니스 중단 등 심각한 타격을 입을 수 있다. 장기적인 관점에서 브랜드 이미지도 하락하게 된다. 업무 시스템 접근 전·후에 관계 없이 상시적인 보안 강화가 필요한 이유다.
재택 근무 보안에 대한 정책적 대응
코로나19라는 변수가 점차 상수로 자리 잡으면서 재택 근무도 임시 방편이 아닌 필수 업무 방식으로 뿌리를 내리고 있다. 이에 각 산업 분야에 걸쳐 국가 기관이 재택 근무 정책 가이드라인을 제시하고 민간에서 이를 적용하며 변화에 대응하고 있다. 금융 분야의 예시를 알아보자.
코로나19라는 변수가 점차 상수로 자리 잡으면서 재택 근무도 임시 방편이 아닌 필수 업무 방식으로 뿌리를 내리고 있다. 이에 각 산업 분야에 걸쳐 국가 기관이 재택 근무 정책 가이드라인을 제시하고 민간에서 이를 적용하며 변화에 대응하고 있다. 금융 분야의 예시를 알아보자.
2020년 9월 17일, 금융감독원은 망분리 규제를 개선하는 「전자금융감독규정시행세칙」 개정안을 발표했다. 주요 내용은 금융회사의 상시 재택 근무를 위한 원격 접속을 허용하고, 보안 사고 사전 예방을 위해 원격 접속 시 준수해야 하는 정보보호 통제사항을 강화한다는 것이다.
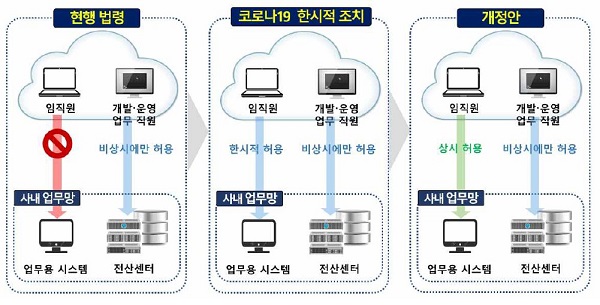
[그림 1] 재택 근무 관련 망분리 제도 개선사항 (출처: 금융감독원 보도자료)
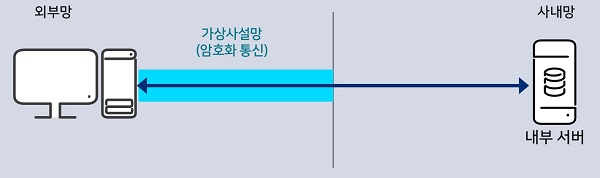
좀 더 자세히 살펴보면, 먼저 망분리 적용에 예외를 뒀다(제2조의2). 내부 통신망에 연결된 단말기를 업무상 필수적으로 외부기관과 연결해야 하는 경우가 이에 해당된다. 다만, 필요한 서비스 번호(port)에 한해 특정 외부기관과 연결할 수 있다. 또, 규정 제12조의 보안 대책을 적용한 단말기에서 전용 회선과 동등한 보안 수준을 갖춘 통신망을 이용해 외부망으로부터 내부 업무용 시스템으로 원격 접속하는 경우도 예외에 포함된다.
대신 사내 근무 환경에 준하는 보안 수준을 유지하기 위해 지켜야 할 통제사항이 강화됐다. 기본적으로는 직접 혹은 간접 접속 방식에 따라 외부 단말기에 대한 보안 수칙을 준수해야 한다. 내부망 접속 시 아이디와 패스워드 외 일회용 비밀번호 등을 이용한 이중인증을 수행하고, 최소한의 업무 시스템만 외부에서 접근할 수 있도록 통제해야 한다. 가상사설망(VPN) 등을 이용해 통신 구간도 암호화해야 한다. 아울러, 악성코드 감염 여부를 진단해 치료하고 지능형 해킹(APT) 차단을 위한 대책을 수립 및 적용하는 등 여러 보안 요구사항을 충족해야 한다.
핵심을 요약하면 기업 입장에서는 재택 근무 접속 방식에 따라 정보보호 통제사항을 준수할 방안을 마련하고 재택 근무자 역시 정보보호를 위한 자가조치가 필요해졌다.
재택 근무 시 원격 접속 유형
원격으로 내부망에 접속하는 방식은 ‘간접 접속’과 ‘직접 접속’으로 구분된다. 이는 원격 업무의 특성과 회사 내부 환경에 따라 선택할 수 있다. 두 가지 접속 방식의 정의와 특징을 간략히 살펴보자.
원격으로 내부망에 접속하는 방식은 ‘간접 접속’과 ‘직접 접속’으로 구분된다. 이는 원격 업무의 특성과 회사 내부 환경에 따라 선택할 수 있다. 두 가지 접속 방식의 정의와 특징을 간략히 살펴보자.
간접 접속 방식
먼저, 간접 접속은 외부 단말기에서 회사 내부의 업무용 단말기를 경유해 내부망에 접속하는 것을 말한다. 가상화 데스크톱(VDI) 혹은 원격 접속 프로그램 사용 여하에 따라 다시 2가지 방식으로 구분된다.
먼저, 간접 접속은 외부 단말기에서 회사 내부의 업무용 단말기를 경유해 내부망에 접속하는 것을 말한다. 가상화 데스크톱(VDI) 혹은 원격 접속 프로그램 사용 여하에 따라 다시 2가지 방식으로 구분된다.
VDI 방식은 외부 단말기에서 VDI의 가상 업무용 단말기를 경유하여 내부망에 접속하는 것이다. VDI는 사내 공개망 또는 내부 업무망에 위치할 수 있으며, DaaS(Desktop as a Service) 등 인터넷 클라우드 기반의 VDI 서비스 활용도 가능하다. 외부 단말기가 아닌 가상 업무용 단말기에서 업무를 처리하고 외부 단말기에는 가상화 데스크톱의 이미지 등만 표시된다.
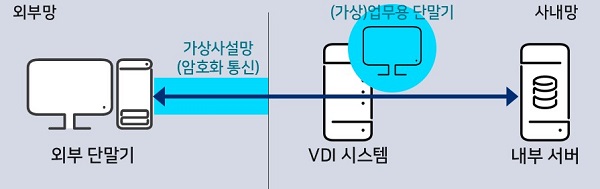
[그림 2] 가상화 데스크톱 기반(VDI) 방식 구조도
원격 접속 프로그램 방식은 외부 단말기에서 업무용 단말기로 원격 접속 프로그램을 이용해 접속하는 것이다. 외부 단말기와 업무용 단말기 간 직접 접속이나 별도의 원격 접속 중계 서버를 통한 접속도 가능하다. VDI와 달리 가상이 아닌 실 업무 단말기에 접속하여 업무를 처리하는 것이 특징이다.
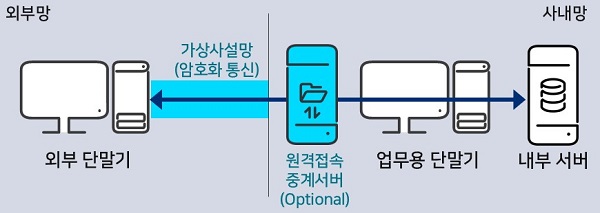
[그림 3] 원격 접속 프로그램 방식 구조도
직접 접속 방식
직접 접속은 외부 단말기에서 내부의 업무용 단말기를 경유하지 않고 내부 서버 등에 직접 접속하는 방식이다. 외부 단말기에서 업무 처리 시 업무 데이터가 외부 단말기 내에 바로 저장되므로 정보 유출 등 보안 사고에 각별히 신경을 써야 한다.
※ 직접 접속 방식으로 접속하는 외부 단말기는 개인 단말기보다는 회사가 보안 통제를 강제할 수 있는 회사 지급 단말기를 사용해야 한다.
직접 접속은 외부 단말기에서 내부의 업무용 단말기를 경유하지 않고 내부 서버 등에 직접 접속하는 방식이다. 외부 단말기에서 업무 처리 시 업무 데이터가 외부 단말기 내에 바로 저장되므로 정보 유출 등 보안 사고에 각별히 신경을 써야 한다.
※ 직접 접속 방식으로 접속하는 외부 단말기는 개인 단말기보다는 회사가 보안 통제를 강제할 수 있는 회사 지급 단말기를 사용해야 한다.
[그림 4] 직접 접속 방식 구조도
안랩의 재택 근무 환경 보안 조성 방안
안랩은 직접 접속과 간접 접속에 대한 보안 방안을 모두 제공한다. 백신 프로그램 설치, APT 차단 대책 수립, 안전한 운영체제 사용 등 각각의 보안 요구사항을 충족하던 기존 방식에서 통합 관리를 구현하는 방향으로 보안 프로세스를 진화시켰다.
안랩은 직접 접속과 간접 접속에 대한 보안 방안을 모두 제공한다. 백신 프로그램 설치, APT 차단 대책 수립, 안전한 운영체제 사용 등 각각의 보안 요구사항을 충족하던 기존 방식에서 통합 관리를 구현하는 방향으로 보안 프로세스를 진화시켰다.
특히, 안랩의 차세대 네트워크 보안 솔루션 AhnLab TrusGuard와 EPP Security Assessment(ESA) 간 연동을 바탕으로 재택 근무 환경 보안 역량을 강화했다. TrusGuard VPN 클라이언트 실행 시 연동된 ESA를 통해 보안 사전 검사를 통과한 외부 단말기는 VPN 연결을 허용하고, 사전 검사 결과가 취약한 외부 단말기의 경우 보안 취약점을 해결하는 방안을 제공한다.
안랩의 간접 접속 보안 방안
안랩은 간접 접속에 대해 2가지 보안 방안을 지원한다. 모두 3단계로 구성되며 그 중 1단계와 2단계는 내용이 동일하다.
안랩은 간접 접속에 대해 2가지 보안 방안을 지원한다. 모두 3단계로 구성되며 그 중 1단계와 2단계는 내용이 동일하다.
1단계에서는 간접 접속 단말 관리용으로 AhnLab Endpoint Protection Platform(EPP)를 외부망에 구축하고, MDS 서버를 구축한다. 그리고 V3, EPP, ESA, EPP Patch Management(EPM)의 정책을 설정한다. 이후 간접 접속 단말 관리를 위한 통합 에이전트를 준비한다. 해당 에이전트는 VPN 클라이언트 설치 시 통합 설치해야 한다. 그리고, 2단계가 바로 통합 에이전트를 설치하는 것이다. 통합 에이전트는 EPP 에이전트, V3, ESA, EPM, MDS 에이전트로 구성되어 있다.
이후 3단계는 사전 검사를 각각 클라이언트와 서버에서 진행하는 2가지 방법으로 나뉜다.
1안: Client to ESA 연동 구성
간접 접속을 위한 클라이언트(VPN, VDI, 원격 접속 프로그램 등)에서 사전 검사 후 접속을 허용하는 방식이며, 이를 구현하기 위한 연동이 필요하다. 이 경우, 클라이언트에서 ESA 최신 점검 점수를 확인하게 되는데 클라이언트 업체에서 연동을 개발하고 적용해야 하며 안랩은 ESA 연동을 위한 API를 제공한다. 최신 점검 점수가 낮을 경우, VPN 연결이 차단된다.
간접 접속을 위한 클라이언트(VPN, VDI, 원격 접속 프로그램 등)에서 사전 검사 후 접속을 허용하는 방식이며, 이를 구현하기 위한 연동이 필요하다. 이 경우, 클라이언트에서 ESA 최신 점검 점수를 확인하게 되는데 클라이언트 업체에서 연동을 개발하고 적용해야 하며 안랩은 ESA 연동을 위한 API를 제공한다. 최신 점검 점수가 낮을 경우, VPN 연결이 차단된다.
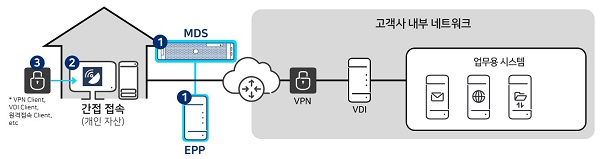
[그림 5] 간접 접속 보안 방안 - Client to ESA 연동 구성 개념도
2안: Server to EPP 연동 구성
간접 접속을 위한 서버(원격 접속 프로그램 서버, VDI 서버 등)에서 사전 검사 후 접속을 허용하며 연동이 필요하다. 이 경우, 간접 접속 프로그램 서버에서 EPP에 저장된 단말의 ESA 최신 점검 점수 확인한다. 마찬가지로, 간접 접속 프로그램 업체에서 연동을 개발해 적용해야 하며 안랩에서 EPP 연동을 위한 API를 제공한다. 최신 점검 점수가 낮을 경우 원격 접속 프로그램 연결이 차단된다.
간접 접속을 위한 서버(원격 접속 프로그램 서버, VDI 서버 등)에서 사전 검사 후 접속을 허용하며 연동이 필요하다. 이 경우, 간접 접속 프로그램 서버에서 EPP에 저장된 단말의 ESA 최신 점검 점수 확인한다. 마찬가지로, 간접 접속 프로그램 업체에서 연동을 개발해 적용해야 하며 안랩에서 EPP 연동을 위한 API를 제공한다. 최신 점검 점수가 낮을 경우 원격 접속 프로그램 연결이 차단된다.
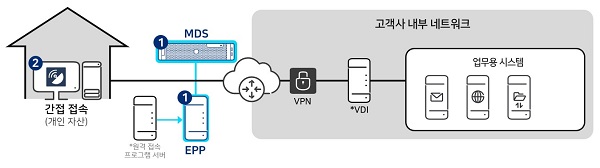
[그림 6] 간접 접속 보안 방안 - Server to EPP 연동 구성 개념도
안랩의 직접 접속 보안 방안
직접 접속에 대한 보안 방안은 2단계로 구성되며 그 흐름은 간접 접속과 크게 다르지 않다. 1단계에서는 직접 접속 단말 관리용 EPP를 내부망에 구축하고, MDS 서버를 구축한다. EPP의 경우 기존 EMS도 활용이 가능하다. 이후, V3, ESA, EPM 정책을 설정한 뒤 통합 에이전트를 준비한다. 2단계는 마찬가지로 EPP 에이전트, V3, ESA, EPM, MDS 에이전트로 이뤄진 통합 에이전트를 설치하는 것이며 VPN 클라이언트 설치 시 함께 통합 설치해야 한다.
직접 접속에 대한 보안 방안은 2단계로 구성되며 그 흐름은 간접 접속과 크게 다르지 않다. 1단계에서는 직접 접속 단말 관리용 EPP를 내부망에 구축하고, MDS 서버를 구축한다. EPP의 경우 기존 EMS도 활용이 가능하다. 이후, V3, ESA, EPM 정책을 설정한 뒤 통합 에이전트를 준비한다. 2단계는 마찬가지로 EPP 에이전트, V3, ESA, EPM, MDS 에이전트로 이뤄진 통합 에이전트를 설치하는 것이며 VPN 클라이언트 설치 시 함께 통합 설치해야 한다.
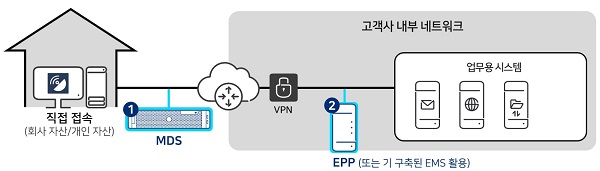
[그림 7] 직접 접속 보안 방안 개념도
안전한 재택 근무, 해답은 플랫폼에 있다
폭 넓은 보안 포트폴리오를 보유하고 있는 안랩은 솔루션 간 통합과 연계를 통해 플랫폼 형태의 보안 역량을 제공한다. 각 솔루션이 개별적으로 기능하는 것이 아니라 큰 틀의 보안 프로세스 구축을 위해 시너지를 내는 것이다. 재택 근무 보안 역시 엔드포인트 보안 플랫폼 ‘AhnLab EPP’를 중심으로 여러 솔루션들이 상황과 단계에 따라 적합한 성능을 발휘한다.
다음은 재택 근무에 관한 보안 고려사항과 안랩의 대응 방안 전반을 정리한 것이다.
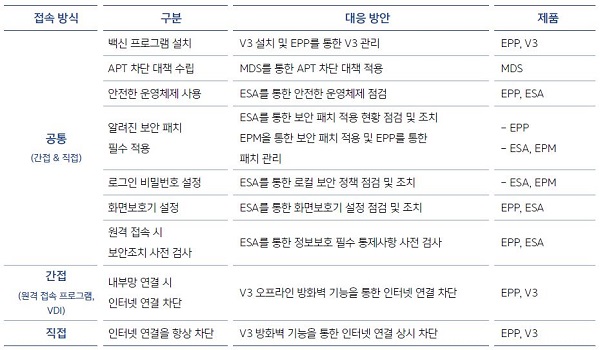
[표] 재택 근무 보안 고려사항 및 안랩의 대응 방안
앞으로 재택 근무는 점점 더 보편화될 것으로 예상된다. 이에, 독자 여러분이 필수적인 보안 준수 사항을 숙지하고 대응 프로세스를 구축해 비즈니스 자산을 효과적으로 보호하길 바란다.
- AhnLab솔루션컨설팅팀 백민경 부장


