


거래처 메일이라 의심없이 클릭했다간 낭패
정보유출형 악성코드인 폼북이 사용자가 수신하는 정상 메일을 가로채 악성코드가 포함된 첨부파일을 교체하는 형태로 국내에 유포되고 있다.
안랩은 자사 ASEC 블로그를 통해 폼북(Formbook) 악성코드가 기존 유포 이메일보다 더 정교화된 내용으로 사용자들이 첨부된 파일을 의심없이 실행하도록 유포되고 있는 정황을 확인했다고 밝혔다.
ASEC에 따르면 현재 유포 중인 폼북은 기존 유포 이메일 상 내용과 키워드가 견적, 구매, 주문 등으로 그간 알려진 범위를 크게 벗어나지 않았다. 하지만 이번에 확인된 메일은 사용자가 평소 수신하는 메일의 내용을 사용하여 첨부파일을 변경한 형태로 아주 교묘해졌다.
기존 폼북은 [그림 1]과 같이 내용의 정교함이 떨어지고 자세한 설명이 누락되어 있어 평소 피싱 메일에 대한 경계심이 갖고 있는 사용자라면 충분히 의심할 수 있어 첨부 파일을 실행하는데 주의를 기울 일 수 있었다.
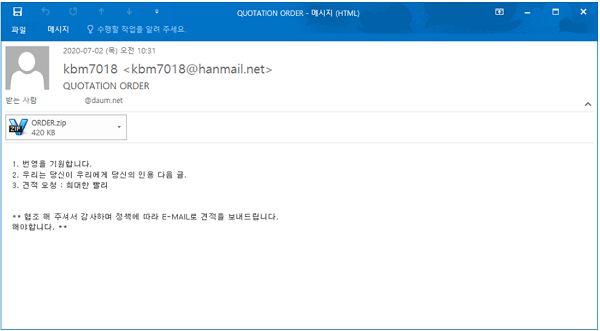
[그림1] 기존 Formbook 유포 피싱 메일
하지만 최근 유포되고 있는 폼북은 [그림 2]와 같이 사용자가 평소 수신하는 내용에 악성코드를 첨부한 형태로 사용자가 별다른 의심없이 파일을 실행하도록 유도한다.
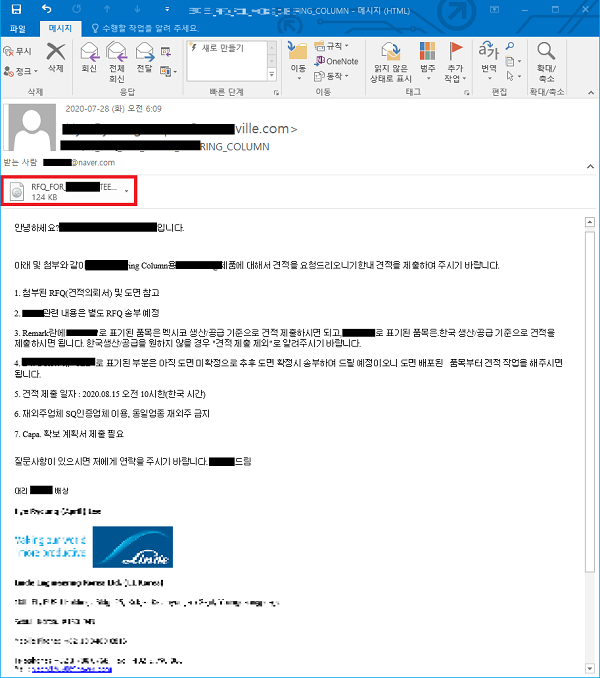
[그림 2] 정교한 내용의 폼북 유포 피싱 메일
따라서 사용자들은 기존 거래처에서 보낸 견적, 주문, 거래 관련 메일도 첨부파일을 클릭에 주의해야 한다. 또한 V3를 최신버전으로 업데이트하여 악성코드의 감염을 사전에 차단 할 수 있도록 신경써야 한다.
안랩은 현재 해당 악성코드에 대해 파일 진단 뿐만 아니라 실행 시 악성코드가 동작하지 못하도록 메모리 진단을 수행하고 있어 설사 사용자가 실행했더라도 악성 행위 발현 전 차단이 가능하다. 현재 자사 제품군에서는 해당 악성코드를 아래와 같이 진단 중이다.
• Trojan/Win32.VBKrypt.R346110
• Trojan/Win32.Formbook.XM52
폼북 악성코드에 대한 자세한 분석 정보는 ASEC 블로그에서 확인할 수 있다.
- AhnLabASEC 분석팀


