


6주 연속 1위 에이전트테슬라 무너뜨린 악성코드는?
최근 일주일 동안 가장 기승을 부린 악성코드는 무엇일까?
안랩 시큐리티대응센터(이하 ASEC)는 2020년 7월 13일부터 19일까지 자사의 자동 분석 시스템인 라핏(RAPIT)을 통해 수집된 한 주간의 악성코드 통계 정보를 발표했다. 이에 따르면 국내에서 가장 많이 수집된 악성코드는 사용자 정보를 유출하는 인포스틸러(Infostealer)에 속하는 로키봇(Lokibot)인 것으로 나타났다. 반면 지난 6주간 지속적으로 1위를 차지했던 에이전트테슬라(AgentTesla)는 글룹테바(Glupteba), 폼북(Formbook)에 이어 4위를 기록했다.
ASEC의 집계 결과, 대분류 상으로는 인포스틸러 악성코드가 48.6%로 여전히 1위를, 그 다음으로는 코인 마이너(Coin Miner) 악성코드가 18.5%, RAT (Remote Administration Tool) 악성코드가 14.4%를 차지했다. 뱅킹 악성코드는 7.2%, 다운로더 악성코드는 6.8%를 차지하였으며 랜섬웨어가 1.4%로 그 뒤를 따랐다.
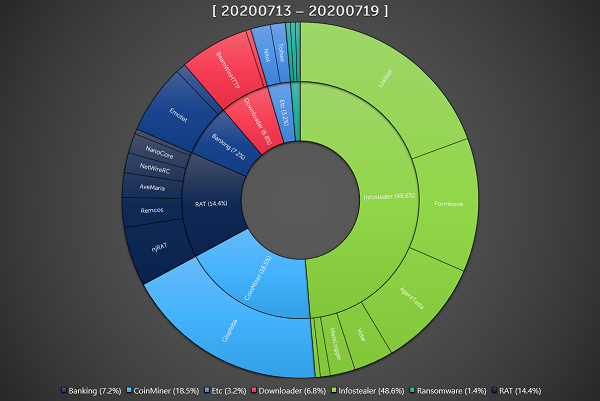
[그림] 주간 국내 악성코드 수집 통계 결과(2020년 7월 13일 ~ 19일)
7월 3주차, 국내에서 기승을 부린 악성코드 Top 5는 다음과 같다.
Top 1 –로키봇(Lokibot)
7월 3주차에는 로키봇이 19.4%를 차지하며 1위를 차지했다. 로키봇은 인포스틸러 악성코드로서 대부분의 웹 브라우저, 메일 클라이언트, FTP 클라이언트뿐만 아니라 메신저, 퍼티(Putty) 등의 프로그램도 그 대상이 된다. 또한 시스템에 상주하면서 키로깅 기능도 수행할 수 있다.
대부분 송장(Invoice), 선적 서류(Shipment Document), 구매 주문서(P.O. – Purchase Order) 등으로 위장한 스팸 메일을 통해 유포되기 때문에 파일 이름도 동일하게 위와 같은 이름이 사용된다. 또한 확장자의 경우 pdf, xlsx와 같은 문서 파일이나 .dwg 즉 Auto CAD 도면 파일로 위장한 것들도 다수 존재한다.
Top 2 - 글룹테바(Glupteba)
18.5%를 차지한 글룹테바는 프로그래밍 언어 고(Go)로 개발된 악성코드이다. 다수의 추가 모듈을 다운로드하며 여러 기능을 갖지만 실질적으로는 모네로(XMR) 코인 마이너를 설치한다. 현재 확인된 글룹테바 대부분은 PUP(Potentially Unwanted Program)를 통해 다운로드되는 방식으로 유포 중이다.
Top 3 – 폼북(Formbook)
폼북은 인포스틸러 악성코드로서 12.2%를 차지하고 있다. 다른 인포스틸러 악성코드들과 동일하게 대부분 스팸 메일을 통해 유포되며 유포 파일명도 유사하다.
Top 4 - 에이전트테슬라(AgentTesla)
에이전트테슬라는 9.9%를 차지하며 순위가 4위로 떨어졌다. 에이전트테슬라는 웹 브라우저, 메일 및 FTP 클라이언트 등에 저장된 사용자 정보를 유출하는 인포스틸러 악성코드이다.
Top 5(공동) - 이모텟(Emotet) & BeamWinHTTP
6.3%로 공동 5위를 차지한 이모텟은 뱅킹 악성코드이며 최근 잠복기를 거쳐서 다시 스팸 메일을 통해 유포 중이다. 기본적으로 설치되는 형태는 추가적인 기능이 없는 다운로더라고 할 수 있으며, 시스템에 설치된 이후 추가 모듈 또는 추가 악성코드를 다운로드할 수 있다. 추가 모듈로는 웹 브라우저 및 메일 계정 정보 등 사용자 정보 탈취 모듈들과 공유 폴더 등을 이용한 전파 모듈이 있다. 다운로드되는 악성코드로는 드라이덱스(Dridex), 트릭봇(Trickbot) 등 또 다른 뱅킹 악성코드들을 다운로드할 수 있다.
공동 5위인 BeamWinHTTP는 다운로더 악성코드이다. 정상 설치 프로그램으로 위장한 악성코드를 통해 유포되는데, BeamWinHTTP가 실행되면 PUP 악성코드인 가비지 클리너(Garbage Cleaner)를 설치하고, 동시에 추가 악성코드를 다운로드하여 설치할 수 있다. 위장하는 정상 설치 프로그램 이름들은 아래와 같은 형태를 갖는다.
• setup_vray-3.40_4351923124633.exe
• setup_krnl-bootstrapper.exe_8230291909627.exe
• setup_flux-hack_3299105067436.exe
7월 3주차, ASEC 주간 악성코드 통계(20200713 ~ 20200719)는 ASEC 블로그에서 상세한 정보를 확인할 수 있습니다.
- AhnLabASEC 분석팀


