


상여금 발급 청구서, “열지 마세요”
안랩은 4월 1일, ASEC 블로그를 통해 직원 활동 상여금 발급 청구서로 위장한 악성코드가 유포되고 있다고 발표했다.
이 악성코드가 포함된 문서 파일명은 직원활동상여금발급청구서.doc로 상여금, 보너스 등 단어들을 사용하여 매크로 사용을 유도하고 있다. 만약 상여금을 받는 회사에 단체로 스팸메일이 발송되었을 경우, 많은 사람이 의심없이 해당 콘텐츠 사용을 클릭하게 되어 악성코드에 감염될 우려가 크다.
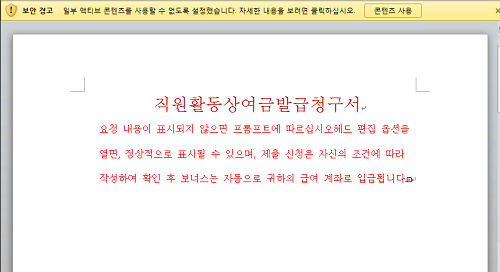
[그림 1] 4월 1일 유포된 악성 문서 파일 내용
이 문서에서 콘텐츠 사용 버튼을 누르게 되면 파워쉘을 이용해 외부 URL 접속하여 DLL형식의 2차 악성 파일(log.txt)을 다운로드 받은 후, rundll32.exe를 이용해 실행되는 흐름을 갖는다. 이 악성코드에 감염되면 공격자가 해당 PC의 제어권을 갖게 되므로, 정보 유출 및 추가 악성코드 다운로드 등의 피해를 입게 된다.
현재 안랩 V3 제품군에서는 이와 같은 악성 문서파일과 DLL파일을 다음과 같은 진단명으로 탐지하고 있다.
<V3 제품군 진단명>
• VBA/Downloader (2020.04.01.01)
• Trojan/Win32.Inject (2020.04.01.06)
ASEC은 문서 악성코드의 경우에 콘텐츠 사용 및 매크로 사용을 유도하는 경우가 대부분이다. 이러한 요청이 있을 경우 콘텐츠 사용을 누르지 말고, 메일을 보낸 수신인을 꼭 확인할 것을 당부했다.
해당 악성코드에 대한 상세한 분석 정보는 ASEC 블로그에서 확인할 수 있다.
- AhnLabASEC 분석팀


